
Siempre pensé que el problema estaba en los datos: ¿cómo demostrar que una información es correcta, cómo verificarla en la cadena, cómo hacer que todo sea transparente e inalterable?
Pero eso podría ser el mayor malentendido.
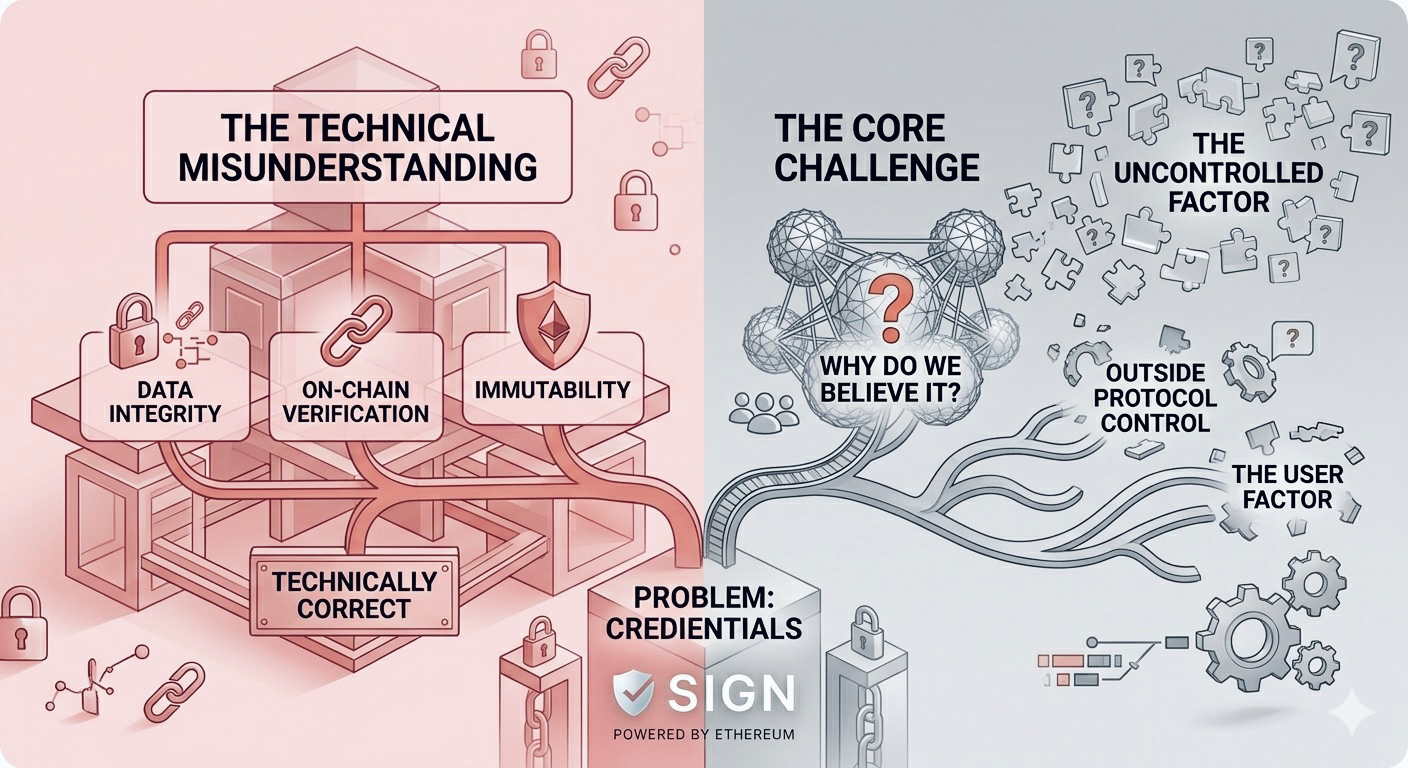
Porque incluso si los datos son completamente precisos, la pregunta más importante sigue siendo: ¿por qué confiamos en ellos?
Un sistema como SIGN puede estructurar credenciales de manera excelente. Esquema claro, lógica de verificación rigurosa y datos inmutables.
Desde el punto de vista técnico, todo es correcto.
El problema radica en la parte que el protocolo no puede controlar.
¿Quién es el emisor de esa credencial? ¿Qué han hecho anteriormente? ¿Cuántos sistemas más los están aceptando? Y lo más importante, ¿cuántas personas realmente confían en ellos? La autoridad no está en el protocolo. Está en si la red te reconoce o no, y eso no puede estandarizarse.
Cuando cada credencial está vinculada a un emisor específico, dos datos idénticos ya no son equivalentes. Comienzan a divergirse en función de la historia, el comportamiento y el nivel de uso de ese emisor. La misma afirmación, pero no el mismo nivel de confianza. Esto revela una capa que antes a menudo estaba oculta: la autoridad detrás de los datos.
SIGN no solo verifica datos, accidentalmente hace que esta capa se vuelva visible.
Y cuando muchos sistemas utilizan un mismo emisor, la autoridad comienza a acumularse, no a través de declaraciones, sino a través de su uso repetido. Cada vez que una credencial es aceptada, esa posición del emisor se refuerza.
Poco a poco, se convierten en un ancla de confianza, no porque lo digan, sino porque el sistema se comporta como si eso fuera cierto.
En comparación con los modelos que solo se centran en la corrección de datos, este es un cambio completamente diferente: de '¿son correctos los datos?' a '¿quién está detrás de estos datos?'.
Pero aquí también surge un problema sin solución técnica.
Puedes ver todo el historial on-chain, puedes comparar los emisores, puedes observar el comportamiento a lo largo del tiempo, pero la decisión de confiar o no sigue siendo un acto social. El protocolo no puede obligarte a confiar, solo puede hacer que todo sea más transparente.
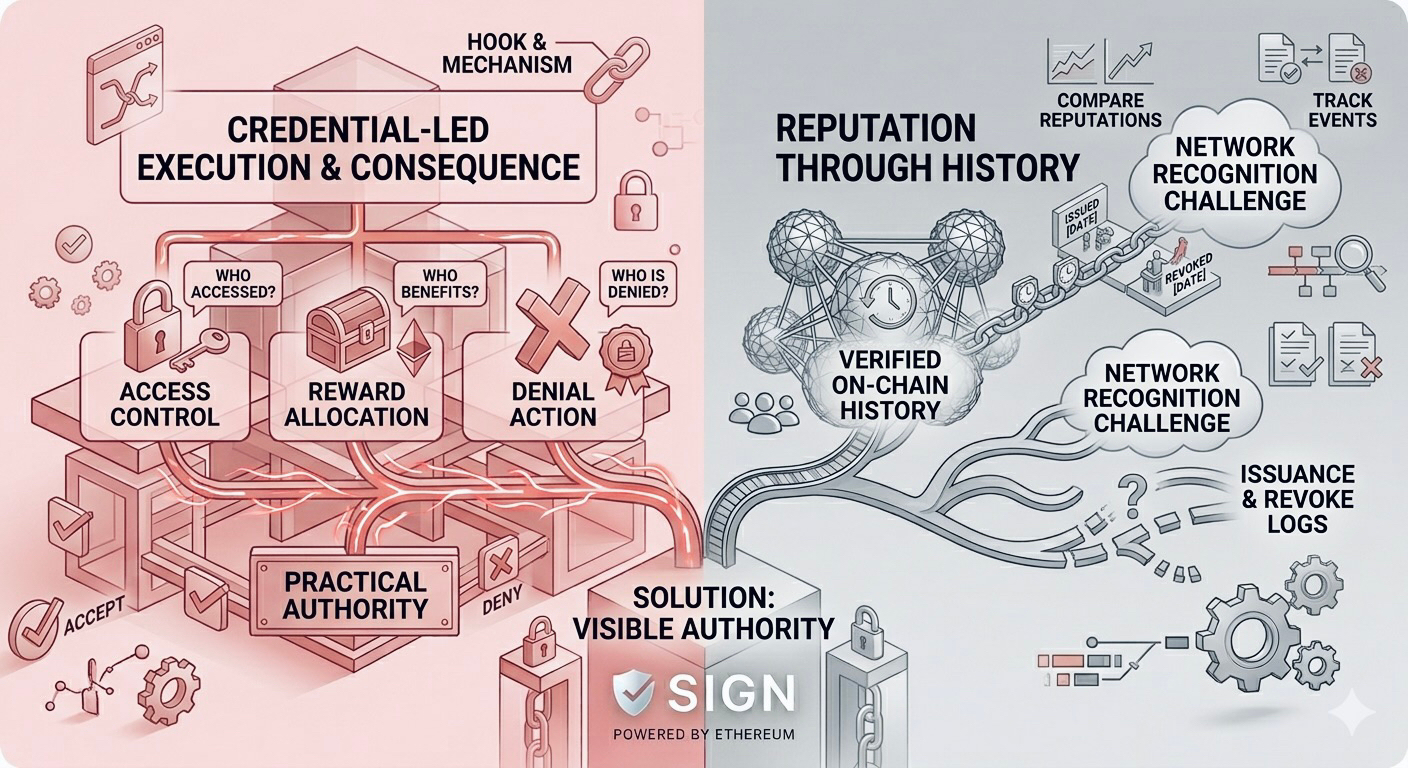
Cuando las credenciales se conectan con la ejecución a través de mecanismos como hooks, la verificación ya no es información pasiva, sino que comienza a tener consecuencias. Quién puede acceder al sistema, quién recibe beneficios, quién es rechazado, todo depende de si esa credencial es aceptada o no. En este momento, la autoridad ya no es simbólica, sino que se convierte en un comportamiento real dentro del sistema.
Todo el ciclo de vida de la credencial, desde la emisión hasta la revocación, se registra on-chain.
La reputación ya no es solo palabras, sino historia: puede verificarse, puede rastrearse, puede compararse.
Pero eso no significa que el problema se haya resuelto. Porque todo lo que hace SIGN es sacar la autoridad a la luz, y si se reconoce esa autoridad o no sigue dependiendo de la red.
Si no hay suficientes sistemas usando el mismo emisor, entonces no se forma ninguna capa de confianza. Si no hay efectos de red, la autoridad no se acumula. Y si la autoridad no se acumula, la verificación sigue siendo solo una función aislada en cada aplicación.
Esa es la razón por la que sigo a SIGN, no por la forma en que verifican los datos, sino por si pueden convertir la verificación en una capa independiente o no, una capa donde la autoridad no solo existe, sino que es ampliamente reconocida.
Si la confianza no está en el protocolo, ¿dónde se forma realmente?