Acabo de construir una función para verificar la reputación de los contribuyentes para una herramienta DAO la semana pasada.
Luego me senté a mirar el código y me sentí un poco desanimado: siete integraciones personalizadas, cuatro oyentes fuera de la cadena, dos backend centralizados y demasiados puntos que podrían fallar.
Todo esto solo para verificar algo muy básico: si alguien realmente ha hecho algo en Web3.
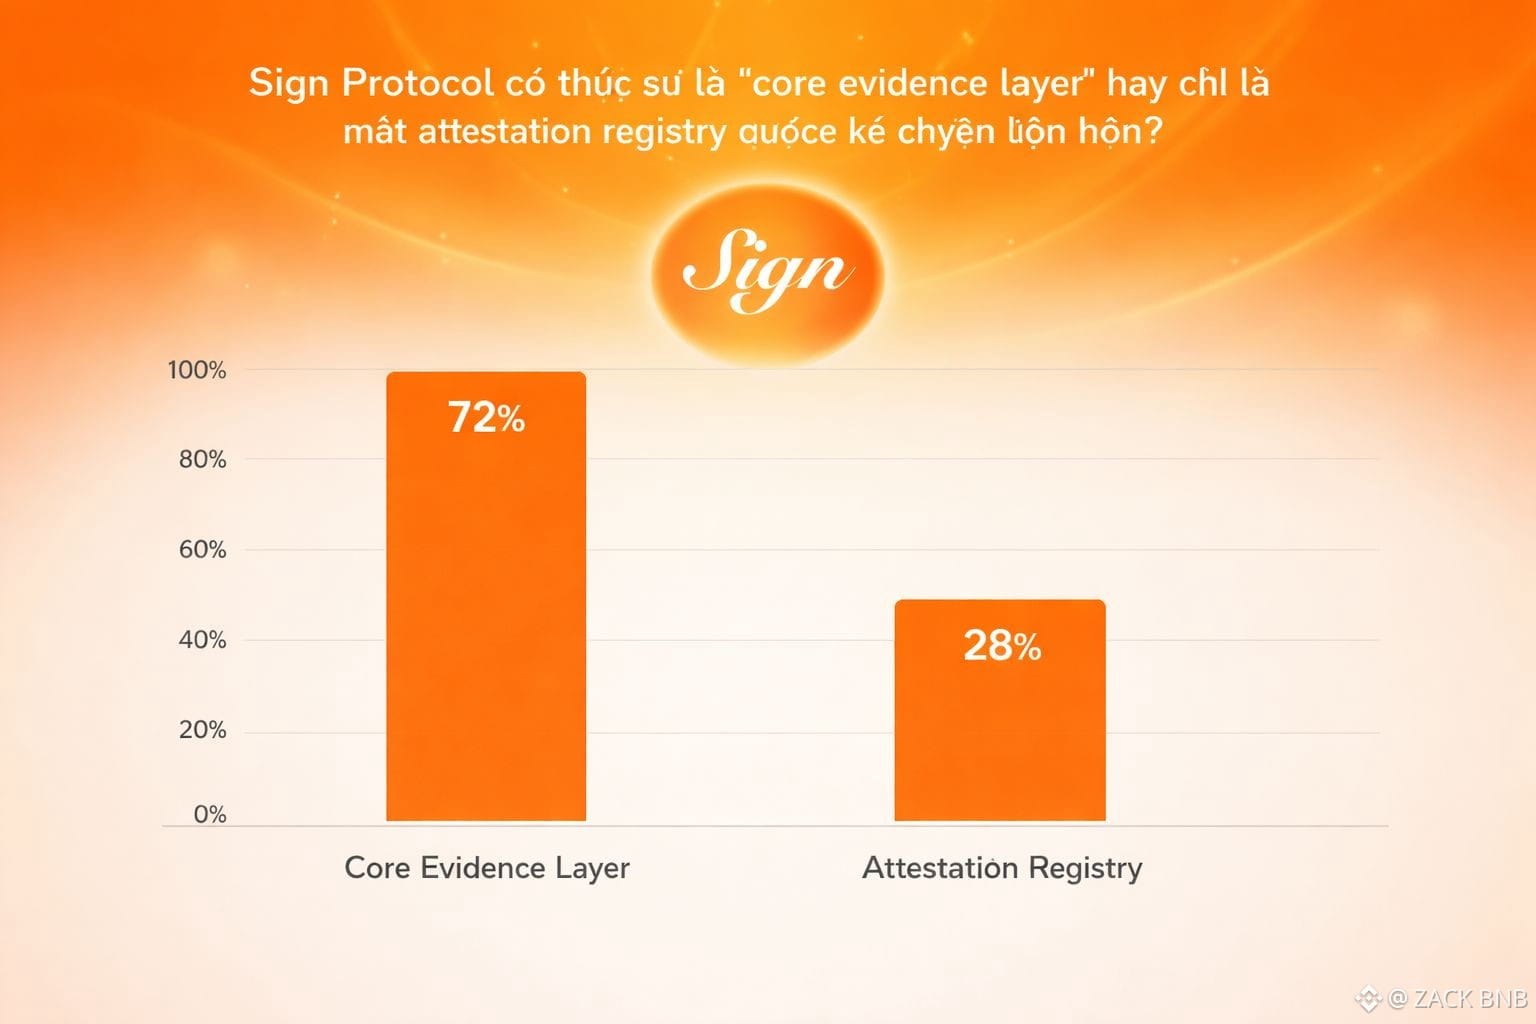
Desde mi perspectiva, este es el punto que merece la pena discutir si realmente quieren convertirse en la capa de evidencia central
Porque un registro de atestación simple no resuelve este problema. Aún tengo que conectar cada fuente, manejar los desajustes de formato y mantener mi propia infraestructura. Pero si hubiera especificaciones compartidas, identificadores persistentes y lógica de atestación que funcione de manera más uniforme, entonces esa parte del trabajo podría reducirse considerablemente.
Para mí, la tesis más interesante de Sign no es la historia de confianza, sino la capacidad de eliminar una capa completa de código innecesario.
@SignOfficial #SignDigitalSovereignInfra $SIGN
Luego me senté a mirar el código y me sentí un poco desanimado: siete integraciones personalizadas, cuatro oyentes fuera de la cadena, dos backend centralizados y demasiados puntos que podrían fallar.
Todo esto solo para verificar algo muy básico: si alguien realmente ha hecho algo en Web3.
Desde mi perspectiva, este es el punto que merece la pena discutir si realmente quieren convertirse en la capa de evidencia central
Porque un registro de atestación simple no resuelve este problema. Aún tengo que conectar cada fuente, manejar los desajustes de formato y mantener mi propia infraestructura. Pero si hubiera especificaciones compartidas, identificadores persistentes y lógica de atestación que funcione de manera más uniforme, entonces esa parte del trabajo podría reducirse considerablemente.
Para mí, la tesis más interesante de Sign no es la historia de confianza, sino la capacidad de eliminar una capa completa de código innecesario.
@SignOfficial #SignDigitalSovereignInfra $SIGN