Una nueva vulnerabilidad de Ethereum EIP-7702 está siendo explotada frenéticamente por hackers, ¡una billetera de 150,000 dólares fue robada en segundos!
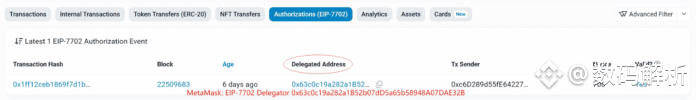
El 24 de mayo de 2025, estalló un ataque de phishing que aprovechó la propuesta clave EIP-7702 en la última actualización de Ethereum "Pectra", donde una billetera fue robada por aproximadamente 150,000 dólares. Esta vulnerabilidad permite que billeteras normales activen temporalmente funciones de contratos inteligentes, lo que llevó a los hackers a diseñar un engaño de transferencia masiva de tokens oculto, donde los usuarios autorizan sin saberlo la extracción de múltiples tokens de una sola vez.
EIP-7702 permite a las billeteras ejecutar operaciones complejas en una sola transacción, como transferencias masivas y pago de tarifas de Gas, pero esto también abrió un nuevo canal de ataque. Los hackers maliciosos engañan a los usuarios para que aprueben un contrato de delegado "de confianza", ejecutando silenciosamente transferencias maliciosas masivas, dejando a las víctimas desprevenidas.
La agencia de seguridad SlowMist confirmó que el infame grupo de hackers Inferno Drainer manipuló este robo. No robaron claves privadas, sino que utilizaron la función de actualización de billeteras para autorizar de manera legal la sustracción de monedas en masa. Este método encubierto aumentó significativamente la tasa de éxito del ataque y la ocultación.
Además, la frecuencia de ataques de phishing sigue en aumento, con pérdidas de más de 5 millones de dólares en abril y un aumento considerable en el número de víctimas. El total de robos relacionados en 2024 alcanzó casi 500 millones de dólares, lo que muestra que los hackers están innovando constantemente en su tecnología para superar las defensas. Esta vulnerabilidad de EIP-7702 se ha convertido en la más reciente y peligrosa arma.
Los expertos advierten que los usuarios deben verificar cuidadosamente las autorizaciones, evitar hacer clic en enlaces sospechosos y, lo mejor, habilitar nuevas funciones solo a través de la interfaz oficial de billetera. Verificar la fuente de las transacciones y revisar periódicamente los permisos de los tokens son claves para la prevención. Los analistas de seguridad recuerdan que los hackers están avanzando rápidamente en los progresos técnicos y los usuarios no pueden bajar la guardia.
En resumen, la nueva actualización "inteligente" de la billetera de Ethereum, aunque trae conveniencia, también se ha convertido en un nuevo punto de ruptura para los hackers. Mantenerse alerta y asegurar los fondos se ha convertido en la tarea principal de los usuarios de criptomonedas.
El 24 de mayo de 2025, estalló un ataque de phishing que aprovechó la propuesta clave EIP-7702 en la última actualización de Ethereum "Pectra", donde una billetera fue robada por aproximadamente 150,000 dólares. Esta vulnerabilidad permite que billeteras normales activen temporalmente funciones de contratos inteligentes, lo que llevó a los hackers a diseñar un engaño de transferencia masiva de tokens oculto, donde los usuarios autorizan sin saberlo la extracción de múltiples tokens de una sola vez.
EIP-7702 permite a las billeteras ejecutar operaciones complejas en una sola transacción, como transferencias masivas y pago de tarifas de Gas, pero esto también abrió un nuevo canal de ataque. Los hackers maliciosos engañan a los usuarios para que aprueben un contrato de delegado "de confianza", ejecutando silenciosamente transferencias maliciosas masivas, dejando a las víctimas desprevenidas.
La agencia de seguridad SlowMist confirmó que el infame grupo de hackers Inferno Drainer manipuló este robo. No robaron claves privadas, sino que utilizaron la función de actualización de billeteras para autorizar de manera legal la sustracción de monedas en masa. Este método encubierto aumentó significativamente la tasa de éxito del ataque y la ocultación.
Además, la frecuencia de ataques de phishing sigue en aumento, con pérdidas de más de 5 millones de dólares en abril y un aumento considerable en el número de víctimas. El total de robos relacionados en 2024 alcanzó casi 500 millones de dólares, lo que muestra que los hackers están innovando constantemente en su tecnología para superar las defensas. Esta vulnerabilidad de EIP-7702 se ha convertido en la más reciente y peligrosa arma.
Los expertos advierten que los usuarios deben verificar cuidadosamente las autorizaciones, evitar hacer clic en enlaces sospechosos y, lo mejor, habilitar nuevas funciones solo a través de la interfaz oficial de billetera. Verificar la fuente de las transacciones y revisar periódicamente los permisos de los tokens son claves para la prevención. Los analistas de seguridad recuerdan que los hackers están avanzando rápidamente en los progresos técnicos y los usuarios no pueden bajar la guardia.
En resumen, la nueva actualización "inteligente" de la billetera de Ethereum, aunque trae conveniencia, también se ha convertido en un nuevo punto de ruptura para los hackers. Mantenerse alerta y asegurar los fondos se ha convertido en la tarea principal de los usuarios de criptomonedas.