
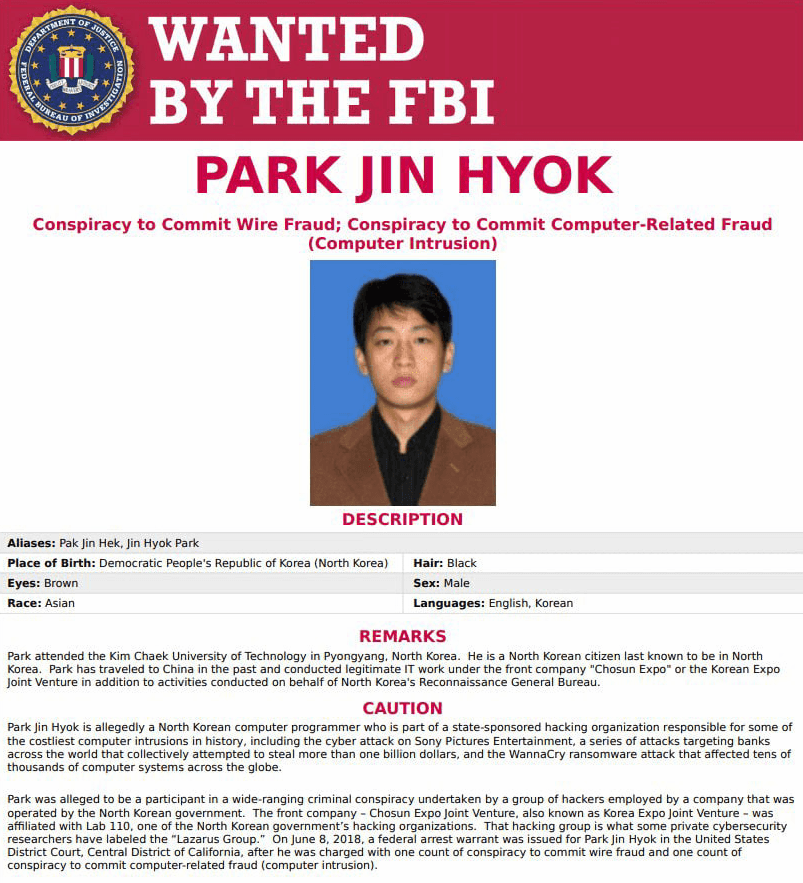
El grupo de hackers norcoreano Lazarus Group ha estado activo durante mucho tiempo en el ámbito del cibercrimen, siendo infame por sus ataques cibernéticos y su implicación en criptomonedas. Antes del incidente de Bybit, ya habían llevado a cabo una serie de impactantes robos cibernéticos que causaron enormes pérdidas económicas a numerosas instituciones y personas en todo el mundo.
Tan pronto como en 2014, el Lazarus Group apuntó a Sony Pictures. Lanzaron un ataque masivo que resultó en la filtración de una gran cantidad de datos sensibles de Sony Pictures, incluyendo películas no publicadas, información personal de empleados, entre otros. Las pérdidas de este incidente ascendieron a cientos de millones de dólares.
En 2016, los métodos de ataque del Lazarus Group se volvieron más audaces y complejos. Aprovecharon una vulnerabilidad en el sistema de pagos bancarios SWIFT para infiltrarse en el sistema del Banco Central de Bangladesh. Aunque parte de los fondos fueron recuperados, aún lograron robar aproximadamente 81 millones de dólares.
2017 fue el año de 'explosión' de las fechorías del Lazarus Group. Ese año, el ransomware WannaCry se propagó rápidamente a nivel mundial, afectando a decenas de miles de computadoras e involucrando múltiples sectores e instituciones, incluyendo salud, transporte y finanzas. Se estima que las pérdidas de este ataque superaron los 4 mil millones de dólares. Ese mismo año, también robaron activos de Ethereum por valor de aproximadamente 150 millones de dólares al explotar una vulnerabilidad en el monedero de Parity.
Para 2018, varias casas de cambio de criptomonedas en Corea del Sur se convirtieron en objetivos del Lazarus Group, resultando en el robo de grandes cantidades de activos de criptomonedas, con pérdidas que superaron los 200 millones de dólares. Casi al mismo tiempo, el intercambio japonés Coincheck también fue víctima, sufriendo pérdidas de aproximadamente 530 millones de dólares en criptomonedas tras el ataque.
En 2020, el Lazarus Group lanzó un ataque contra el intercambio KuCoin, robando criptomonedas por un valor de aproximadamente 280 millones de dólares.
En 2022, el Lazarus Group continuó con sus actividades delictivas. Atacaron la red Ronin (relacionada con el proyecto Axie Infinity), robando aproximadamente 620 millones de dólares; ese mismo año, el puente Horizon de Harmony también fue atacado por ellos, resultando en pérdidas de aproximadamente 100 millones de dólares en criptomonedas.
En 2023, Atomic Wallet se convirtió en una víctima, y se sospecha que el Lazarus Group está relacionado con este incidente de robo de monedero de criptomonedas, causando pérdidas de aproximadamente 50 millones de dólares.
En 2024, el Lazarus Group fue acusado de usar un PDF disfrazado para engañar al equipo de Radiant Capital y obtener acceso a sus múltiples firmas, robando grandes cantidades de criptomonedas, con un valor aproximado de 50 millones de dólares.
A lo largo de los años, el Lazarus Group ha robado grandes sumas de dinero y activos digitales a través de diversos métodos de ataque cibernético complejos, representando una grave amenaza para la seguridad cibernética global. Estas actividades delictivas no solo han causado enormes pérdidas económicas, sino que también han generado una gran preocupación mundial por la ciberseguridad. Con el continuo desarrollo del mercado de criptomonedas, la amenaza del Lazarus Group también sigue evolucionando, y cómo prevenir sus ataques se ha convertido en un tema importante en el ámbito de la ciberseguridad mundial.#bybit被盗 #钱包安全