
#hack
hack
1.5M visualizaciones
1,398 participa(n) en el debate
Populares
Novedades
Corea del Sur permitirá a las plataformas de criptomonedas congelar los retiros cuando se sospeche de un hackeo.
La Comisión de Servicios Financieros anunció el jueves que emitirá una carta de no acción que permitirá a las plataformas bloquear preventivamente los depósitos y los retiros cuando se sospeche de un hackeo, ya que la legislación vigente lo permite.
#Crypto #Hack
Corea del Sur permitirá a las plataformas de criptomonedas congelar los retiros cuando se sospeche de un hackeo.
La Comisión de Servicios Financieros anunció el jueves que emitirá una carta de no acción que permitirá a las plataformas bloquear preventivamente los depósitos y los retiros cuando se sospeche de un hackeo, ya que la legislación vigente lo permite.
#Crypto #Hack
La Comisión de Servicios Financieros anunció el jueves que emitirá una carta de no acción que permitirá a las plataformas bloquear preventivamente los depósitos y los retiros cuando se sospeche de un hackeo, ya que la legislación vigente lo permite.
#Crypto #Hack
1
6
·
--
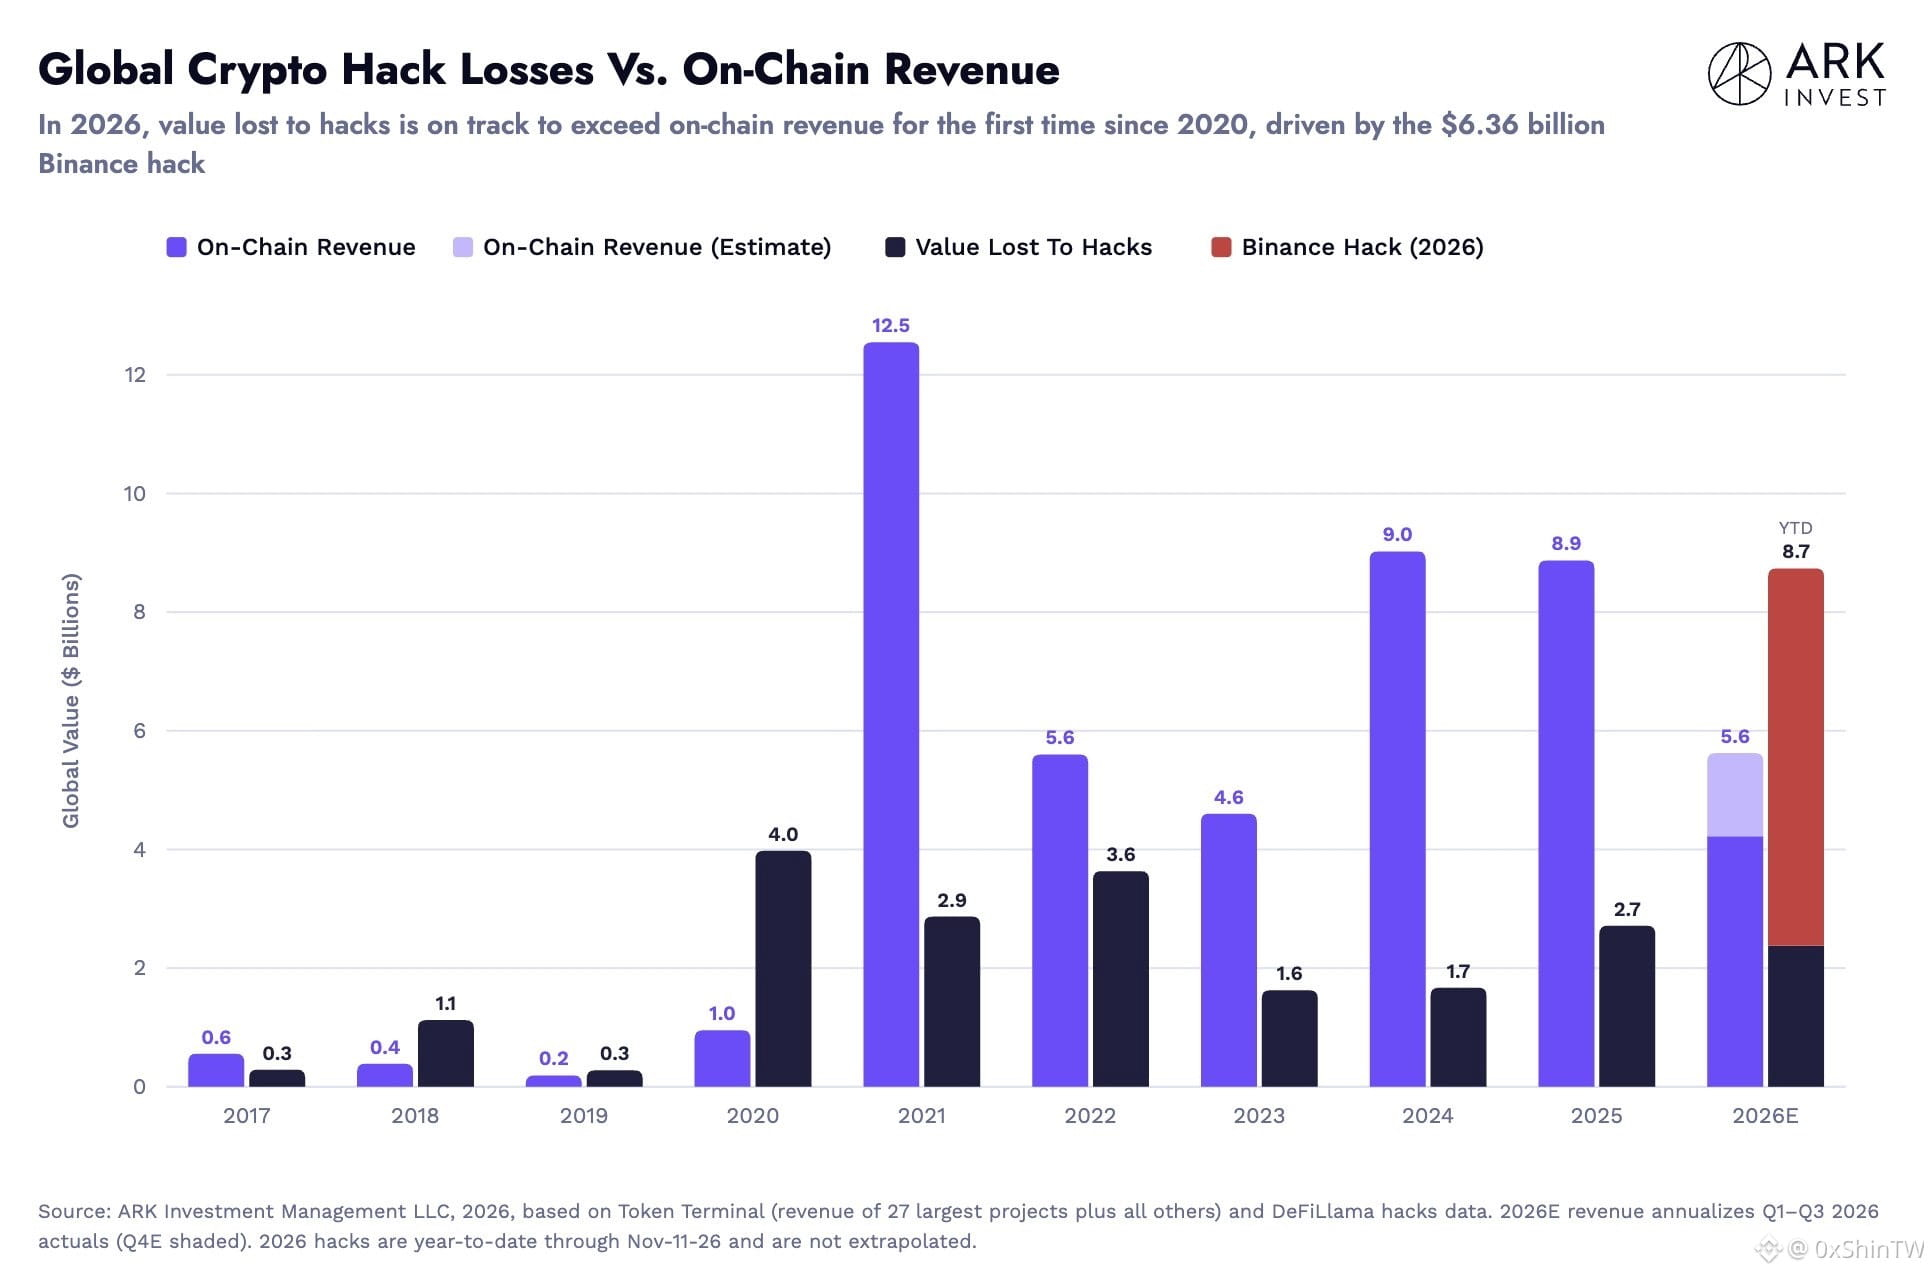
Desde 2017, la industria cripto ha perdido $26.9M por casos de hackeo y ha generado $47M en ingresos on-chain.
Lo que significa que, por cada dólar que genera esta industria a través de transacciones on-chain, se roban 57 centavos.
El hackeo de Binance por sí solo supuso una pérdida de $6.36M, es decir, más que los ingresos on-chain totales de todo el año 2026.
Pero, si lo pensamos un poco más, el verdadero cuello de botella en los casos de hackeo no es la seguridad de la tecnología en sí, sino que la mayoría todavía no entiende ni se preocupa por proteger sus propios activos.
La seguridad es el cuello de botella. Y, lo irónico es que eso ni siquiera incluye los rug pulls que nadie considera hackeos.
#Binance #crypto #Hack #TradingSignals #IndonesiaCrypto
Desde 2017, la industria cripto ha perdido $26.9M por casos de hackeo y ha generado $47M en ingresos on-chain.
Lo que significa que, por cada dólar que genera esta industria a través de transacciones on-chain, se roban 57 centavos.
El hackeo de Binance por sí solo supuso una pérdida de $6.36M, es decir, más que los ingresos on-chain totales de todo el año 2026.
Pero, si lo pensamos un poco más, el verdadero cuello de botella en los casos de hackeo no es la seguridad de la tecnología en sí, sino que la mayoría todavía no entiende ni se preocupa por proteger sus propios activos.
La seguridad es el cuello de botella. Y, lo irónico es que eso ni siquiera incluye los rug pulls que nadie considera hackeos.
#Binance #crypto #Hack #TradingSignals #IndonesiaCrypto
Lo que significa que, por cada dólar que genera esta industria a través de transacciones on-chain, se roban 57 centavos.
El hackeo de Binance por sí solo supuso una pérdida de $6.36M, es decir, más que los ingresos on-chain totales de todo el año 2026.
Pero, si lo pensamos un poco más, el verdadero cuello de botella en los casos de hackeo no es la seguridad de la tecnología en sí, sino que la mayoría todavía no entiende ni se preocupa por proteger sus propios activos.
La seguridad es el cuello de botella. Y, lo irónico es que eso ni siquiera incluye los rug pulls que nadie considera hackeos.
#Binance #crypto #Hack #TradingSignals #IndonesiaCrypto
90
¿Conoces estas memecoins? ¿Las has visto antes?
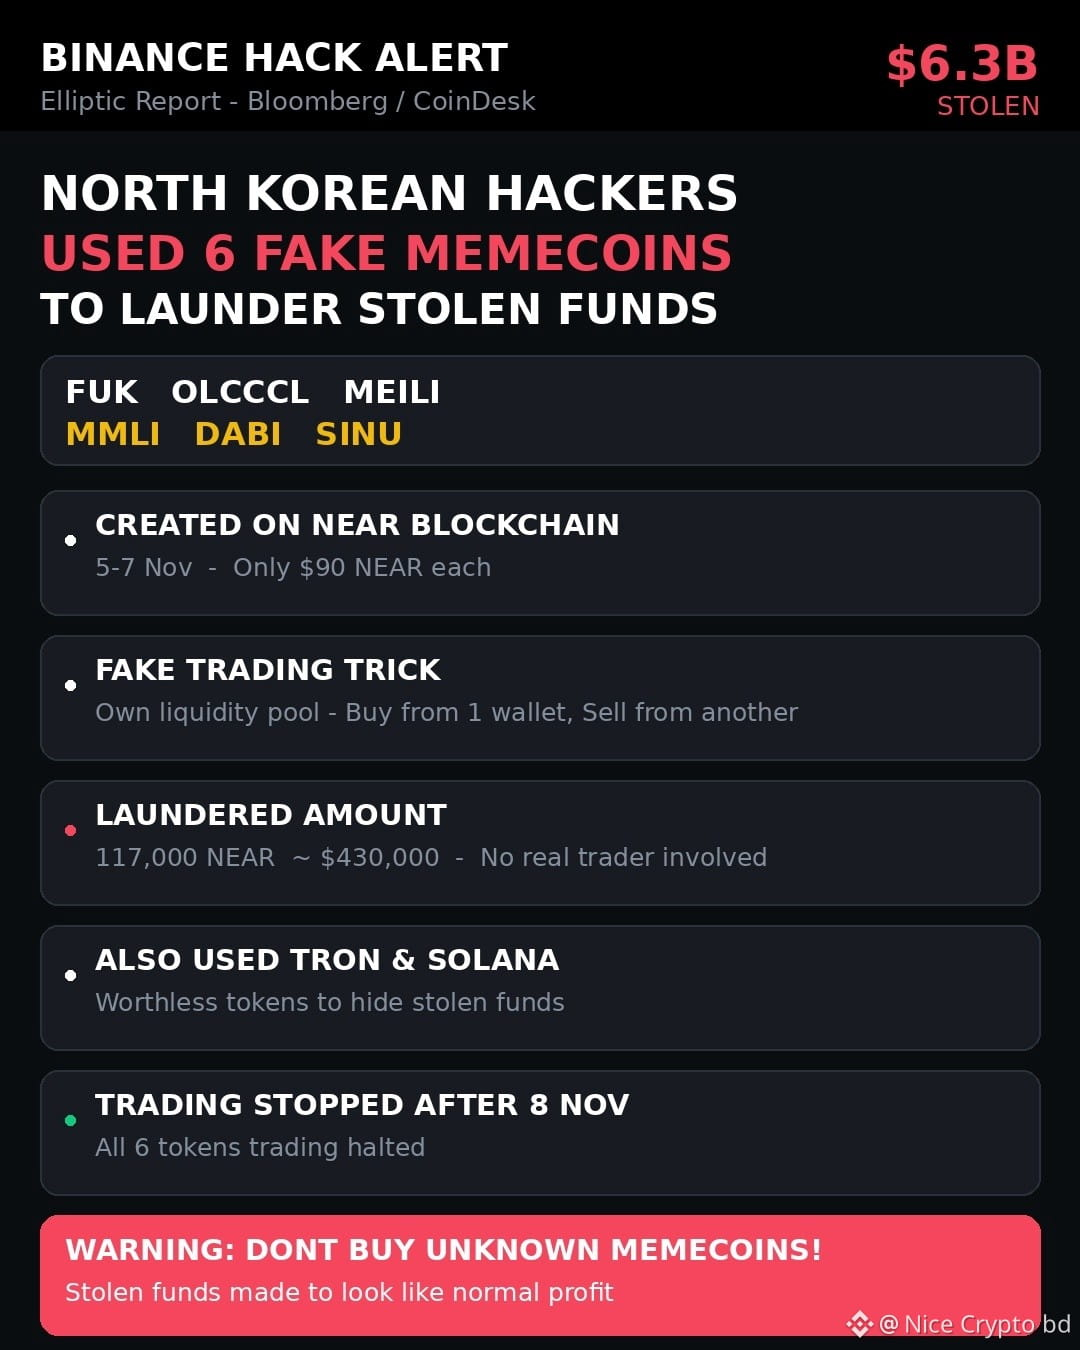
⚡ ¡Impactante! Hackers norcoreanos blanquearon los 6.300 millones de dólares robados en el hackeo de Binance usando 6 memecoins falsas en $NEAR .
⚡ Tokens: FUK, OLCCCL, MEILI, MMLI, DABI y SINU: creados entre el 5 y el 7 de noviembre con solo 90 dólares en NEAR cada uno.
⚡ Crearon sus propios pools de liquidez, compraron con un conjunto de billeteras y vendieron desde otro para simular ganancias por operaciones.
⚡ Se blanquearon unos 117.000 NEAR (∼430.000 dólares) a través de estos 6 tokens; no participó ningún operador real.
⚡ También usaron Tron y Solana con tokens sin valor para ocultar los fondos robados, según un informe de Elliptic.
⚡ El objetivo era sencillo: hacer que las criptomonedas robadas parecieran ganancias normales por operaciones para engañar a los investigadores. ¡Mantente a salvo y no compres memecoins desconocidas!
$BNB
#SafeInvestingWithBinance
#Hack
{spot}(BNBUSDT)
{spot}(NEARUSDT)
¿Conoces estas memecoins? ¿Las has visto antes?
⚡ ¡Impactante! Hackers norcoreanos blanquearon los 6.300 millones de dólares robados en el hackeo de Binance usando 6 memecoins falsas en $NEAR .
⚡ Tokens: FUK, OLCCCL, MEILI, MMLI, DABI y SINU: creados entre el 5 y el 7 de noviembre con solo 90 dólares en NEAR cada uno.
⚡ Crearon sus propios pools de liquidez, compraron con un conjunto de billeteras y vendieron desde otro para simular ganancias por operaciones.
⚡ Se blanquearon unos 117.000 NEAR (∼430.000 dólares) a través de estos 6 tokens; no participó ningún operador real.
⚡ También usaron Tron y Solana con tokens sin valor para ocultar los fondos robados, según un informe de Elliptic.
⚡ El objetivo era sencillo: hacer que las criptomonedas robadas parecieran ganancias normales por operaciones para engañar a los investigadores. ¡Mantente a salvo y no compres memecoins desconocidas!
$BNB
#SafeInvestingWithBinance
#Hack
⚡ ¡Impactante! Hackers norcoreanos blanquearon los 6.300 millones de dólares robados en el hackeo de Binance usando 6 memecoins falsas en $NEAR .
⚡ Tokens: FUK, OLCCCL, MEILI, MMLI, DABI y SINU: creados entre el 5 y el 7 de noviembre con solo 90 dólares en NEAR cada uno.
⚡ Crearon sus propios pools de liquidez, compraron con un conjunto de billeteras y vendieron desde otro para simular ganancias por operaciones.
⚡ Se blanquearon unos 117.000 NEAR (∼430.000 dólares) a través de estos 6 tokens; no participó ningún operador real.
⚡ También usaron Tron y Solana con tokens sin valor para ocultar los fondos robados, según un informe de Elliptic.
⚡ El objetivo era sencillo: hacer que las criptomonedas robadas parecieran ganancias normales por operaciones para engañar a los investigadores. ¡Mantente a salvo y no compres memecoins desconocidas!
$BNB
#SafeInvestingWithBinance
#Hack
2
1.4k
Artículo
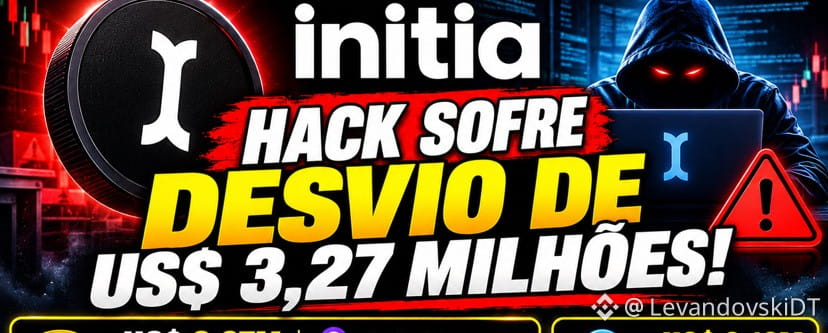
🚨 ¡INITIA SUFRE UN ATAQUE Y PIERDE US$ 3,27 MILLONES!Initia confirmó una brecha de seguridad tras el compromiso de credenciales en la nube. El ataque permitió transferencias fraudulentas entre cinco Rollups, mientras que otros US$ 2,16 millones permanecieron bloqueados temporalmente en la red.
El equipo promete reponer íntegramente las reservas afectadas y ya trabaja para reforzar la seguridad, pero la recuperación aún no tiene un plazo definido.
⚠️ ¿Este episodio afectará la confianza de los inversores en Initia?
¡Quiero conocer su opinión!
🚨 ¡INITIA SUFRE UN ATAQUE Y PIERDE US$ 3,27 MILLONES!
Initia confirmó una brecha de seguridad tras el compromiso de credenciales en la nube. El ataque permitió transferencias fraudulentas entre cinco Rollups, mientras que otros US$ 2,16 millones permanecieron bloqueados temporalmente en la red.
El equipo promete reponer íntegramente las reservas afectadas y ya trabaja para reforzar la seguridad, pero la recuperación aún no tiene un plazo definido.
⚠️ ¿Este episodio afectará la confianza de los inversores en Initia?
¡Quiero conocer su opinión!
El equipo promete reponer íntegramente las reservas afectadas y ya trabaja para reforzar la seguridad, pero la recuperación aún no tiene un plazo definido.
⚠️ ¿Este episodio afectará la confianza de los inversores en Initia?
¡Quiero conocer su opinión!
3
3.6k
·
--
891 millones de dólares en fondos robados transferidosSegún el monitoreo de Onchain Lens, el hacker de Binance ha transferido o blanqueado casi 900 millones de dólares en fondos robados. De los 6.340 millones de dólares estimados en fondos robados en total: es probable que se hayan transferido o blanqueado 891,37 millones; 2.850 millones siguen bajo el control del hacker; y 2.600 millones han sido congelados. Durante los últimos 2 o 3 días, el hacker ha estado moviendo fondos activamente a través de THORChain y Chainflip.#Binance #Hack $BNB $BTC
891 millones de dólares en fondos robados transferidos
Según el monitoreo de Onchain Lens, el hacker de Binance ha transferido o blanqueado casi 900 millones de dólares en fondos robados. De los 6.340 millones de dólares estimados en fondos robados en total: es probable que se hayan transferido o blanqueado 891,37 millones; 2.850 millones siguen bajo el control del hacker; y 2.600 millones han sido congelados. Durante los últimos 2 o 3 días, el hacker ha estado moviendo fondos activamente a través de THORChain y Chainflip.#Binance #Hack $BNB $BTC
794
·
--
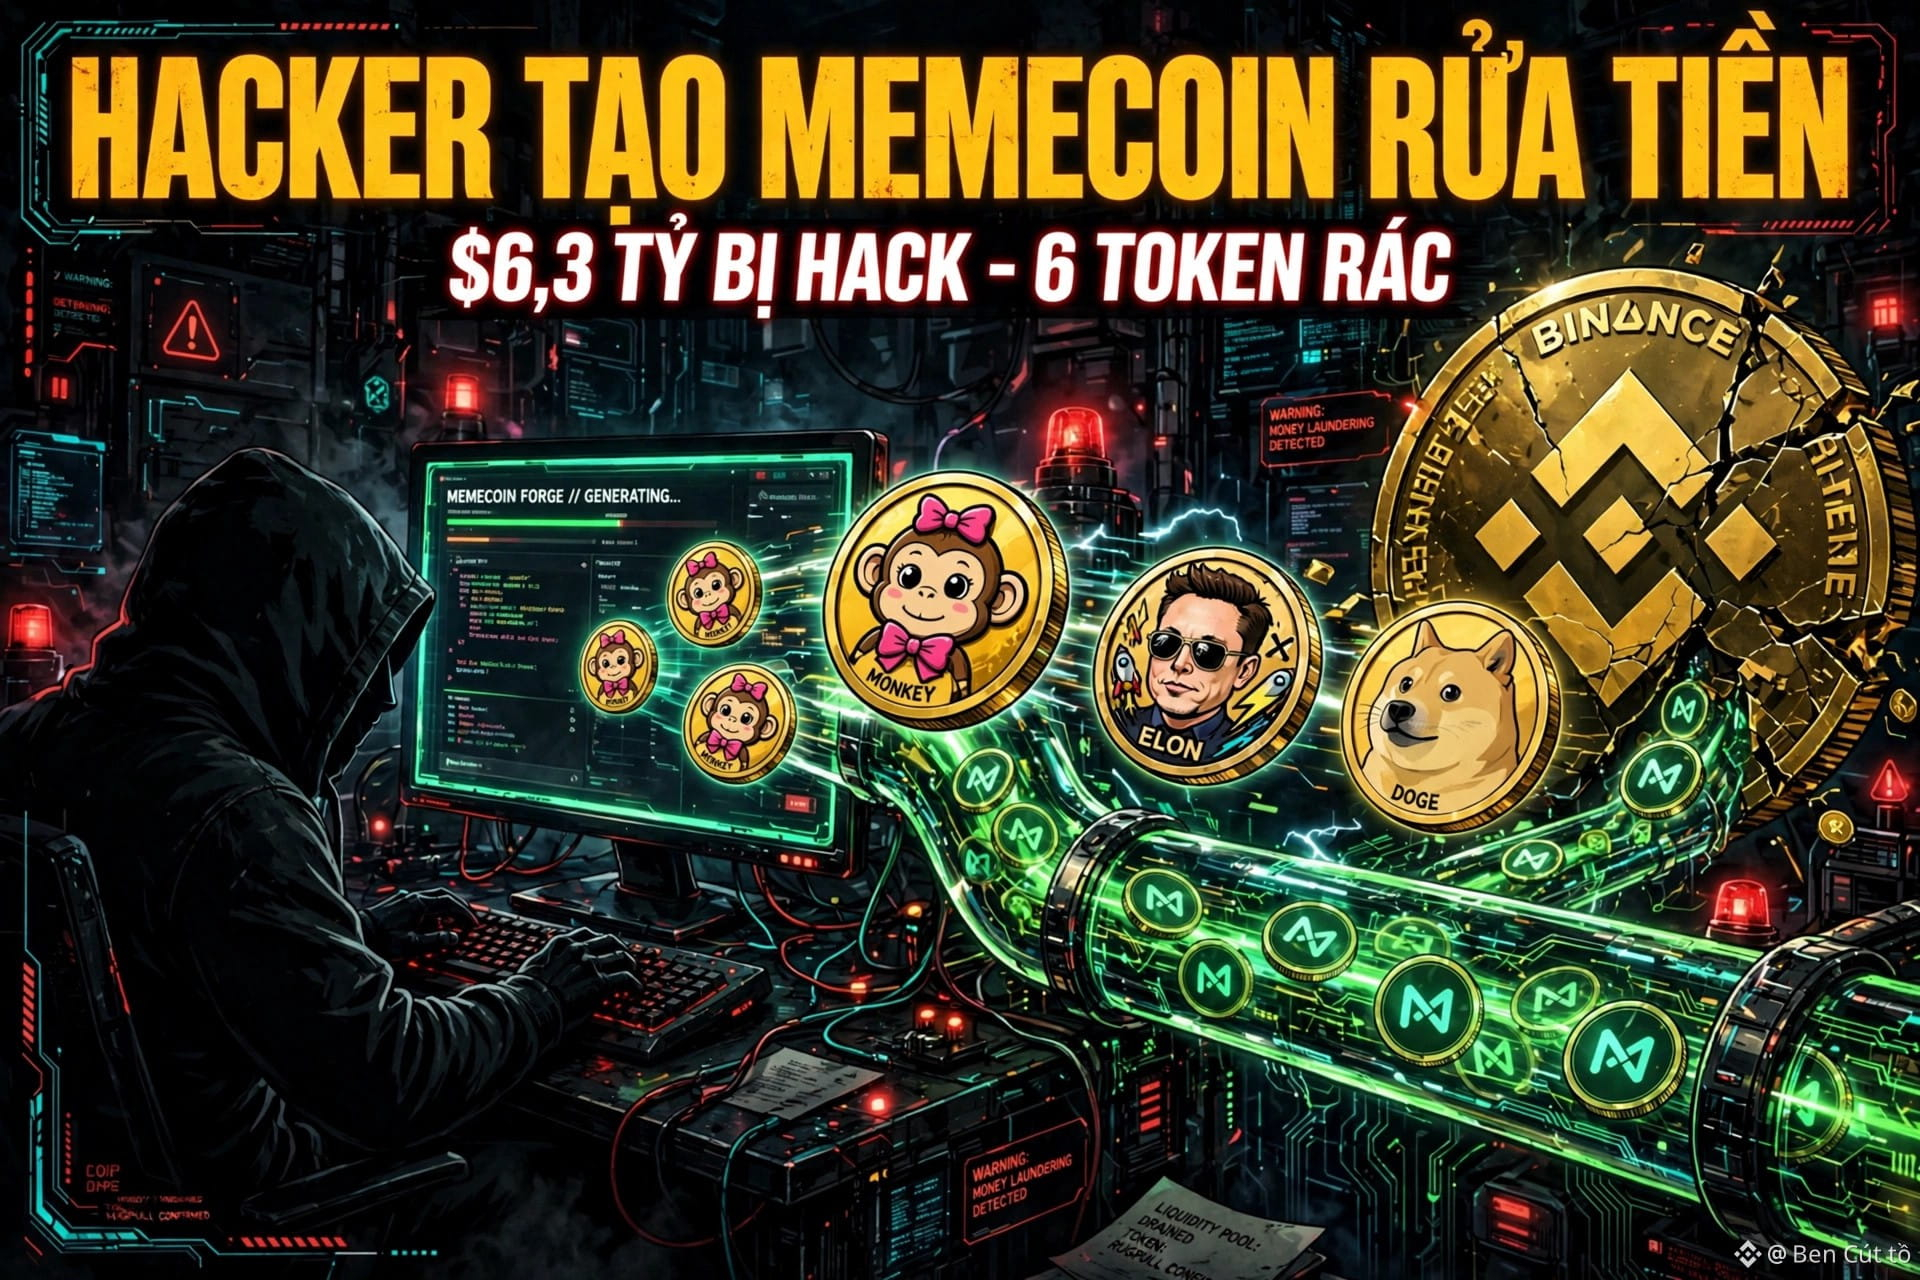
🚨 ÚLTIMA HORA: ¡Hackers norcoreanos crean su propio memecoin para lavar el dinero del hackeo de Binance por 6.300 millones de USD!
Elliptic acaba de destapar su nueva táctica: entre el 5 y el 7/11, el grupo TraderTraitor creó 6 memecoins en $NEAR — FUK, MEILI, SINU... — cada token costó solo unos 90 USD y luego compraron y vendieron por cuenta propia a través de un pool de liquidez para convertir el dinero robado en «beneficios de trading».
117.000 NEAR (~430.000 USD) pasaron por estos 6 tokens basura. Pero esto es apenas <0,01% del total robado — todavía quedan 11,8 millones de NEAR (~43,7 millones de USD) sin mover.
Binance $BNB dice que ha recuperado ~98% de las pérdidas. Pero esta táctica de blanqueo de dinero con memecoins caseros demuestra que los hackers son cada vez más ingeniosos — y más peligrosos que nunca.
Ten cuidado con los memecoins desconocidos. Sígueme, lo publico aquí primero.
#Binance #Hack #NEAR
🚨 ÚLTIMA HORA: ¡Hackers norcoreanos crean su propio memecoin para lavar el dinero del hackeo de Binance por 6.300 millones de USD!
Elliptic acaba de destapar su nueva táctica: entre el 5 y el 7/11, el grupo TraderTraitor creó 6 memecoins en $NEAR — FUK, MEILI, SINU... — cada token costó solo unos 90 USD y luego compraron y vendieron por cuenta propia a través de un pool de liquidez para convertir el dinero robado en «beneficios de trading».
117.000 NEAR (~430.000 USD) pasaron por estos 6 tokens basura. Pero esto es apenas <0,01% del total robado — todavía quedan 11,8 millones de NEAR (~43,7 millones de USD) sin mover.
Binance $BNB dice que ha recuperado ~98% de las pérdidas. Pero esta táctica de blanqueo de dinero con memecoins caseros demuestra que los hackers son cada vez más ingeniosos — y más peligrosos que nunca.
Ten cuidado con los memecoins desconocidos. Sígueme, lo publico aquí primero.
#Binance #Hack #NEAR
Elliptic acaba de destapar su nueva táctica: entre el 5 y el 7/11, el grupo TraderTraitor creó 6 memecoins en $NEAR — FUK, MEILI, SINU... — cada token costó solo unos 90 USD y luego compraron y vendieron por cuenta propia a través de un pool de liquidez para convertir el dinero robado en «beneficios de trading».
117.000 NEAR (~430.000 USD) pasaron por estos 6 tokens basura. Pero esto es apenas <0,01% del total robado — todavía quedan 11,8 millones de NEAR (~43,7 millones de USD) sin mover.
Binance $BNB dice que ha recuperado ~98% de las pérdidas. Pero esta táctica de blanqueo de dinero con memecoins caseros demuestra que los hackers son cada vez más ingeniosos — y más peligrosos que nunca.
Ten cuidado con los memecoins desconocidos. Sígueme, lo publico aquí primero.
#Binance #Hack #NEAR
Tony Dong 2020:
Đây là đâu ben
1
3
5.9k
·
--
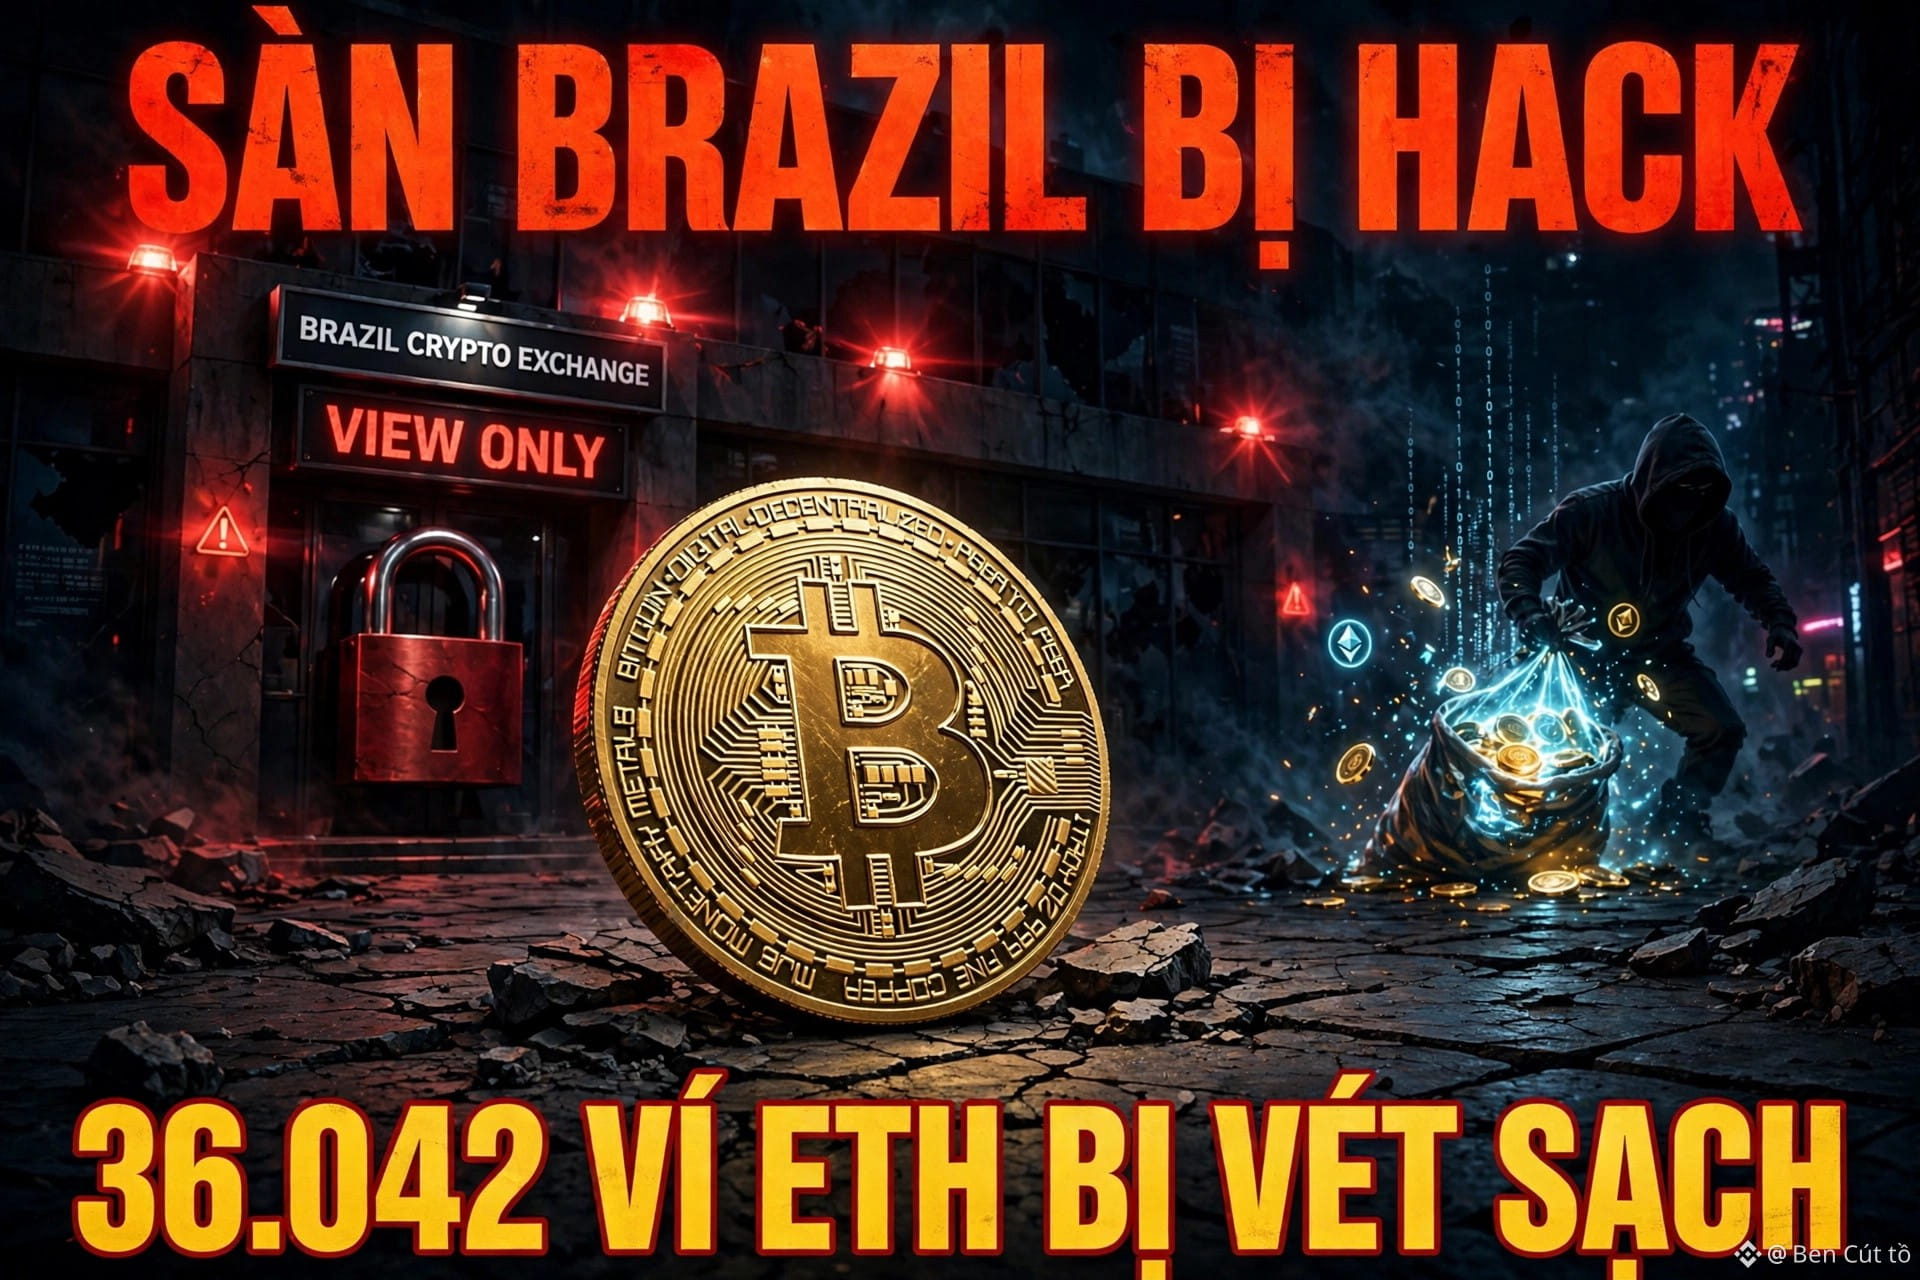
🚨 ÚLTIMA HORA: ¡Acaban de vaciar las wallets calientes del MAYOR exchange de criptomonedas de Brasil!
Mercado Bitcoin congeló los retiros desde el 2/11, después de que unos hackers vaciaran 36.042 direcciones de depósito de ETH en apenas 4,5 horas. Las pérdidas se estiman entre 40 y 46 millones de USD y el ataque se extendió a por lo menos 10 blockchains.
Hoy, 9/11, el exchange volvió a abrir... pero SOLO para consultar los saldos. Los depósitos, retiros y operaciones siguen completamente bloqueados, sin fecha prevista para reanudarse. Tether alcanzó a congelar más de 4,5 millones de USDT.
El giro inesperado: $BTC casi ni se movió; sigue rondando los 76.000 $, justo por encima de la media móvil de 200 días. ¿El mercado ya se ha acostumbrado a los hackeos o la tormenta apenas está por estallar?
El exchange promete compensar a los afectados con fondos propios. Si te lo crees, allá tú.
Guarda esto: la próxima vez que un exchange diga «seguridad absoluta», acuérdate de este caso.
Sígueme, lo publico aquí primero. 🔥
#Bitcoin #Hack
🚨 ÚLTIMA HORA: ¡Acaban de vaciar las wallets calientes del MAYOR exchange de criptomonedas de Brasil!
Mercado Bitcoin congeló los retiros desde el 2/11, después de que unos hackers vaciaran 36.042 direcciones de depósito de ETH en apenas 4,5 horas. Las pérdidas se estiman entre 40 y 46 millones de USD y el ataque se extendió a por lo menos 10 blockchains.
Hoy, 9/11, el exchange volvió a abrir... pero SOLO para consultar los saldos. Los depósitos, retiros y operaciones siguen completamente bloqueados, sin fecha prevista para reanudarse. Tether alcanzó a congelar más de 4,5 millones de USDT.
El giro inesperado: $BTC casi ni se movió; sigue rondando los 76.000 $, justo por encima de la media móvil de 200 días. ¿El mercado ya se ha acostumbrado a los hackeos o la tormenta apenas está por estallar?
El exchange promete compensar a los afectados con fondos propios. Si te lo crees, allá tú.
Guarda esto: la próxima vez que un exchange diga «seguridad absoluta», acuérdate de este caso.
Sígueme, lo publico aquí primero. 🔥
#Bitcoin #Hack
Mercado Bitcoin congeló los retiros desde el 2/11, después de que unos hackers vaciaran 36.042 direcciones de depósito de ETH en apenas 4,5 horas. Las pérdidas se estiman entre 40 y 46 millones de USD y el ataque se extendió a por lo menos 10 blockchains.
Hoy, 9/11, el exchange volvió a abrir... pero SOLO para consultar los saldos. Los depósitos, retiros y operaciones siguen completamente bloqueados, sin fecha prevista para reanudarse. Tether alcanzó a congelar más de 4,5 millones de USDT.
El giro inesperado: $BTC casi ni se movió; sigue rondando los 76.000 $, justo por encima de la media móvil de 200 días. ¿El mercado ya se ha acostumbrado a los hackeos o la tormenta apenas está por estallar?
El exchange promete compensar a los afectados con fondos propios. Si te lo crees, allá tú.
Guarda esto: la próxima vez que un exchange diga «seguridad absoluta», acuérdate de este caso.
Sígueme, lo publico aquí primero. 🔥
#Bitcoin #Hack
3
3.5k
🚨 ALERTA: Un exploit en curso ha drenado aproximadamente 292.000 dólares del puente de Ethereum de Ankr, según Blockaid.
#Ethereum $ETH #Hackeo
🚨 ALERTA: Un exploit en curso ha drenado aproximadamente 292.000 dólares del puente de Ethereum de Ankr, según Blockaid.
#Ethereum $ETH #Hackeo
#Ethereum $ETH #Hackeo
57
·
--
#Hack
En Ciberseguridad e Informática
Un hack es una técnica, método o procedimiento diseñado para modificar el funcionamiento normal de un sistema informático, un dispositivo o un programa, a menudo para lograr un objetivo que sus creadores original o intencionalmente no previeron.
Modificaciones de Hardware y Dispositivos
En el ámbito de la electrónica y los dispositivos físicos, un hack se refiere a la adaptación o modificación de aparatos (como consolas de videojuegos, teléfonos, placas de desarrollo o electrodomésticos) para desbloquear funciones ocultas, cambiar el sistema operativo (firmware) o reparar componentes utilizando piezas alternativas.
Uso cotidiano: "Lifehacks"
Fuera de la tecnología pura, la palabra se popularizó como lifehack para referirse a trucos caseros, atajos o métodos ingeniosos que hacen la vida diaria más eficiente y sencilla utilizando los recursos que ya se tienen a la mano.
Es muy importante separar un mito de la realidad: la cadena de bloques (blockchain) en sí misma es extremadamente difícil de hackear debido a su estructura descentralizada y criptográfica. Sin embargo, el ecosistema cripto está rodeado de aplicaciones, plataformas y usuarios, y es ahí donde los atacantes encuentran fallos para aplicar la lógica del hack.
Ataques a Exchanges y Plataformas Centralizadas
Aunque las criptomonedas son descentralizadas, millones de usuarios guardan su dinero en plataformas de intercambio centralizadas (exchanges).
Explotación de "Puentes" (Cross-Chain Bridges)
Los puentes son los protocolos que permiten transferir criptomonedas de una blockchain a otra (por ejemplo, pasar fondos de Ethereum a BNB Chain).
Phishing y Robo de Claves Privadas a Usuarios
A nivel individual, la gran mayoría de los "hacks" no ocurren rompiendo la seguridad de la red, sino engañando a las personas.
#Hack
En Ciberseguridad e Informática
Un hack es una técnica, método o procedimiento diseñado para modificar el funcionamiento normal de un sistema informático, un dispositivo o un programa, a menudo para lograr un objetivo que sus creadores original o intencionalmente no previeron.
Modificaciones de Hardware y Dispositivos
En el ámbito de la electrónica y los dispositivos físicos, un hack se refiere a la adaptación o modificación de aparatos (como consolas de videojuegos, teléfonos, placas de desarrollo o electrodomésticos) para desbloquear funciones ocultas, cambiar el sistema operativo (firmware) o reparar componentes utilizando piezas alternativas.
Uso cotidiano: "Lifehacks"
Fuera de la tecnología pura, la palabra se popularizó como lifehack para referirse a trucos caseros, atajos o métodos ingeniosos que hacen la vida diaria más eficiente y sencilla utilizando los recursos que ya se tienen a la mano.
Es muy importante separar un mito de la realidad: la cadena de bloques (blockchain) en sí misma es extremadamente difícil de hackear debido a su estructura descentralizada y criptográfica. Sin embargo, el ecosistema cripto está rodeado de aplicaciones, plataformas y usuarios, y es ahí donde los atacantes encuentran fallos para aplicar la lógica del hack.
Ataques a Exchanges y Plataformas Centralizadas
Aunque las criptomonedas son descentralizadas, millones de usuarios guardan su dinero en plataformas de intercambio centralizadas (exchanges).
Explotación de "Puentes" (Cross-Chain Bridges)
Los puentes son los protocolos que permiten transferir criptomonedas de una blockchain a otra (por ejemplo, pasar fondos de Ethereum a BNB Chain).
Phishing y Robo de Claves Privadas a Usuarios
A nivel individual, la gran mayoría de los "hacks" no ocurren rompiendo la seguridad de la red, sino engañando a las personas.
En Ciberseguridad e Informática
Un hack es una técnica, método o procedimiento diseñado para modificar el funcionamiento normal de un sistema informático, un dispositivo o un programa, a menudo para lograr un objetivo que sus creadores original o intencionalmente no previeron.
Modificaciones de Hardware y Dispositivos
En el ámbito de la electrónica y los dispositivos físicos, un hack se refiere a la adaptación o modificación de aparatos (como consolas de videojuegos, teléfonos, placas de desarrollo o electrodomésticos) para desbloquear funciones ocultas, cambiar el sistema operativo (firmware) o reparar componentes utilizando piezas alternativas.
Uso cotidiano: "Lifehacks"
Fuera de la tecnología pura, la palabra se popularizó como lifehack para referirse a trucos caseros, atajos o métodos ingeniosos que hacen la vida diaria más eficiente y sencilla utilizando los recursos que ya se tienen a la mano.
Es muy importante separar un mito de la realidad: la cadena de bloques (blockchain) en sí misma es extremadamente difícil de hackear debido a su estructura descentralizada y criptográfica. Sin embargo, el ecosistema cripto está rodeado de aplicaciones, plataformas y usuarios, y es ahí donde los atacantes encuentran fallos para aplicar la lógica del hack.
Ataques a Exchanges y Plataformas Centralizadas
Aunque las criptomonedas son descentralizadas, millones de usuarios guardan su dinero en plataformas de intercambio centralizadas (exchanges).
Explotación de "Puentes" (Cross-Chain Bridges)
Los puentes son los protocolos que permiten transferir criptomonedas de una blockchain a otra (por ejemplo, pasar fondos de Ethereum a BNB Chain).
Phishing y Robo de Claves Privadas a Usuarios
A nivel individual, la gran mayoría de los "hacks" no ocurren rompiendo la seguridad de la red, sino engañando a las personas.
98
·
--
🚨 ¡Se han vaciado más de 6 M$ de las carteras Keplr mediante el inicio de sesión con Google/Apple!
44.700 carteras de distintas cadenas de Cosmos perdieron fondos; el mayor golpe fue de 325.000 $.
Los titulares $ATOM y $OSMO que usaron el inicio de sesión social corren más riesgo. ¿Alcista o bajista respecto a la seguridad del inicio de sesión social?
🤔💥
#security #Hack #Cosmos
🚨 ¡Se han vaciado más de 6 M$ de las carteras Keplr mediante el inicio de sesión con Google/Apple!
44.700 carteras de distintas cadenas de Cosmos perdieron fondos; el mayor golpe fue de 325.000 $.
Los titulares $ATOM y $OSMO que usaron el inicio de sesión social corren más riesgo. ¿Alcista o bajista respecto a la seguridad del inicio de sesión social?
🤔💥
#security #Hack #Cosmos
44.700 carteras de distintas cadenas de Cosmos perdieron fondos; el mayor golpe fue de 325.000 $.
Los titulares $ATOM y $OSMO que usaron el inicio de sesión social corren más riesgo. ¿Alcista o bajista respecto a la seguridad del inicio de sesión social?
🤔💥
#security #Hack #Cosmos
Feed-Creator-77f209622:
последний гвоздь в крышку гроба osmo and cosmos /atom/
1
1
469

·
--
El FBI acaba de señalar a quién culpa del hackeo récord de $6.34B a Binance: el grupo TraderTraitor de Corea del Norte.
TRM Labs afirma que hackers vinculados a la RPDC han robado $12.8B en activos digitales desde 2017.
Eso significa que aproximadamente la mitad de todo lo que han obtenido a lo largo del tiempo provino de un solo incidente. La seguridad, no el precio, es lo que está impulsando el sentimiento hacia los exchanges ahora mismo.
Presta atención a: actualizaciones de pruebas de reservas, el comportamiento de los retiros y si los usuarios trasladan más fondos a la autocustodia.
¿Guardas la mayor parte de tus criptomonedas en un exchange o bajo autocustodia? ¿Por qué?
$BNB $BTC
#Binance #CryptoSecurity #Hack #Square
El FBI acaba de señalar a quién culpa del hackeo récord de $6.34B a Binance: el grupo TraderTraitor de Corea del Norte.
TRM Labs afirma que hackers vinculados a la RPDC han robado $12.8B en activos digitales desde 2017.
Eso significa que aproximadamente la mitad de todo lo que han obtenido a lo largo del tiempo provino de un solo incidente. La seguridad, no el precio, es lo que está impulsando el sentimiento hacia los exchanges ahora mismo.
Presta atención a: actualizaciones de pruebas de reservas, el comportamiento de los retiros y si los usuarios trasladan más fondos a la autocustodia.
¿Guardas la mayor parte de tus criptomonedas en un exchange o bajo autocustodia? ¿Por qué?
$BNB $BTC
#Binance #CryptoSecurity #Hack #Square
TRM Labs afirma que hackers vinculados a la RPDC han robado $12.8B en activos digitales desde 2017.
Eso significa que aproximadamente la mitad de todo lo que han obtenido a lo largo del tiempo provino de un solo incidente. La seguridad, no el precio, es lo que está impulsando el sentimiento hacia los exchanges ahora mismo.
Presta atención a: actualizaciones de pruebas de reservas, el comportamiento de los retiros y si los usuarios trasladan más fondos a la autocustodia.
¿Guardas la mayor parte de tus criptomonedas en un exchange o bajo autocustodia? ¿Por qué?
$BNB $BTC
#Binance #CryptoSecurity #Hack #Square
17
·
--
Esto parece inventado, pero de verdad pasó😂😂
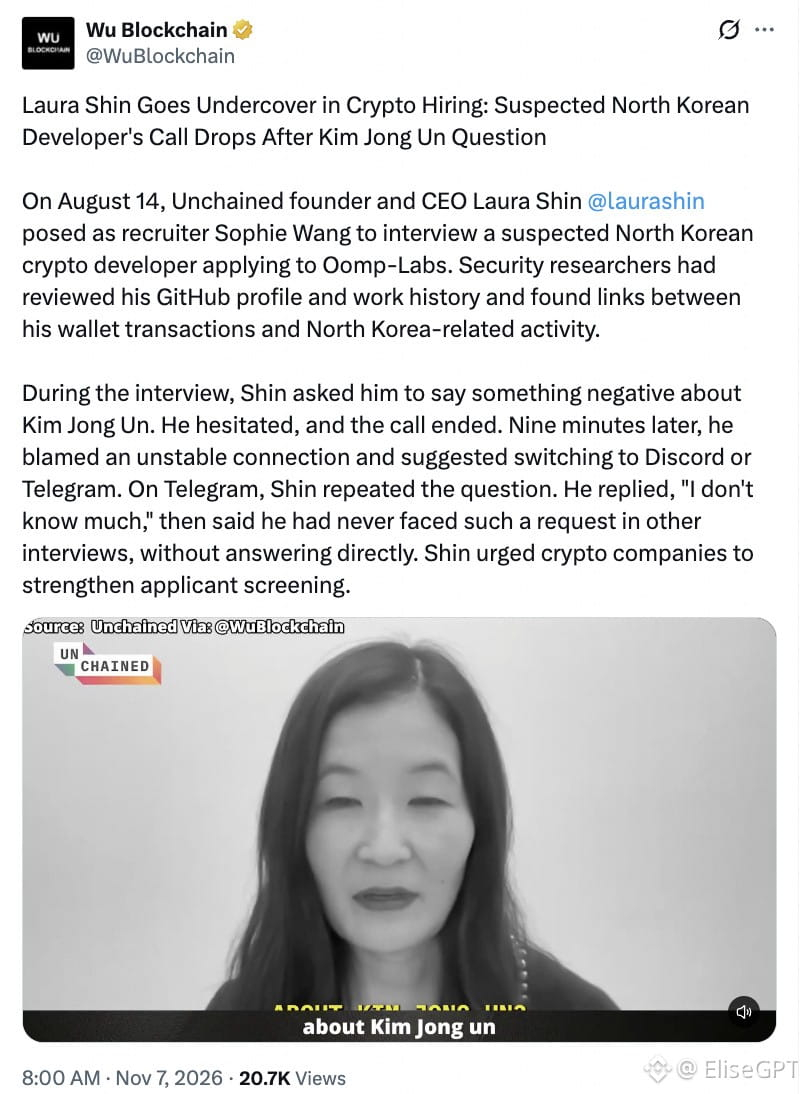
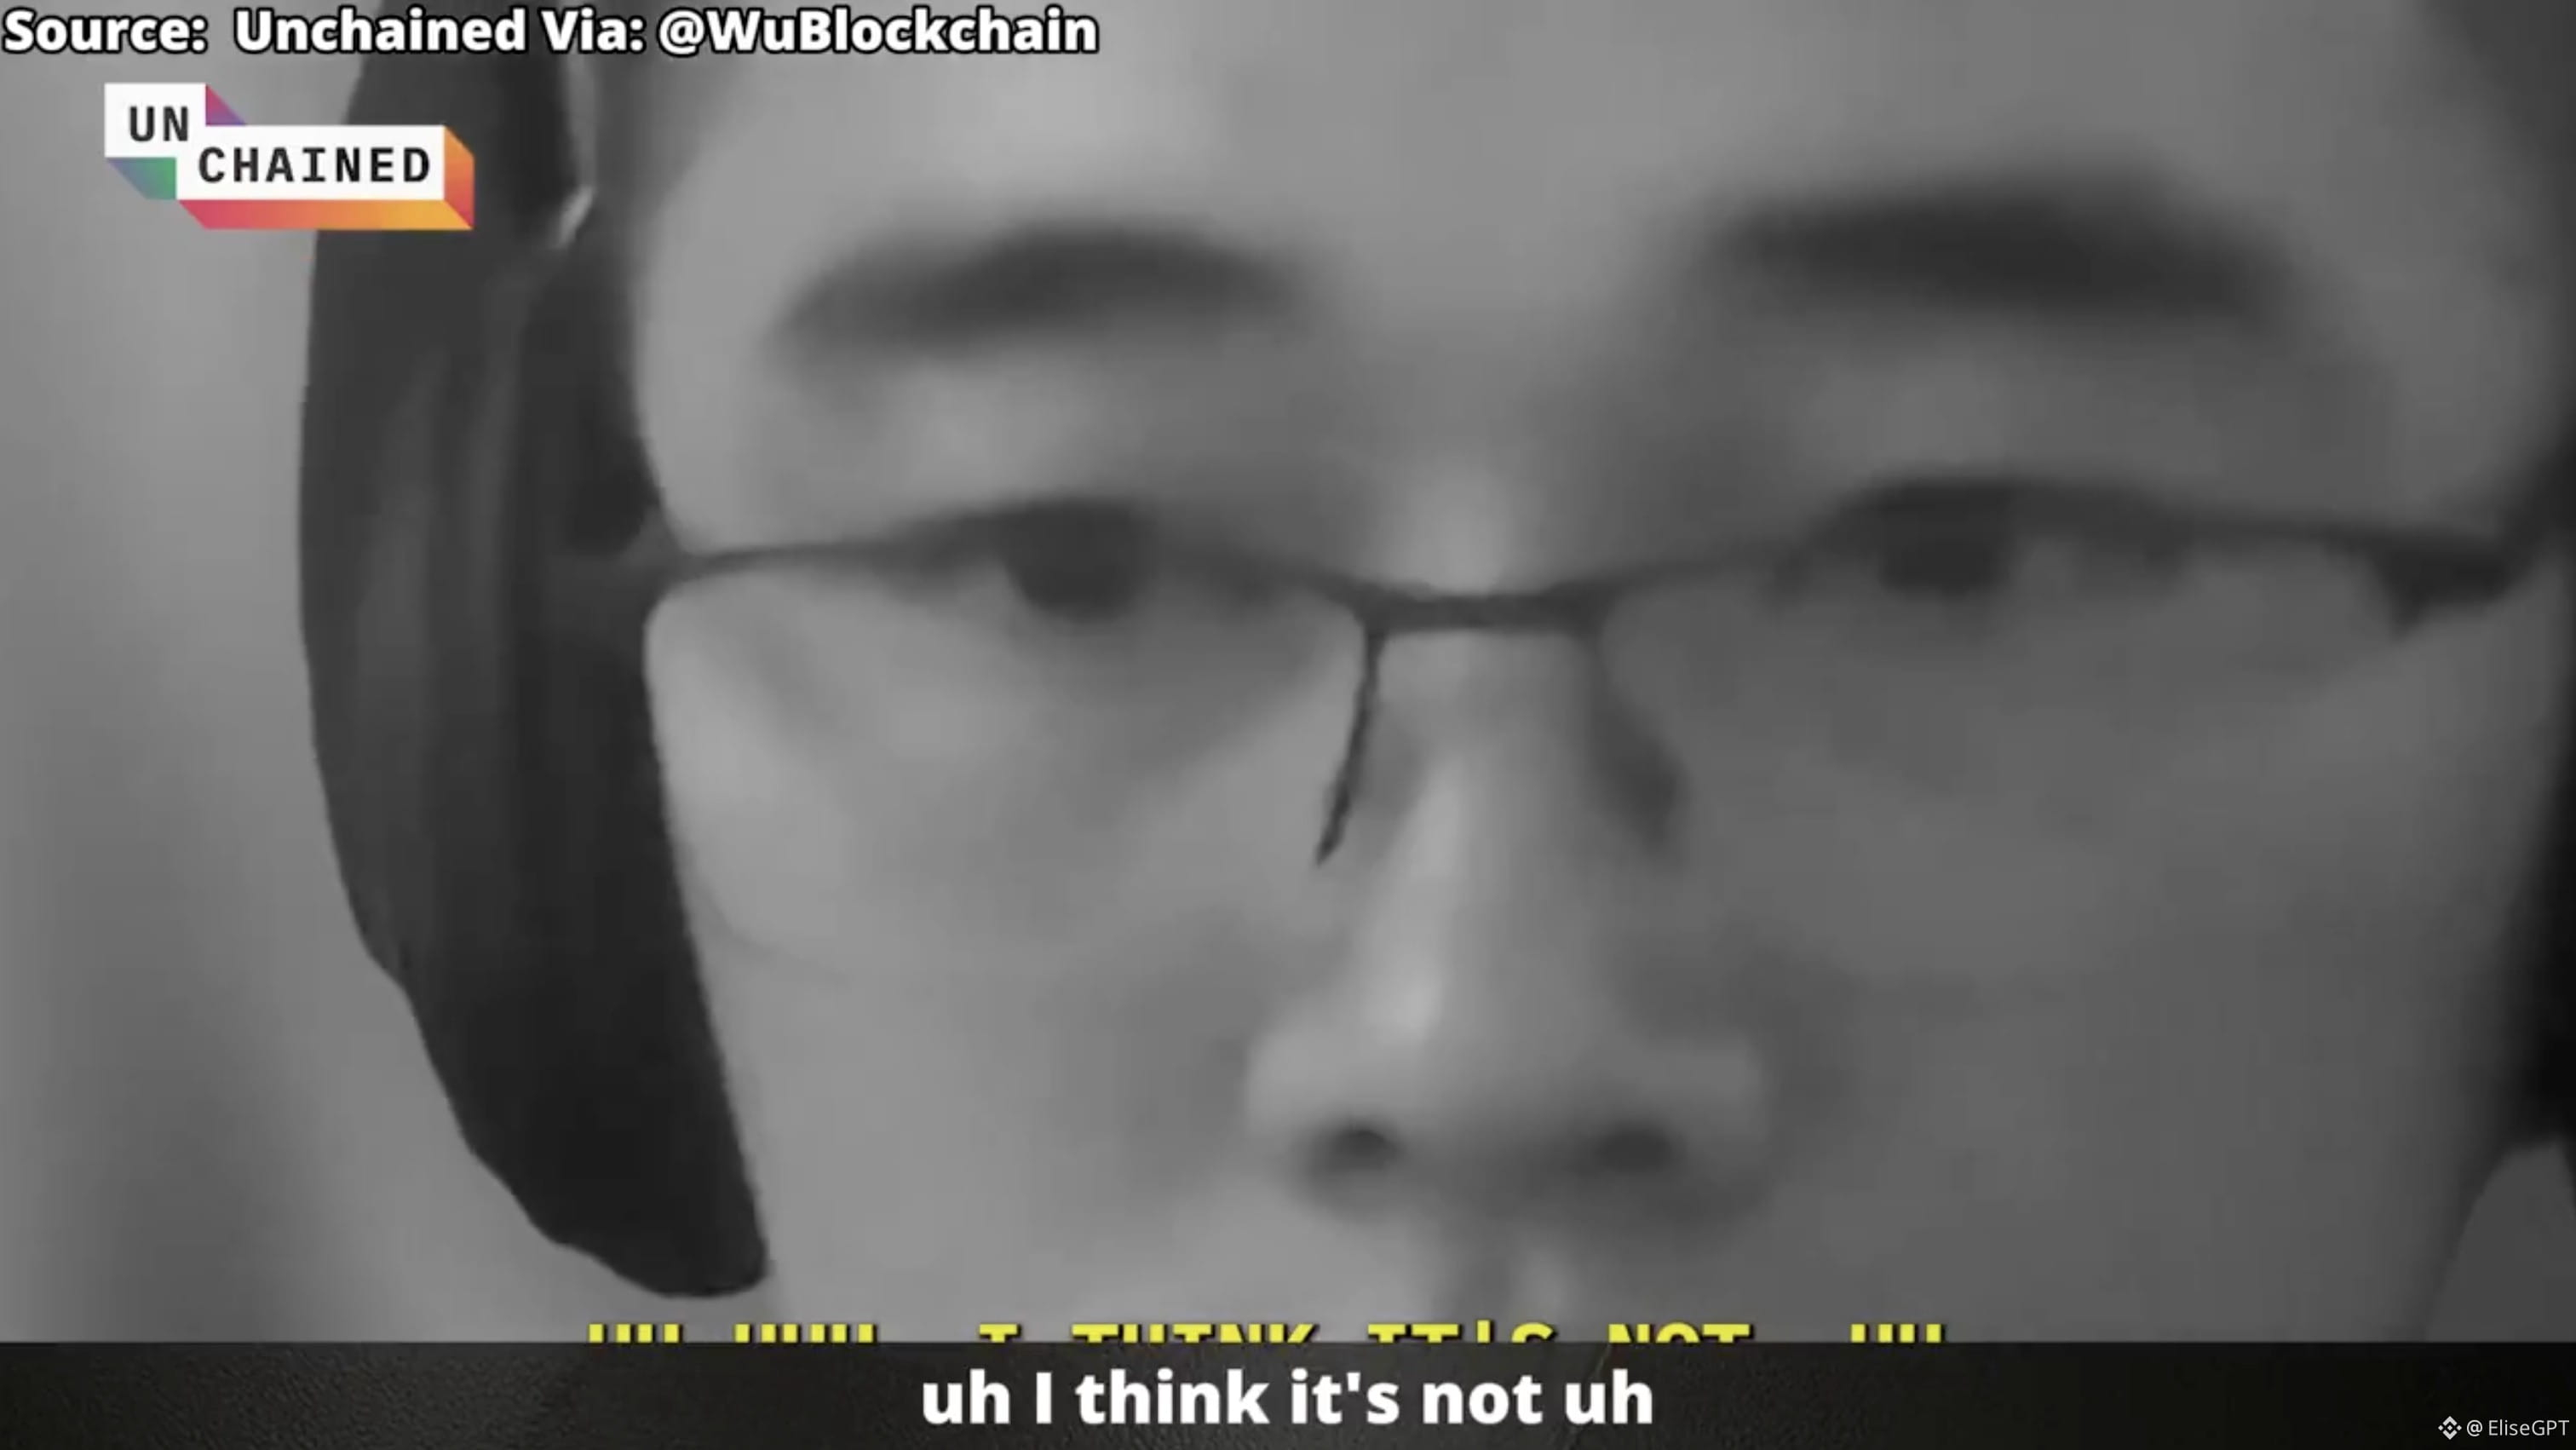
En agosto, Laura Shin, fundadora de Unchained, se hizo pasar por reclutadora para entrevistar a un sospechoso desarrollador norcoreano de criptomonedas.
Durante la entrevista, le pidió que dijera algo negativo sobre Kim Jong Un. Se trabó al hablar y luego se cortó la llamada. Después, no paraba de inventar excusas para evitar responder.
Entonces, ¿«di algo malo sobre Kim Jong Un» está a punto de convertirse en una pregunta estándar en las entrevistas de trabajo a distancia? 🤣 La nueva prueba de selección para hackers norcoreanos, jaja #AI #Hack
Esto parece inventado, pero de verdad pasó😂😂
En agosto, Laura Shin, fundadora de Unchained, se hizo pasar por reclutadora para entrevistar a un sospechoso desarrollador norcoreano de criptomonedas.
Durante la entrevista, le pidió que dijera algo negativo sobre Kim Jong Un. Se trabó al hablar y luego se cortó la llamada. Después, no paraba de inventar excusas para evitar responder.
Entonces, ¿«di algo malo sobre Kim Jong Un» está a punto de convertirse en una pregunta estándar en las entrevistas de trabajo a distancia? 🤣 La nueva prueba de selección para hackers norcoreanos, jaja #AI #Hack
En agosto, Laura Shin, fundadora de Unchained, se hizo pasar por reclutadora para entrevistar a un sospechoso desarrollador norcoreano de criptomonedas.
Durante la entrevista, le pidió que dijera algo negativo sobre Kim Jong Un. Se trabó al hablar y luego se cortó la llamada. Después, no paraba de inventar excusas para evitar responder.
Entonces, ¿«di algo malo sobre Kim Jong Un» está a punto de convertirse en una pregunta estándar en las entrevistas de trabajo a distancia? 🤣 La nueva prueba de selección para hackers norcoreanos, jaja #AI #Hack
User-6279aa89:
Follow me and I’ll follow you back; let’s grow together on Binance Square. newbies
8
51
46.4k

Trump responde a la investigación sobre el hackeo de Binance
Según Bloomberg, el presidente de EE. UU., Donald Trump, estaría investigando el reciente hackeo de Binance.
Este hecho atrae más atención hacia el incidente de seguridad y podría plantear interrogantes sobre la seguridad de los exchanges de criptomonedas, los riesgos de ciberseguridad y la protección de los activos digitales.
A medida que evolucione la situación, el mercado estará muy atento a nuevos detalles y a cualquier posible respuesta regulatoria.
La seguridad de las criptomonedas sigue siendo un asunto de gran importancia para el sector.
#Binance / #Hack / #TRUMP
Trump responde a la investigación sobre el hackeo de Binance
Según Bloomberg, el presidente de EE. UU., Donald Trump, estaría investigando el reciente hackeo de Binance.
Este hecho atrae más atención hacia el incidente de seguridad y podría plantear interrogantes sobre la seguridad de los exchanges de criptomonedas, los riesgos de ciberseguridad y la protección de los activos digitales.
A medida que evolucione la situación, el mercado estará muy atento a nuevos detalles y a cualquier posible respuesta regulatoria.
La seguridad de las criptomonedas sigue siendo un asunto de gran importancia para el sector.
#Binance / #Hack / #TRUMP
Según Bloomberg, el presidente de EE. UU., Donald Trump, estaría investigando el reciente hackeo de Binance.
Este hecho atrae más atención hacia el incidente de seguridad y podría plantear interrogantes sobre la seguridad de los exchanges de criptomonedas, los riesgos de ciberseguridad y la protección de los activos digitales.
A medida que evolucione la situación, el mercado estará muy atento a nuevos detalles y a cualquier posible respuesta regulatoria.
La seguridad de las criptomonedas sigue siendo un asunto de gran importancia para el sector.
#Binance / #Hack / #TRUMP
2
806
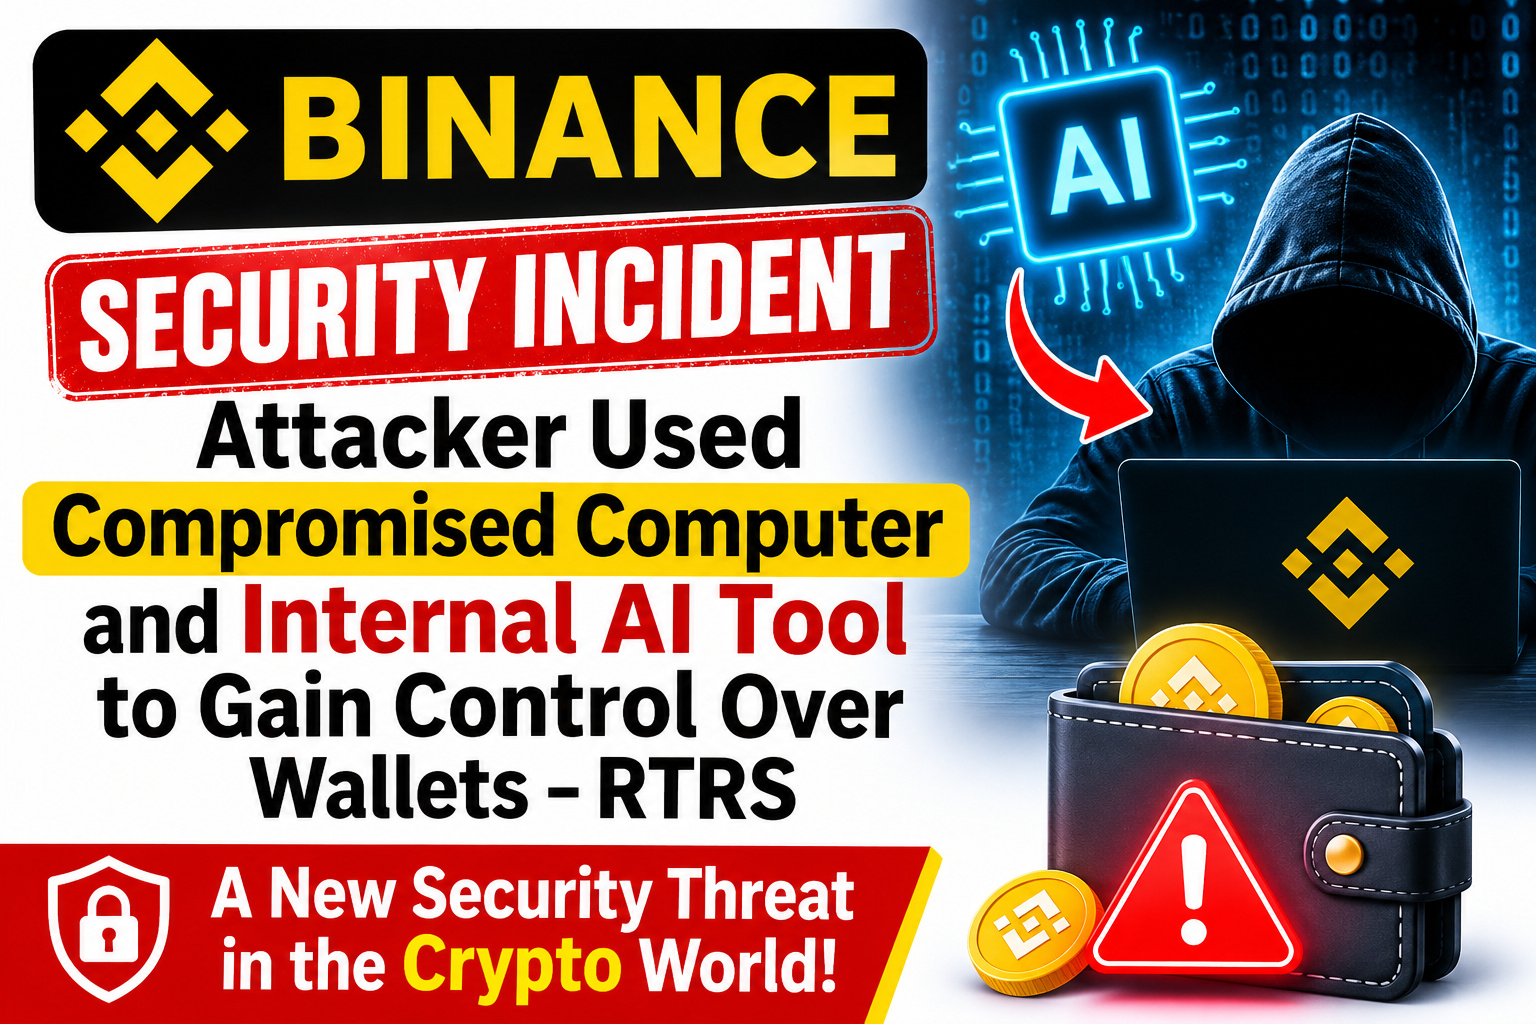
El incidente de seguridad de Binance plantea serias preguntas sobre la IA y la protección de las billeteras
Un presunto incidente de seguridad relacionado con Binance ha puesto de manifiesto un nuevo y preocupante tipo de amenaza de ciberseguridad.
Según Reuters, el atacante habría aprovechado una computadora comprometida y utilizado una herramienta interna de IA para obtener el control de las billeteras.
Lo que hace que este incidente sea especialmente preocupante es la combinación reportada de dispositivos comprometidos, acceso asistido por IA y vulnerabilidades en la seguridad de las billeteras. Esto demuestra cómo los atacantes pueden utilizar herramientas internas legítimas como parte de ciberataques sofisticados.
A medida que la IA se integra más profundamente en la infraestructura cripto, proteger los sistemas internos, los permisos de acceso y las operaciones sensibles de las billeteras es cada vez más importante.
La conclusión principal está clara: los riesgos de seguridad en el sector cripto están evolucionando, y hasta las plataformas más avanzadas deben reforzar continuamente sus defensas.
La IA puede mejorar la eficiencia, pero también plantea nuevos desafíos de seguridad que no se pueden ignorar.
#Binance / #Hack
El incidente de seguridad de Binance plantea serias preguntas sobre la IA y la protección de las billeteras
Un presunto incidente de seguridad relacionado con Binance ha puesto de manifiesto un nuevo y preocupante tipo de amenaza de ciberseguridad.
Según Reuters, el atacante habría aprovechado una computadora comprometida y utilizado una herramienta interna de IA para obtener el control de las billeteras.
Lo que hace que este incidente sea especialmente preocupante es la combinación reportada de dispositivos comprometidos, acceso asistido por IA y vulnerabilidades en la seguridad de las billeteras. Esto demuestra cómo los atacantes pueden utilizar herramientas internas legítimas como parte de ciberataques sofisticados.
A medida que la IA se integra más profundamente en la infraestructura cripto, proteger los sistemas internos, los permisos de acceso y las operaciones sensibles de las billeteras es cada vez más importante.
La conclusión principal está clara: los riesgos de seguridad en el sector cripto están evolucionando, y hasta las plataformas más avanzadas deben reforzar continuamente sus defensas.
La IA puede mejorar la eficiencia, pero también plantea nuevos desafíos de seguridad que no se pueden ignorar.
#Binance / #Hack
Un presunto incidente de seguridad relacionado con Binance ha puesto de manifiesto un nuevo y preocupante tipo de amenaza de ciberseguridad.
Según Reuters, el atacante habría aprovechado una computadora comprometida y utilizado una herramienta interna de IA para obtener el control de las billeteras.
Lo que hace que este incidente sea especialmente preocupante es la combinación reportada de dispositivos comprometidos, acceso asistido por IA y vulnerabilidades en la seguridad de las billeteras. Esto demuestra cómo los atacantes pueden utilizar herramientas internas legítimas como parte de ciberataques sofisticados.
A medida que la IA se integra más profundamente en la infraestructura cripto, proteger los sistemas internos, los permisos de acceso y las operaciones sensibles de las billeteras es cada vez más importante.
La conclusión principal está clara: los riesgos de seguridad en el sector cripto están evolucionando, y hasta las plataformas más avanzadas deben reforzar continuamente sus defensas.
La IA puede mejorar la eficiencia, pero también plantea nuevos desafíos de seguridad que no se pueden ignorar.
#Binance / #Hack
2
377
·
--
Corea del Norte robó 7.610 millones de dólares en criptomonedas este año, y ninguno de los grandes golpes se basó en explotar una vulnerabilidad del código.
BitOK contabiliza 38 incidentes entre enero y octubre de 2026:
• Los seis mayores ataques secuestraron a las personas y los sistemas que autorizan los retiros
• Se congelaron o incautaron 2.860 millones de dólares; 4.750 millones quedaron fuera de alcance
• Binance representa 6.410 millones de dólares del total
Todos los retiros llevaban firmas válidas. Las auditorías de contratos no pueden detectar una computadora portátil o un servicio de firma comprometidos. Las stablecoins se congelaron rápidamente, así que los ladrones las cambiaron por $ETH, que ningún emisor puede congelar.
La conclusión: ahora la seguridad operativa importa más que las auditorías de código. Observa cómo los exchanges y los equipos multisig cambian los controles de los firmantes.
¿Qué influye más en tu confianza en una plataforma: las auditorías de código o la seguridad de los firmantes?
#CryptoSecurity #Hack #Binance $BNB
Corea del Norte robó 7.610 millones de dólares en criptomonedas este año, y ninguno de los grandes golpes se basó en explotar una vulnerabilidad del código.
BitOK contabiliza 38 incidentes entre enero y octubre de 2026:
• Los seis mayores ataques secuestraron a las personas y los sistemas que autorizan los retiros
• Se congelaron o incautaron 2.860 millones de dólares; 4.750 millones quedaron fuera de alcance
• Binance representa 6.410 millones de dólares del total
Todos los retiros llevaban firmas válidas. Las auditorías de contratos no pueden detectar una computadora portátil o un servicio de firma comprometidos. Las stablecoins se congelaron rápidamente, así que los ladrones las cambiaron por $ETH , que ningún emisor puede congelar.
La conclusión: ahora la seguridad operativa importa más que las auditorías de código. Observa cómo los exchanges y los equipos multisig cambian los controles de los firmantes.
¿Qué influye más en tu confianza en una plataforma: las auditorías de código o la seguridad de los firmantes?
#CryptoSecurity #Hack #Binance $BNB
BitOK contabiliza 38 incidentes entre enero y octubre de 2026:
• Los seis mayores ataques secuestraron a las personas y los sistemas que autorizan los retiros
• Se congelaron o incautaron 2.860 millones de dólares; 4.750 millones quedaron fuera de alcance
• Binance representa 6.410 millones de dólares del total
Todos los retiros llevaban firmas válidas. Las auditorías de contratos no pueden detectar una computadora portátil o un servicio de firma comprometidos. Las stablecoins se congelaron rápidamente, así que los ladrones las cambiaron por $ETH , que ningún emisor puede congelar.
La conclusión: ahora la seguridad operativa importa más que las auditorías de código. Observa cómo los exchanges y los equipos multisig cambian los controles de los firmantes.
¿Qué influye más en tu confianza en una plataforma: las auditorías de código o la seguridad de los firmantes?
#CryptoSecurity #Hack #Binance $BNB
4
·
--
Alcista
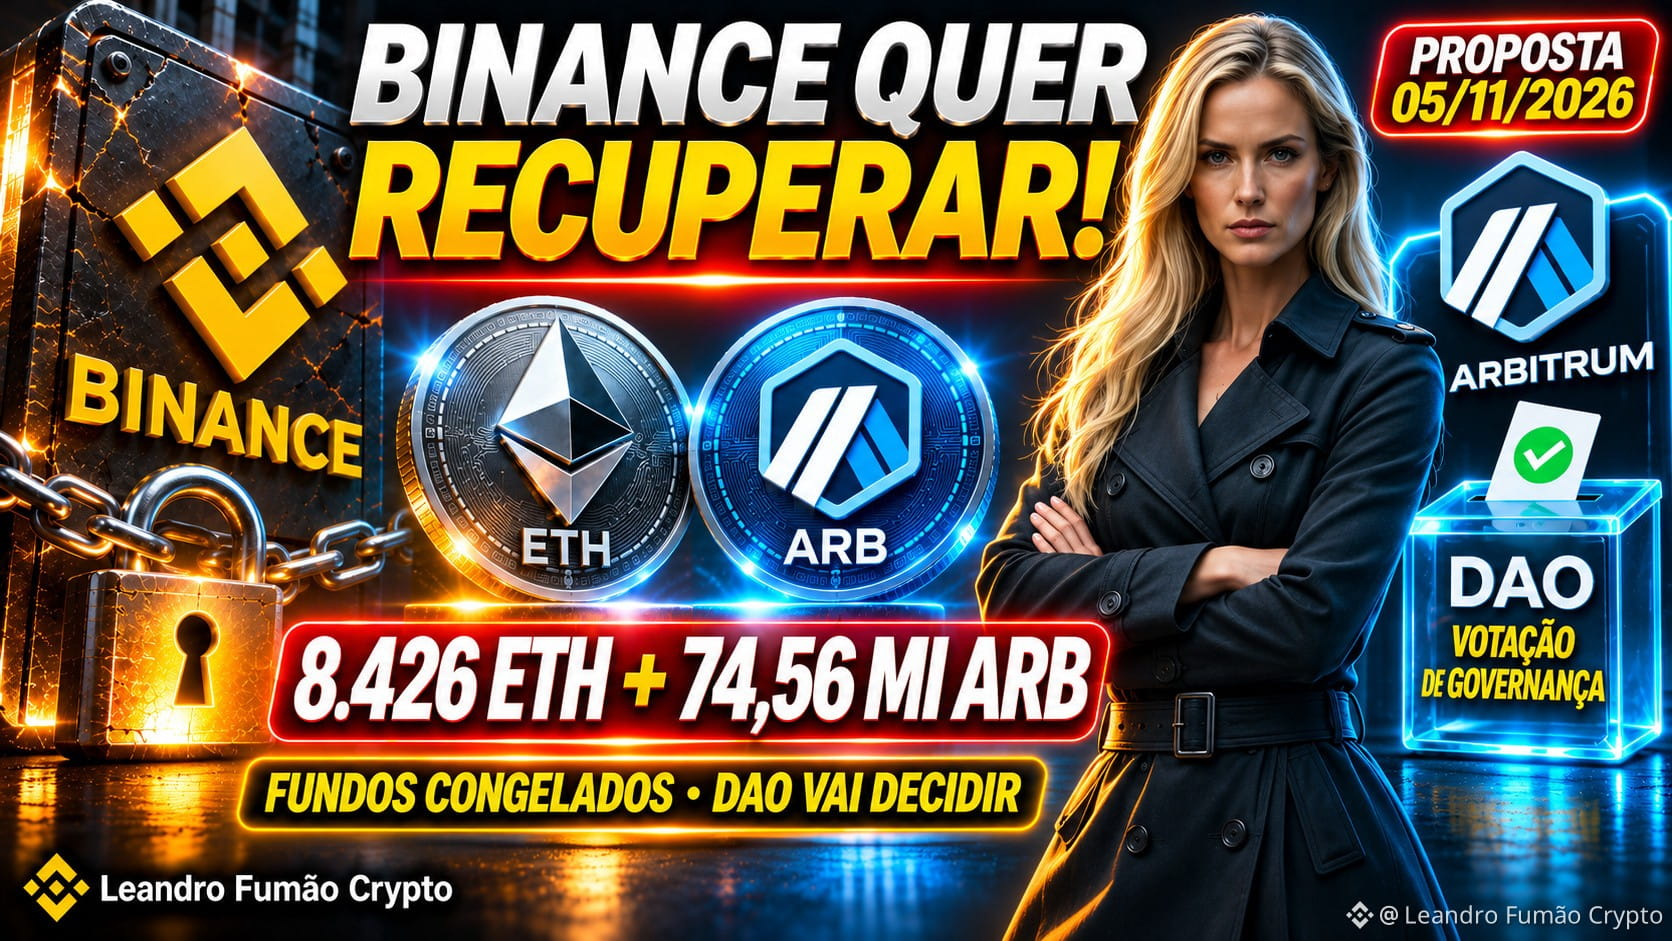
❖BINANCE PIDE LA DEVOLUCIÓN DE 8.426 ⟠ETH Y 74,56 MILLONES DE 🔷ARB CONGELADOS EN ARBITRUM❗
Ξ El exchange presentó una propuesta formal ante el DAO de Arbitrum para recuperar los activos congelados tras el exploit de la hot wallet.
Binance $BNB presentó una propuesta oficial ante el DAO de Arbitrum para solicitar la liberación de 8.425,997 ETH y 74,56 millones de ARB. Los fondos fueron congelados por el Consejo de Seguridad de Arbitrum el 30 de octubre, en una medida de emergencia tras el ataque a la hot wallet del exchange.
Actualmente, las criptomonedas se encuentran en una dirección intermediaria congelada y solo pueden moverse con la aprobación del DAO. Binance no está solicitando nuevos fondos del tesoro del DAO, sino únicamente la devolución de los activos ya congelados.
Se espera que el proceso de gobernanza dure unas 7 semanas o más (debate en el foro + sondeo de temperatura + votación on-chain). El exchange afirmó que cubrirá las pérdidas de los usuarios con el SAFU y sus propios recursos.
En paralelo, Binance está reanudando los retiros de forma progresiva y eliminó todas las claves API vinculadas a la plataforma SignalPlus tras una alerta de seguridad.
Esta es una de las mayores solicitudes de recuperación de fondos a través de la gobernanza de un DAO en 2026. El caso pone a prueba la capacidad de Arbitrum para gestionar congelamientos de emergencia y devoluciones de forma transparente.
Mientras Binance intenta recuperar los activos, la confianza del mercado en la seguridad de los exchanges y los puentes sigue bajo presión. Toda la comunidad seguirá de cerca la decisión de los holders de ARB.
💬 ¿Debería aprobar el DAO de Arbitrum la propuesta de Binance para recuperar los $ETH e $ARB congelados?
#Binance #Arbitrum #Hack
❖BINANCE PIDE LA DEVOLUCIÓN DE 8.426 ⟠ETH Y 74,56 MILLONES DE 🔷ARB CONGELADOS EN ARBITRUM❗
Ξ El exchange presentó una propuesta formal ante el DAO de Arbitrum para recuperar los activos congelados tras el exploit de la hot wallet.
Binance $BNB presentó una propuesta oficial ante el DAO de Arbitrum para solicitar la liberación de 8.425,997 ETH y 74,56 millones de ARB. Los fondos fueron congelados por el Consejo de Seguridad de Arbitrum el 30 de octubre, en una medida de emergencia tras el ataque a la hot wallet del exchange.
Actualmente, las criptomonedas se encuentran en una dirección intermediaria congelada y solo pueden moverse con la aprobación del DAO. Binance no está solicitando nuevos fondos del tesoro del DAO, sino únicamente la devolución de los activos ya congelados.
Se espera que el proceso de gobernanza dure unas 7 semanas o más (debate en el foro + sondeo de temperatura + votación on-chain). El exchange afirmó que cubrirá las pérdidas de los usuarios con el SAFU y sus propios recursos.
En paralelo, Binance está reanudando los retiros de forma progresiva y eliminó todas las claves API vinculadas a la plataforma SignalPlus tras una alerta de seguridad.
Esta es una de las mayores solicitudes de recuperación de fondos a través de la gobernanza de un DAO en 2026. El caso pone a prueba la capacidad de Arbitrum para gestionar congelamientos de emergencia y devoluciones de forma transparente.
Mientras Binance intenta recuperar los activos, la confianza del mercado en la seguridad de los exchanges y los puentes sigue bajo presión. Toda la comunidad seguirá de cerca la decisión de los holders de ARB.
💬 ¿Debería aprobar el DAO de Arbitrum la propuesta de Binance para recuperar los $ETH e $ARB congelados?
#Binance #Arbitrum #Hack
Ξ El exchange presentó una propuesta formal ante el DAO de Arbitrum para recuperar los activos congelados tras el exploit de la hot wallet.
Binance $BNB presentó una propuesta oficial ante el DAO de Arbitrum para solicitar la liberación de 8.425,997 ETH y 74,56 millones de ARB. Los fondos fueron congelados por el Consejo de Seguridad de Arbitrum el 30 de octubre, en una medida de emergencia tras el ataque a la hot wallet del exchange.
Actualmente, las criptomonedas se encuentran en una dirección intermediaria congelada y solo pueden moverse con la aprobación del DAO. Binance no está solicitando nuevos fondos del tesoro del DAO, sino únicamente la devolución de los activos ya congelados.
Se espera que el proceso de gobernanza dure unas 7 semanas o más (debate en el foro + sondeo de temperatura + votación on-chain). El exchange afirmó que cubrirá las pérdidas de los usuarios con el SAFU y sus propios recursos.
En paralelo, Binance está reanudando los retiros de forma progresiva y eliminó todas las claves API vinculadas a la plataforma SignalPlus tras una alerta de seguridad.
Esta es una de las mayores solicitudes de recuperación de fondos a través de la gobernanza de un DAO en 2026. El caso pone a prueba la capacidad de Arbitrum para gestionar congelamientos de emergencia y devoluciones de forma transparente.
Mientras Binance intenta recuperar los activos, la confianza del mercado en la seguridad de los exchanges y los puentes sigue bajo presión. Toda la comunidad seguirá de cerca la decisión de los holders de ARB.
💬 ¿Debería aprobar el DAO de Arbitrum la propuesta de Binance para recuperar los $ETH e $ARB congelados?
#Binance #Arbitrum #Hack
1
1.2k
Si eres usuario de iPhone, lee esto.
Los hackers acaban de robar 4,06 MILLONES de dólares en criptomonedas mediante ciberataques que comenzaron con un solo clic.
La víctima dijo que tocó un anuncio en Safari antes de que vaciaran las aplicaciones de su cartera.
Se sospecha de un kit de explotación de iOS como DarkSword.
DarkSword
#Crypto #Hackeo
Si eres usuario de iPhone, lee esto.
Los hackers acaban de robar 4,06 MILLONES de dólares en criptomonedas mediante ciberataques que comenzaron con un solo clic.
La víctima dijo que tocó un anuncio en Safari antes de que vaciaran las aplicaciones de su cartera.
Se sospecha de un kit de explotación de iOS como DarkSword.
DarkSword
#Crypto #Hackeo
Los hackers acaban de robar 4,06 MILLONES de dólares en criptomonedas mediante ciberataques que comenzaron con un solo clic.
La víctima dijo que tocó un anuncio en Safari antes de que vaciaran las aplicaciones de su cartera.
Se sospecha de un kit de explotación de iOS como DarkSword.
DarkSword
#Crypto #Hackeo
99
🚨 ¿Cómo se infiltraron los hackers en la infraestructura de billeteras de Binance?
El ataque reportado pone de manifiesto lo peligrosa que puede ser la ingeniería social, incluso para las principales plataformas de criptomonedas.
Según los detalles, los atacantes primero se hicieron pasar por reclutadores de la empresa y contactaron a un ingeniero de Binance mediante un proceso de selección falso. Después de dos rondas de entrevistas, le enviaron una prueba para descargar. Oculto en la prueba había código malicioso que pasó inadvertido para los sistemas de seguridad.
Una vez que el ordenador del ingeniero quedó comprometido, los atacantes supuestamente utilizaron una herramienta interna de IA para infiltrarse aún más en el entorno de la empresa, acceder a los dispositivos de otros empleados y robar credenciales de inicio de sesión.
La situación se agravó el 29 de octubre, cuando los atacantes desplegaron un contenedor malicioso y apuntaron al sistema responsable de firmar las transacciones de criptomonedas.
¿La lección más importante? La seguridad no consiste solo en proteger servidores y billeteras. El dispositivo comprometido de un empleado puede convertirse potencialmente en la puerta de entrada a sistemas mucho más amplios.
En el mundo cripto, incluso la infraestructura más sólida es tan segura como su punto de acceso más vulnerable. 🔐
#Binance #Hack
🚨 ¿Cómo se infiltraron los hackers en la infraestructura de billeteras de Binance?
El ataque reportado pone de manifiesto lo peligrosa que puede ser la ingeniería social, incluso para las principales plataformas de criptomonedas.
Según los detalles, los atacantes primero se hicieron pasar por reclutadores de la empresa y contactaron a un ingeniero de Binance mediante un proceso de selección falso. Después de dos rondas de entrevistas, le enviaron una prueba para descargar. Oculto en la prueba había código malicioso que pasó inadvertido para los sistemas de seguridad.
Una vez que el ordenador del ingeniero quedó comprometido, los atacantes supuestamente utilizaron una herramienta interna de IA para infiltrarse aún más en el entorno de la empresa, acceder a los dispositivos de otros empleados y robar credenciales de inicio de sesión.
La situación se agravó el 29 de octubre, cuando los atacantes desplegaron un contenedor malicioso y apuntaron al sistema responsable de firmar las transacciones de criptomonedas.
¿La lección más importante? La seguridad no consiste solo en proteger servidores y billeteras. El dispositivo comprometido de un empleado puede convertirse potencialmente en la puerta de entrada a sistemas mucho más amplios.
En el mundo cripto, incluso la infraestructura más sólida es tan segura como su punto de acceso más vulnerable. 🔐
#Binance #Hack
El ataque reportado pone de manifiesto lo peligrosa que puede ser la ingeniería social, incluso para las principales plataformas de criptomonedas.
Según los detalles, los atacantes primero se hicieron pasar por reclutadores de la empresa y contactaron a un ingeniero de Binance mediante un proceso de selección falso. Después de dos rondas de entrevistas, le enviaron una prueba para descargar. Oculto en la prueba había código malicioso que pasó inadvertido para los sistemas de seguridad.
Una vez que el ordenador del ingeniero quedó comprometido, los atacantes supuestamente utilizaron una herramienta interna de IA para infiltrarse aún más en el entorno de la empresa, acceder a los dispositivos de otros empleados y robar credenciales de inicio de sesión.
La situación se agravó el 29 de octubre, cuando los atacantes desplegaron un contenedor malicioso y apuntaron al sistema responsable de firmar las transacciones de criptomonedas.
¿La lección más importante? La seguridad no consiste solo en proteger servidores y billeteras. El dispositivo comprometido de un empleado puede convertirse potencialmente en la puerta de entrada a sistemas mucho más amplios.
En el mundo cripto, incluso la infraestructura más sólida es tan segura como su punto de acceso más vulnerable. 🔐
#Binance #Hack
425
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#HuangExitNvidiaStrategyInFocus
86,542 visualizaciones
974 participa(n) en el debate
2
#AnthropicRejectsIPODelayValuationinQuestion
690,260 visualizaciones
5,239 participa(n) en el debate
3
#BitMineReports$6.3BNetLossForFiscal2026
11,099 visualizaciones
115 participa(n) en el debate
4
#ChipStocksExtendLossesAfterNvidiaCEOChange
35,305 visualizaciones
426 participa(n) en el debate
5
#ThailandProposes$148KDailyStablecoinDepositWithdrawalCaps
3,148 visualizaciones
45 participa(n) en el debate
6
#CoreWeaveJumps10%On168%RevenueGrowth
188,909 visualizaciones
1,661 participa(n) en el debate
7
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
88,748 visualizaciones
260 participa(n) en el debate
8
#MSCIRemovalMayCurbStrategy’sBitcoinBuying
55,288 visualizaciones
597 participa(n) en el debate
9
#TradFiForBeginners
532,411 visualizaciones
3,695 participa(n) en el debate
10
#USJoblessClaimsRise
19.1M visualizaciones
7,806 participa(n) en el debate