
#binancep2psafety
binancep2psafety
50,818 visualizaciones
16 participa(n) en el debate
Populares
Novedades
·
--
⚠️ Alerta de estafa OTC
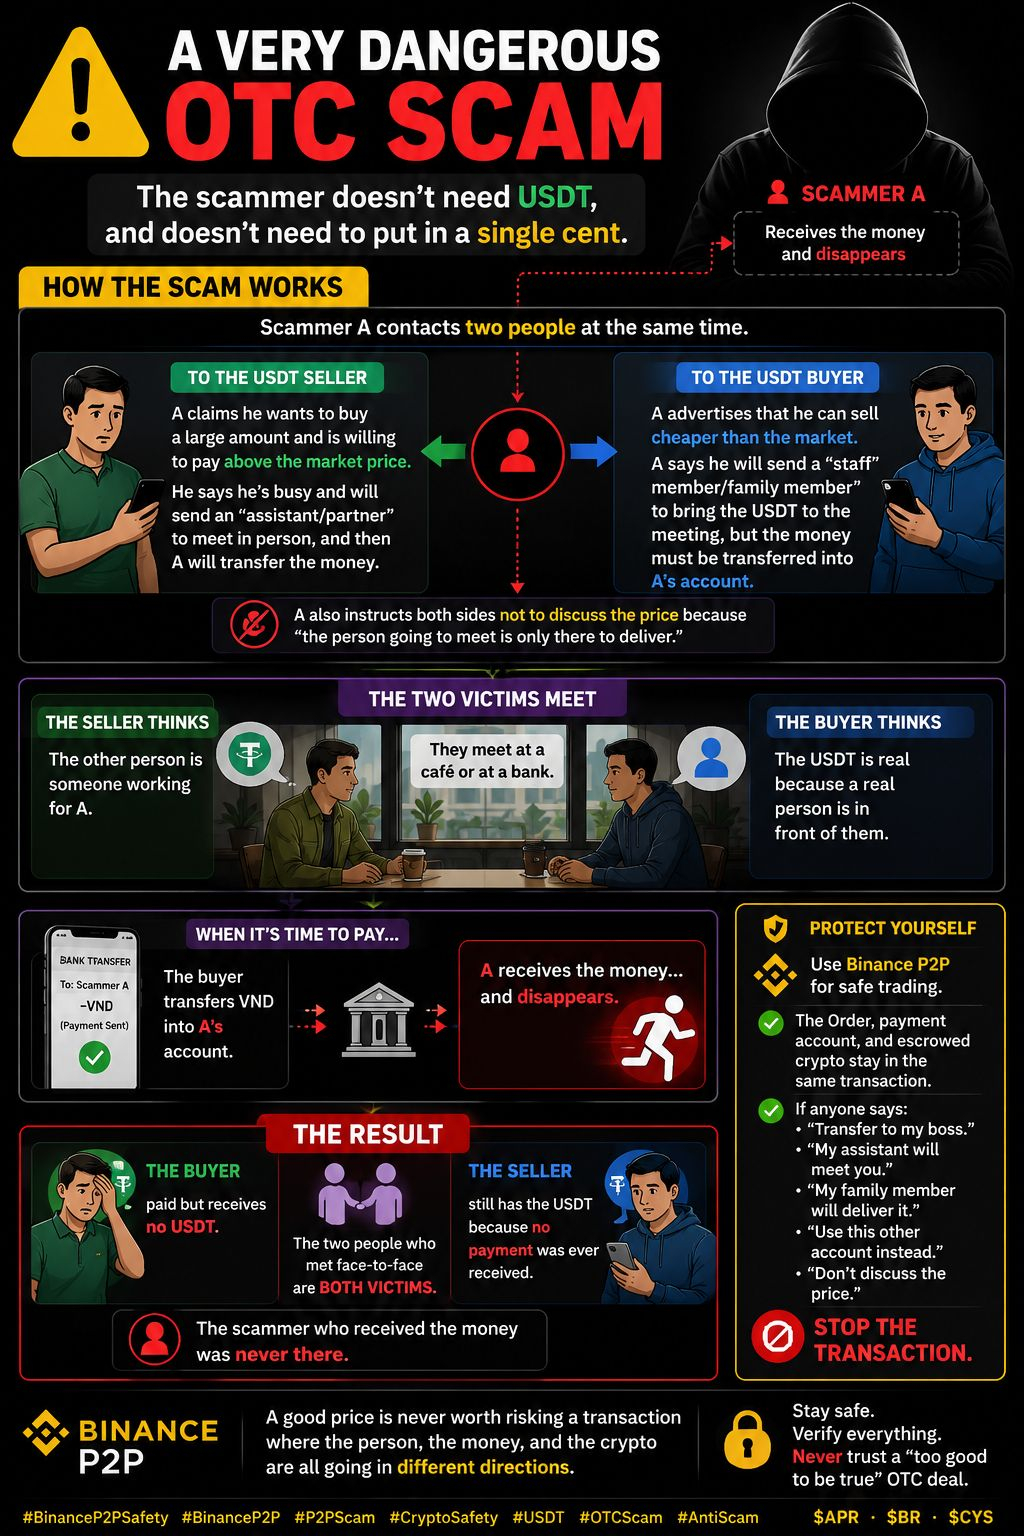
Un estafador puede engañar tanto al comprador como al vendedor de USDT sin poseer USDT ni invertir dinero.
Ofrecen al vendedor un precio alto y al comprador un precio bajo, luego envían “asistentes” falsos para encontrarse en persona mientras le dicen al comprador que transfiera dinero directamente a la cuenta del estafador.
💰 El comprador envía dinero → el estafador desaparece.
❌ El comprador no recibe USDT.
❌ El vendedor no recibe el pago.
❌ Ambos son víctimas.
Por eso prefiero Binance P2P�: la Orden, la cuenta de pago y el cripto deben coincidir en la misma transacción.
🚨 Si alguien dice “paga a mi jefe”, “mi asistente te verá”, o “usa otra cuenta” — DETENTE.
Un buen precio nunca vale la pena si pierdes tu dinero.
#BinanceP2PSafety #BinanceP2PAlert #OTCScam #CryptoSafetyMatters #USDTfree
$APR $BR $CYS
{future}(BRUSDT)
{future}(APRUSDT)
{future}(CYSUSDT)
⚠️ Alerta de estafa OTC
Un estafador puede engañar tanto al comprador como al vendedor de USDT sin poseer USDT ni invertir dinero.
Ofrecen al vendedor un precio alto y al comprador un precio bajo, luego envían “asistentes” falsos para encontrarse en persona mientras le dicen al comprador que transfiera dinero directamente a la cuenta del estafador.
💰 El comprador envía dinero → el estafador desaparece.
❌ El comprador no recibe USDT.
❌ El vendedor no recibe el pago.
❌ Ambos son víctimas.
Por eso prefiero Binance P2P�: la Orden, la cuenta de pago y el cripto deben coincidir en la misma transacción.
🚨 Si alguien dice “paga a mi jefe”, “mi asistente te verá”, o “usa otra cuenta” — DETENTE.
Un buen precio nunca vale la pena si pierdes tu dinero.
#BinanceP2PSafety #BinanceP2PAlert #OTCScam #CryptoSafetyMatters #USDTfree
$APR $BR $CYS
Un estafador puede engañar tanto al comprador como al vendedor de USDT sin poseer USDT ni invertir dinero.
Ofrecen al vendedor un precio alto y al comprador un precio bajo, luego envían “asistentes” falsos para encontrarse en persona mientras le dicen al comprador que transfiera dinero directamente a la cuenta del estafador.
💰 El comprador envía dinero → el estafador desaparece.
❌ El comprador no recibe USDT.
❌ El vendedor no recibe el pago.
❌ Ambos son víctimas.
Por eso prefiero Binance P2P�: la Orden, la cuenta de pago y el cripto deben coincidir en la misma transacción.
🚨 Si alguien dice “paga a mi jefe”, “mi asistente te verá”, o “usa otra cuenta” — DETENTE.
Un buen precio nunca vale la pena si pierdes tu dinero.
#BinanceP2PSafety #BinanceP2PAlert #OTCScam #CryptoSafetyMatters #USDTfree
$APR $BR $CYS
1
258
·
--
" El nombre coincide. El dinero aún podría haberse destinado a la persona equivocada. "
Antes lo daba por sentado: si el nombre de la cuenta coincidía con el nombre KYC mostrado en la orden, era suficiente para liberar.
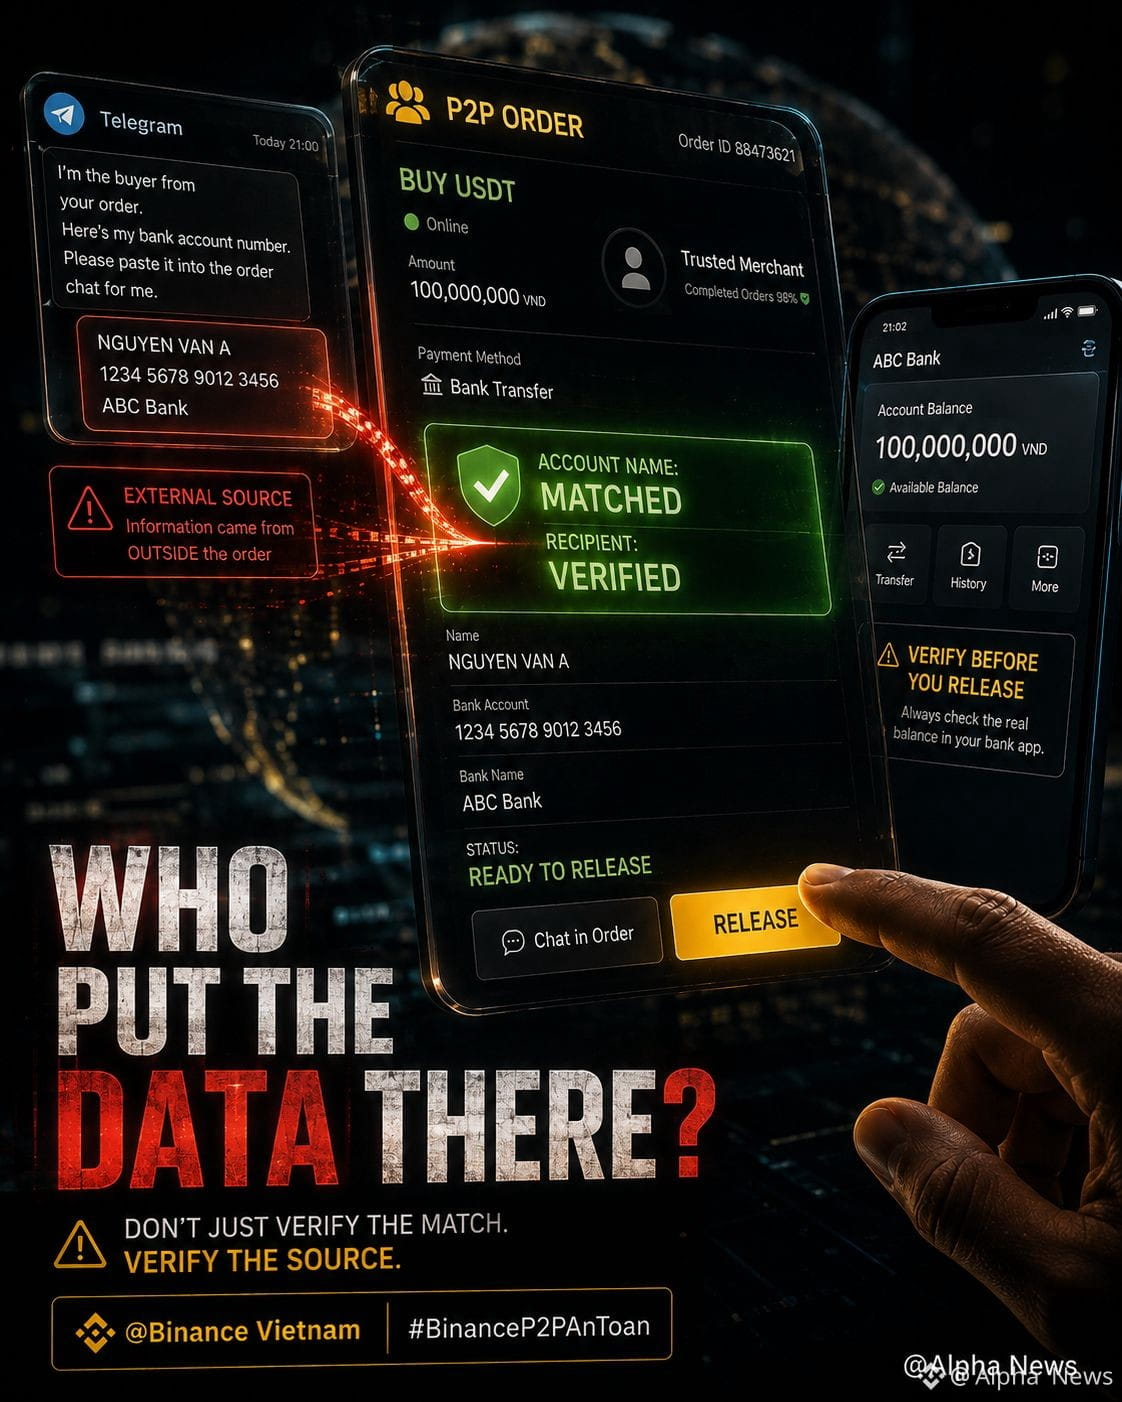
A las 9 PM apareció un mensaje de Telegram:
“Soy el comprador de tu pedido. Aquí está mi número de cuenta bancaria. Por favor, pégalo en el chat de la orden para mí.”
La víctima pegó el número de cuenta y el nombre exactos en el chat para una orden real, con una persona real, pero no con la persona que les había contactado fuera de la plataforma.
Apareció un mensaje verde en la pantalla: “El nombre del destinatario coincide.”
El dedo se quedó suspendido sobre el botón de liberar.
Este es el escenario descrito en la guía antiestafa de Binance para P2P, muy diferente de la “bandera roja de cambiar el número de cuenta bancaria a mitad de camino” en la que solía pensar cada vez que venían a mi mente las estafas.
Me di cuenta de que nunca había preguntado de dónde provenía la información. Solo comprobaba si coincidía.
Si hubiera pegado datos de cuenta incorrectos, la única forma de detectarlo a tiempo habría sido abrir mi aplicación bancaria y verificar el saldo real antes de liberar los fondos, no limitarse solo a la notificación de “coincidencia”.
Al leer de nuevo la guía, entendí por qué la plataforma enfatiza mantener la comunicación dentro de la aplicación: no solo para tener evidencia en caso de una disputa, sino también para asegurar que la información de la orden provenga realmente de las dos partes involucradas.
Una bandera roja no necesariamente es una acción inusual. A veces, está en el origen de la propia información.
Quizá la pregunta real no sea si el nombre de la cuenta coincide.
Sino si esa información realmente provino de la orden en la que estoy trabajando o si fue insertada desde algún otro lugar.
#BinanceP2PSafety @Binance_Vietnam $BNB
{future}(BNBUSDT)
" El nombre coincide. El dinero aún podría haberse destinado a la persona equivocada. "
Antes lo daba por sentado: si el nombre de la cuenta coincidía con el nombre KYC mostrado en la orden, era suficiente para liberar.
A las 9 PM apareció un mensaje de Telegram:
“Soy el comprador de tu pedido. Aquí está mi número de cuenta bancaria. Por favor, pégalo en el chat de la orden para mí.”
La víctima pegó el número de cuenta y el nombre exactos en el chat para una orden real, con una persona real, pero no con la persona que les había contactado fuera de la plataforma.
Apareció un mensaje verde en la pantalla: “El nombre del destinatario coincide.”
El dedo se quedó suspendido sobre el botón de liberar.
Este es el escenario descrito en la guía antiestafa de Binance para P2P, muy diferente de la “bandera roja de cambiar el número de cuenta bancaria a mitad de camino” en la que solía pensar cada vez que venían a mi mente las estafas.
Me di cuenta de que nunca había preguntado de dónde provenía la información. Solo comprobaba si coincidía.
Si hubiera pegado datos de cuenta incorrectos, la única forma de detectarlo a tiempo habría sido abrir mi aplicación bancaria y verificar el saldo real antes de liberar los fondos, no limitarse solo a la notificación de “coincidencia”.
Al leer de nuevo la guía, entendí por qué la plataforma enfatiza mantener la comunicación dentro de la aplicación: no solo para tener evidencia en caso de una disputa, sino también para asegurar que la información de la orden provenga realmente de las dos partes involucradas.
Una bandera roja no necesariamente es una acción inusual. A veces, está en el origen de la propia información.
Quizá la pregunta real no sea si el nombre de la cuenta coincide.
Sino si esa información realmente provino de la orden en la que estoy trabajando o si fue insertada desde algún otro lugar.
#BinanceP2PSafety @Binance Vietnam $BNB
Antes lo daba por sentado: si el nombre de la cuenta coincidía con el nombre KYC mostrado en la orden, era suficiente para liberar.
A las 9 PM apareció un mensaje de Telegram:
“Soy el comprador de tu pedido. Aquí está mi número de cuenta bancaria. Por favor, pégalo en el chat de la orden para mí.”
La víctima pegó el número de cuenta y el nombre exactos en el chat para una orden real, con una persona real, pero no con la persona que les había contactado fuera de la plataforma.
Apareció un mensaje verde en la pantalla: “El nombre del destinatario coincide.”
El dedo se quedó suspendido sobre el botón de liberar.
Este es el escenario descrito en la guía antiestafa de Binance para P2P, muy diferente de la “bandera roja de cambiar el número de cuenta bancaria a mitad de camino” en la que solía pensar cada vez que venían a mi mente las estafas.
Me di cuenta de que nunca había preguntado de dónde provenía la información. Solo comprobaba si coincidía.
Si hubiera pegado datos de cuenta incorrectos, la única forma de detectarlo a tiempo habría sido abrir mi aplicación bancaria y verificar el saldo real antes de liberar los fondos, no limitarse solo a la notificación de “coincidencia”.
Al leer de nuevo la guía, entendí por qué la plataforma enfatiza mantener la comunicación dentro de la aplicación: no solo para tener evidencia en caso de una disputa, sino también para asegurar que la información de la orden provenga realmente de las dos partes involucradas.
Una bandera roja no necesariamente es una acción inusual. A veces, está en el origen de la propia información.
Quizá la pregunta real no sea si el nombre de la cuenta coincide.
Sino si esa información realmente provino de la orden en la que estoy trabajando o si fue insertada desde algún otro lugar.
#BinanceP2PSafety @Binance Vietnam $BNB
4
4
3.2k
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BitcoinReboundsTo$79K
3,034 visualizaciones
61 participa(n) en el debate
2
#FedHikeOddsRiseTo89%
56,672 visualizaciones
906 participa(n) en el debate
3
#RLUSDSupplyHitsRecord$2.442B
2,930 visualizaciones
52 participa(n) en el debate
4
#AvalancheIntegratesIntoUAEPassDigitalVault
59,892 visualizaciones
917 participa(n) en el debate
5
#UKSeeksViewsOnTokenizingGold
45,935 visualizaciones
685 participa(n) en el debate
6
#AnthropicCEOCallsForAISlowdown
219,465 visualizaciones
3,200 participa(n) en el debate
7
#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases
4,112 visualizaciones
84 participa(n) en el debate
8
#BrazilCentralBankRaisesVASPCapitalRequirements
36,406 visualizaciones
769 participa(n) en el debate
9
#BitcoinThirdSingleBlockReorgInFourWeeks
87,759 visualizaciones
1,590 participa(n) en el debate
10
#EthereumFallsBelow$2500
6,945 visualizaciones
95 participa(n) en el debate