#electrum钱包漏洞致资金被盗
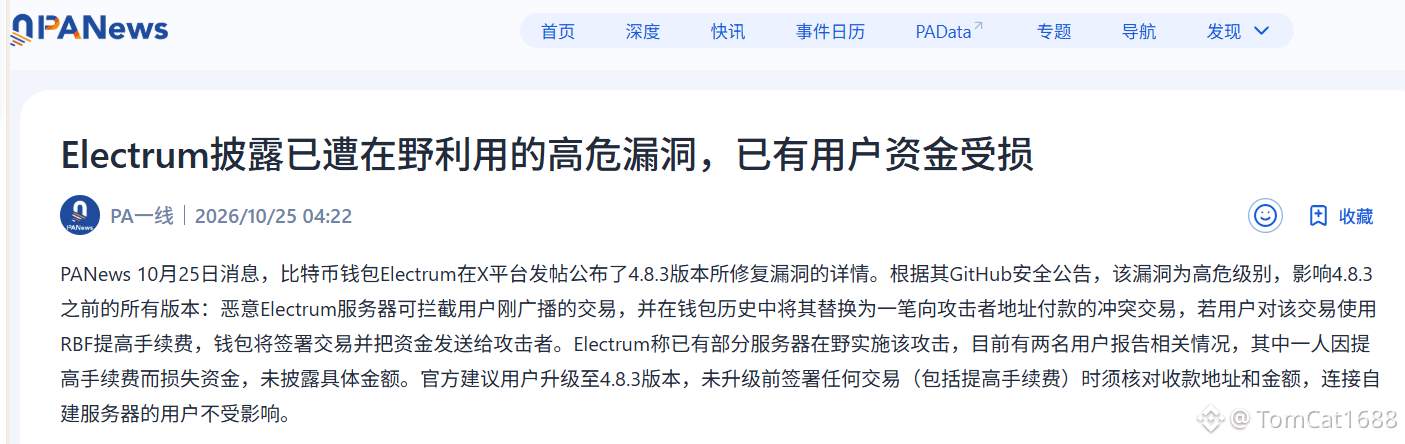
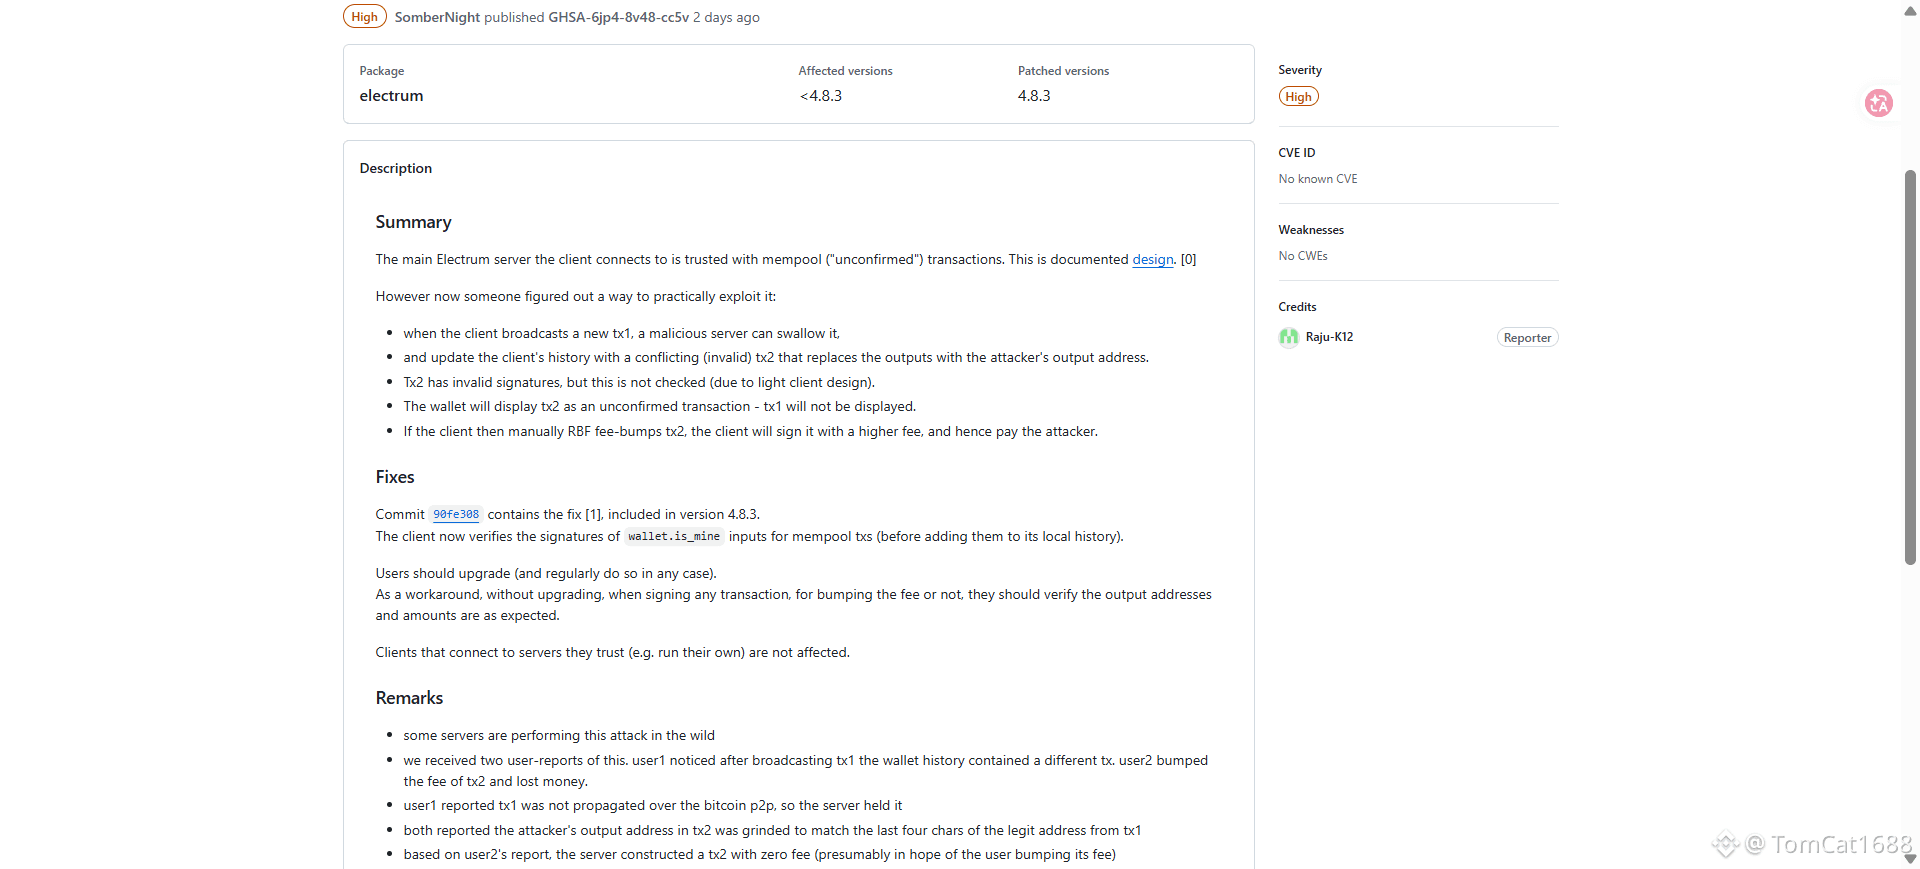
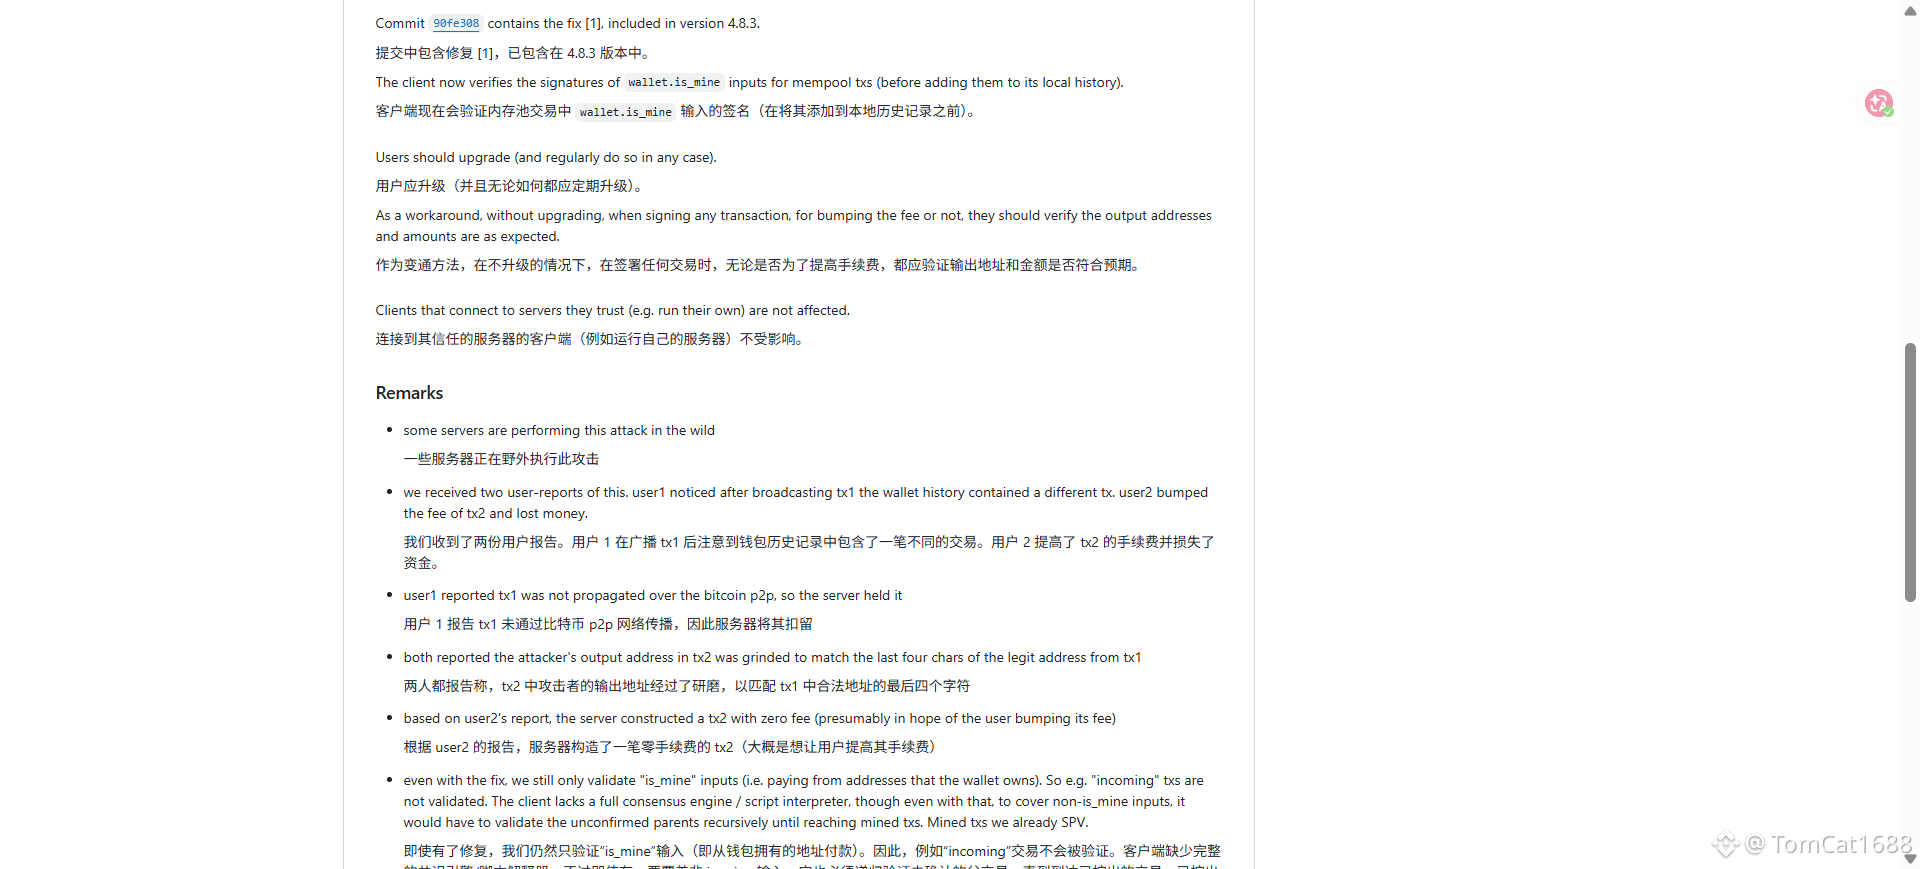
Electrum Wallet una vez más ha desgarrado con hechos sangrientos la fachada respetable de la “autocustodia”. Una vulnerabilidad de alto riesgo explotada por atacantes en la naturaleza permitía a un servidor malicioso interceptar la transacción que el usuario acababa de anunciar, sustituirla por una “falsa transacción pendiente” que apuntaba a la dirección del atacante y luego esperar en silencio a que el propio usuario pulsara el botón fatal: aumentar la comisión. RBF era en principio una función normal de Bitcoin, pero en ese momento se convirtió en una herramienta de tortura para firmar dinero. La clave privada no se filtró, la frase semilla no fue objeto de phishing; el usuario solo hizo algo totalmente normal y el dinero desapareció. Electrum confirmó oficialmente al menos dos informes; una persona sufrió pérdidas de fondos, por un monto que se mantiene en reserva.
Esta no es la primera vez que Electrum usa las pérdidas de los usuarios para “educar” al mercado. Entre 2019 y 2020, los ataques de phishing con ventanas emergentes de actualización falsificadas arrasaron el ecosistema de Electrum, con más de 22 millones de dólares y 1.980 bitcoins robados en total; entre ellos, un usuario perdió 1.400 bitcoins en una sola operación tras actualizar su monedero, por un valor aproximado de 15,8 millones de dólares en ese momento. Desde las ventanas emergentes de phishing hasta el secuestro de RBF, la superficie de ataque cambia, pero el guion de fondo nunca lo hace: Electrum, como monedero ligero, entrega la “narrativa” de las transacciones no confirmadas a servidores externos, y cualquiera tiene derecho a montar un servidor Electrum. No confías en las matemáticas, sino en la honestidad de un desconocido.
“Controlar la clave privada es controlar todo” es una frase repetida demasiadas veces como un sedante. La historia de vulnerabilidades de Electrum demuestra con crudeza que tener la clave privada en tu dispositivo no significa que el destino final de la transacción esté bajo tu control. Cuando incluso la interfaz del monedero muestra “transacciones pendientes de confirmación” que pueden ser alteradas unilateralmente por el servidor, y las versiones antiguas ni siquiera verifican la firma antes de presentarlas como activos del usuario, el mito de la autocustodia se rompe por completo en la grieta entre la pantalla y la cadena. Has protegido tu cuenta contra la huida de los exchanges y contra los sitios de phishing, pero podrías acabar cayendo en la propia herramienta de “aceleración” que te entrega tu monedero.
Actualizar a 4.8.3 es obligatorio, pero actualizar no resuelve un problema de fondo: ¿cuánto tiempo ha pasado desde la última vez que dudaste seriamente de que la transacción que aparece en tu monedero sea realmente la que tú firmaste? La próxima vez que una comisión se atasque, ¿volverás a pulsar sin dudar “acelerar” —y estás seguro de que la transacción que firmaste era la de quién?