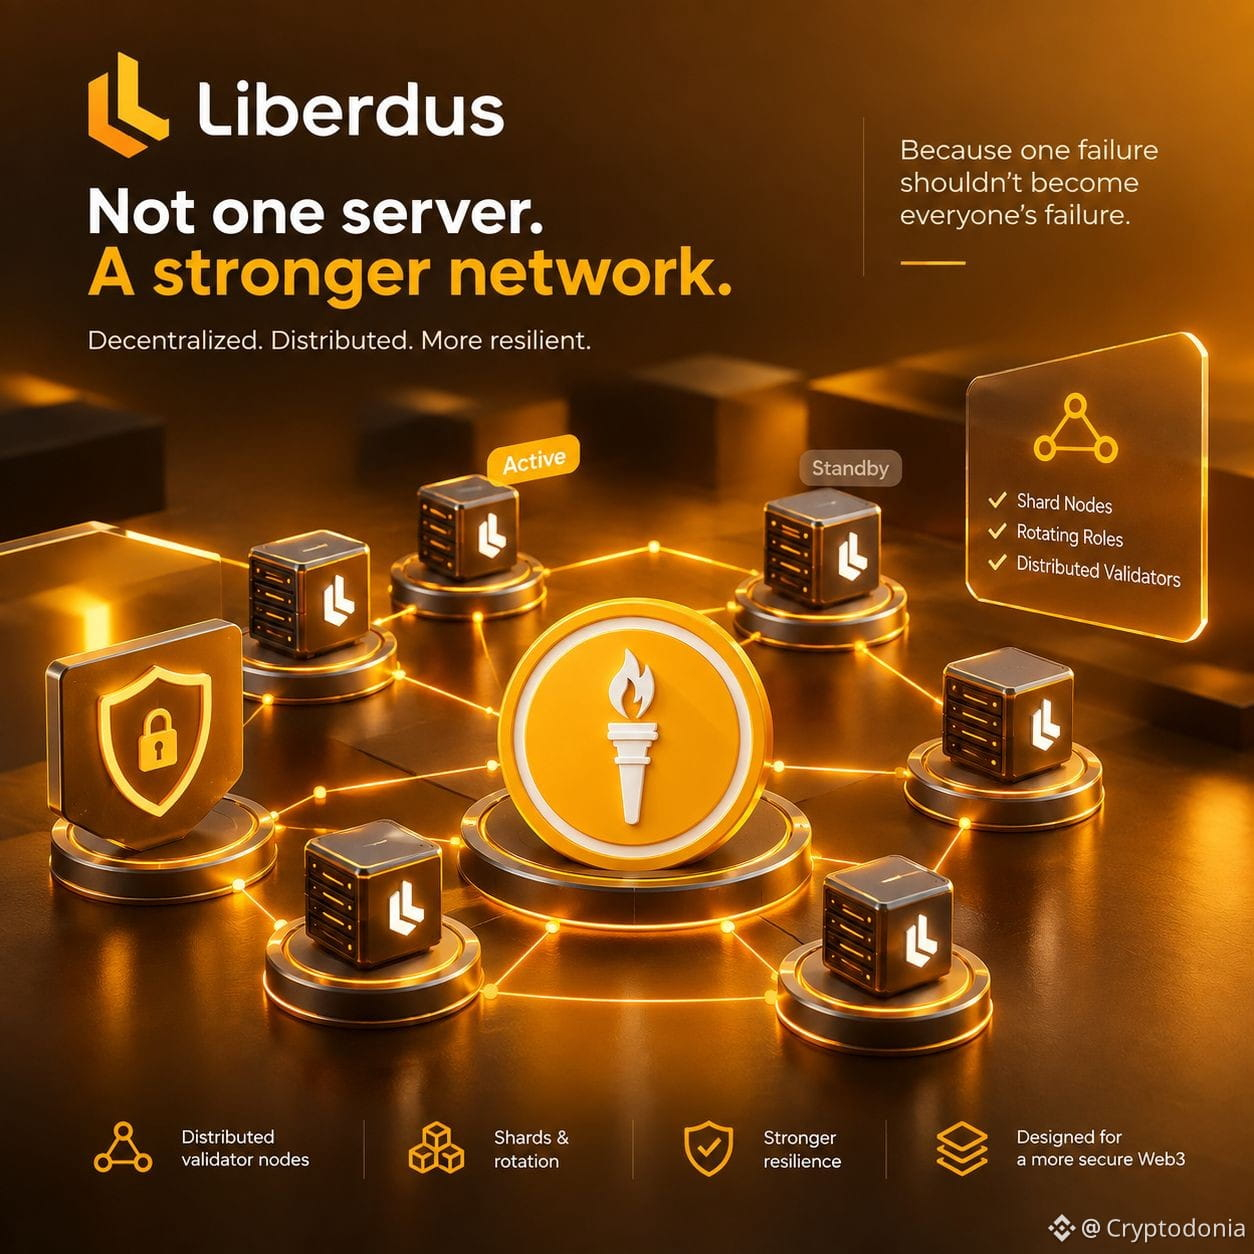
No tienes que ser el objetivo para convertirte en la víctima. Si un solo sistema centralizado concentra una gran cantidad de información, una única brecha exitosa puede convertirse en un problema de todos. Por eso me resulta interesante Liberdus. Su arquitectura no está pensada en torno a un único servidor central. Liberdus funciona en nodos de validación distribuidos usando Shardus, con nodos organizados en shards y rotados entre funciones activas y en espera. La cuestión no es: “ @Liberdus nunca puede ser hackeado”. Esa sería una afirmación ridícula de seguridad. La pregunta más interesante es: si una parte de la red se ve comprometida, ¿eso compromete automáticamente todo lo demás? Ese es el modelo de seguridad que me interesa explorar. La descentralización no elimina el riesgo. Solo cambia dónde se sitúa el riesgo, cómo se propagan las fallas y cuánto puede afectar a todo el sistema un solo componente comprometido. Todavía hay compensaciones. Los nodos necesitan protección. El código necesita pruebas. Los usuarios siguen siendo responsables de sus dispositivos. Pero precisamente por eso estoy prestando atención a #Liberdus . No porque prometa seguridad perfecta. Sino porque está intentando diseñar teniendo en cuenta la idea de que una sola falla no debería convertirse en la falla de todos.

Publicar
Aviso legal: Incluye opiniones de terceros. No debe interpretarse como asesoramiento. Binance AI puede usarse sin garantía. Lee los TyC.