
#web3safety
web3safety
318,370 vistas
443 están debatiendo
Hot
Lo último

Ver traducción
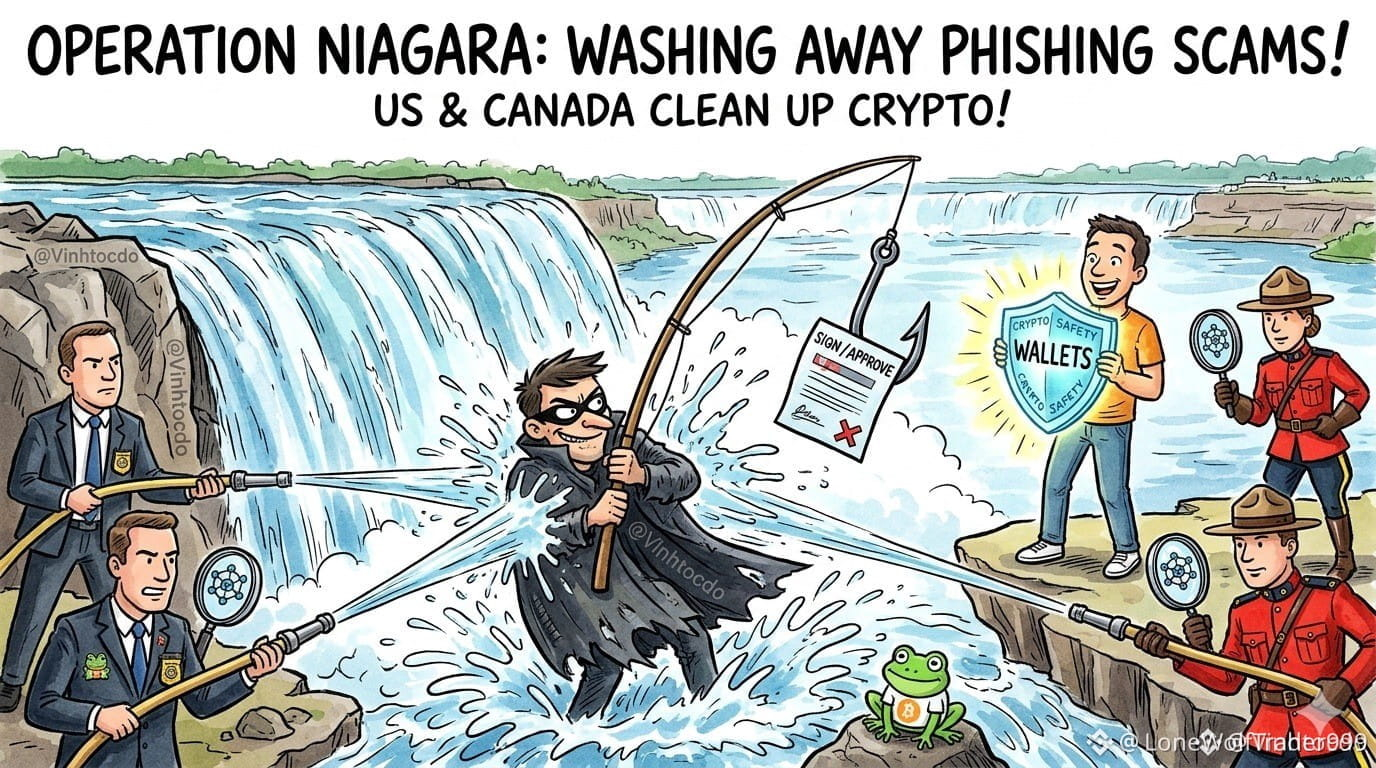
🚨 $BTC HOLDERS: CROSS-BORDER ON-CHAIN TRACKING IS NOW HUNTING MALICIOUS CONTRACT APPROVALS! ⚡
Law enforcement and analytics powerhouses are leveraging real-time ledger data to flag predatory wallet permissions before bad actors drain user capital. 📊 A single careless signature can compromise an entire portfolio built over years of disciplined trading. 🛡️
Keep your defences airtight by auditing active allowances through trusted tools like Revoke.cash and maintaining strict separation between your main vault and tactical interaction wallets. 💡
💬 When was the last time you audited your active token allowances across $ETH and $BREV ? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #WalletSafety
🔥 💎
🚨 $BTC HOLDERS: CROSS-BORDER ON-CHAIN TRACKING IS NOW HUNTING MALICIOUS CONTRACT APPROVALS! ⚡
Law enforcement and analytics powerhouses are leveraging real-time ledger data to flag predatory wallet permissions before bad actors drain user capital. 📊 A single careless signature can compromise an entire portfolio built over years of disciplined trading. 🛡️
Keep your defences airtight by auditing active allowances through trusted tools like Revoke.cash and maintaining strict separation between your main vault and tactical interaction wallets. 💡
💬 When was the last time you audited your active token allowances across $ETH and $BREV ? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #WalletSafety
🔥 💎
Law enforcement and analytics powerhouses are leveraging real-time ledger data to flag predatory wallet permissions before bad actors drain user capital. 📊 A single careless signature can compromise an entire portfolio built over years of disciplined trading. 🛡️
Keep your defences airtight by auditing active allowances through trusted tools like Revoke.cash and maintaining strict separation between your main vault and tactical interaction wallets. 💡
💬 When was the last time you audited your active token allowances across $ETH and $BREV ? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #WalletSafety
🔥 💎

🚨 POR QUÉ TU BILLETERA DE HARDWARE NUEVA $SOL PODRÍA ESTAR YA COMPROMETIDA ⚠️
Los vectores de la cadena de suministro son los asesinos silenciosos de las carteras de criptomonedas y demuestran que incluso las cajas selladas de fábrica pueden ocultar manipulaciones maliciosas del hardware en grandes centros comerciales como Dubái. 🔍
Cuando actores maliciosos interceptan los canales de distribución para alterar los microchips antes de que lleguen a las tiendas, tu almacenamiento en frío se convierte en un punto vulnerable por el que los fondos pueden desaparecer al instante. ⚡
Protege tu capital verificando que los envíos procedan directamente del fabricante, usando una capa estricta de frase de contraseña y diversificando los canales de custodia. 💡 💬 ¿Estás auditando hoy la seguridad de tu almacenamiento de hardware o esperarás a recibir una costosa llamada de atención? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #SOL #CryptoSecurity #HardwareWallet #Web3Safety
🛡️ 🔒
🚨 POR QUÉ TU BILLETERA DE HARDWARE NUEVA $SOL PODRÍA ESTAR YA COMPROMETIDA ⚠️
Los vectores de la cadena de suministro son los asesinos silenciosos de las carteras de criptomonedas y demuestran que incluso las cajas selladas de fábrica pueden ocultar manipulaciones maliciosas del hardware en grandes centros comerciales como Dubái. 🔍
Cuando actores maliciosos interceptan los canales de distribución para alterar los microchips antes de que lleguen a las tiendas, tu almacenamiento en frío se convierte en un punto vulnerable por el que los fondos pueden desaparecer al instante. ⚡
Protege tu capital verificando que los envíos procedan directamente del fabricante, usando una capa estricta de frase de contraseña y diversificando los canales de custodia. 💡 💬 ¿Estás auditando hoy la seguridad de tu almacenamiento de hardware o esperarás a recibir una costosa llamada de atención? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #SOL #CryptoSecurity #HardwareWallet #Web3Safety
🛡️ 🔒
Los vectores de la cadena de suministro son los asesinos silenciosos de las carteras de criptomonedas y demuestran que incluso las cajas selladas de fábrica pueden ocultar manipulaciones maliciosas del hardware en grandes centros comerciales como Dubái. 🔍
Cuando actores maliciosos interceptan los canales de distribución para alterar los microchips antes de que lleguen a las tiendas, tu almacenamiento en frío se convierte en un punto vulnerable por el que los fondos pueden desaparecer al instante. ⚡
Protege tu capital verificando que los envíos procedan directamente del fabricante, usando una capa estricta de frase de contraseña y diversificando los canales de custodia. 💡 💬 ¿Estás auditando hoy la seguridad de tu almacenamiento de hardware o esperarás a recibir una costosa llamada de atención? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #SOL #CryptoSecurity #HardwareWallet #Web3Safety
🛡️ 🔒
5

·
--
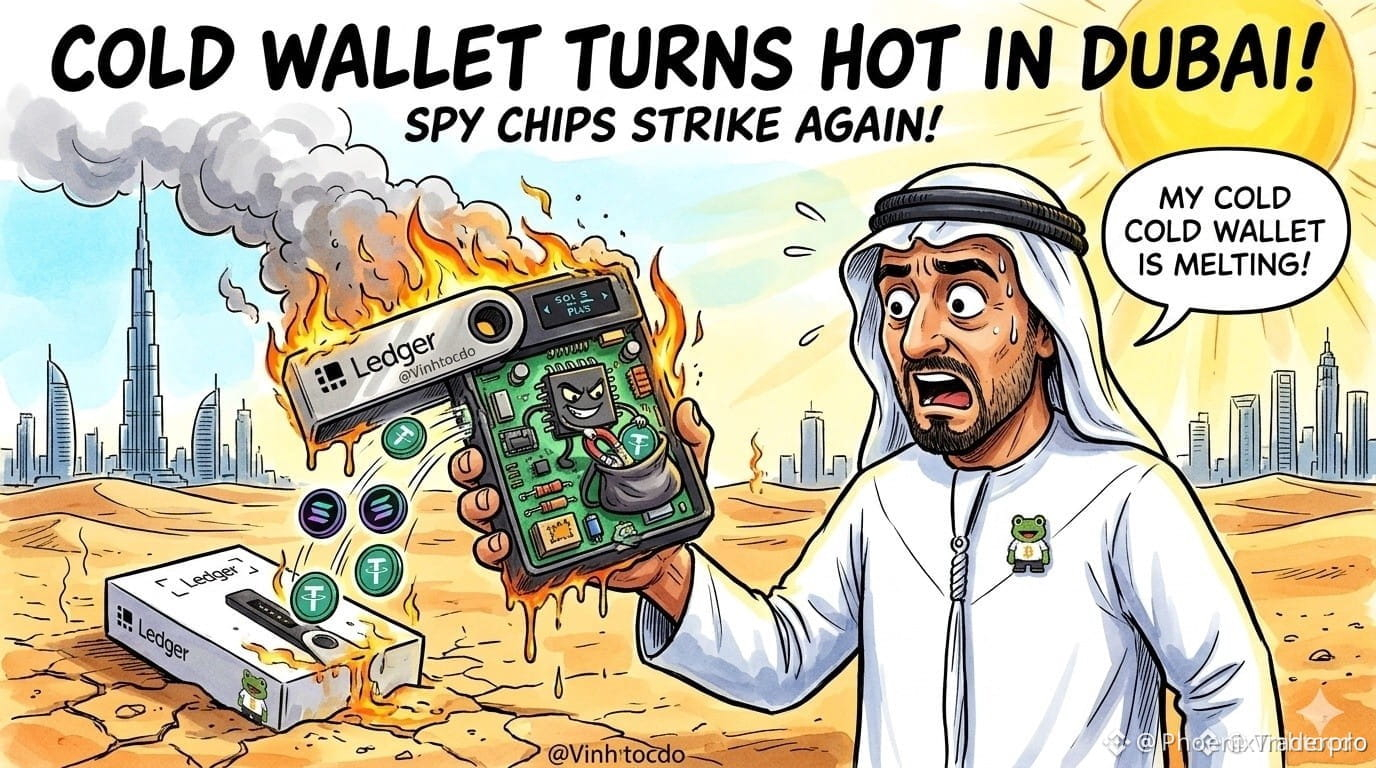
🚨 UNA BRECHA EN LAS BILLETERAS DE HARDWARE GOLPEA LOS CANALES MINORISTAS MIENTRAS LOS TITULARES $SOL SUFREN GRANDES PÉRDIDAS 💥
Los vectores de la cadena de suministro acaban de subir de nivel: la manipulación física llegó a tiendas autorizadas en Dubái y les quitó más de seiscientos mil dólares a compradores desprevenidos. 🦈
Placas de circuito fraudulentas introducidas en dispositivos de almacenamiento en frío están eludiendo las comprobaciones de validación nativas al leer las frases de recuperación directamente de la pantalla. ⚡ Cuando las estanterías de las tiendas se convierten en un vector de ataque, confiar en canales de distribución de terceros es el mayor riesgo sin cobertura. 🔍
¿Sigues comprando tus dispositivos en tiendas o ahora los pides exclusivamente directamente al fabricante? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #SOL #CryptoSecurity #ColdStorage #Web3Safety
🔥 💎
🚨 UNA BRECHA EN LAS BILLETERAS DE HARDWARE GOLPEA LOS CANALES MINORISTAS MIENTRAS LOS TITULARES $SOL SUFREN GRANDES PÉRDIDAS 💥
Los vectores de la cadena de suministro acaban de subir de nivel: la manipulación física llegó a tiendas autorizadas en Dubái y les quitó más de seiscientos mil dólares a compradores desprevenidos. 🦈
Placas de circuito fraudulentas introducidas en dispositivos de almacenamiento en frío están eludiendo las comprobaciones de validación nativas al leer las frases de recuperación directamente de la pantalla. ⚡ Cuando las estanterías de las tiendas se convierten en un vector de ataque, confiar en canales de distribución de terceros es el mayor riesgo sin cobertura. 🔍
¿Sigues comprando tus dispositivos en tiendas o ahora los pides exclusivamente directamente al fabricante? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #SOL #CryptoSecurity #ColdStorage #Web3Safety
🔥 💎
Los vectores de la cadena de suministro acaban de subir de nivel: la manipulación física llegó a tiendas autorizadas en Dubái y les quitó más de seiscientos mil dólares a compradores desprevenidos. 🦈
Placas de circuito fraudulentas introducidas en dispositivos de almacenamiento en frío están eludiendo las comprobaciones de validación nativas al leer las frases de recuperación directamente de la pantalla. ⚡ Cuando las estanterías de las tiendas se convierten en un vector de ataque, confiar en canales de distribución de terceros es el mayor riesgo sin cobertura. 🔍
¿Sigues comprando tus dispositivos en tiendas o ahora los pides exclusivamente directamente al fabricante? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #SOL #CryptoSecurity #ColdStorage #Web3Safety
🔥 💎
8

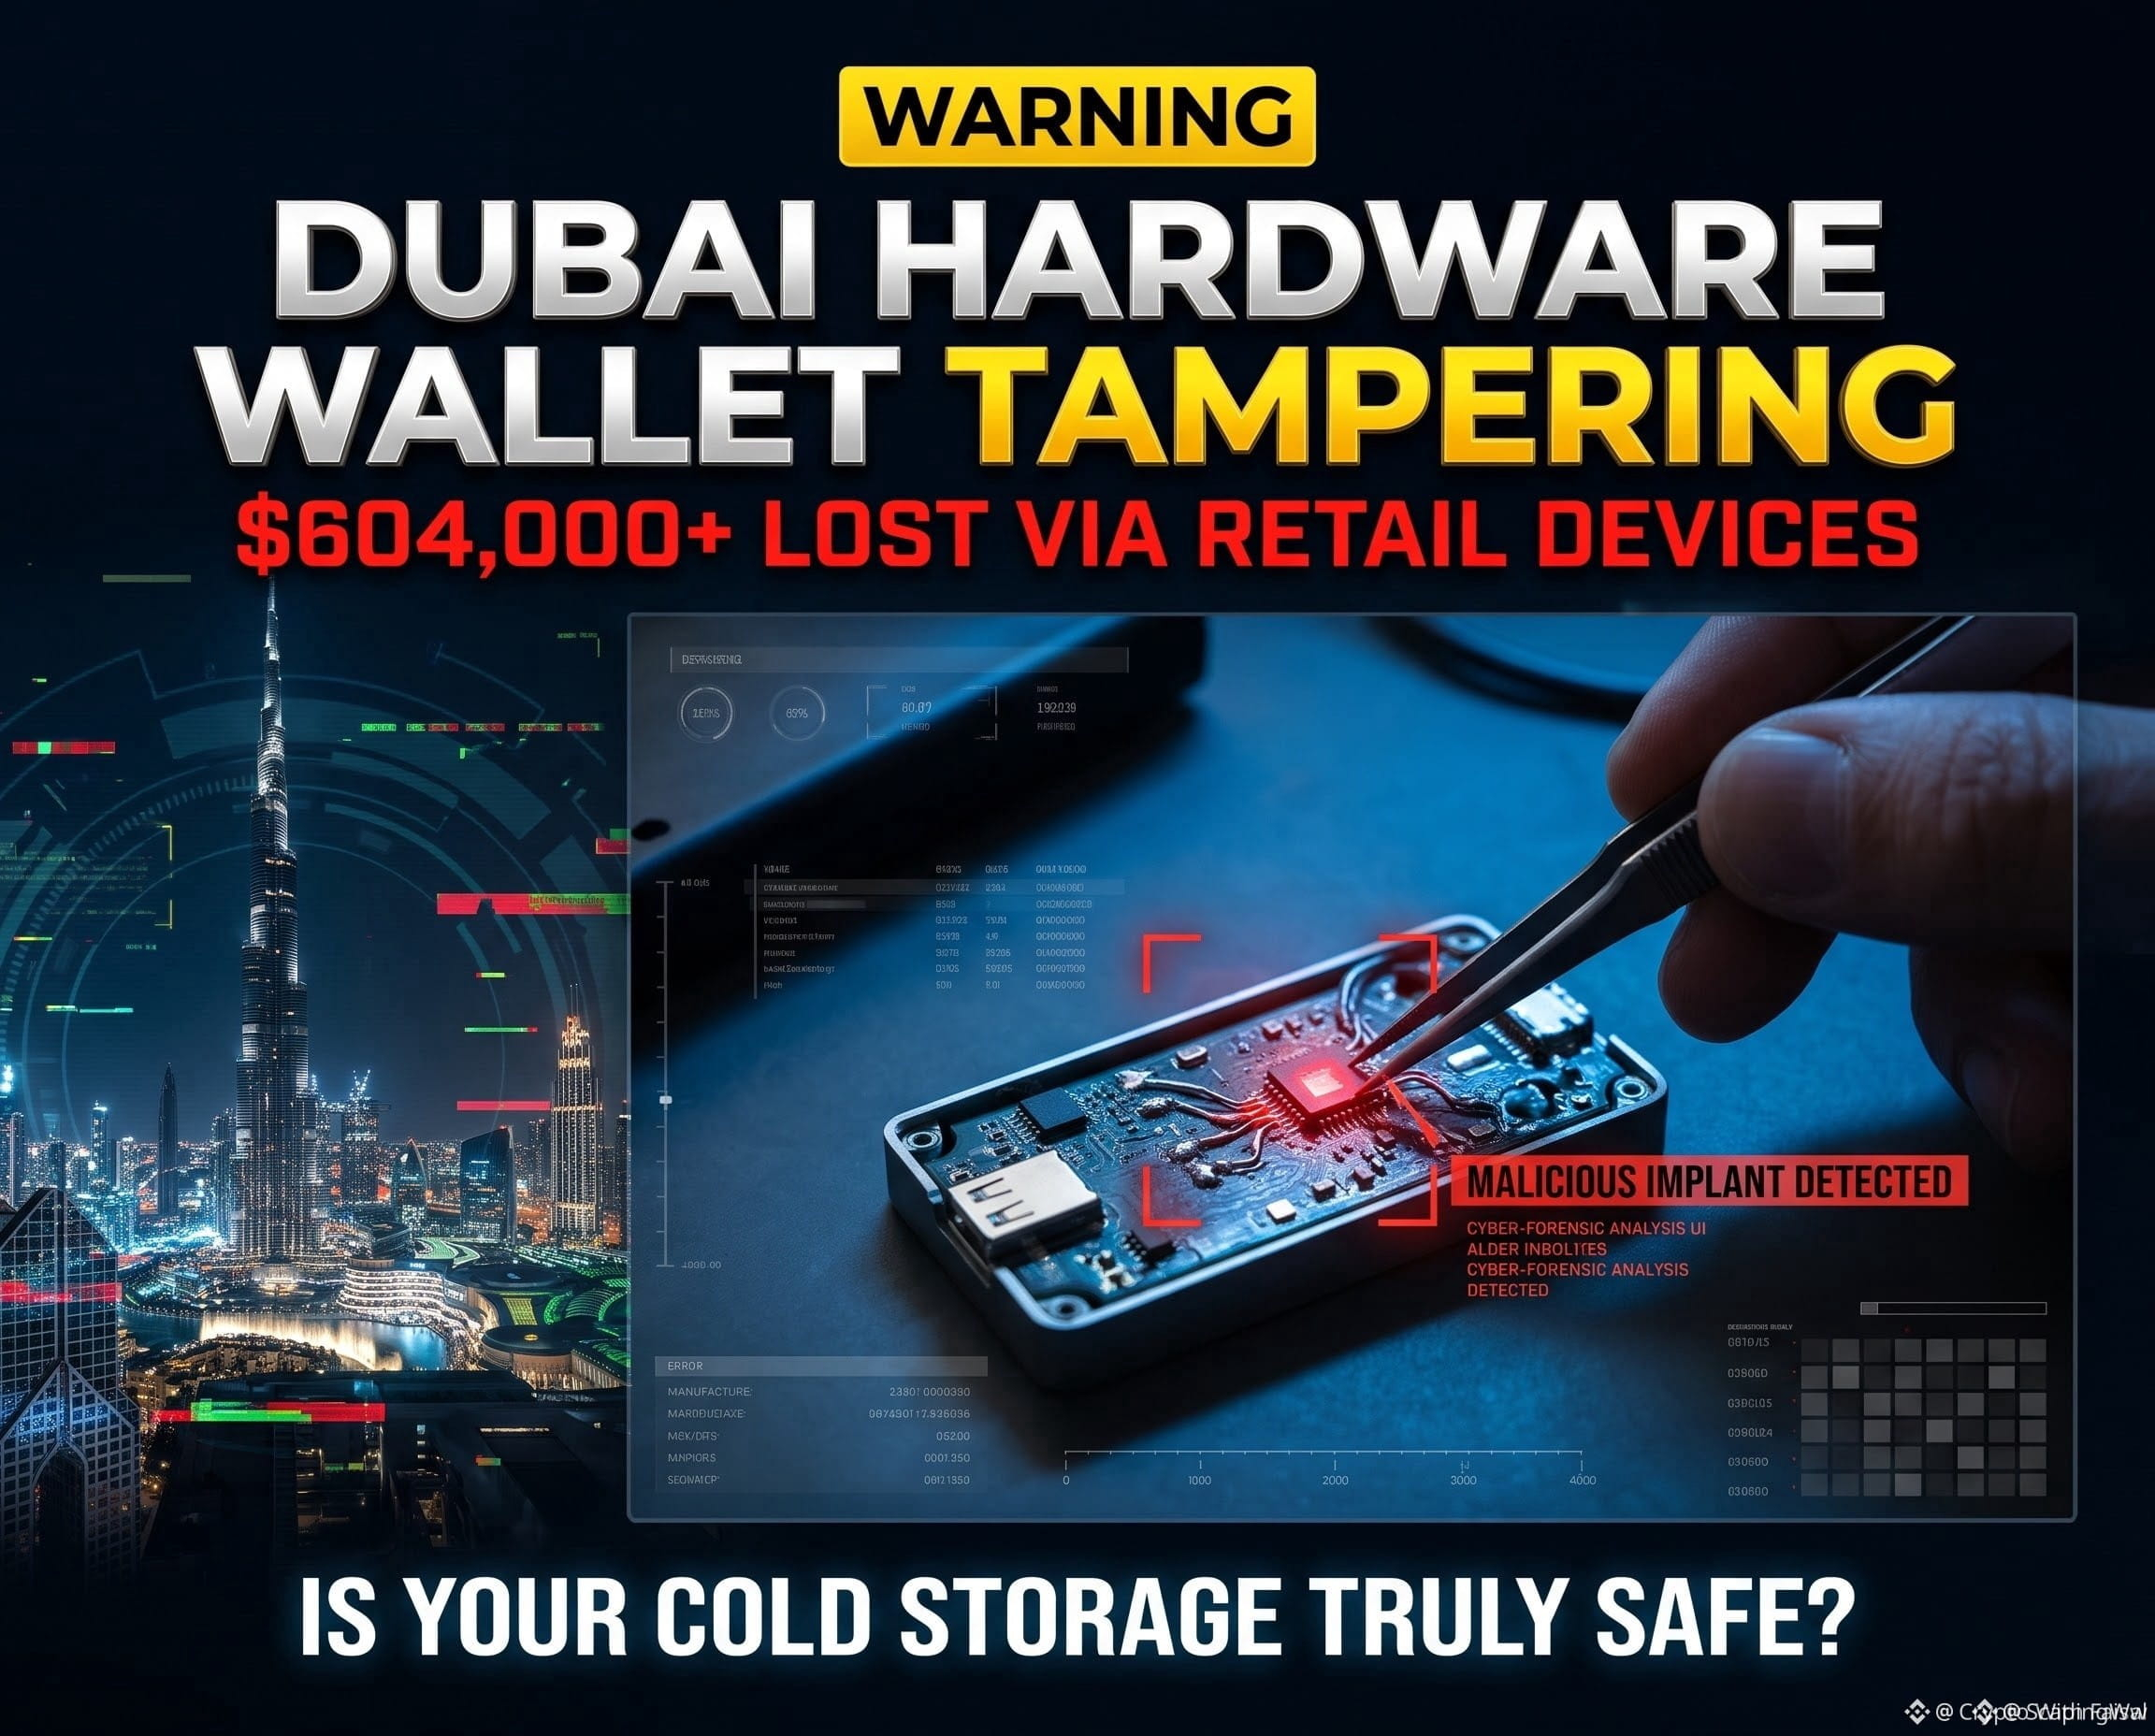
La manipulación de hardware wallets llega a Dubái: se pierden 604.000 $ a través de dispositivos vendidos en tiendas 🚨
Los ataques a la cadena de suministro de dispositivos de almacenamiento en frío han llegado a Oriente Medio: dos compradores denunciaron el robo de unos 604.000 $ tras comprar wallets en Virgin Megastore, en Dubái, un distribuidor autorizado en los EAU.
Implante confirmado: El propietario de una Ledger Flex perdió unos 1.300 SOL. El registro OSINT de implantes de Ledger de Mark Karpelès confirmó la presencia de una placa de circuito y una antena no autorizadas dentro del dispositivo.
Segunda denuncia: Un comprador de una Ledger Stax afirmó haber perdido 507.000 USDT en un dispositivo comprado el 11 de octubre, dos días después de que Ledger revelara que investigaba al distribuidor CryptoBilis (la manipulación de la Stax aún no está confirmada).
⚠️ Un detalle crucial para los traders: como estos implantes leen la frase de recuperación directamente de la pantalla sin tocar el Secure Element, la comprobación Genuine Check de Ledger sigue dando un resultado positivo.
Protege tus fondos:
🔐 Compra exclusivamente directamente al fabricante; evita las tiendas.
Añade una frase de contraseña segura de 25 palabras o usa una multisig para cantidades importantes.
¿Sigues comprando wallets en tiendas físicas o ahora compras solo directamente al fabricante? Cuéntanos qué opinas 👇
$BTC
{future}(BTCUSDT)
$MMT
{future}(MMTUSDT)
$SOL
{future}(SOLUSDT)
#ledgerhardwareimplantreportsextendtodubai #CryptoSecurity #ColdStorage #Web3Safety
La manipulación de hardware wallets llega a Dubái: se pierden 604.000 $ a través de dispositivos vendidos en tiendas 🚨
Los ataques a la cadena de suministro de dispositivos de almacenamiento en frío han llegado a Oriente Medio: dos compradores denunciaron el robo de unos 604.000 $ tras comprar wallets en Virgin Megastore, en Dubái, un distribuidor autorizado en los EAU.
Implante confirmado: El propietario de una Ledger Flex perdió unos 1.300 SOL. El registro OSINT de implantes de Ledger de Mark Karpelès confirmó la presencia de una placa de circuito y una antena no autorizadas dentro del dispositivo.
Segunda denuncia: Un comprador de una Ledger Stax afirmó haber perdido 507.000 USDT en un dispositivo comprado el 11 de octubre, dos días después de que Ledger revelara que investigaba al distribuidor CryptoBilis (la manipulación de la Stax aún no está confirmada).
⚠️ Un detalle crucial para los traders: como estos implantes leen la frase de recuperación directamente de la pantalla sin tocar el Secure Element, la comprobación Genuine Check de Ledger sigue dando un resultado positivo.
Protege tus fondos:
🔐 Compra exclusivamente directamente al fabricante; evita las tiendas.
Añade una frase de contraseña segura de 25 palabras o usa una multisig para cantidades importantes.
¿Sigues comprando wallets en tiendas físicas o ahora compras solo directamente al fabricante? Cuéntanos qué opinas 👇
$BTC
$MMT
$SOL
#ledgerhardwareimplantreportsextendtodubai #CryptoSecurity #ColdStorage #Web3Safety
Los ataques a la cadena de suministro de dispositivos de almacenamiento en frío han llegado a Oriente Medio: dos compradores denunciaron el robo de unos 604.000 $ tras comprar wallets en Virgin Megastore, en Dubái, un distribuidor autorizado en los EAU.
Implante confirmado: El propietario de una Ledger Flex perdió unos 1.300 SOL. El registro OSINT de implantes de Ledger de Mark Karpelès confirmó la presencia de una placa de circuito y una antena no autorizadas dentro del dispositivo.
Segunda denuncia: Un comprador de una Ledger Stax afirmó haber perdido 507.000 USDT en un dispositivo comprado el 11 de octubre, dos días después de que Ledger revelara que investigaba al distribuidor CryptoBilis (la manipulación de la Stax aún no está confirmada).
⚠️ Un detalle crucial para los traders: como estos implantes leen la frase de recuperación directamente de la pantalla sin tocar el Secure Element, la comprobación Genuine Check de Ledger sigue dando un resultado positivo.
Protege tus fondos:
🔐 Compra exclusivamente directamente al fabricante; evita las tiendas.
Añade una frase de contraseña segura de 25 palabras o usa una multisig para cantidades importantes.
¿Sigues comprando wallets en tiendas físicas o ahora compras solo directamente al fabricante? Cuéntanos qué opinas 👇
$BTC
$MMT
$SOL
#ledgerhardwareimplantreportsextendtodubai #CryptoSecurity #ColdStorage #Web3Safety
329
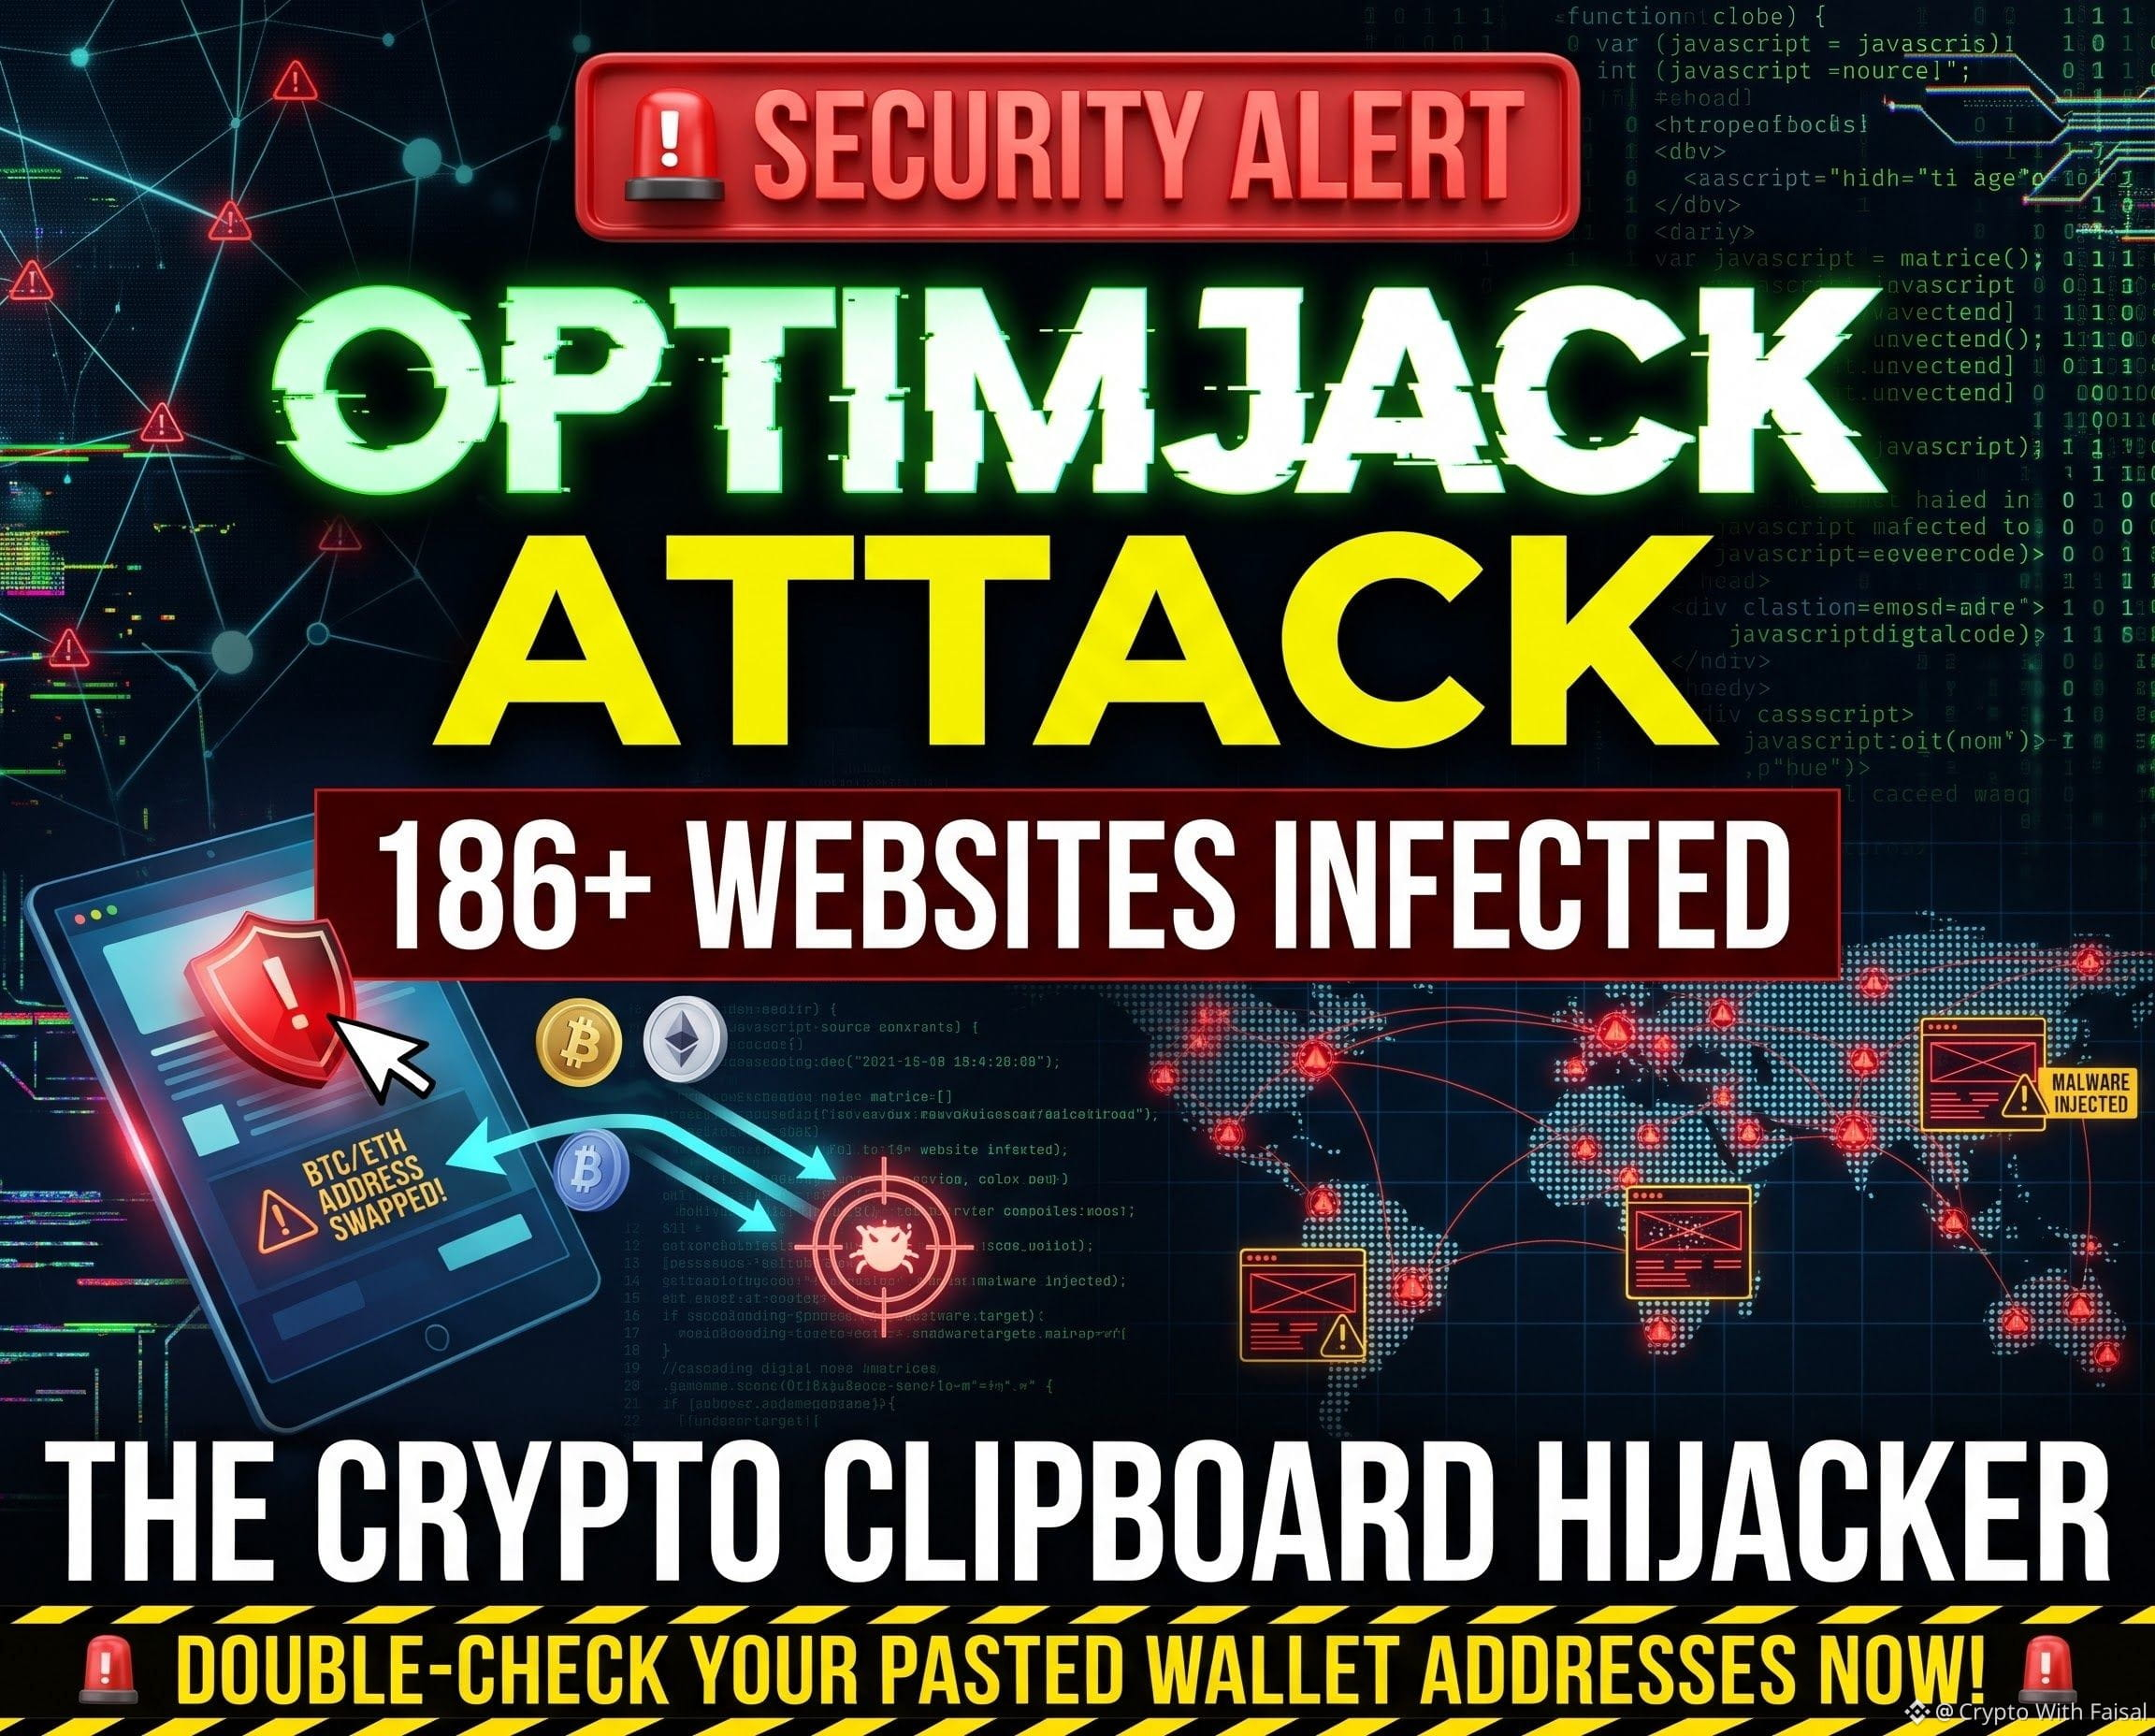
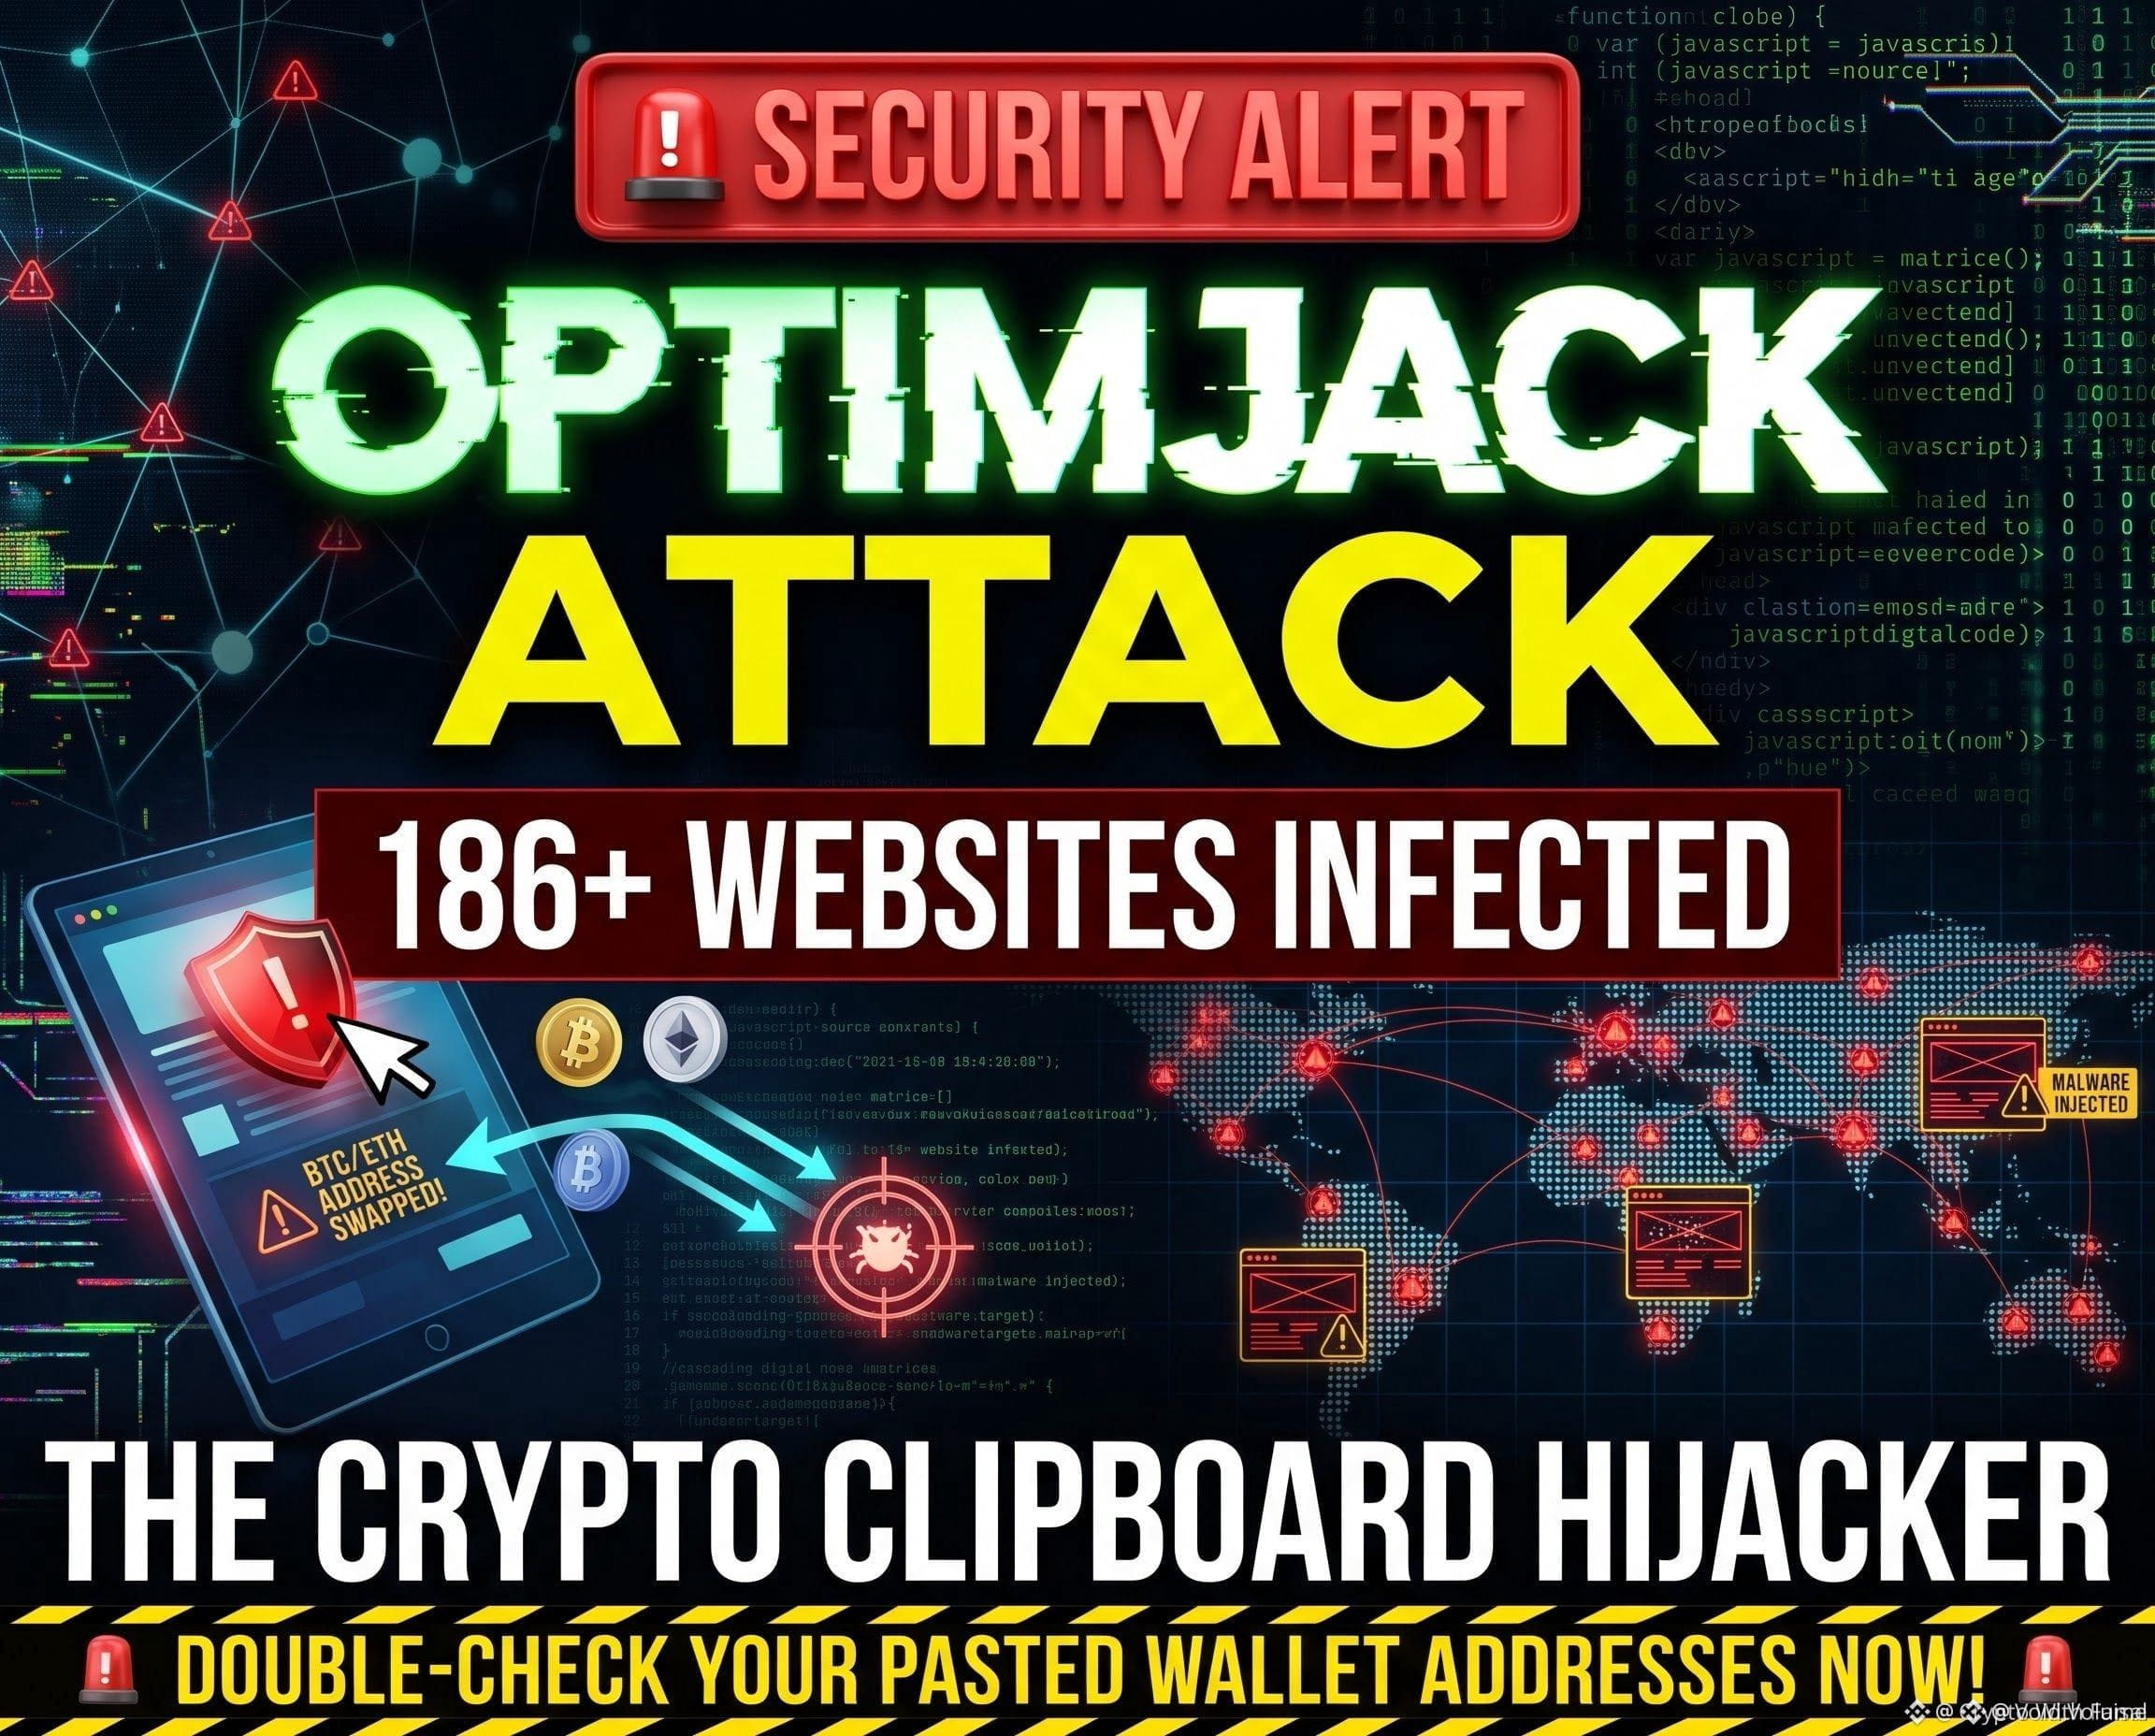
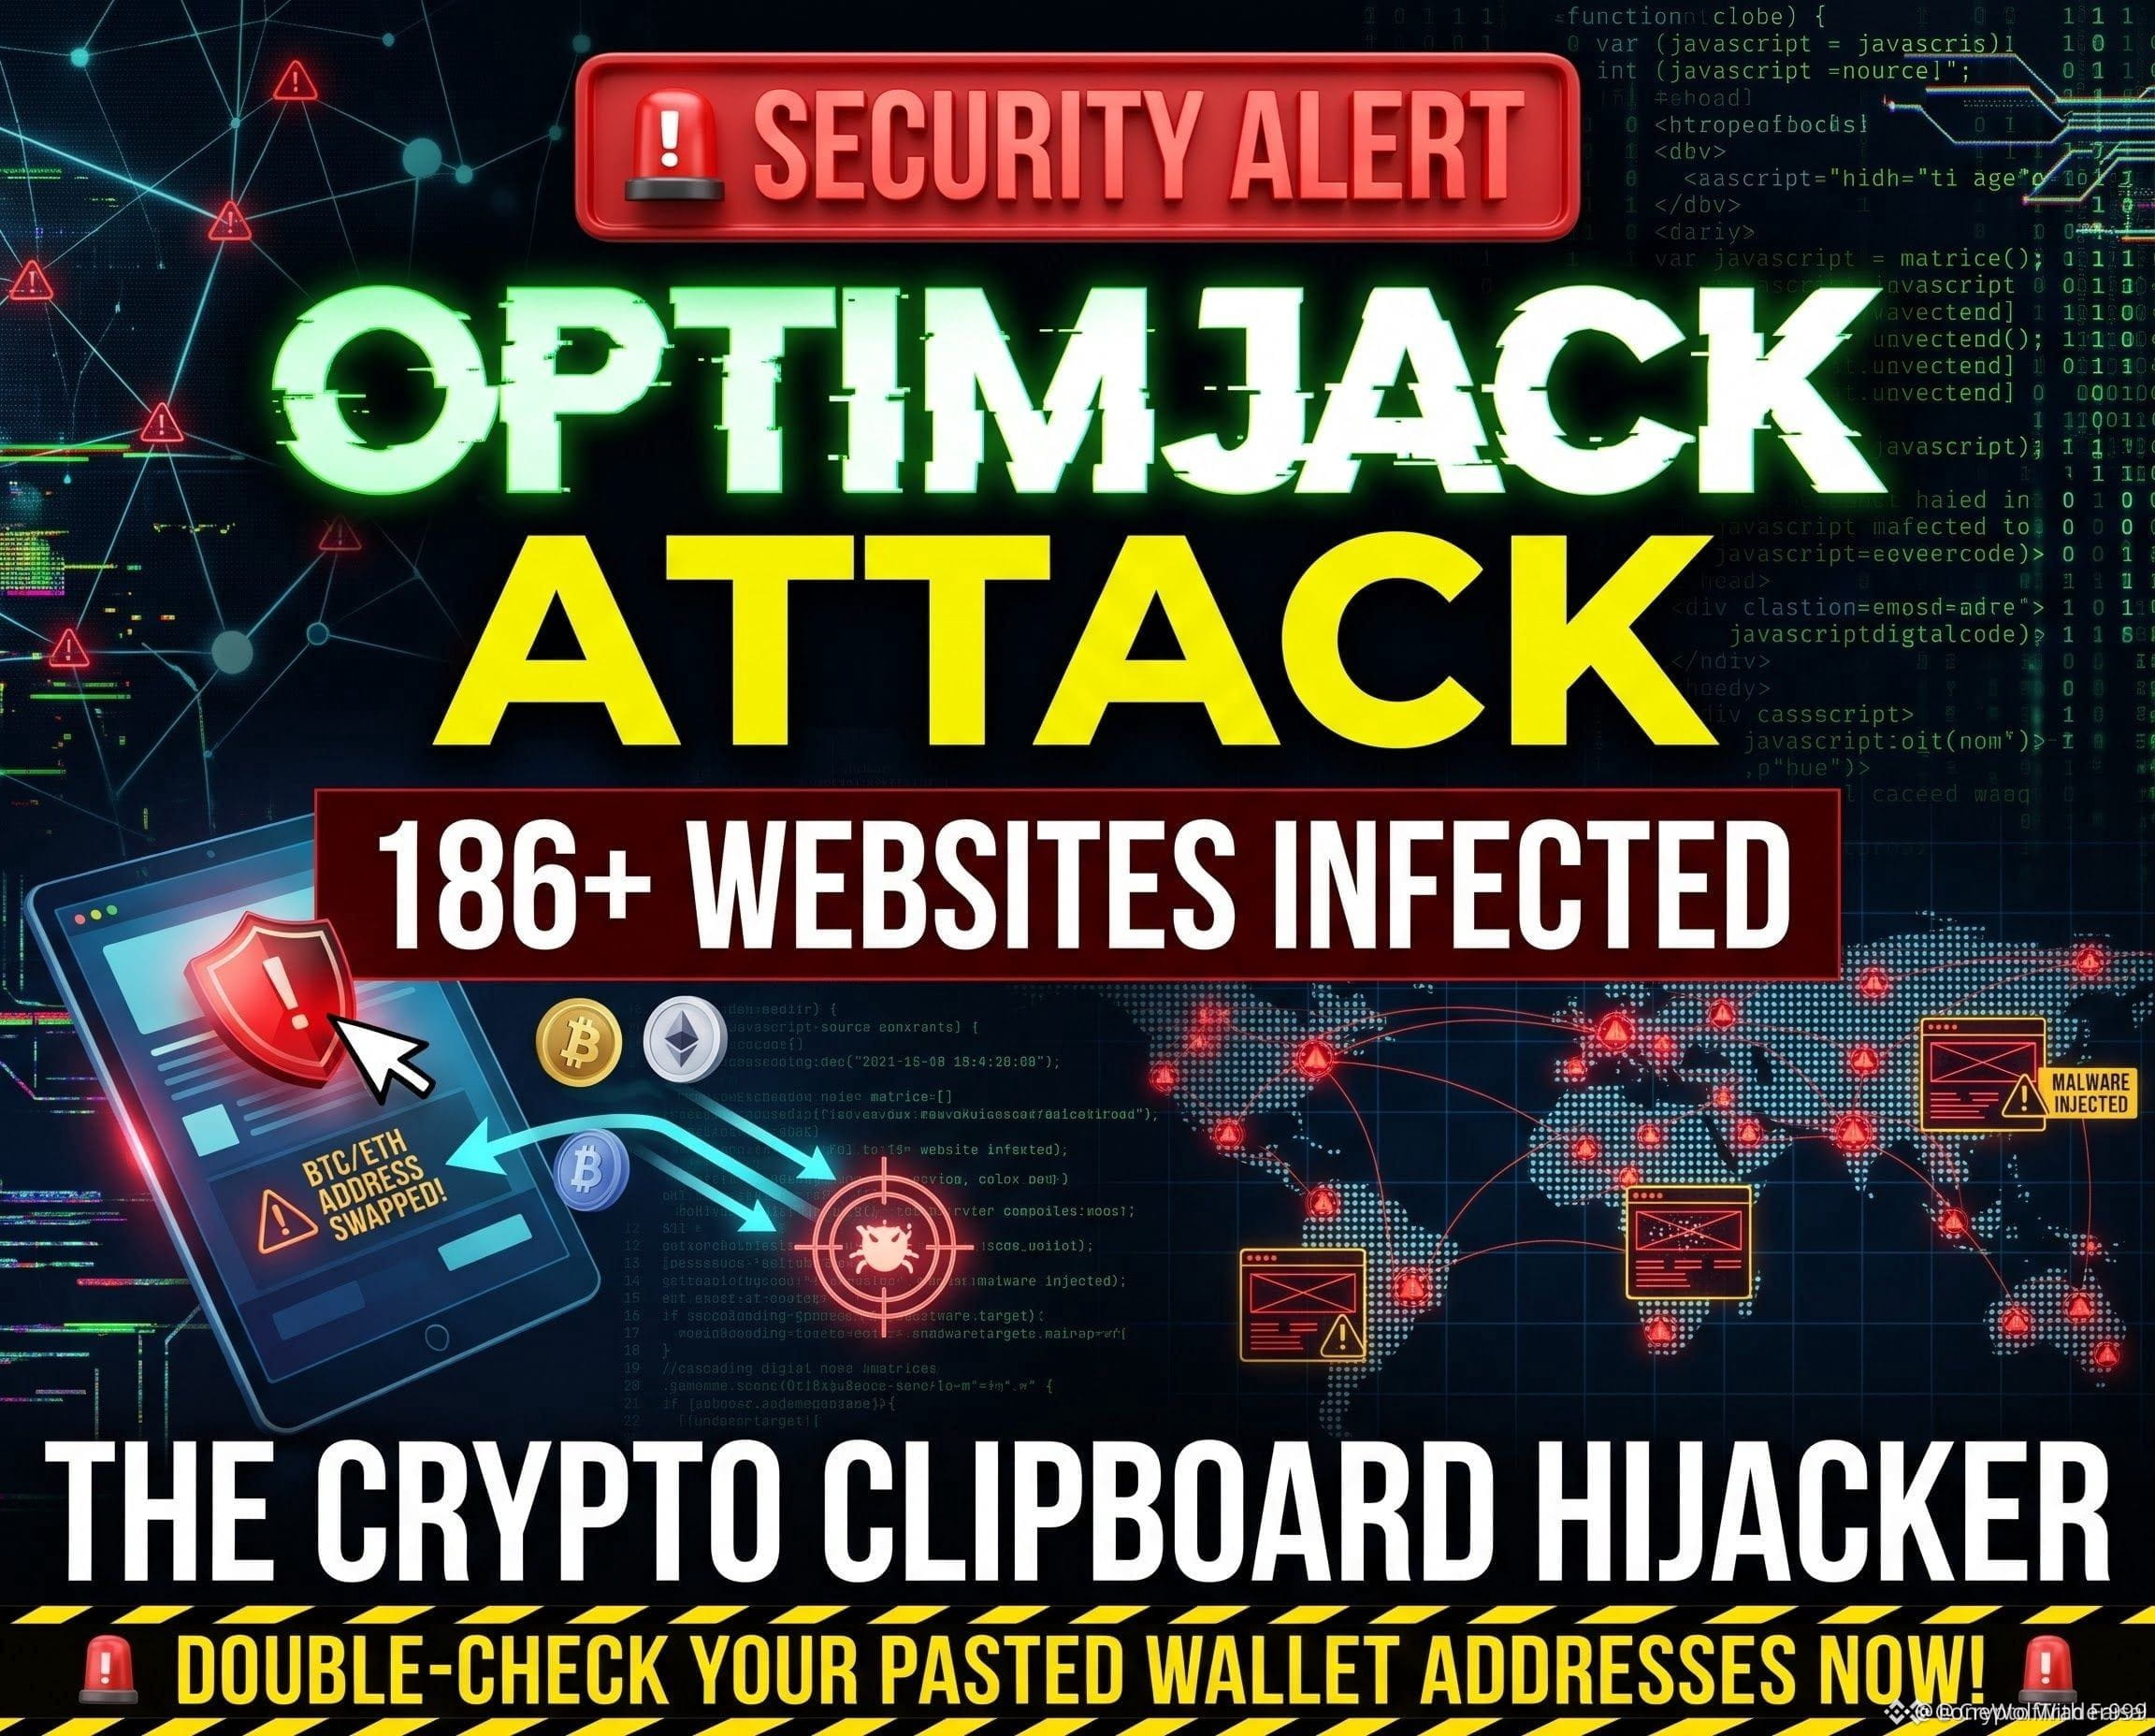
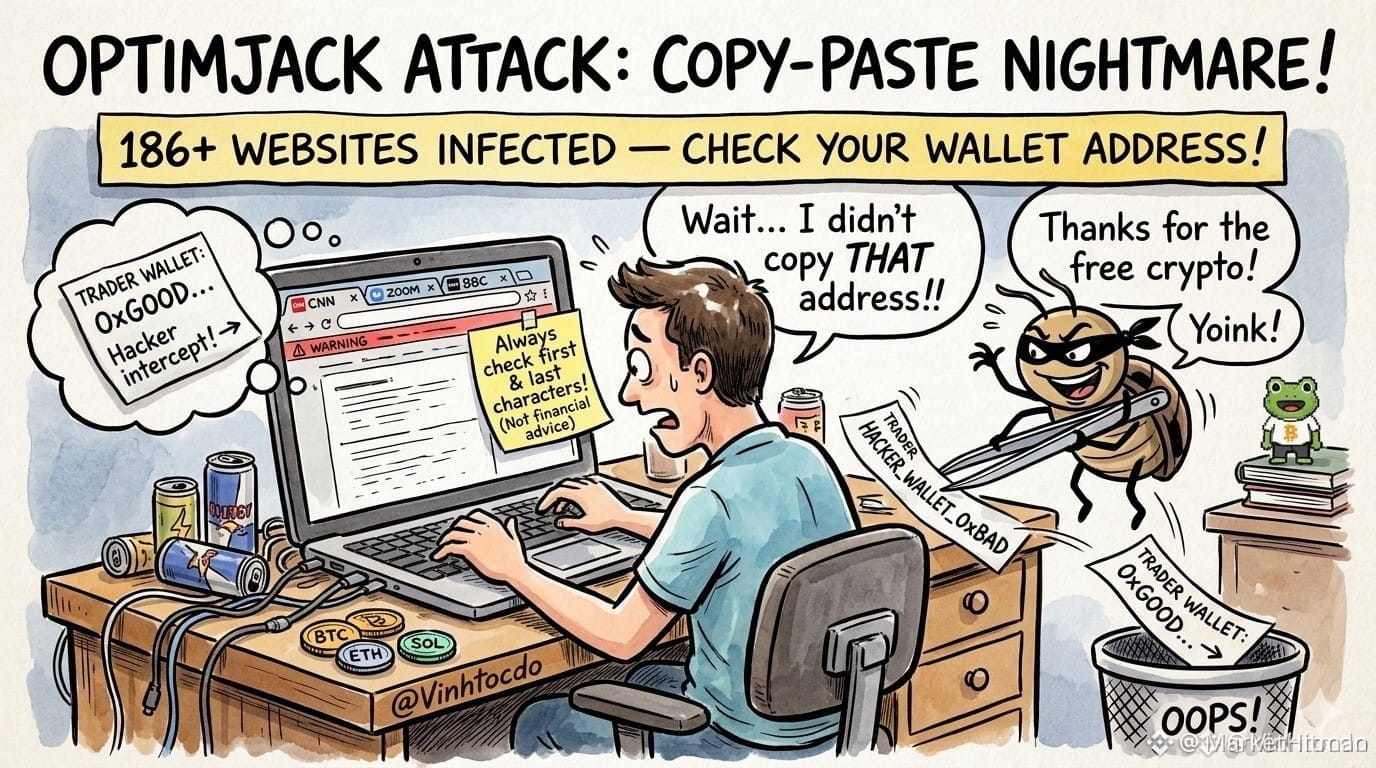
🚨 ALERTA PARA TRADERS: Un ataque a la cadena de suministro acaba de afectar a más de 186 sitios web importantes, y está diseñado para secuestrar tu portapapeles de criptomonedas.
Los investigadores descubrieron OPTIMJACK, un JavaScript malicioso inyectado a través de Optimizely en 178 organizaciones, incluidas Ledger, Coinpass, Zoom, CNN y BBC.
Lo que el malware hace en silencio:
• Crypto Clipper: Sustituye las direcciones BTC, ETH, SOL, TRON y TON copiadas por la billetera del atacante.
• Data Skimmer: Roba información de tarjetas de pago, cookies de sesión y capturas de pantalla de la página.
• Exploit para iOS: Apunta a dispositivos iOS sin parchear (18.6 y anteriores).
La mayoría de los scripts infectados fueron eliminados a última hora del lunes, pero los scripts almacenados en caché siguen suponiendo un riesgo.
Mantente seguro en la cadena:
Comprueba los primeros Y últimos 6 caracteres de cada dirección pegada.
Verifica los destinos en la pantalla de tu billetera hardware.
Actualiza iOS y tu navegador ahora mismo.
¿Compruebas dos veces las direcciones antes de enviar? Comenta 👇
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$HUMA
{future}(HUMAUSDT)
#optimjackattackinfectsatleast186websites
#CryptoSecurity #Web3Safety #TradingTips
🚨 ALERTA PARA TRADERS: Un ataque a la cadena de suministro acaba de afectar a más de 186 sitios web importantes, y está diseñado para secuestrar tu portapapeles de criptomonedas.
Los investigadores descubrieron OPTIMJACK, un JavaScript malicioso inyectado a través de Optimizely en 178 organizaciones, incluidas Ledger, Coinpass, Zoom, CNN y BBC.
Lo que el malware hace en silencio:
• Crypto Clipper: Sustituye las direcciones BTC, ETH, SOL, TRON y TON copiadas por la billetera del atacante.
• Data Skimmer: Roba información de tarjetas de pago, cookies de sesión y capturas de pantalla de la página.
• Exploit para iOS: Apunta a dispositivos iOS sin parchear (18.6 y anteriores).
La mayoría de los scripts infectados fueron eliminados a última hora del lunes, pero los scripts almacenados en caché siguen suponiendo un riesgo.
Mantente seguro en la cadena:
Comprueba los primeros Y últimos 6 caracteres de cada dirección pegada.
Verifica los destinos en la pantalla de tu billetera hardware.
Actualiza iOS y tu navegador ahora mismo.
¿Compruebas dos veces las direcciones antes de enviar? Comenta 👇
$BTC
$ETH
$HUMA
#optimjackattackinfectsatleast186websites
#CryptoSecurity #Web3Safety #TradingTips
Los investigadores descubrieron OPTIMJACK, un JavaScript malicioso inyectado a través de Optimizely en 178 organizaciones, incluidas Ledger, Coinpass, Zoom, CNN y BBC.
Lo que el malware hace en silencio:
• Crypto Clipper: Sustituye las direcciones BTC, ETH, SOL, TRON y TON copiadas por la billetera del atacante.
• Data Skimmer: Roba información de tarjetas de pago, cookies de sesión y capturas de pantalla de la página.
• Exploit para iOS: Apunta a dispositivos iOS sin parchear (18.6 y anteriores).
La mayoría de los scripts infectados fueron eliminados a última hora del lunes, pero los scripts almacenados en caché siguen suponiendo un riesgo.
Mantente seguro en la cadena:
Comprueba los primeros Y últimos 6 caracteres de cada dirección pegada.
Verifica los destinos en la pantalla de tu billetera hardware.
Actualiza iOS y tu navegador ahora mismo.
¿Compruebas dos veces las direcciones antes de enviar? Comenta 👇
$BTC
$ETH
$HUMA
#optimjackattackinfectsatleast186websites
#CryptoSecurity #Web3Safety #TradingTips
Ahodakin:
Bonjour j'ai besoin d'aide
3
13
11.7k

·
--
🚨 UNA BRECHA EN INFRAESTRUCTURA CRÍTICA AMENAZA LA INTEGRIDAD DE EJECUCIÓN DE $BTC Y $ETH 🦈
🔍 Vectores sofisticados de la cadena de suministro han comprometido importantes infraestructuras web mediante inyecciones de scripts maliciosos diseñados para alterar silenciosamente las direcciones de destino. La ejecución de nivel institucional exige una atención al detalle inquebrantable al mover capital entre redes.
🛡️ Audita siempre los hashes de los terminales y verifica cada cadena de destinatario en tu dispositivo de hardware antes de transmitir las transacciones. La seguridad operativa es la ventaja definitiva para preservar la distribución de tu cartera. 💬 ¿Verificas sistemáticamente cada cadena de destino antes de ejecutar una transferencia? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre el riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #TradingTips
🔥 💎
🚨 UNA BRECHA EN INFRAESTRUCTURA CRÍTICA AMENAZA LA INTEGRIDAD DE EJECUCIÓN DE $BTC Y $ETH 🦈
🔍 Vectores sofisticados de la cadena de suministro han comprometido importantes infraestructuras web mediante inyecciones de scripts maliciosos diseñados para alterar silenciosamente las direcciones de destino. La ejecución de nivel institucional exige una atención al detalle inquebrantable al mover capital entre redes.
🛡️ Audita siempre los hashes de los terminales y verifica cada cadena de destinatario en tu dispositivo de hardware antes de transmitir las transacciones. La seguridad operativa es la ventaja definitiva para preservar la distribución de tu cartera. 💬 ¿Verificas sistemáticamente cada cadena de destino antes de ejecutar una transferencia? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre el riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #TradingTips
🔥 💎
🔍 Vectores sofisticados de la cadena de suministro han comprometido importantes infraestructuras web mediante inyecciones de scripts maliciosos diseñados para alterar silenciosamente las direcciones de destino. La ejecución de nivel institucional exige una atención al detalle inquebrantable al mover capital entre redes.
🛡️ Audita siempre los hashes de los terminales y verifica cada cadena de destinatario en tu dispositivo de hardware antes de transmitir las transacciones. La seguridad operativa es la ventaja definitiva para preservar la distribución de tu cartera. 💬 ¿Verificas sistemáticamente cada cadena de destino antes de ejecutar una transferencia? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre el riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #TradingTips
🔥 💎
3
🚨 ¡UN EXPLOIT SILENCIOSO DEL PORTAPAPELES ATACA LAS TRANSFERENCIAS $BTC Y $ETH EN LOS PRINCIPALES SITIOS WEB! ⚠️
La seguridad operativa es tu mayor ventaja al mover capital en cadena. Inyecciones recientes de JavaScript malicioso han comprometido la integridad del portapapeles en plataformas de mucho tráfico, sustituyendo silenciosamente las direcciones de destino por $BTC y $ETH . 📊
El dinero inteligente nunca da por sentado que una ventana de transferencia es segura sin una verificación rigurosa. Comprueba siempre los primeros y los últimos seis caracteres de cada dirección de destino que pegues y confirma cada detalle directamente en la pantalla de tu monedero físico. 💡
¿Compruebas rigurosamente cada dirección de destino antes de transmitir tu transacción a la red? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #TradingTips
🔥 🛡️
🚨 ¡UN EXPLOIT SILENCIOSO DEL PORTAPAPELES ATACA LAS TRANSFERENCIAS $BTC Y $ETH EN LOS PRINCIPALES SITIOS WEB! ⚠️
La seguridad operativa es tu mayor ventaja al mover capital en cadena. Inyecciones recientes de JavaScript malicioso han comprometido la integridad del portapapeles en plataformas de mucho tráfico, sustituyendo silenciosamente las direcciones de destino por $BTC y $ETH . 📊
El dinero inteligente nunca da por sentado que una ventana de transferencia es segura sin una verificación rigurosa. Comprueba siempre los primeros y los últimos seis caracteres de cada dirección de destino que pegues y confirma cada detalle directamente en la pantalla de tu monedero físico. 💡
¿Compruebas rigurosamente cada dirección de destino antes de transmitir tu transacción a la red? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #TradingTips
🔥 🛡️
La seguridad operativa es tu mayor ventaja al mover capital en cadena. Inyecciones recientes de JavaScript malicioso han comprometido la integridad del portapapeles en plataformas de mucho tráfico, sustituyendo silenciosamente las direcciones de destino por $BTC y $ETH . 📊
El dinero inteligente nunca da por sentado que una ventana de transferencia es segura sin una verificación rigurosa. Comprueba siempre los primeros y los últimos seis caracteres de cada dirección de destino que pegues y confirma cada detalle directamente en la pantalla de tu monedero físico. 💡
¿Compruebas rigurosamente cada dirección de destino antes de transmitir tu transacción a la red? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #TradingTips
🔥 🛡️

·
--
🚨 ¡LOS EXPLOITS DEL PORTAPAPELES EN LAS REDES $BTC Y $ETH EXIGEN EXTREMA VIGILANCIA HOY! ⚠️
Una brecha silenciosa en la cadena de suministro ha comprometido casi doscientas plataformas web importantes al inyectar scripts maliciosos que reescriben las direcciones de billeteras copiadas en tu portapapeles. 🛡️
Un pegado descuidado, sin comprobar los primeros y últimos caracteres de la dirección de destino, puede desviar tu capital al instante a manos oportunistas. Comprueba siempre cada dirección antes de aprobar una transferencia y, cuando sea posible, recurre a la seguridad de hardware. 🔍
💬 ¿Con qué frecuencia revisas el portapapeles y las extensiones del navegador antes de mover capital? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #BinanceSquare
🔥 💎
🚨 ¡LOS EXPLOITS DEL PORTAPAPELES EN LAS REDES $BTC Y $ETH EXIGEN EXTREMA VIGILANCIA HOY! ⚠️
Una brecha silenciosa en la cadena de suministro ha comprometido casi doscientas plataformas web importantes al inyectar scripts maliciosos que reescriben las direcciones de billeteras copiadas en tu portapapeles. 🛡️
Un pegado descuidado, sin comprobar los primeros y últimos caracteres de la dirección de destino, puede desviar tu capital al instante a manos oportunistas. Comprueba siempre cada dirección antes de aprobar una transferencia y, cuando sea posible, recurre a la seguridad de hardware. 🔍
💬 ¿Con qué frecuencia revisas el portapapeles y las extensiones del navegador antes de mover capital? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #BinanceSquare
🔥 💎
Una brecha silenciosa en la cadena de suministro ha comprometido casi doscientas plataformas web importantes al inyectar scripts maliciosos que reescriben las direcciones de billeteras copiadas en tu portapapeles. 🛡️
Un pegado descuidado, sin comprobar los primeros y últimos caracteres de la dirección de destino, puede desviar tu capital al instante a manos oportunistas. Comprueba siempre cada dirección antes de aprobar una transferencia y, cuando sea posible, recurre a la seguridad de hardware. 🔍
💬 ¿Con qué frecuencia revisas el portapapeles y las extensiones del navegador antes de mover capital? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #BinanceSquare
🔥 💎
3

El reciente exploit de 6,5 millones de dólares vinculado a una billetera Safe pone de manifiesto una dura realidad del mundo cripto: los contratos inteligentes se mantuvieron firmes, pero fallaron la seguridad humana y la configuración. Cuando se vulneran las claves privadas y los permisos son demasiado laxos, incluso las arquitecturas más seguras se derrumban. Este incidente es un claro recordatorio de que la seguridad operativa y los controles de acceso estrictos son tan vitales como las auditorías de código para proteger los activos digitales. #CryptoSecurity #Web3Safety #WalletHack
El reciente exploit de 6,5 millones de dólares vinculado a una billetera Safe pone de manifiesto una dura realidad del mundo cripto: los contratos inteligentes se mantuvieron firmes, pero fallaron la seguridad humana y la configuración. Cuando se vulneran las claves privadas y los permisos son demasiado laxos, incluso las arquitecturas más seguras se derrumban. Este incidente es un claro recordatorio de que la seguridad operativa y los controles de acceso estrictos son tan vitales como las auditorías de código para proteger los activos digitales. #CryptoSecurity #Web3Safety #WalletHack
1
·
--
🚨 ¡RECORDATORIO DE SEGURIDAD CRIPTO!
Un solo clic descuidado puede poner en riesgo tus activos digitales.
✅ Activa la autenticación de dos factores.
✅ Nunca compartas tus contraseñas ni códigos de verificación.
✅ Verifica las direcciones de los sitios web.
✅ Ten cuidado con las conexiones a billeteras desconocidas.
✅ Nunca confíes en mensajes que garanticen ganancias.
La seguridad siempre debe estar por encima de las ganancias.
¿Cuál es tu consejo número uno para la seguridad cripto?
#SeguridadCripto #Binance #Web3Safety $NVDAB $SPCXB $AMZNB
🚨 ¡RECORDATORIO DE SEGURIDAD CRIPTO!
Un solo clic descuidado puede poner en riesgo tus activos digitales.
✅ Activa la autenticación de dos factores.
✅ Nunca compartas tus contraseñas ni códigos de verificación.
✅ Verifica las direcciones de los sitios web.
✅ Ten cuidado con las conexiones a billeteras desconocidas.
✅ Nunca confíes en mensajes que garanticen ganancias.
La seguridad siempre debe estar por encima de las ganancias.
¿Cuál es tu consejo número uno para la seguridad cripto?
#SeguridadCripto #Binance #Web3Safety $NVDAB $SPCXB $AMZNB
Un solo clic descuidado puede poner en riesgo tus activos digitales.
✅ Activa la autenticación de dos factores.
✅ Nunca compartas tus contraseñas ni códigos de verificación.
✅ Verifica las direcciones de los sitios web.
✅ Ten cuidado con las conexiones a billeteras desconocidas.
✅ Nunca confíes en mensajes que garanticen ganancias.
La seguridad siempre debe estar por encima de las ganancias.
¿Cuál es tu consejo número uno para la seguridad cripto?
#SeguridadCripto #Binance #Web3Safety $NVDAB $SPCXB $AMZNB
279
🚨 **Alerta de seguridad:** Los hackers norcoreanos están adoptando nuevas y sofisticadas tácticas de blanqueo de dinero; según se informa, están lanzando memecoins temáticas de Elon Musk para ocultar fondos vinculados a un exploit masivo de 6.400 millones de dólares.
Al aprovechar el entusiasmo viral y los tokens de baja liquidez, los actores maliciosos pretenden mezclar capital ilícito con el volumen de negociación minorista. Esto sirve como un recordatorio fundamental de las amenazas cambiantes en Web3.
¡Mantente alerta, evita los tokens no verificados y haz siempre tu propia investigación!
#CryptoSecurity #Web3Safety #Memecoins
🚨 **Alerta de seguridad:** Los hackers norcoreanos están adoptando nuevas y sofisticadas tácticas de blanqueo de dinero; según se informa, están lanzando memecoins temáticas de Elon Musk para ocultar fondos vinculados a un exploit masivo de 6.400 millones de dólares.
Al aprovechar el entusiasmo viral y los tokens de baja liquidez, los actores maliciosos pretenden mezclar capital ilícito con el volumen de negociación minorista. Esto sirve como un recordatorio fundamental de las amenazas cambiantes en Web3.
¡Mantente alerta, evita los tokens no verificados y haz siempre tu propia investigación!
#CryptoSecurity #Web3Safety #Memecoins
Al aprovechar el entusiasmo viral y los tokens de baja liquidez, los actores maliciosos pretenden mezclar capital ilícito con el volumen de negociación minorista. Esto sirve como un recordatorio fundamental de las amenazas cambiantes en Web3.
¡Mantente alerta, evita los tokens no verificados y haz siempre tu propia investigación!
#CryptoSecurity #Web3Safety #Memecoins
96
⚠️ «AUDITADO»: ¡EL 76 % DE LOS CASOS DE PÉRDIDA DE DINERO VIENEN DE AQUÍ! 🛑
💡 3 cosas que debes hacer ya para proteger tu wallet:
1️⃣ Revoca de inmediato: Retira los permisos de acceso (Unlimited Approval) de las dApps desconocidas cuando termines de usarlas.
2️⃣ Ten cuidado con tu wallet Web3: No guardes la seed phrase en un ordenador ni en un navegador infectado con malware.
3️⃣ No bajes la guardia: Por muy bien auditado que esté el código, si caes en una trampa de infraestructura externa, tu wallet puede quedarse vacía.
¿Ya revisaste esta semana el historial de permisos de tu wallet? ¡Cuéntanos en los comentarios! 👇
#BinanceSquare #CryptoSecurity #Web3Safety #RiskManagement
⚠️ «AUDITADO»: ¡EL 76 % DE LOS CASOS DE PÉRDIDA DE DINERO VIENEN DE AQUÍ! 🛑
💡 3 cosas que debes hacer ya para proteger tu wallet:
1️⃣ Revoca de inmediato: Retira los permisos de acceso (Unlimited Approval) de las dApps desconocidas cuando termines de usarlas.
2️⃣ Ten cuidado con tu wallet Web3: No guardes la seed phrase en un ordenador ni en un navegador infectado con malware.
3️⃣ No bajes la guardia: Por muy bien auditado que esté el código, si caes en una trampa de infraestructura externa, tu wallet puede quedarse vacía.
¿Ya revisaste esta semana el historial de permisos de tu wallet? ¡Cuéntanos en los comentarios! 👇
#BinanceSquare #CryptoSecurity #Web3Safety #RiskManagement
💡 3 cosas que debes hacer ya para proteger tu wallet:
1️⃣ Revoca de inmediato: Retira los permisos de acceso (Unlimited Approval) de las dApps desconocidas cuando termines de usarlas.
2️⃣ Ten cuidado con tu wallet Web3: No guardes la seed phrase en un ordenador ni en un navegador infectado con malware.
3️⃣ No bajes la guardia: Por muy bien auditado que esté el código, si caes en una trampa de infraestructura externa, tu wallet puede quedarse vacía.
¿Ya revisaste esta semana el historial de permisos de tu wallet? ¡Cuéntanos en los comentarios! 👇
#BinanceSquare #CryptoSecurity #Web3Safety #RiskManagement
110
·
--
🚨 ÚLTIMA HORA: La ironía de la seguridad cripto: ¡ni los gigantes están a salvo! 🤯
Acabo de enterarme de que la cuenta oficial de Binance ha sido vulnerada. Si hasta la mayor fortaleza de seguridad del mundo cripto puede sufrir un ataque, es una enorme llamada de atención para todos.
La seguridad no depende únicamente de la plataforma que uses; empieza por el usuario. Mantente alerta, activa todas las capas de protección que tengas y ¡compruébalo todo dos veces! 🔒
📉 Consulta rápida para la comunidad:
¿Qué tan seguro te sientes de la seguridad de tu cuenta ahora mismo? ¡Puntúala del 1 al 10 en los comentarios! 👇
#Binance #Web3Safety #CryptoCommunity #StaySafe
🚨 ÚLTIMA HORA: La ironía de la seguridad cripto: ¡ni los gigantes están a salvo! 🤯
Acabo de enterarme de que la cuenta oficial de Binance ha sido vulnerada. Si hasta la mayor fortaleza de seguridad del mundo cripto puede sufrir un ataque, es una enorme llamada de atención para todos.
La seguridad no depende únicamente de la plataforma que uses; empieza por el usuario. Mantente alerta, activa todas las capas de protección que tengas y ¡compruébalo todo dos veces! 🔒
📉 Consulta rápida para la comunidad:
¿Qué tan seguro te sientes de la seguridad de tu cuenta ahora mismo? ¡Puntúala del 1 al 10 en los comentarios! 👇
#Binance #Web3Safety #CryptoCommunity #StaySafe
Acabo de enterarme de que la cuenta oficial de Binance ha sido vulnerada. Si hasta la mayor fortaleza de seguridad del mundo cripto puede sufrir un ataque, es una enorme llamada de atención para todos.
La seguridad no depende únicamente de la plataforma que uses; empieza por el usuario. Mantente alerta, activa todas las capas de protección que tengas y ¡compruébalo todo dos veces! 🔒
📉 Consulta rápida para la comunidad:
¿Qué tan seguro te sientes de la seguridad de tu cuenta ahora mismo? ¡Puntúala del 1 al 10 en los comentarios! 👇
#Binance #Web3Safety #CryptoCommunity #StaySafe
65
Actualización importante sobre la seguridad de Binance y los fondos de los usuarios 🚨
¡Hola a todos! En la comunidad cripto han estado circulando noticias recientes sobre incidentes de seguridad y rumores del mercado relacionados con una importante brecha de seguridad que afecta a activos digitales por valor de miles de millones.
Quiero asegurar a la comunidad de Binance Square que Binance considera la seguridad su máxima prioridad. Según declaraciones oficiales de la dirección, incluido el director ejecutivo Richard Teng, el equipo está colaborando activamente con las fuerzas del orden y socios del sector para rastrear, congelar y recuperar los activos afectados.
Lo más importante es que los fondos de los usuarios siguen estando seguros y totalmente respaldados, y la plataforma se ha comprometido a cubrir cualquier posible pérdida con sus propias reservas. Los servicios de retiro y depósito se están revisando a fondo y restableciendo de forma segura.
En momentos como este, es fundamental mantener la calma y confiar en los anuncios oficiales de Binance. Comprueba siempre los enlaces, activa la autenticación de dos factores (2FA) y mantén buenas prácticas de seguridad. ¡Sigamos unidos y construyamos el futuro de las criptomonedas! 🛡️💪
#Binance #SeguridadCripto #NoticiasCripto #Blockchain #BinanceSquare #ComunidadCripto #BNB #Web3Safety
Actualización importante sobre la seguridad de Binance y los fondos de los usuarios 🚨
¡Hola a todos! En la comunidad cripto han estado circulando noticias recientes sobre incidentes de seguridad y rumores del mercado relacionados con una importante brecha de seguridad que afecta a activos digitales por valor de miles de millones.
Quiero asegurar a la comunidad de Binance Square que Binance considera la seguridad su máxima prioridad. Según declaraciones oficiales de la dirección, incluido el director ejecutivo Richard Teng, el equipo está colaborando activamente con las fuerzas del orden y socios del sector para rastrear, congelar y recuperar los activos afectados.
Lo más importante es que los fondos de los usuarios siguen estando seguros y totalmente respaldados, y la plataforma se ha comprometido a cubrir cualquier posible pérdida con sus propias reservas. Los servicios de retiro y depósito se están revisando a fondo y restableciendo de forma segura.
En momentos como este, es fundamental mantener la calma y confiar en los anuncios oficiales de Binance. Comprueba siempre los enlaces, activa la autenticación de dos factores (2FA) y mantén buenas prácticas de seguridad. ¡Sigamos unidos y construyamos el futuro de las criptomonedas! 🛡️💪
#Binance #SeguridadCripto #NoticiasCripto #Blockchain #BinanceSquare #ComunidadCripto #BNB #Web3Safety
¡Hola a todos! En la comunidad cripto han estado circulando noticias recientes sobre incidentes de seguridad y rumores del mercado relacionados con una importante brecha de seguridad que afecta a activos digitales por valor de miles de millones.
Quiero asegurar a la comunidad de Binance Square que Binance considera la seguridad su máxima prioridad. Según declaraciones oficiales de la dirección, incluido el director ejecutivo Richard Teng, el equipo está colaborando activamente con las fuerzas del orden y socios del sector para rastrear, congelar y recuperar los activos afectados.
Lo más importante es que los fondos de los usuarios siguen estando seguros y totalmente respaldados, y la plataforma se ha comprometido a cubrir cualquier posible pérdida con sus propias reservas. Los servicios de retiro y depósito se están revisando a fondo y restableciendo de forma segura.
En momentos como este, es fundamental mantener la calma y confiar en los anuncios oficiales de Binance. Comprueba siempre los enlaces, activa la autenticación de dos factores (2FA) y mantén buenas prácticas de seguridad. ¡Sigamos unidos y construyamos el futuro de las criptomonedas! 🛡️💪
#Binance #SeguridadCripto #NoticiasCripto #Blockchain #BinanceSquare #ComunidadCripto #BNB #Web3Safety
100
·
--
Esta semana acuñé 4 NFT gratis en BNB Chain y gasté menos de $1 en gas. 🧵
Esto es lo que aprendí para que no te estafen:
• Siempre revisa la transacción antes de firmarla. Si una «acuñación gratis» pide aprobar un token o usar setApprovalForAll, cierra la pestaña.
• Gratis no significa que no cueste nada. Guarda un poco de $BNB para el gas.
• Los tokens aleatorios que aparecen en tu billetera suelen ser cebos para estafas. No los toques ni intentes venderlos.
• Las colecciones nuevas a menudo no aparecen de inmediato en los mercados. Revisa la pestaña de NFT de BSCScan para confirmar que realmente tienes el NFT.
• Acuña solo desde el contrato oficial. Obtén el enlace de la cuenta verificada del proyecto en X, no de mensajes directos.
Las acuñaciones gratis son una excelente forma de bajo riesgo para aprender cómo funciona la cadena. Pero la seguridad de tu billetera siempre es lo primero.
¿Cuál es la mejor acuñación gratis que has encontrado en BNB Chain? Cuéntanos abajo 👇👇
$BNB #BNBChain. #NFT #Web3Safety $BTC
{spot}(BTCUSDT)
Esta semana acuñé 4 NFT gratis en BNB Chain y gasté menos de $1 en gas. 🧵
Esto es lo que aprendí para que no te estafen:
• Siempre revisa la transacción antes de firmarla. Si una «acuñación gratis» pide aprobar un token o usar setApprovalForAll, cierra la pestaña.
• Gratis no significa que no cueste nada. Guarda un poco de $BNB para el gas.
• Los tokens aleatorios que aparecen en tu billetera suelen ser cebos para estafas. No los toques ni intentes venderlos.
• Las colecciones nuevas a menudo no aparecen de inmediato en los mercados. Revisa la pestaña de NFT de BSCScan para confirmar que realmente tienes el NFT.
• Acuña solo desde el contrato oficial. Obtén el enlace de la cuenta verificada del proyecto en X, no de mensajes directos.
Las acuñaciones gratis son una excelente forma de bajo riesgo para aprender cómo funciona la cadena. Pero la seguridad de tu billetera siempre es lo primero.
¿Cuál es la mejor acuñación gratis que has encontrado en BNB Chain? Cuéntanos abajo 👇👇
$BNB #BNBChain. #NFT #Web3Safety $BTC
Esto es lo que aprendí para que no te estafen:
• Siempre revisa la transacción antes de firmarla. Si una «acuñación gratis» pide aprobar un token o usar setApprovalForAll, cierra la pestaña.
• Gratis no significa que no cueste nada. Guarda un poco de $BNB para el gas.
• Los tokens aleatorios que aparecen en tu billetera suelen ser cebos para estafas. No los toques ni intentes venderlos.
• Las colecciones nuevas a menudo no aparecen de inmediato en los mercados. Revisa la pestaña de NFT de BSCScan para confirmar que realmente tienes el NFT.
• Acuña solo desde el contrato oficial. Obtén el enlace de la cuenta verificada del proyecto en X, no de mensajes directos.
Las acuñaciones gratis son una excelente forma de bajo riesgo para aprender cómo funciona la cadena. Pero la seguridad de tu billetera siempre es lo primero.
¿Cuál es la mejor acuñación gratis que has encontrado en BNB Chain? Cuéntanos abajo 👇👇
$BNB #BNBChain. #NFT #Web3Safety $BTC
145
·
--
🚨 ALERTA DE ESTAFA CRIPTO: ¡Un clic equivocado puede vaciar tu billetera!
Las estafas con criptomonedas no siempre son obvias. Algunos sitios web falsos, airdrops y cuentas de soporte parecen sorprendentemente legítimos.
Aquí tienes 5 señales de alerta que todo usuario de criptomonedas debería conocer. 👇
🔴 1. Airdrops falsos
Un sitio web promete tokens gratis, pero te pide que conectes tu billetera y apruebes transacciones sospechosas.
🔴 2. Atención al cliente falsa
Alguien te escribe haciéndose pasar por una plataforma de intercambio y te pide tu código OTP, contraseña o frase de recuperación.
🔴 3. Promesas de ganancias garantizadas
Ten cuidado con quienes afirman que un bot de trading o una inversión puede generar ganancias diarias garantizadas.
🔴 4. Enlaces sospechosos
Los sitios web falsos pueden imitar a plataformas de intercambio populares. Verifica siempre el dominio oficial antes de iniciar sesión.
🔴 5. Verificación urgente de la billetera
Los estafadores crean pánico al decir que tu cuenta se congelará si no actúas de inmediato.
🛡️ RECUERDA:
Nunca compartas tu frase semilla ni tus claves privadas. Revisa cuidadosamente los permisos de tu billetera y activa la autenticación de dos factores.
Tanto si tienes $BTC, $ETH o $SOL, proteger tus activos es tan importante como entender el mercado.
💬 ¿Alguna vez has recibido un mensaje sospechoso sobre criptomonedas o una oferta falsa de airdrop?
¡Comparte tu experiencia abajo para ayudar a otras personas a mantenerse a salvo!
#EstafasCripto #SeguridadCripto #Bitcoin #BinanceSquare #EducaciónCripto #SeguridadWeb3
🚨 ALERTA DE ESTAFA CRIPTO: ¡Un clic equivocado puede vaciar tu billetera!
Las estafas con criptomonedas no siempre son obvias. Algunos sitios web falsos, airdrops y cuentas de soporte parecen sorprendentemente legítimos.
Aquí tienes 5 señales de alerta que todo usuario de criptomonedas debería conocer. 👇
🔴 1. Airdrops falsos
Un sitio web promete tokens gratis, pero te pide que conectes tu billetera y apruebes transacciones sospechosas.
🔴 2. Atención al cliente falsa
Alguien te escribe haciéndose pasar por una plataforma de intercambio y te pide tu código OTP, contraseña o frase de recuperación.
🔴 3. Promesas de ganancias garantizadas
Ten cuidado con quienes afirman que un bot de trading o una inversión puede generar ganancias diarias garantizadas.
🔴 4. Enlaces sospechosos
Los sitios web falsos pueden imitar a plataformas de intercambio populares. Verifica siempre el dominio oficial antes de iniciar sesión.
🔴 5. Verificación urgente de la billetera
Los estafadores crean pánico al decir que tu cuenta se congelará si no actúas de inmediato.
🛡️ RECUERDA:
Nunca compartas tu frase semilla ni tus claves privadas. Revisa cuidadosamente los permisos de tu billetera y activa la autenticación de dos factores.
Tanto si tienes $BTC, $ETH o $SOL, proteger tus activos es tan importante como entender el mercado.
💬 ¿Alguna vez has recibido un mensaje sospechoso sobre criptomonedas o una oferta falsa de airdrop?
¡Comparte tu experiencia abajo para ayudar a otras personas a mantenerse a salvo!
#EstafasCripto #SeguridadCripto #Bitcoin #BinanceSquare #EducaciónCripto #SeguridadWeb3
Las estafas con criptomonedas no siempre son obvias. Algunos sitios web falsos, airdrops y cuentas de soporte parecen sorprendentemente legítimos.
Aquí tienes 5 señales de alerta que todo usuario de criptomonedas debería conocer. 👇
🔴 1. Airdrops falsos
Un sitio web promete tokens gratis, pero te pide que conectes tu billetera y apruebes transacciones sospechosas.
🔴 2. Atención al cliente falsa
Alguien te escribe haciéndose pasar por una plataforma de intercambio y te pide tu código OTP, contraseña o frase de recuperación.
🔴 3. Promesas de ganancias garantizadas
Ten cuidado con quienes afirman que un bot de trading o una inversión puede generar ganancias diarias garantizadas.
🔴 4. Enlaces sospechosos
Los sitios web falsos pueden imitar a plataformas de intercambio populares. Verifica siempre el dominio oficial antes de iniciar sesión.
🔴 5. Verificación urgente de la billetera
Los estafadores crean pánico al decir que tu cuenta se congelará si no actúas de inmediato.
🛡️ RECUERDA:
Nunca compartas tu frase semilla ni tus claves privadas. Revisa cuidadosamente los permisos de tu billetera y activa la autenticación de dos factores.
Tanto si tienes $BTC, $ETH o $SOL, proteger tus activos es tan importante como entender el mercado.
💬 ¿Alguna vez has recibido un mensaje sospechoso sobre criptomonedas o una oferta falsa de airdrop?
¡Comparte tu experiencia abajo para ayudar a otras personas a mantenerse a salvo!
#EstafasCripto #SeguridadCripto #Bitcoin #BinanceSquare #EducaciónCripto #SeguridadWeb3
113

Más del 60% de los incidentes de vaciado de carteras del mes pasado comenzaron con lo que parecía un aviso de verificación de bot de rutina.
La mayoría de los traders pasa por alto sin darse cuenta de que podrían estar firmando una transacción maliciosa que vacía sus saldos en cuestión de segundos.
Vemos este patrón constantemente on-chain: las pantallas de seguridad estándar se falsifican mediante frontends de phishing. Mientras las verificaciones legítimas protegen la integridad de la red y mantienen las $BNB and $ETH de los pools de trading libres de bots de spam, los clones maliciosos usan desafíos de verificación falsos para engañarte y que apruebes allowances de tokens.
Los barridores automatizados atacan rutinariamente a los traders que creen que solo están demostrando que son humanos antes de interactuar con una app descentralizada. Si una comprobación de seguridad pide una firma de wallet o una conexión en lugar de un captcha estándar del navegador, es una señal de alarma inmediata.
Los protocolos legítimos dependen de limitación de tasa en el backend y comprobaciones de proof-of-work en lugar de solicitudes intrusivas de permisos. Mantener la mayor parte de tu $BTC en almacenamiento en frío y conservar wallets “burner” dedicadas para las nuevas interacciones sigue siendo la configuración más segura.
¿Cuántos de ustedes realmente inspeccionan los datos del contrato antes de aceptar una solicitud de verificación?
#CryptoSecurity #Web3Safety #OnChainAnalysis
Más del 60% de los incidentes de vaciado de carteras del mes pasado comenzaron con lo que parecía un aviso de verificación de bot de rutina.
La mayoría de los traders pasa por alto sin darse cuenta de que podrían estar firmando una transacción maliciosa que vacía sus saldos en cuestión de segundos.
Vemos este patrón constantemente on-chain: las pantallas de seguridad estándar se falsifican mediante frontends de phishing. Mientras las verificaciones legítimas protegen la integridad de la red y mantienen las $BNB and $ETH de los pools de trading libres de bots de spam, los clones maliciosos usan desafíos de verificación falsos para engañarte y que apruebes allowances de tokens.
Los barridores automatizados atacan rutinariamente a los traders que creen que solo están demostrando que son humanos antes de interactuar con una app descentralizada. Si una comprobación de seguridad pide una firma de wallet o una conexión en lugar de un captcha estándar del navegador, es una señal de alarma inmediata.
Los protocolos legítimos dependen de limitación de tasa en el backend y comprobaciones de proof-of-work en lugar de solicitudes intrusivas de permisos. Mantener la mayor parte de tu $BTC en almacenamiento en frío y conservar wallets “burner” dedicadas para las nuevas interacciones sigue siendo la configuración más segura.
¿Cuántos de ustedes realmente inspeccionan los datos del contrato antes de aceptar una solicitud de verificación?
#CryptoSecurity #Web3Safety #OnChainAnalysis
La mayoría de los traders pasa por alto sin darse cuenta de que podrían estar firmando una transacción maliciosa que vacía sus saldos en cuestión de segundos.
Vemos este patrón constantemente on-chain: las pantallas de seguridad estándar se falsifican mediante frontends de phishing. Mientras las verificaciones legítimas protegen la integridad de la red y mantienen las $BNB and $ETH de los pools de trading libres de bots de spam, los clones maliciosos usan desafíos de verificación falsos para engañarte y que apruebes allowances de tokens.
Los barridores automatizados atacan rutinariamente a los traders que creen que solo están demostrando que son humanos antes de interactuar con una app descentralizada. Si una comprobación de seguridad pide una firma de wallet o una conexión en lugar de un captcha estándar del navegador, es una señal de alarma inmediata.
Los protocolos legítimos dependen de limitación de tasa en el backend y comprobaciones de proof-of-work en lugar de solicitudes intrusivas de permisos. Mantener la mayor parte de tu $BTC en almacenamiento en frío y conservar wallets “burner” dedicadas para las nuevas interacciones sigue siendo la configuración más segura.
¿Cuántos de ustedes realmente inspeccionan los datos del contrato antes de aceptar una solicitud de verificación?
#CryptoSecurity #Web3Safety #OnChainAnalysis
32
Imagina esto: un trader configura una billetera nueva para guardar de forma segura sus $BTC and $ETH for a largo plazo, solo para despertar meses después con un saldo vacío sin haber hecho clic nunca en un enlace malicioso.
La mayoría de los inversores supone que evitar dApps sospechosas y sitios de phishing es suficiente para proteger sus ahorros de toda la vida. En realidad, un solo hábito descuidado durante la creación de la billetera puede borrar silenciosamente tu cartera antes incluso de que hagas tu primera operación.
Lo que ocurrió en silencio en este caso se debe a la configuración predeterminada de sincronización móvil. Durante la inicialización de la billetera, el usuario tomó rápidamente una captura de pantalla de su frase de recuperación para ahorrar tiempo, con la intención de escribirla después. En cuestión de segundos, esa imagen se cargó automáticamente en copias de seguridad en la nube en segundo plano.
Una vez que las cuentas en la nube o los permisos de aplicaciones de terceros se ven comprometidos, los rastreadores automatizados ejecutan herramientas OCR en bibliotecas enteras de fotos buscando específicamente frases semilla. Tus $SOL and y otros tokens desaparecen de la cadena en cuestión de minutos, mientras el dispositivo físico real permanece intacto sobre tu escritorio.
¿Cuántas personas de tu círculo crees que todavía tienen una captura de pantalla de su frase semilla guardada en algún lugar de su historial en la nube?
#CryptoSecurity #SelfCustody #Web3Safety
Imagina esto: un trader configura una billetera nueva para guardar de forma segura sus $BTC and $ETH for a largo plazo, solo para despertar meses después con un saldo vacío sin haber hecho clic nunca en un enlace malicioso.
La mayoría de los inversores supone que evitar dApps sospechosas y sitios de phishing es suficiente para proteger sus ahorros de toda la vida. En realidad, un solo hábito descuidado durante la creación de la billetera puede borrar silenciosamente tu cartera antes incluso de que hagas tu primera operación.
Lo que ocurrió en silencio en este caso se debe a la configuración predeterminada de sincronización móvil. Durante la inicialización de la billetera, el usuario tomó rápidamente una captura de pantalla de su frase de recuperación para ahorrar tiempo, con la intención de escribirla después. En cuestión de segundos, esa imagen se cargó automáticamente en copias de seguridad en la nube en segundo plano.
Una vez que las cuentas en la nube o los permisos de aplicaciones de terceros se ven comprometidos, los rastreadores automatizados ejecutan herramientas OCR en bibliotecas enteras de fotos buscando específicamente frases semilla. Tus $SOL and y otros tokens desaparecen de la cadena en cuestión de minutos, mientras el dispositivo físico real permanece intacto sobre tu escritorio.
¿Cuántas personas de tu círculo crees que todavía tienen una captura de pantalla de su frase semilla guardada en algún lugar de su historial en la nube?
#CryptoSecurity #SelfCustody #Web3Safety
La mayoría de los inversores supone que evitar dApps sospechosas y sitios de phishing es suficiente para proteger sus ahorros de toda la vida. En realidad, un solo hábito descuidado durante la creación de la billetera puede borrar silenciosamente tu cartera antes incluso de que hagas tu primera operación.
Lo que ocurrió en silencio en este caso se debe a la configuración predeterminada de sincronización móvil. Durante la inicialización de la billetera, el usuario tomó rápidamente una captura de pantalla de su frase de recuperación para ahorrar tiempo, con la intención de escribirla después. En cuestión de segundos, esa imagen se cargó automáticamente en copias de seguridad en la nube en segundo plano.
Una vez que las cuentas en la nube o los permisos de aplicaciones de terceros se ven comprometidos, los rastreadores automatizados ejecutan herramientas OCR en bibliotecas enteras de fotos buscando específicamente frases semilla. Tus $SOL and y otros tokens desaparecen de la cadena en cuestión de minutos, mientras el dispositivo físico real permanece intacto sobre tu escritorio.
¿Cuántas personas de tu círculo crees que todavía tienen una captura de pantalla de su frase semilla guardada en algún lugar de su historial en la nube?
#CryptoSecurity #SelfCustody #Web3Safety
21
🔥 Debate abierto:
¿Realmente necesitamos leyes que protejan a los "hackers éticos" en el mundo cripto?
Todos sabemos que la seguridad de la blockchain y los fondos de los usuarios es la primera línea de defensa para el crecimiento de la industria web3.
Pero mientras las leyes a veces los persiguen por un "malentendido" sobre la naturaleza de su trabajo, los **hackers éticos (White Hat Hackers)** demuestran cada día que son el escudo real contra los grandes ciberataques.
Con la expansión del debate sobre #CLARITYActToRewardWhiteHatHackers
Planteamos las siguientes preguntas para el debate entre los miembros de la comunidad de Binance:
🛡️¿Crees que la normativa actual es suficiente para incentivar a los investigadores de seguridad, o más bien los limita?
💰¿Cómo pueden los proyectos y las plataformas equilibrar los incentivos económicos para que sean justos y atractivos para los hackers éticos?
⚖️ ¿Veremos pronto un reconocimiento legal global que proteja a quien reporte una vulnerabilidad con "buena intención"?
Nos gustaría conocer su opinión y su voz sobre este tema delicado.
👇
#CLARITYActToRewardWhiteHatHackers #BinanceSquareFamily #Web3Safety #BlockchainSecurity
$NVDAB $MSFTB $TSMB
🔥 Debate abierto:
¿Realmente necesitamos leyes que protejan a los "hackers éticos" en el mundo cripto?
Todos sabemos que la seguridad de la blockchain y los fondos de los usuarios es la primera línea de defensa para el crecimiento de la industria web3.
Pero mientras las leyes a veces los persiguen por un "malentendido" sobre la naturaleza de su trabajo, los **hackers éticos (White Hat Hackers)** demuestran cada día que son el escudo real contra los grandes ciberataques.
Con la expansión del debate sobre #CLARITYActToRewardWhiteHatHackers
Planteamos las siguientes preguntas para el debate entre los miembros de la comunidad de Binance:
🛡️¿Crees que la normativa actual es suficiente para incentivar a los investigadores de seguridad, o más bien los limita?
💰¿Cómo pueden los proyectos y las plataformas equilibrar los incentivos económicos para que sean justos y atractivos para los hackers éticos?
⚖️ ¿Veremos pronto un reconocimiento legal global que proteja a quien reporte una vulnerabilidad con "buena intención"?
Nos gustaría conocer su opinión y su voz sobre este tema delicado.
👇
#CLARITYActToRewardWhiteHatHackers #BinanceSquareFamily #Web3Safety #BlockchainSecurity
$NVDAB $MSFTB $TSMB
¿Realmente necesitamos leyes que protejan a los "hackers éticos" en el mundo cripto?
Todos sabemos que la seguridad de la blockchain y los fondos de los usuarios es la primera línea de defensa para el crecimiento de la industria web3.
Pero mientras las leyes a veces los persiguen por un "malentendido" sobre la naturaleza de su trabajo, los **hackers éticos (White Hat Hackers)** demuestran cada día que son el escudo real contra los grandes ciberataques.
Con la expansión del debate sobre #CLARITYActToRewardWhiteHatHackers
Planteamos las siguientes preguntas para el debate entre los miembros de la comunidad de Binance:
🛡️¿Crees que la normativa actual es suficiente para incentivar a los investigadores de seguridad, o más bien los limita?
💰¿Cómo pueden los proyectos y las plataformas equilibrar los incentivos económicos para que sean justos y atractivos para los hackers éticos?
⚖️ ¿Veremos pronto un reconocimiento legal global que proteja a quien reporte una vulnerabilidad con "buena intención"?
Nos gustaría conocer su opinión y su voz sobre este tema delicado.
👇
#CLARITYActToRewardWhiteHatHackers #BinanceSquareFamily #Web3Safety #BlockchainSecurity
$NVDAB $MSFTB $TSMB
174
¿Por qué todo el mundo sigue obsesionado con las auditorías de contratos inteligentes cuando el vector de ataque real está sentado justo en tu escritorio?
La mayoría de los traders creen que sus fondos están a salvo mientras nunca aprueben una transacción sospechosa, solo para despertarse y descubrir que todo su portafolio se vació en segundos.
Echa un vistazo a la dirección 0x7028…35887 rastreada mediante datos on-chain. Actualmente contiene 204,648 $USDC, junto con $ETH robados y otros activos dispersos en varias cadenas. Esto no fue una vulnerabilidad del protocolo ni una explotación de un puente. Un troyano de acceso remoto secuestró las sesiones activas y desbloqueadas de carteras del navegador directamente desde las máquinas de las víctimas y barrió los saldos por completo.
Cientos de traders activos reportaron perder cada token en sus carteras abiertas sin haber firmado nunca una transacción dañina. Aunque el método inicial de entrega del malware sigue sin confirmarse, la realidad es clara: una vez que un atacante compromete tu sistema operativo, las salvaguardas estándar de las carteras del navegador no ofrecen ninguna protección.
¿Las carteras calientes del navegador se están volviendo demasiado arriesgadas para la gestión activa del portafolio sin confirmación a nivel de hardware?
#CryptoSecurity #Web3Safety #OnChainAnalysis
¿Por qué todo el mundo sigue obsesionado con las auditorías de contratos inteligentes cuando el vector de ataque real está sentado justo en tu escritorio?
La mayoría de los traders creen que sus fondos están a salvo mientras nunca aprueben una transacción sospechosa, solo para despertarse y descubrir que todo su portafolio se vació en segundos.
Echa un vistazo a la dirección 0x7028…35887 rastreada mediante datos on-chain. Actualmente contiene 204,648 $USDC , junto con $ETH robados y otros activos dispersos en varias cadenas. Esto no fue una vulnerabilidad del protocolo ni una explotación de un puente. Un troyano de acceso remoto secuestró las sesiones activas y desbloqueadas de carteras del navegador directamente desde las máquinas de las víctimas y barrió los saldos por completo.
Cientos de traders activos reportaron perder cada token en sus carteras abiertas sin haber firmado nunca una transacción dañina. Aunque el método inicial de entrega del malware sigue sin confirmarse, la realidad es clara: una vez que un atacante compromete tu sistema operativo, las salvaguardas estándar de las carteras del navegador no ofrecen ninguna protección.
¿Las carteras calientes del navegador se están volviendo demasiado arriesgadas para la gestión activa del portafolio sin confirmación a nivel de hardware?
#CryptoSecurity #Web3Safety #OnChainAnalysis
La mayoría de los traders creen que sus fondos están a salvo mientras nunca aprueben una transacción sospechosa, solo para despertarse y descubrir que todo su portafolio se vació en segundos.
Echa un vistazo a la dirección 0x7028…35887 rastreada mediante datos on-chain. Actualmente contiene 204,648 $USDC , junto con $ETH robados y otros activos dispersos en varias cadenas. Esto no fue una vulnerabilidad del protocolo ni una explotación de un puente. Un troyano de acceso remoto secuestró las sesiones activas y desbloqueadas de carteras del navegador directamente desde las máquinas de las víctimas y barrió los saldos por completo.
Cientos de traders activos reportaron perder cada token en sus carteras abiertas sin haber firmado nunca una transacción dañina. Aunque el método inicial de entrega del malware sigue sin confirmarse, la realidad es clara: una vez que un atacante compromete tu sistema operativo, las salvaguardas estándar de las carteras del navegador no ofrecen ninguna protección.
¿Las carteras calientes del navegador se están volviendo demasiado arriesgadas para la gestión activa del portafolio sin confirmación a nivel de hardware?
#CryptoSecurity #Web3Safety #OnChainAnalysis
69
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
17,261 vistas
209 están debatiendo
2
#AnthropicIPOPriceCouldExceed$80
22,019 vistas
180 están debatiendo
3
#RussiaCentralBankAddsAlfaBankToCryptoExchangeRegister
0 vistas
12 están debatiendo
4
#RussianCentralBankPlansToAllowFundsToHoldCryptoIn2027
0 vistas
7 están debatiendo
5
#VisaPlansStablecoinPrefundingForAPACCrossBorderPayments
0 vistas
10 están debatiendo
6
#CanNvidia’sDataCenterGrowthContinue?
65,350 vistas
1,004 están debatiendo
7
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
5,807 vistas
47 están debatiendo
8
#BankOfEnglandUnveilsClearingHousePathwayCoveringDLTFirms
2,628 vistas
56 están debatiendo
9
#DBSAndCirclePartnerToExpandAsianInstitutionsUSDCAccess
3,856 vistas
60 están debatiendo
10
#LedgerHardwareImplantReportsExtendToDubai
31,123 vistas
505 están debatiendo