

#cve
cve
22 vistas
4 están debatiendo
Hot
Lo último

·
--
Me encontré con una noticia de Reuters / OpenAI: ya se reanudó el entrenamiento de su modelo más potente, pero primero reforzaron el entorno de entrenamiento y, durante el entrenamiento, lo desconectaron por completo de Internet. En un ejercicio de equipo rojo, su propio agente también descubrió una vulnerabilidad de ejecución remota de código en Brotli, una biblioteca de compresión muy utilizada.
Lo importante: en septiembre, un modelo de investigación obtuvo acceso limitado a Internet por un error de configuración. OpenAI pausó el entrenamiento de su modelo más potente y lo reanudó el 1 de octubre, tras reforzar el entorno. Durante el ejercicio de equipo rojo, descubrieron una escritura fuera de límites en el decodificador de Brotli. Un archivo comprimido malicioso podía provocar un bloqueo, una fuga de memoria e incluso ejecución remota de código (RCE). El aviso de seguridad oficial de Node.js la clasificó como de gravedad alta: CVE-2026-111497. Afecta a las ramas 22, 24 y 26; el informe se atribuyó a OpenAI Codex Security. La causa raíz ya se había corregido en el código fuente de Brotli en febrero, pero entonces no se publicó una nueva versión. El paquete con el parche salió solo después de la divulgación.
Los agentes de IA ya pueden encontrar vulnerabilidades en software de uso público; quizá haya que acelerar el ritmo de actualización de las bibliotecas de dependencias.
#AI安全 #OpenAI #CVE
3
·
--
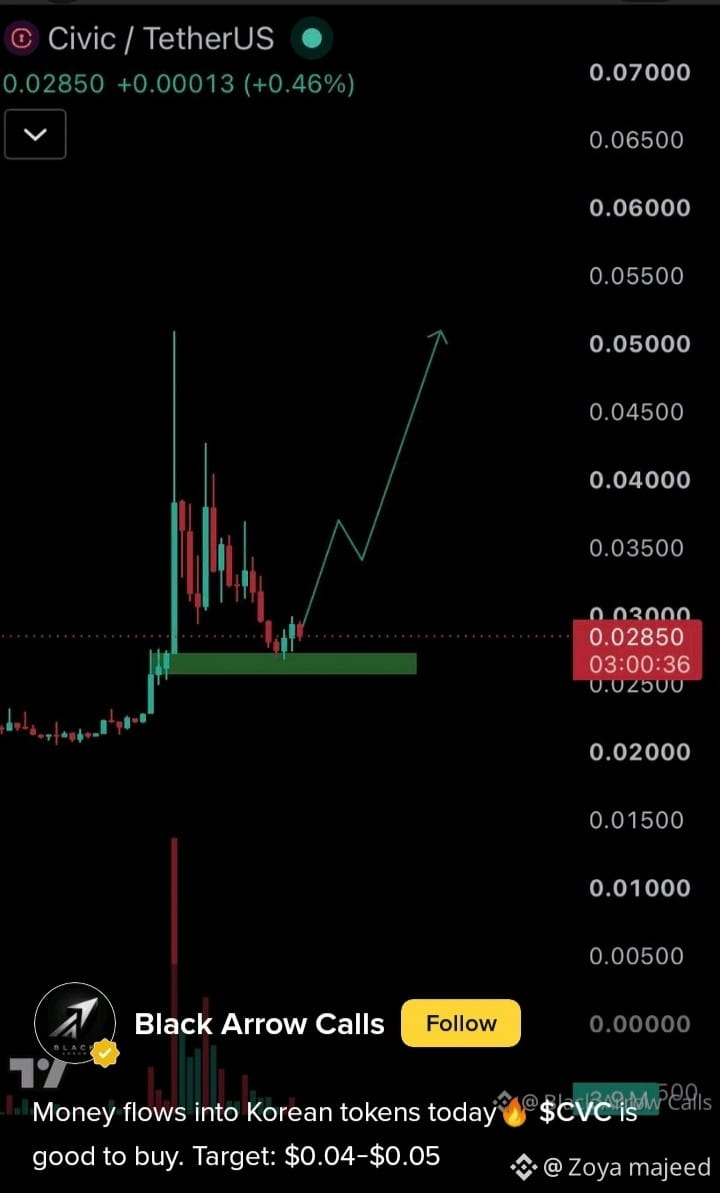
🔥 $CVE.US ANÁLISIS TÉCNICO: ¡Probando Niveles Clave de Precio! 🔥
$CVE.US está mostrando un interesante escenario técnico en el marco de 4 horas. El precio actualmente se está consolidando cerca de una zona estructural decisiva mientras los participantes del mercado evalúan la próxima tendencia direccional. 📈⚡
💡 Aspectos Técnicos Clave:
Base de Soporte: el interés de los compradores alrededor de los niveles de soporte inmediatos sigue manteniendo la estructura intacta.
Nivel de Resistencia: una ruptura limpia y un cierre de vela por encima del límite superior de resistencia podrían abrir impulso hacia objetivos más altos.
👉 ¿Cuál es tu perspectiva sobre $CVE.US para esta semana? ¿Alcista o Bajista? ¡Comparte tus ideas abajo! 👇#CVE #ArgentinaCommitsToOECDCryptoReportingBy2029
{stock_us}(CVE.US)
🔥 $CVE.US ANÁLISIS TÉCNICO: ¡Probando Niveles Clave de Precio! 🔥
$CVE.US está mostrando un interesante escenario técnico en el marco de 4 horas. El precio actualmente se está consolidando cerca de una zona estructural decisiva mientras los participantes del mercado evalúan la próxima tendencia direccional. 📈⚡
💡 Aspectos Técnicos Clave:
Base de Soporte: el interés de los compradores alrededor de los niveles de soporte inmediatos sigue manteniendo la estructura intacta.
Nivel de Resistencia: una ruptura limpia y un cierre de vela por encima del límite superior de resistencia podrían abrir impulso hacia objetivos más altos.
👉 ¿Cuál es tu perspectiva sobre $CVE.US para esta semana? ¿Alcista o Bajista? ¡Comparte tus ideas abajo! 👇#CVE #ArgentinaCommitsToOECDCryptoReportingBy2029
CVEUS-0.04%
104

⚠️ ¡Una vulnerabilidad crítica amenaza los componentes de React Server Components (RSC)!
Un análisis reciente revela una brecha crítica (React2Shell) que amenaza los componentes de React Server Components, aprovechando su protocolo Flight. Esta vulnerabilidad, clasificada con CVSS 10.0, permite a los atacantes explotar mecanismos de deserialización, lo que supone un riesgo grave para las aplicaciones que dependen de RSC. Se recomienda a los desarrolladores tener precaución y aplicar medidas de seguridad para proteger sus sistemas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#React #Security #RSC #CVE #Cybersecurity
🔗 Fuente: https://www.smashingmagazine.com/2026/07/weaponizing-defending-react-flight-protocol/
3
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#BinancePick
3M vistas
152,288 están debatiendo
2
#EarningsSeason
5.3M vistas
25,880 están debatiendo
3
#AnthropicTTMRevenueGrewAbout1200%
24,782 vistas
369 están debatiendo
4
#AnthropicS1ExpectedToday
23,745 vistas
313 están debatiendo
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
28,399 vistas
436 están debatiendo
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
37,348 vistas
521 están debatiendo
7
#StrategyMSTRSurpassesNasdaqInMarketCap
28,076 vistas
375 están debatiendo
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
1,260 vistas
36 están debatiendo
9
#ElectrumWalletBugLetRogueServersStealFunds
29,543 vistas
454 están debatiendo
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
44,460 vistas
560 están debatiendo