
#hardwarewallets
hardwarewallets
56,825 vistas
150 están debatiendo
Hot
Lo último

·
--
Alcista
TREZOR CONFIRMA IMPLANTES OCULTOS EN 3 CARTERAS — UNA SOLUCIÓN DE FIRMWARE NO BASTA
Imagina comprar una cartera de hardware auténtica y descubrir que alguien la había modificado en secreto antes de que te llegara.
Eso ya no es solo un riesgo hipotético.
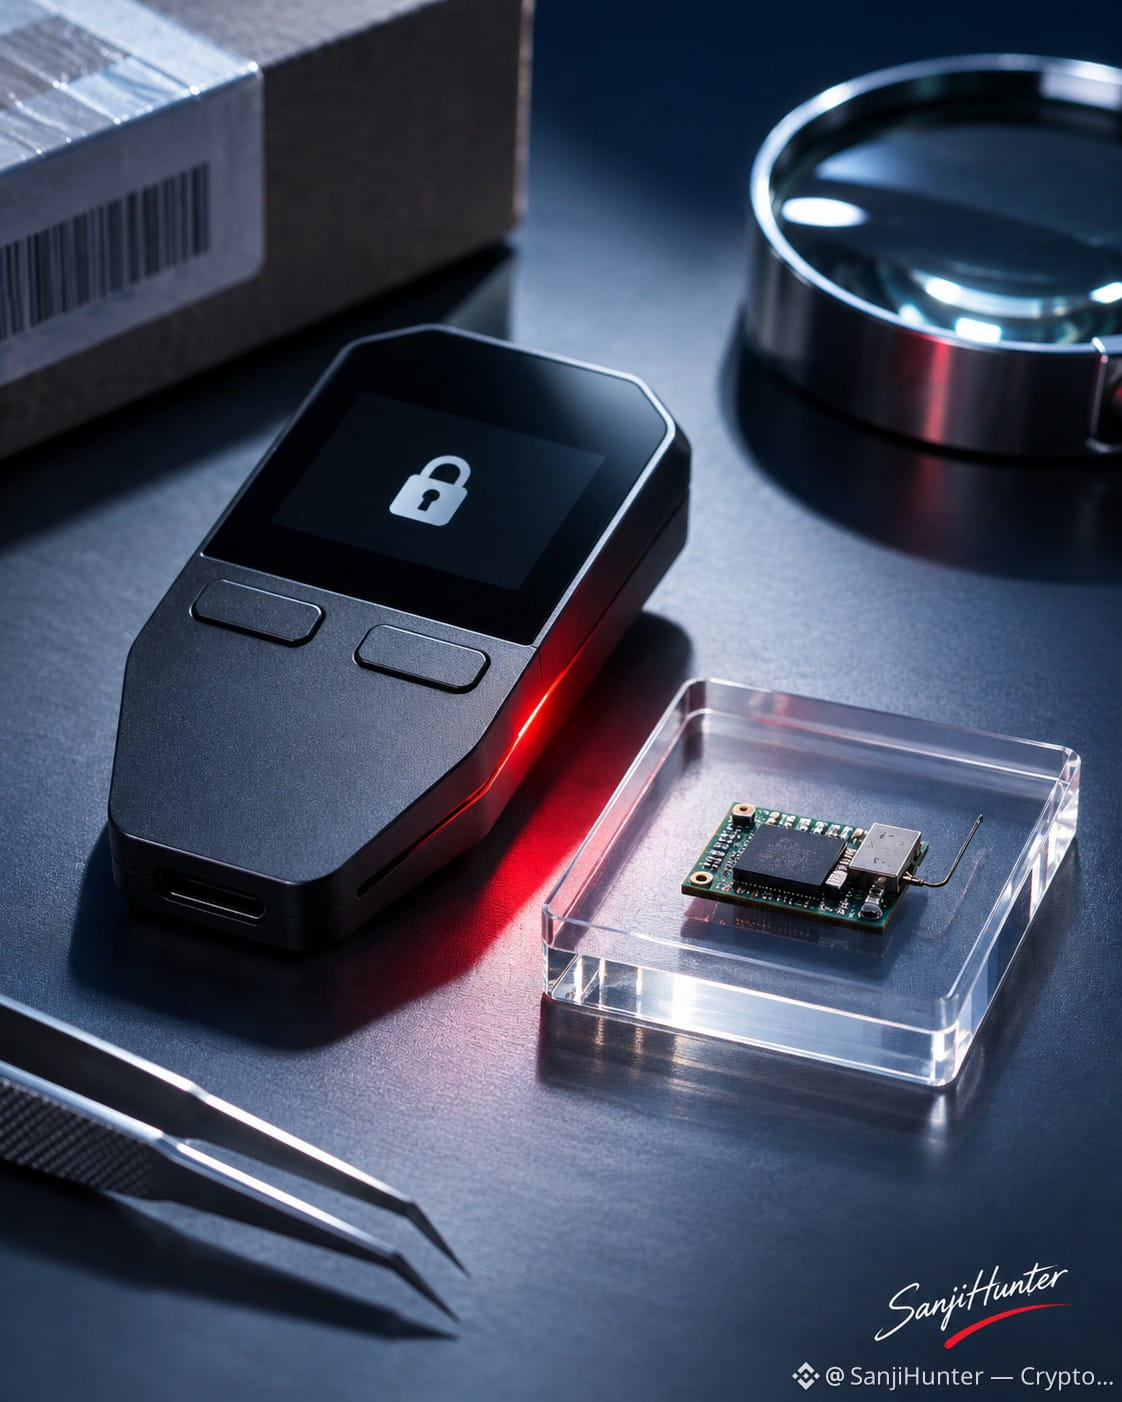
Trezor ha confirmado la presencia de implantes de hardware maliciosos en 3 dispositivos Safe 5 comprados a CryptoBilis entre el 20 de agosto y el 23 de septiembre.
Los implantes podían capturar las frases de recuperación que se mostraban en el dispositivo y transmitirlas a través de una red móvil.
$BTC
{future}(BTCUSDT)
🔐 Trezor lanzó el firmware 2.13.1 para bloquear los implantes identificados hasta ahora.
Pero hay un problema que el software no puede solucionar.
Si ya capturaron tu frase de recuperación, actualizar el firmware no volverá a mantener esas claves en secreto.
⚠️ Trezor sigue recomendando a quienes hayan comprado sus dispositivos a CryptoBilis desde marzo de 2026 que transfieran sus fondos a una cartera nueva, con una frase de recuperación completamente nueva, y se pongan en contacto con el servicio de asistencia oficial.
Ningún cliente afectado ha informado de pérdidas de fondos, y durante su investigación Trezor no encontró implantes en dispositivos de otros vendedores o modelos.
La lección va más allá de Trezor.
Tu cartera de hardware puede ser auténtica y, aun así, su cadena de suministro puede haber sido comprometida.
$LINK
{future}(LINKUSDT)
#Trezor #CryptoSecurity #HardwareWallets
TREZOR CONFIRMA IMPLANTES OCULTOS EN 3 CARTERAS — UNA SOLUCIÓN DE FIRMWARE NO BASTA
Imagina comprar una cartera de hardware auténtica y descubrir que alguien la había modificado en secreto antes de que te llegara.
Eso ya no es solo un riesgo hipotético.
Trezor ha confirmado la presencia de implantes de hardware maliciosos en 3 dispositivos Safe 5 comprados a CryptoBilis entre el 20 de agosto y el 23 de septiembre.
Los implantes podían capturar las frases de recuperación que se mostraban en el dispositivo y transmitirlas a través de una red móvil.
$BTC
🔐 Trezor lanzó el firmware 2.13.1 para bloquear los implantes identificados hasta ahora.
Pero hay un problema que el software no puede solucionar.
Si ya capturaron tu frase de recuperación, actualizar el firmware no volverá a mantener esas claves en secreto.
⚠️ Trezor sigue recomendando a quienes hayan comprado sus dispositivos a CryptoBilis desde marzo de 2026 que transfieran sus fondos a una cartera nueva, con una frase de recuperación completamente nueva, y se pongan en contacto con el servicio de asistencia oficial.
Ningún cliente afectado ha informado de pérdidas de fondos, y durante su investigación Trezor no encontró implantes en dispositivos de otros vendedores o modelos.
La lección va más allá de Trezor.
Tu cartera de hardware puede ser auténtica y, aun así, su cadena de suministro puede haber sido comprometida.
$LINK
#Trezor #CryptoSecurity #HardwareWallets
Imagina comprar una cartera de hardware auténtica y descubrir que alguien la había modificado en secreto antes de que te llegara.
Eso ya no es solo un riesgo hipotético.
Trezor ha confirmado la presencia de implantes de hardware maliciosos en 3 dispositivos Safe 5 comprados a CryptoBilis entre el 20 de agosto y el 23 de septiembre.
Los implantes podían capturar las frases de recuperación que se mostraban en el dispositivo y transmitirlas a través de una red móvil.
$BTC
🔐 Trezor lanzó el firmware 2.13.1 para bloquear los implantes identificados hasta ahora.
Pero hay un problema que el software no puede solucionar.
Si ya capturaron tu frase de recuperación, actualizar el firmware no volverá a mantener esas claves en secreto.
⚠️ Trezor sigue recomendando a quienes hayan comprado sus dispositivos a CryptoBilis desde marzo de 2026 que transfieran sus fondos a una cartera nueva, con una frase de recuperación completamente nueva, y se pongan en contacto con el servicio de asistencia oficial.
Ningún cliente afectado ha informado de pérdidas de fondos, y durante su investigación Trezor no encontró implantes en dispositivos de otros vendedores o modelos.
La lección va más allá de Trezor.
Tu cartera de hardware puede ser auténtica y, aun así, su cadena de suministro puede haber sido comprometida.
$LINK
#Trezor #CryptoSecurity #HardwareWallets
51

·
--
Alcista
🚨 DEJA DE LLEVAR MONEDEROS FÍSICOS FEOS. LLEVA TU PATRIMONIO EN EL DEDO 💍
Seamos sinceros. Todos queremos seguridad de nivel bancario para nuestras criptomonedas, pero llevar encima una memoria USB aparatosa (o rezar para no perder un trozo de papel) ya parece cosa del pasado.
¿Y si proteger tus activos pudiera verse elegante y pasar desapercibido?
Acabo de asegurarme el accesorio definitivo: el anillo Tangem. Y aquí viene lo mejor: ¡conseguí un descuentazo en la compra! 🧠💸
Esta es la historia de cómo me ahorré un buen dinero:
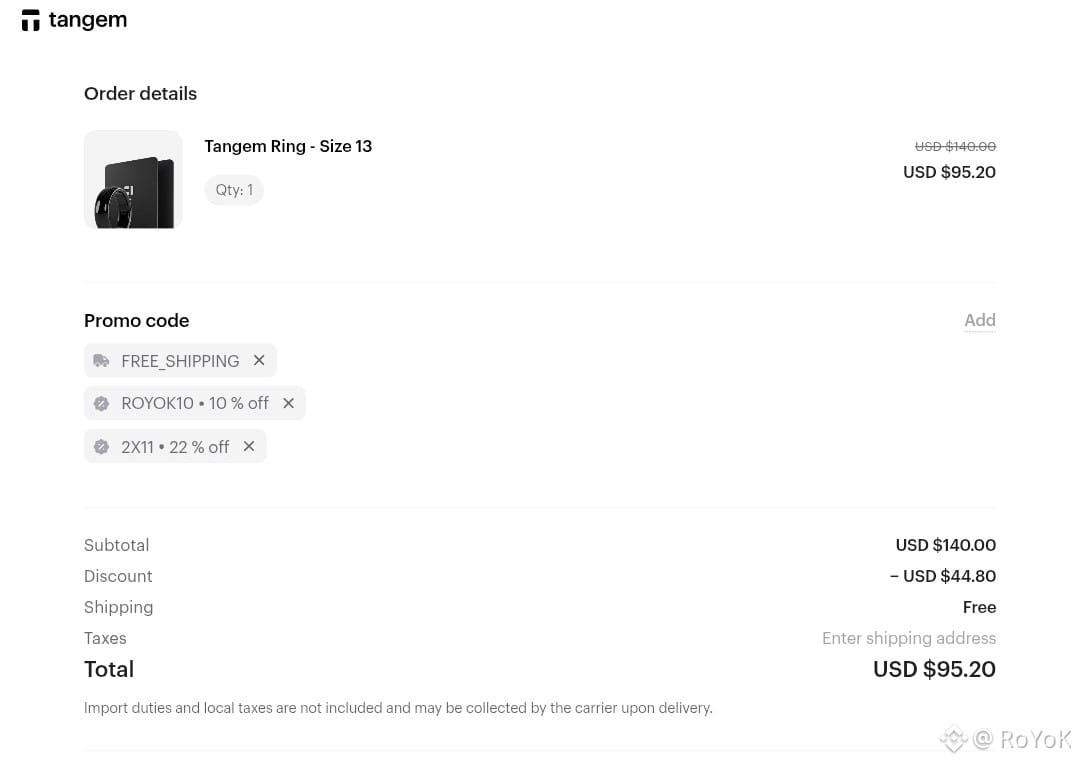
El precio normal es de $140. Pero yo no pagué eso. Combiné un código de descuento del 10% con otro del 22%, y conseguí un descuento instantáneo del 32%.
¿Cuánto terminó costándole a mi bolsillo? Solo $95.20. 📉✨
Piénsalo. Me ahorré exactamente $44.80, dinero que se queda en mi portafolio de criptomonedas, donde debe estar 📈🔥
Si estás cansado de tener que elegir entre estilo y seguridad, esta es tu señal.
⚠️ ¿EL PERO? Los descuentos como este suelen durar poco.
Cuando desactiven los códigos, se acabó la oferta. No te duermas y acabes pagando el precio completo mañana. ⏳
👇 Voy a dejar los códigos promocionales exactos y el enlace directo en los comentarios ahora mismo para que puedas conseguir el tuyo antes de que desaparezca el descuento. 👇
¿Quién más va a mejorar su seguridad esta semana? ¡A ver quién se anima! 👀
Esto no es asesoramiento financiero. Investiga siempre por tu cuenta. 🛡️
#Tangem #HardwareWallets
$BTC
{spot}(BTCUSDT)
🚨 DEJA DE LLEVAR MONEDEROS FÍSICOS FEOS. LLEVA TU PATRIMONIO EN EL DEDO 💍
Seamos sinceros. Todos queremos seguridad de nivel bancario para nuestras criptomonedas, pero llevar encima una memoria USB aparatosa (o rezar para no perder un trozo de papel) ya parece cosa del pasado.
¿Y si proteger tus activos pudiera verse elegante y pasar desapercibido?
Acabo de asegurarme el accesorio definitivo: el anillo Tangem. Y aquí viene lo mejor: ¡conseguí un descuentazo en la compra! 🧠💸
Esta es la historia de cómo me ahorré un buen dinero:
El precio normal es de $140. Pero yo no pagué eso. Combiné un código de descuento del 10% con otro del 22%, y conseguí un descuento instantáneo del 32%.
¿Cuánto terminó costándole a mi bolsillo? Solo $95.20. 📉✨
Piénsalo. Me ahorré exactamente $44.80, dinero que se queda en mi portafolio de criptomonedas, donde debe estar 📈🔥
Si estás cansado de tener que elegir entre estilo y seguridad, esta es tu señal.
⚠️ ¿EL PERO? Los descuentos como este suelen durar poco.
Cuando desactiven los códigos, se acabó la oferta. No te duermas y acabes pagando el precio completo mañana. ⏳
👇 Voy a dejar los códigos promocionales exactos y el enlace directo en los comentarios ahora mismo para que puedas conseguir el tuyo antes de que desaparezca el descuento. 👇
¿Quién más va a mejorar su seguridad esta semana? ¡A ver quién se anima! 👀
Esto no es asesoramiento financiero. Investiga siempre por tu cuenta. 🛡️
#Tangem #HardwareWallets
$BTC
Seamos sinceros. Todos queremos seguridad de nivel bancario para nuestras criptomonedas, pero llevar encima una memoria USB aparatosa (o rezar para no perder un trozo de papel) ya parece cosa del pasado.
¿Y si proteger tus activos pudiera verse elegante y pasar desapercibido?
Acabo de asegurarme el accesorio definitivo: el anillo Tangem. Y aquí viene lo mejor: ¡conseguí un descuentazo en la compra! 🧠💸
Esta es la historia de cómo me ahorré un buen dinero:
El precio normal es de $140. Pero yo no pagué eso. Combiné un código de descuento del 10% con otro del 22%, y conseguí un descuento instantáneo del 32%.
¿Cuánto terminó costándole a mi bolsillo? Solo $95.20. 📉✨
Piénsalo. Me ahorré exactamente $44.80, dinero que se queda en mi portafolio de criptomonedas, donde debe estar 📈🔥
Si estás cansado de tener que elegir entre estilo y seguridad, esta es tu señal.
⚠️ ¿EL PERO? Los descuentos como este suelen durar poco.
Cuando desactiven los códigos, se acabó la oferta. No te duermas y acabes pagando el precio completo mañana. ⏳
👇 Voy a dejar los códigos promocionales exactos y el enlace directo en los comentarios ahora mismo para que puedas conseguir el tuyo antes de que desaparezca el descuento. 👇
¿Quién más va a mejorar su seguridad esta semana? ¡A ver quién se anima! 👀
Esto no es asesoramiento financiero. Investiga siempre por tu cuenta. 🛡️
#Tangem #HardwareWallets
$BTC
1
3
574

·
--
Bajista
«pásalo a una billetera fría» — el consejo más popular después del hackeo de Binance. Y el más perezoso, si no preguntas de dónde salió la caja
A la mañana siguiente, Trezor escribe: un comprador de Indonesia afirmó haber encontrado en su Trezor Safe 5 una placa adicional con un módulo móvil y una antena.
Compró la billetera en agosto a través de la tienda CryptoBilis en Tokopedia.
Y CryptoBilis fue revendedor oficial de Trezor hasta el 9 de octubre
Honestamente: todavía no he recibido el dispositivo Trezor, así que por ahora es solo una sospecha. Nadie ha reportado pérdidas
Pero la conclusión ya me queda clara:
— No podrás revisar la placa por tu cuenta; ni siquiera pesarlo servirá
— Quienes compraron hardware en CryptoBilis desde marzo no estarán protegidos usando la frase semilla anterior en una billetera nueva: necesitan una billetera nueva con una frase nueva
— Una billetera fría es tan limpia como el camino que recorrió la caja hasta ti
En fin, compra solo directamente al fabricante. «Revendedor oficial» ya no garantiza nada
#Trezor #HardwareWallets
«pásalo a una billetera fría» — el consejo más popular después del hackeo de Binance. Y el más perezoso, si no preguntas de dónde salió la caja
A la mañana siguiente, Trezor escribe: un comprador de Indonesia afirmó haber encontrado en su Trezor Safe 5 una placa adicional con un módulo móvil y una antena.
Compró la billetera en agosto a través de la tienda CryptoBilis en Tokopedia.
Y CryptoBilis fue revendedor oficial de Trezor hasta el 9 de octubre
Honestamente: todavía no he recibido el dispositivo Trezor, así que por ahora es solo una sospecha. Nadie ha reportado pérdidas
Pero la conclusión ya me queda clara:
— No podrás revisar la placa por tu cuenta; ni siquiera pesarlo servirá
— Quienes compraron hardware en CryptoBilis desde marzo no estarán protegidos usando la frase semilla anterior en una billetera nueva: necesitan una billetera nueva con una frase nueva
— Una billetera fría es tan limpia como el camino que recorrió la caja hasta ti
En fin, compra solo directamente al fabricante. «Revendedor oficial» ya no garantiza nada
#Trezor #HardwareWallets
A la mañana siguiente, Trezor escribe: un comprador de Indonesia afirmó haber encontrado en su Trezor Safe 5 una placa adicional con un módulo móvil y una antena.
Compró la billetera en agosto a través de la tienda CryptoBilis en Tokopedia.
Y CryptoBilis fue revendedor oficial de Trezor hasta el 9 de octubre
Honestamente: todavía no he recibido el dispositivo Trezor, así que por ahora es solo una sospecha. Nadie ha reportado pérdidas
Pero la conclusión ya me queda clara:
— No podrás revisar la placa por tu cuenta; ni siquiera pesarlo servirá
— Quienes compraron hardware en CryptoBilis desde marzo no estarán protegidos usando la frase semilla anterior en una billetera nueva: necesitan una billetera nueva con una frase nueva
— Una billetera fría es tan limpia como el camino que recorrió la caja hasta ti
En fin, compra solo directamente al fabricante. «Revendedor oficial» ya no garantiza nada
#Trezor #HardwareWallets
1
8
100

Ledger está suspendiendo las ventas en Asia tras los informes de que atacantes instalaron chips maliciosos en monederos de hardware para robar frases de recuperación.
#LedgerSecurity #HardwareWallets
Ledger está suspendiendo las ventas en Asia tras los informes de que atacantes instalaron chips maliciosos en monederos de hardware para robar frases de recuperación.
#LedgerSecurity #HardwareWallets
#LedgerSecurity #HardwareWallets
11
·
--
Alcista
Ledger decía el 13 de octubre: los incidentes confirmados solo se daban en el sudeste asiático.
En la base de datos de Karpeles hay ahora 12 dispositivos con un implante confirmado, y en 8 de ellos el vendedor no es CryptoBilis.
Entre los vendedores están MediaMarkt en Alemania, Ozon, Amazon Japan y Metapod en el aeropuerto de Singapur.
Hablemos con franqueza de la diferencia:
- «Confirmado» lo marca el propio Karpeles, no Ledger.
- Ledger habla de filtraciones verificadas; la base de datos, de placas encontradas. Allí no se dice ni una palabra sobre filtraciones de esos 8 dispositivos.
Pero una placa con antena propia, que en los dispositivos desmontados en detalle lee la frase semilla desde la pantalla, no pregunta en qué país compraste la cartera.
Y MediaMarkt, por cierto, retiró de sus tiendas y de su sitio web los dispositivos afectados después de una sola consulta en Alemania. Un paso curioso para algo que supuestamente ocurre «solo en Asia».
El hardware, solo directamente del fabricante. Analizaré por separado cómo responde Ledger a esta base de datos. Suscríbete para no perderte nada.
#Ledger #CryptoSecurity #HardwareWallets
Ledger decía el 13 de octubre: los incidentes confirmados solo se daban en el sudeste asiático.
En la base de datos de Karpeles hay ahora 12 dispositivos con un implante confirmado, y en 8 de ellos el vendedor no es CryptoBilis.
Entre los vendedores están MediaMarkt en Alemania, Ozon, Amazon Japan y Metapod en el aeropuerto de Singapur.
Hablemos con franqueza de la diferencia:
- «Confirmado» lo marca el propio Karpeles, no Ledger.
- Ledger habla de filtraciones verificadas; la base de datos, de placas encontradas. Allí no se dice ni una palabra sobre filtraciones de esos 8 dispositivos.
Pero una placa con antena propia, que en los dispositivos desmontados en detalle lee la frase semilla desde la pantalla, no pregunta en qué país compraste la cartera.
Y MediaMarkt, por cierto, retiró de sus tiendas y de su sitio web los dispositivos afectados después de una sola consulta en Alemania. Un paso curioso para algo que supuestamente ocurre «solo en Asia».
El hardware, solo directamente del fabricante. Analizaré por separado cómo responde Ledger a esta base de datos. Suscríbete para no perderte nada.
#Ledger #CryptoSecurity #HardwareWallets
En la base de datos de Karpeles hay ahora 12 dispositivos con un implante confirmado, y en 8 de ellos el vendedor no es CryptoBilis.
Entre los vendedores están MediaMarkt en Alemania, Ozon, Amazon Japan y Metapod en el aeropuerto de Singapur.
Hablemos con franqueza de la diferencia:
- «Confirmado» lo marca el propio Karpeles, no Ledger.
- Ledger habla de filtraciones verificadas; la base de datos, de placas encontradas. Allí no se dice ni una palabra sobre filtraciones de esos 8 dispositivos.
Pero una placa con antena propia, que en los dispositivos desmontados en detalle lee la frase semilla desde la pantalla, no pregunta en qué país compraste la cartera.
Y MediaMarkt, por cierto, retiró de sus tiendas y de su sitio web los dispositivos afectados después de una sola consulta en Alemania. Un paso curioso para algo que supuestamente ocurre «solo en Asia».
El hardware, solo directamente del fabricante. Analizaré por separado cómo responde Ledger a esta base de datos. Suscríbete para no perderte nada.
#Ledger #CryptoSecurity #HardwareWallets
2
557
🚨 Alerta de seguridad de hardware wallets: preocupación por la cadena de suministro de Ledger
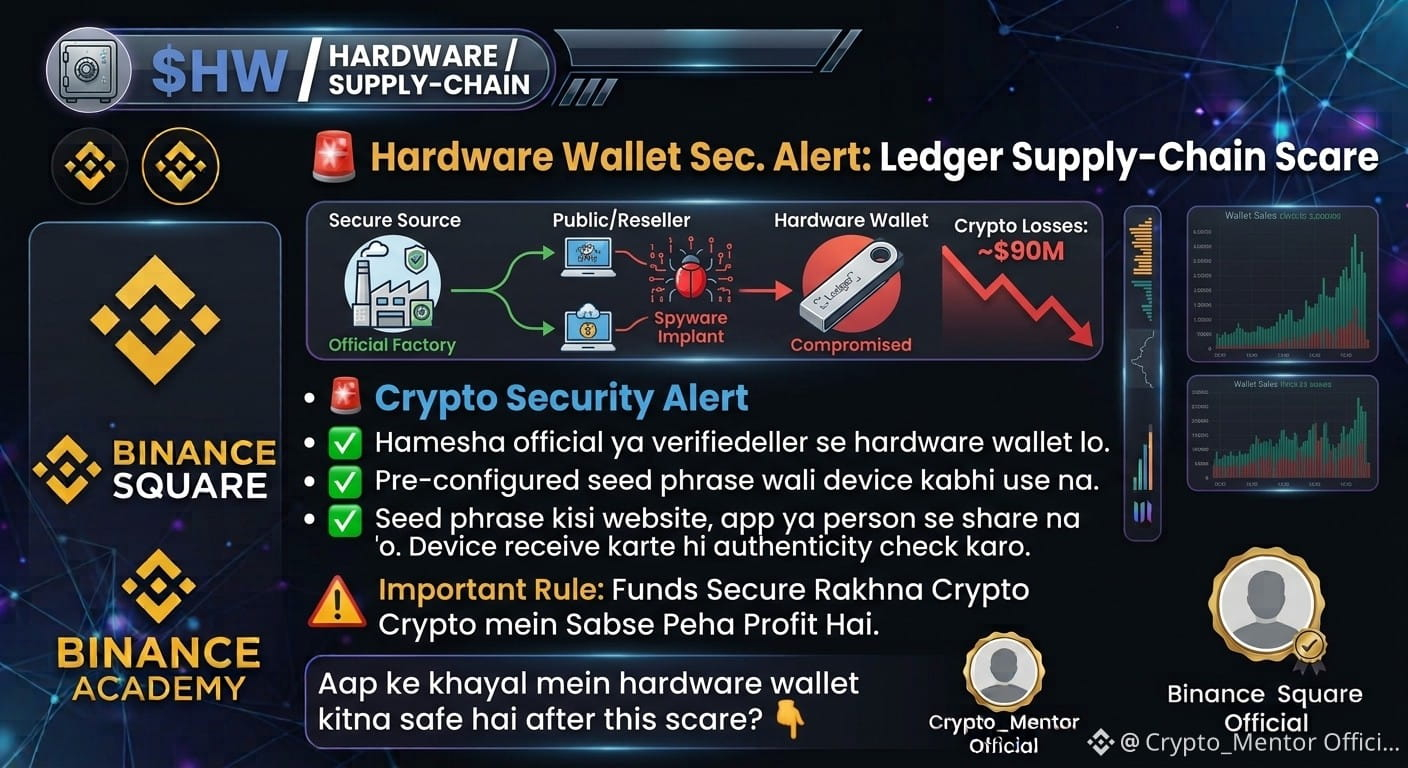
Según informes de prensa, surgió la preocupación de que algunos dispositivos de hardware wallet pudieran tener spyware instalado. Tras esto, Ledger inició una revisión de sus políticas de venta y de los controles a sus distribuidores. Se estima que las pérdidas en criptomonedas ascienden a unos 90 millones de dólares.
$BTC
{spot}(BTCUSDT)
🚨 Alerta de seguridad cripto
A menudo se considera que las hardware wallets son una «forma segura de almacenar» criptomonedas, pero la reciente preocupación por la cadena de suministro ha puesto de relieve una realidad importante:
La seguridad no depende solo de la marca de la wallet, sino también de la autenticidad del dispositivo y del lugar donde se compra.
$CYBER
{spot}(CYBERUSDT)
Según los informes, surgió la preocupación de que hubiera spyware en dispositivos comprometidos, lo que ha aumentado la atención sobre las políticas de los distribuidores y la verificación de los dispositivos.
✅ Compra siempre tu hardware wallet a un vendedor oficial o verificado
✅ Nunca uses un dispositivo que ya tenga una frase semilla preconfigurada
✅ No compartas tu frase semilla con ningún sitio web, aplicación o persona
✅ Comprueba la autenticidad del dispositivo en cuanto lo recibas
En el mundo cripto, la primera ganancia es mantener tus fondos seguros.
#CryptoSecurity #bitcoin #HardwareWallets #CryptoNews #CyberSafety
🚨 Alerta de seguridad de hardware wallets: preocupación por la cadena de suministro de Ledger
Según informes de prensa, surgió la preocupación de que algunos dispositivos de hardware wallet pudieran tener spyware instalado. Tras esto, Ledger inició una revisión de sus políticas de venta y de los controles a sus distribuidores. Se estima que las pérdidas en criptomonedas ascienden a unos 90 millones de dólares.
$BTC
🚨 Alerta de seguridad cripto
A menudo se considera que las hardware wallets son una «forma segura de almacenar» criptomonedas, pero la reciente preocupación por la cadena de suministro ha puesto de relieve una realidad importante:
La seguridad no depende solo de la marca de la wallet, sino también de la autenticidad del dispositivo y del lugar donde se compra.
$CYBER
Según los informes, surgió la preocupación de que hubiera spyware en dispositivos comprometidos, lo que ha aumentado la atención sobre las políticas de los distribuidores y la verificación de los dispositivos.
✅ Compra siempre tu hardware wallet a un vendedor oficial o verificado
✅ Nunca uses un dispositivo que ya tenga una frase semilla preconfigurada
✅ No compartas tu frase semilla con ningún sitio web, aplicación o persona
✅ Comprueba la autenticidad del dispositivo en cuanto lo recibas
En el mundo cripto, la primera ganancia es mantener tus fondos seguros.
#CryptoSecurity #bitcoin #HardwareWallets #CryptoNews #CyberSafety
Según informes de prensa, surgió la preocupación de que algunos dispositivos de hardware wallet pudieran tener spyware instalado. Tras esto, Ledger inició una revisión de sus políticas de venta y de los controles a sus distribuidores. Se estima que las pérdidas en criptomonedas ascienden a unos 90 millones de dólares.
$BTC
🚨 Alerta de seguridad cripto
A menudo se considera que las hardware wallets son una «forma segura de almacenar» criptomonedas, pero la reciente preocupación por la cadena de suministro ha puesto de relieve una realidad importante:
La seguridad no depende solo de la marca de la wallet, sino también de la autenticidad del dispositivo y del lugar donde se compra.
$CYBER
Según los informes, surgió la preocupación de que hubiera spyware en dispositivos comprometidos, lo que ha aumentado la atención sobre las políticas de los distribuidores y la verificación de los dispositivos.
✅ Compra siempre tu hardware wallet a un vendedor oficial o verificado
✅ Nunca uses un dispositivo que ya tenga una frase semilla preconfigurada
✅ No compartas tu frase semilla con ningún sitio web, aplicación o persona
✅ Comprueba la autenticidad del dispositivo en cuanto lo recibas
En el mundo cripto, la primera ganancia es mantener tus fondos seguros.
#CryptoSecurity #bitcoin #HardwareWallets #CryptoNews #CyberSafety
1
1
161
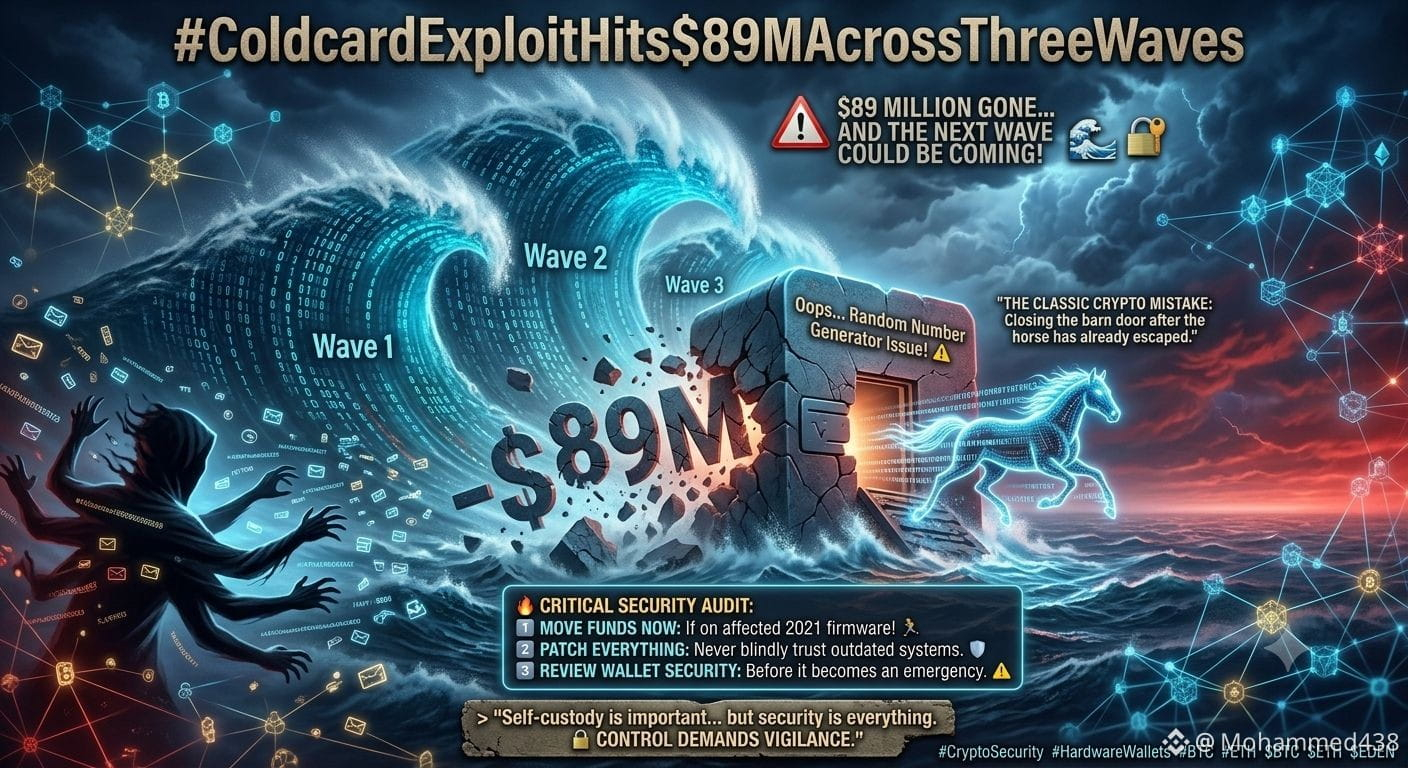
ColdcardExploitHits$89MAtravesDeTresOlas#
🚨 $89 MILLONES PERDIDOS… ¡Y PODRÍA VENIR LA PRÓXIMA OLA! 🌊🔐
La actualización de Coldcard de marzo de 2021 incluyó una advertencia que muchos usuarios pudieron haber pasado por alto: “¡Uy… problema con el generador de números aleatorios!” ⚠️
Ahora, después de tres olas y casi $89M afectados, se informa que los atacantes están apuntando a carteras de manera sistemática.
El clásico error de las criptomonedas:
Cerrar la puerta del establo después de que el caballo ya se escapó. 🐴💨
La gran pregunta:
¿Los usuarios afectados recibirán apoyo… o estamos ante otra gran crisis de confianza en cripto? 👀
De repente, todos están repitiendo el mismo mensaje:
La autocustodia es importante… pero la seguridad es todo. 🔐
🔥 ¿Qué deberían hacer los traders?
1️⃣ Si estás usando el firmware afectado de 2021, ¡mueve tus fondos ahora! 🏃♂️
2️⃣ Mantén tu frase semilla segura, pero nunca confíes ciegamente en sistemas desactualizados. 🛡️
3️⃣ Revisa la seguridad de tu cartera antes de que se convierta en una emergencia. ⚠️
Las criptomonedas te dan el control de tu dinero… pero ese control conlleva responsabilidad.
Mantente a salvo. Mantente alerta.
#CryptoSecurity #HardwareWallets #BTC #ETH $BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$EDEN
{spot}(EDENUSDT)
ColdcardExploitHits$89MAtravesDeTresOlas#
🚨 $89 MILLONES PERDIDOS… ¡Y PODRÍA VENIR LA PRÓXIMA OLA! 🌊🔐
La actualización de Coldcard de marzo de 2021 incluyó una advertencia que muchos usuarios pudieron haber pasado por alto: “¡Uy… problema con el generador de números aleatorios!” ⚠️
Ahora, después de tres olas y casi $89M afectados, se informa que los atacantes están apuntando a carteras de manera sistemática.
El clásico error de las criptomonedas:
Cerrar la puerta del establo después de que el caballo ya se escapó. 🐴💨
La gran pregunta:
¿Los usuarios afectados recibirán apoyo… o estamos ante otra gran crisis de confianza en cripto? 👀
De repente, todos están repitiendo el mismo mensaje:
La autocustodia es importante… pero la seguridad es todo. 🔐
🔥 ¿Qué deberían hacer los traders?
1️⃣ Si estás usando el firmware afectado de 2021, ¡mueve tus fondos ahora! 🏃♂️
2️⃣ Mantén tu frase semilla segura, pero nunca confíes ciegamente en sistemas desactualizados. 🛡️
3️⃣ Revisa la seguridad de tu cartera antes de que se convierta en una emergencia. ⚠️
Las criptomonedas te dan el control de tu dinero… pero ese control conlleva responsabilidad.
Mantente a salvo. Mantente alerta.
#CryptoSecurity #HardwareWallets #BTC #ETH $BTC
$ETH
$EDEN
🚨 $89 MILLONES PERDIDOS… ¡Y PODRÍA VENIR LA PRÓXIMA OLA! 🌊🔐
La actualización de Coldcard de marzo de 2021 incluyó una advertencia que muchos usuarios pudieron haber pasado por alto: “¡Uy… problema con el generador de números aleatorios!” ⚠️
Ahora, después de tres olas y casi $89M afectados, se informa que los atacantes están apuntando a carteras de manera sistemática.
El clásico error de las criptomonedas:
Cerrar la puerta del establo después de que el caballo ya se escapó. 🐴💨
La gran pregunta:
¿Los usuarios afectados recibirán apoyo… o estamos ante otra gran crisis de confianza en cripto? 👀
De repente, todos están repitiendo el mismo mensaje:
La autocustodia es importante… pero la seguridad es todo. 🔐
🔥 ¿Qué deberían hacer los traders?
1️⃣ Si estás usando el firmware afectado de 2021, ¡mueve tus fondos ahora! 🏃♂️
2️⃣ Mantén tu frase semilla segura, pero nunca confíes ciegamente en sistemas desactualizados. 🛡️
3️⃣ Revisa la seguridad de tu cartera antes de que se convierta en una emergencia. ⚠️
Las criptomonedas te dan el control de tu dinero… pero ese control conlleva responsabilidad.
Mantente a salvo. Mantente alerta.
#CryptoSecurity #HardwareWallets #BTC #ETH $BTC
$ETH
$EDEN
1
215
Ledger confirma la presencia de un implante de hardware no autorizado en un dispositivo afectado
Un serio recordatorio para la comunidad cripto: la seguridad de las billeteras de hardware depende de algo más que del software.
Ledger ha confirmado que el dispositivo de un usuario afectado contenía un implante de hardware no autorizado. El revendedor CryptoBilis ha suspendido las ventas de billeteras de hardware mientras continúa la investigación. Ledger afirma que no ha encontrado indicios de que su propia infraestructura de seguridad, sus sistemas o sus servicios se hayan visto comprometidos.
Qué deben hacer los usuarios:
Si compraste un dispositivo a través de CryptoBilis y aún no lo has configurado, no lo inicialices.
Si ya usas un dispositivo afectado, sigue las recomendaciones oficiales de seguridad de Ledger y considera transferir tus fondos a una nueva billetera con una frase de recuperación nueva.
Nunca compartas tu frase de recuperación de 24 palabras con nadie.
Ten cuidado con los mensajes de soporte falsos y las estafas relacionadas con la recuperación.
Que se haya confirmado un dispositivo afectado no significa que todas las billeteras Ledger estén comprometidas. La investigación sigue en curso, así que consulta información verificada en lugar de rumores.
¿Crees que la seguridad de la cadena de suministro de las billeteras de hardware necesita protecciones más sólidas? 👇
#Ledger #CryptoSecurity #HardwareWallets #Bitcoin #SelfCustody #BinanceSquare
Ledger confirma la presencia de un implante de hardware no autorizado en un dispositivo afectado
Un serio recordatorio para la comunidad cripto: la seguridad de las billeteras de hardware depende de algo más que del software.
Ledger ha confirmado que el dispositivo de un usuario afectado contenía un implante de hardware no autorizado. El revendedor CryptoBilis ha suspendido las ventas de billeteras de hardware mientras continúa la investigación. Ledger afirma que no ha encontrado indicios de que su propia infraestructura de seguridad, sus sistemas o sus servicios se hayan visto comprometidos.
Qué deben hacer los usuarios:
Si compraste un dispositivo a través de CryptoBilis y aún no lo has configurado, no lo inicialices.
Si ya usas un dispositivo afectado, sigue las recomendaciones oficiales de seguridad de Ledger y considera transferir tus fondos a una nueva billetera con una frase de recuperación nueva.
Nunca compartas tu frase de recuperación de 24 palabras con nadie.
Ten cuidado con los mensajes de soporte falsos y las estafas relacionadas con la recuperación.
Que se haya confirmado un dispositivo afectado no significa que todas las billeteras Ledger estén comprometidas. La investigación sigue en curso, así que consulta información verificada en lugar de rumores.
¿Crees que la seguridad de la cadena de suministro de las billeteras de hardware necesita protecciones más sólidas? 👇
#Ledger #CryptoSecurity #HardwareWallets #Bitcoin #SelfCustody #BinanceSquare
Un serio recordatorio para la comunidad cripto: la seguridad de las billeteras de hardware depende de algo más que del software.
Ledger ha confirmado que el dispositivo de un usuario afectado contenía un implante de hardware no autorizado. El revendedor CryptoBilis ha suspendido las ventas de billeteras de hardware mientras continúa la investigación. Ledger afirma que no ha encontrado indicios de que su propia infraestructura de seguridad, sus sistemas o sus servicios se hayan visto comprometidos.
Qué deben hacer los usuarios:
Si compraste un dispositivo a través de CryptoBilis y aún no lo has configurado, no lo inicialices.
Si ya usas un dispositivo afectado, sigue las recomendaciones oficiales de seguridad de Ledger y considera transferir tus fondos a una nueva billetera con una frase de recuperación nueva.
Nunca compartas tu frase de recuperación de 24 palabras con nadie.
Ten cuidado con los mensajes de soporte falsos y las estafas relacionadas con la recuperación.
Que se haya confirmado un dispositivo afectado no significa que todas las billeteras Ledger estén comprometidas. La investigación sigue en curso, así que consulta información verificada en lugar de rumores.
¿Crees que la seguridad de la cadena de suministro de las billeteras de hardware necesita protecciones más sólidas? 👇
#Ledger #CryptoSecurity #HardwareWallets #Bitcoin #SelfCustody #BinanceSquare
1
1
69
·
--
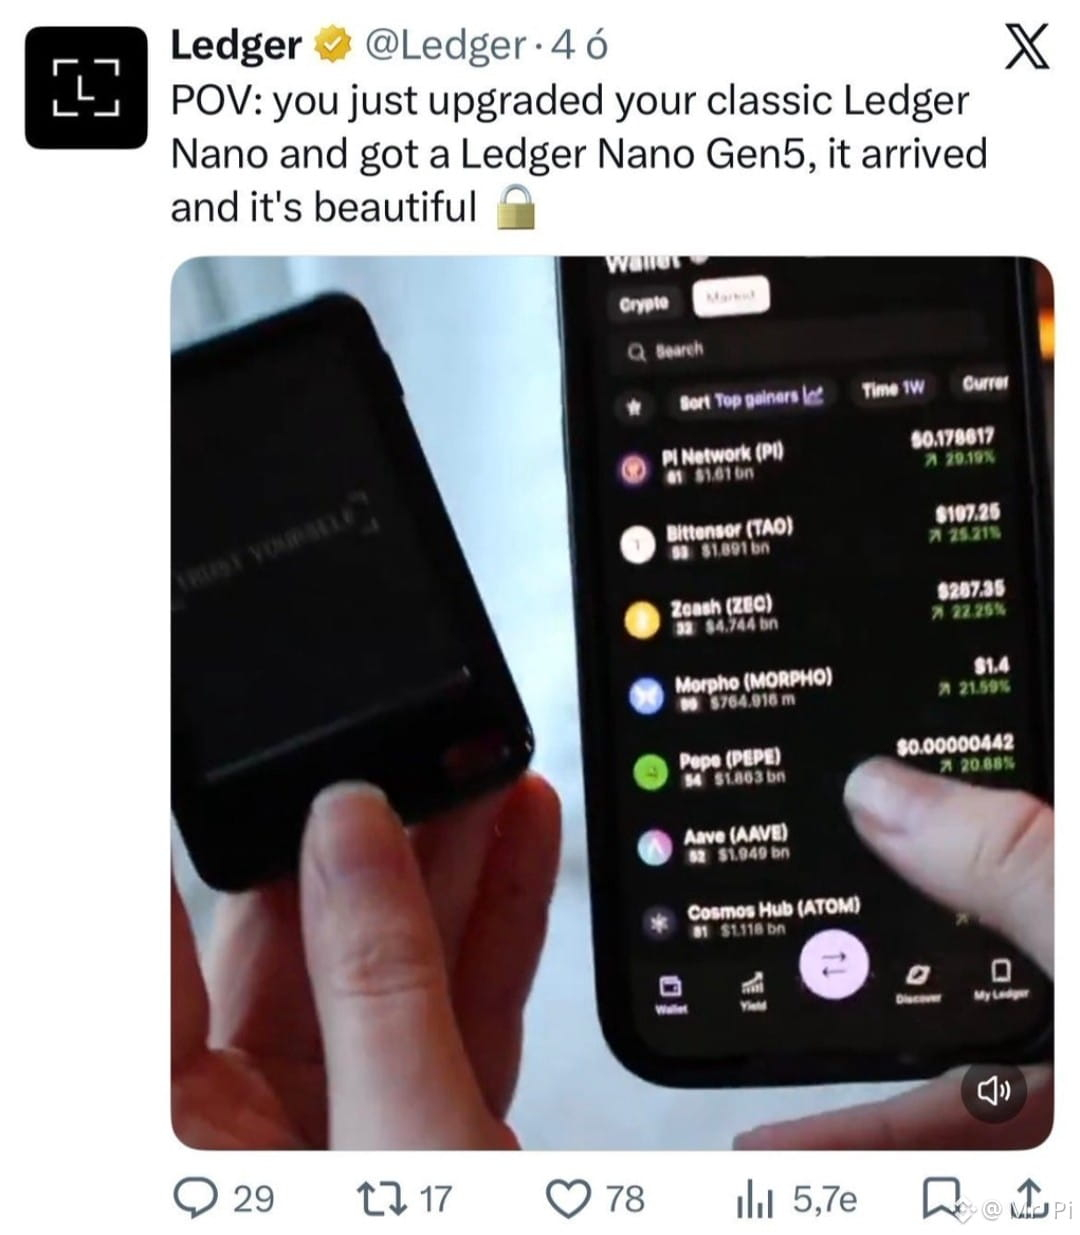
💥 TIN NÓNG: #PiNetwork acaba de aparecer en un video promocional de Ledger! 🔥
Y no todos los activos son así… $PI está en la cima de la lista. 👀💰
¿Es buena noticia o no? #PiNetwork está a punto de dar grandes pasos 🚀🚀
⚠️ Importante: Esta es solo una perspectiva del mercado en Ledger Wallet, pero sigue siendo una señal grande.
La aparición de $Pi en una de las plataformas de billetera hardware más importantes del mundo es una afirmación seria sobre la madurez del ecosistema. 📈
👇 Pioneros, ¿qué billetera hardware están usando?
Dejen 🔐 LEDGER o ⚙️ OTRA abajo!
#PiNetwork #Ledger #HardwareWallets
💥 TIN NÓNG: #PiNetwork acaba de aparecer en un video promocional de Ledger! 🔥
Y no todos los activos son así… $PI está en la cima de la lista. 👀💰
¿Es buena noticia o no? #PiNetwork está a punto de dar grandes pasos 🚀🚀
⚠️ Importante: Esta es solo una perspectiva del mercado en Ledger Wallet, pero sigue siendo una señal grande.
La aparición de $Pi en una de las plataformas de billetera hardware más importantes del mundo es una afirmación seria sobre la madurez del ecosistema. 📈
👇 Pioneros, ¿qué billetera hardware están usando?
Dejen 🔐 LEDGER o ⚙️ OTRA abajo!
#PiNetwork #Ledger #HardwareWallets
Y no todos los activos son así… $PI está en la cima de la lista. 👀💰
¿Es buena noticia o no? #PiNetwork está a punto de dar grandes pasos 🚀🚀
⚠️ Importante: Esta es solo una perspectiva del mercado en Ledger Wallet, pero sigue siendo una señal grande.
La aparición de $Pi en una de las plataformas de billetera hardware más importantes del mundo es una afirmación seria sobre la madurez del ecosistema. 📈
👇 Pioneros, ¿qué billetera hardware están usando?
Dejen 🔐 LEDGER o ⚙️ OTRA abajo!
#PiNetwork #Ledger #HardwareWallets
342
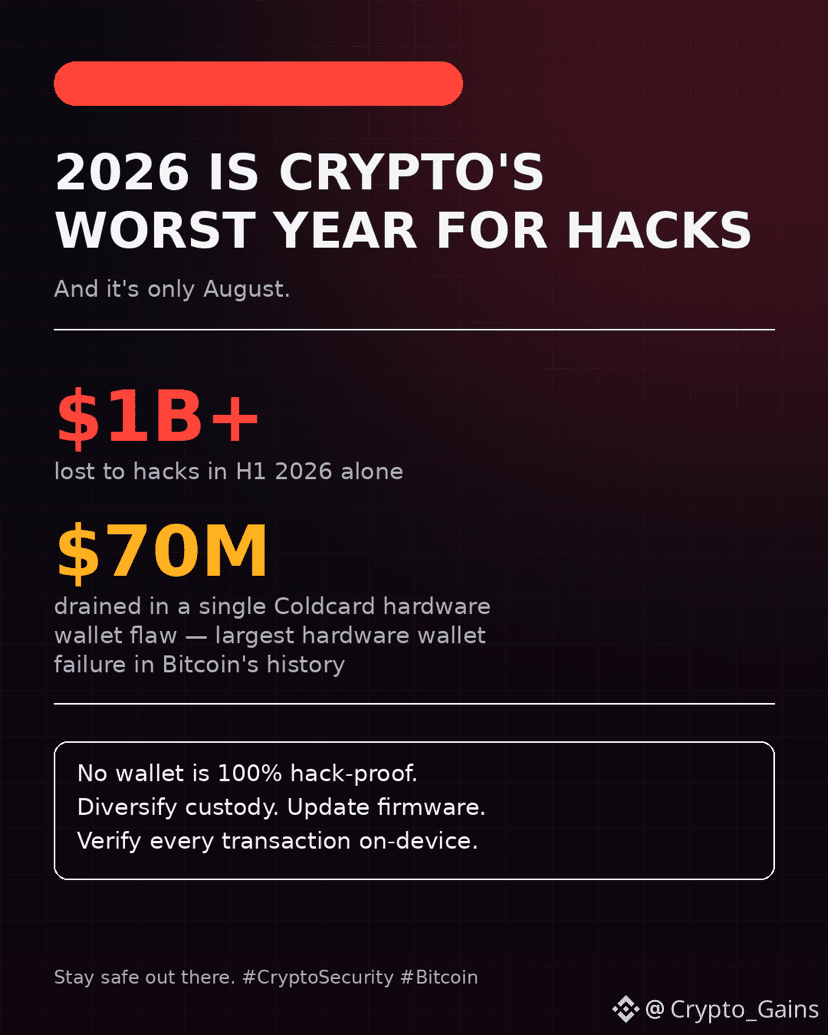
🚨 $1B+ PERDIDO — 2026 ya es el peor año de cripto para hacks
Mientras todos miran los gráficos, la historia real es lo que está pasando detrás de escena:
💀 $1B+ se perdió por hacks en el 1S de 2026, solo — y apenas llevamos 8 meses
⚠️ Una falla en el hardware de Coldcard drenó $70M en BTC en un solo incidente
🔓 Oficialmente, el mayor fallo de una wallet de hardware en la historia de Bitcoin
Piensa en eso. Las wallets de hardware se supone que son la opción “segura”: lo que los expertos en seguridad te dicen que migres. Y aun así, incluso eso fue vulnerado a gran escala.
Lo que esto significa para ti:
✅ Ninguna wallet es 100% infalible — hardware o software
✅ Diversifica la custodia — no lo guardes todo en un solo dispositivo
✅ Mantén el firmware actualizado, verifica cada transacción en el dispositivo
✅ Considera multisig para tenencias importantes
El caso alcista de las criptomonedas es real, pero la seguridad no es opcional: es la tarifa de entrada. 🛡️
Mantente seguro ahí afuera. ¿Cuál es tu configuración de custodia? 👇
#CryptoSecurity #bitcoin #HardwareWallets
$PORTAL $DUSK $BTC
🚨 $1B+ PERDIDO — 2026 ya es el peor año de cripto para hacks
Mientras todos miran los gráficos, la historia real es lo que está pasando detrás de escena:
💀 $1B+ se perdió por hacks en el 1S de 2026, solo — y apenas llevamos 8 meses
⚠️ Una falla en el hardware de Coldcard drenó $70M en BTC en un solo incidente
🔓 Oficialmente, el mayor fallo de una wallet de hardware en la historia de Bitcoin
Piensa en eso. Las wallets de hardware se supone que son la opción “segura”: lo que los expertos en seguridad te dicen que migres. Y aun así, incluso eso fue vulnerado a gran escala.
Lo que esto significa para ti:
✅ Ninguna wallet es 100% infalible — hardware o software
✅ Diversifica la custodia — no lo guardes todo en un solo dispositivo
✅ Mantén el firmware actualizado, verifica cada transacción en el dispositivo
✅ Considera multisig para tenencias importantes
El caso alcista de las criptomonedas es real, pero la seguridad no es opcional: es la tarifa de entrada. 🛡️
Mantente seguro ahí afuera. ¿Cuál es tu configuración de custodia? 👇
#CryptoSecurity #bitcoin #HardwareWallets
$PORTAL $DUSK $BTC
Mientras todos miran los gráficos, la historia real es lo que está pasando detrás de escena:
💀 $1B+ se perdió por hacks en el 1S de 2026, solo — y apenas llevamos 8 meses
⚠️ Una falla en el hardware de Coldcard drenó $70M en BTC en un solo incidente
🔓 Oficialmente, el mayor fallo de una wallet de hardware en la historia de Bitcoin
Piensa en eso. Las wallets de hardware se supone que son la opción “segura”: lo que los expertos en seguridad te dicen que migres. Y aun así, incluso eso fue vulnerado a gran escala.
Lo que esto significa para ti:
✅ Ninguna wallet es 100% infalible — hardware o software
✅ Diversifica la custodia — no lo guardes todo en un solo dispositivo
✅ Mantén el firmware actualizado, verifica cada transacción en el dispositivo
✅ Considera multisig para tenencias importantes
El caso alcista de las criptomonedas es real, pero la seguridad no es opcional: es la tarifa de entrada. 🛡️
Mantente seguro ahí afuera. ¿Cuál es tu configuración de custodia? 👇
#CryptoSecurity #bitcoin #HardwareWallets
$PORTAL $DUSK $BTC
1
122
·
--
Prueba de compatibilidad de billetera móvilUna billetera de hardware no es totalmente compatible con móviles solo porque su aplicación complementaria aparezca en la App Store o en Google Play. La pregunta útil es si todo tu flujo de firma funciona en tu teléfono exacto.
Divide la prueba en tareas. ¿Puedes conectar o emparejar al firmante físico? ¿Puedes crear una cuenta, ver saldos y generar una dirección de recepción? Más importante aún, ¿puedes verificar esa dirección de recepción en la pantalla de hardware confiable? ¿Puedes construir una transacción, inspeccionar su destino y el monto en el dispositivo, aprobarla, rechazarla y confirmar que el rechazo se comporta correctamente?
Prueba de compatibilidad de billetera móvil
Una billetera de hardware no es totalmente compatible con móviles solo porque su aplicación complementaria aparezca en la App Store o en Google Play. La pregunta útil es si todo tu flujo de firma funciona en tu teléfono exacto.
Divide la prueba en tareas. ¿Puedes conectar o emparejar al firmante físico? ¿Puedes crear una cuenta, ver saldos y generar una dirección de recepción? Más importante aún, ¿puedes verificar esa dirección de recepción en la pantalla de hardware confiable? ¿Puedes construir una transacción, inspeccionar su destino y el monto en el dispositivo, aprobarla, rechazarla y confirmar que el rechazo se comporta correctamente?
Divide la prueba en tareas. ¿Puedes conectar o emparejar al firmante físico? ¿Puedes crear una cuenta, ver saldos y generar una dirección de recepción? Más importante aún, ¿puedes verificar esa dirección de recepción en la pantalla de hardware confiable? ¿Puedes construir una transacción, inspeccionar su destino y el monto en el dispositivo, aprobarla, rechazarla y confirmar que el rechazo se comporta correctamente?
78
·
--
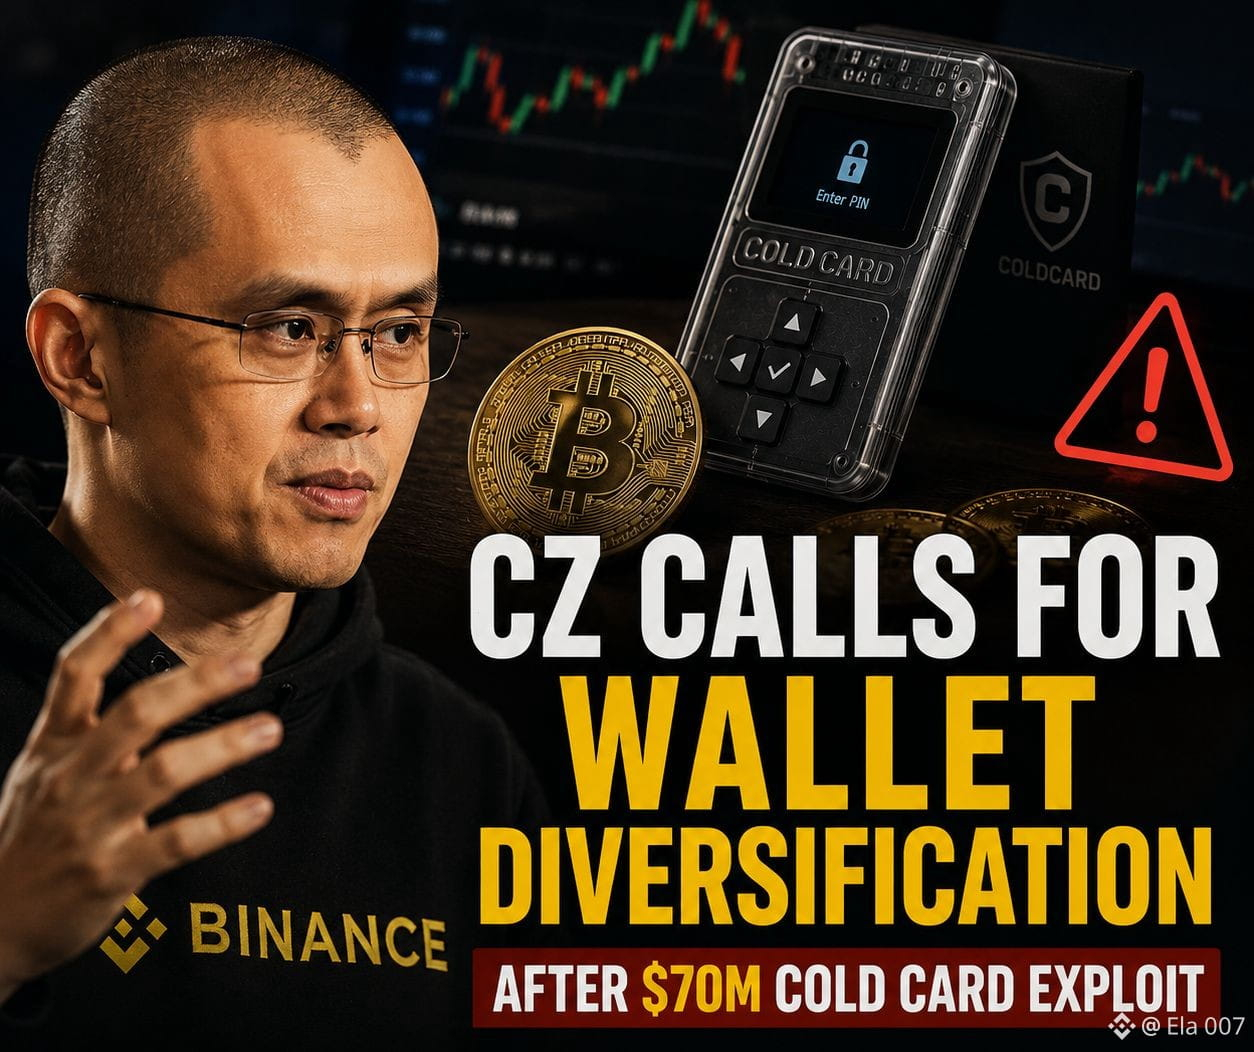
🚨 El fallo de Coldcard plantea nuevas preguntas sobre la seguridad de las carteras
Muchas personas creen que las carteras de hardware son el lugar más seguro para las criptomonedas. El reciente incidente de Coldcard muestra que incluso los dispositivos de confianza pueden tener problemas inesperados.
Más de 1,082 $BTC fue robado después de que los atacantes usaran una falla antigua del firmware para recrear las semillas de recuperación de la cartera sin tocar nunca los dispositivos.
Tras el incidente, CZ recordó a los usuarios que no deben depender de una sola cartera. Mantener tus fondos en múltiples carteras puede ayudar a reducir el riesgo si una cartera se ve comprometida.
Si creaste una cartera Coldcard con el firmware afectado, el paso recomendado es crear una nueva frase semilla y mover tus fondos. Una actualización de firmware por sí sola no protege las semillas antiguas de la cartera.
Mantente atento, mantén actualizado el software de tu cartera y ten siempre un plan de respaldo.
$BNB $ETH
#bitcoin #CryptoSecurity #HardwareWallets #BinanceSquare
🚨 El fallo de Coldcard plantea nuevas preguntas sobre la seguridad de las carteras
Muchas personas creen que las carteras de hardware son el lugar más seguro para las criptomonedas. El reciente incidente de Coldcard muestra que incluso los dispositivos de confianza pueden tener problemas inesperados.
Más de 1,082 $BTC fue robado después de que los atacantes usaran una falla antigua del firmware para recrear las semillas de recuperación de la cartera sin tocar nunca los dispositivos.
Tras el incidente, CZ recordó a los usuarios que no deben depender de una sola cartera. Mantener tus fondos en múltiples carteras puede ayudar a reducir el riesgo si una cartera se ve comprometida.
Si creaste una cartera Coldcard con el firmware afectado, el paso recomendado es crear una nueva frase semilla y mover tus fondos. Una actualización de firmware por sí sola no protege las semillas antiguas de la cartera.
Mantente atento, mantén actualizado el software de tu cartera y ten siempre un plan de respaldo.
$BNB $ETH
#bitcoin #CryptoSecurity #HardwareWallets #BinanceSquare
Muchas personas creen que las carteras de hardware son el lugar más seguro para las criptomonedas. El reciente incidente de Coldcard muestra que incluso los dispositivos de confianza pueden tener problemas inesperados.
Más de 1,082 $BTC fue robado después de que los atacantes usaran una falla antigua del firmware para recrear las semillas de recuperación de la cartera sin tocar nunca los dispositivos.
Tras el incidente, CZ recordó a los usuarios que no deben depender de una sola cartera. Mantener tus fondos en múltiples carteras puede ayudar a reducir el riesgo si una cartera se ve comprometida.
Si creaste una cartera Coldcard con el firmware afectado, el paso recomendado es crear una nueva frase semilla y mover tus fondos. Una actualización de firmware por sí sola no protege las semillas antiguas de la cartera.
Mantente atento, mantén actualizado el software de tu cartera y ten siempre un plan de respaldo.
$BNB $ETH
#bitcoin #CryptoSecurity #HardwareWallets #BinanceSquare
1
90
·
--

Artículo
Billeteras de Hardware Móviles:Perfeccionando la Autocustodia Moderna 📱
El panorama de seguridad de las finanzas descentralizadas ha mejorado drásticamente con la llegada de las billeteras de hardware móviles de nueva generación. Históricamente, mantener los activos digitales completamente seguros requería dispositivos de escritorio voluminosos y procedimientos de respaldo complejos que alejaban a los usuarios comunes. Hoy en día, unidades de hardware móviles elegantes utilizan elementos seguros y protocolos inalámbricos encriptados como Bluetooth o códigos QR aislados para firmar transacciones de forma segura sobre la marcha. Para $BTC
Billeteras de Hardware Móviles:
Perfeccionando la Autocustodia Moderna 📱
El panorama de seguridad de las finanzas descentralizadas ha mejorado drásticamente con la llegada de las billeteras de hardware móviles de nueva generación. Históricamente, mantener los activos digitales completamente seguros requería dispositivos de escritorio voluminosos y procedimientos de respaldo complejos que alejaban a los usuarios comunes. Hoy en día, unidades de hardware móviles elegantes utilizan elementos seguros y protocolos inalámbricos encriptados como Bluetooth o códigos QR aislados para firmar transacciones de forma segura sobre la marcha. Para $BTC
El panorama de seguridad de las finanzas descentralizadas ha mejorado drásticamente con la llegada de las billeteras de hardware móviles de nueva generación. Históricamente, mantener los activos digitales completamente seguros requería dispositivos de escritorio voluminosos y procedimientos de respaldo complejos que alejaban a los usuarios comunes. Hoy en día, unidades de hardware móviles elegantes utilizan elementos seguros y protocolos inalámbricos encriptados como Bluetooth o códigos QR aislados para firmar transacciones de forma segura sobre la marcha. Para $BTC
40
·
--
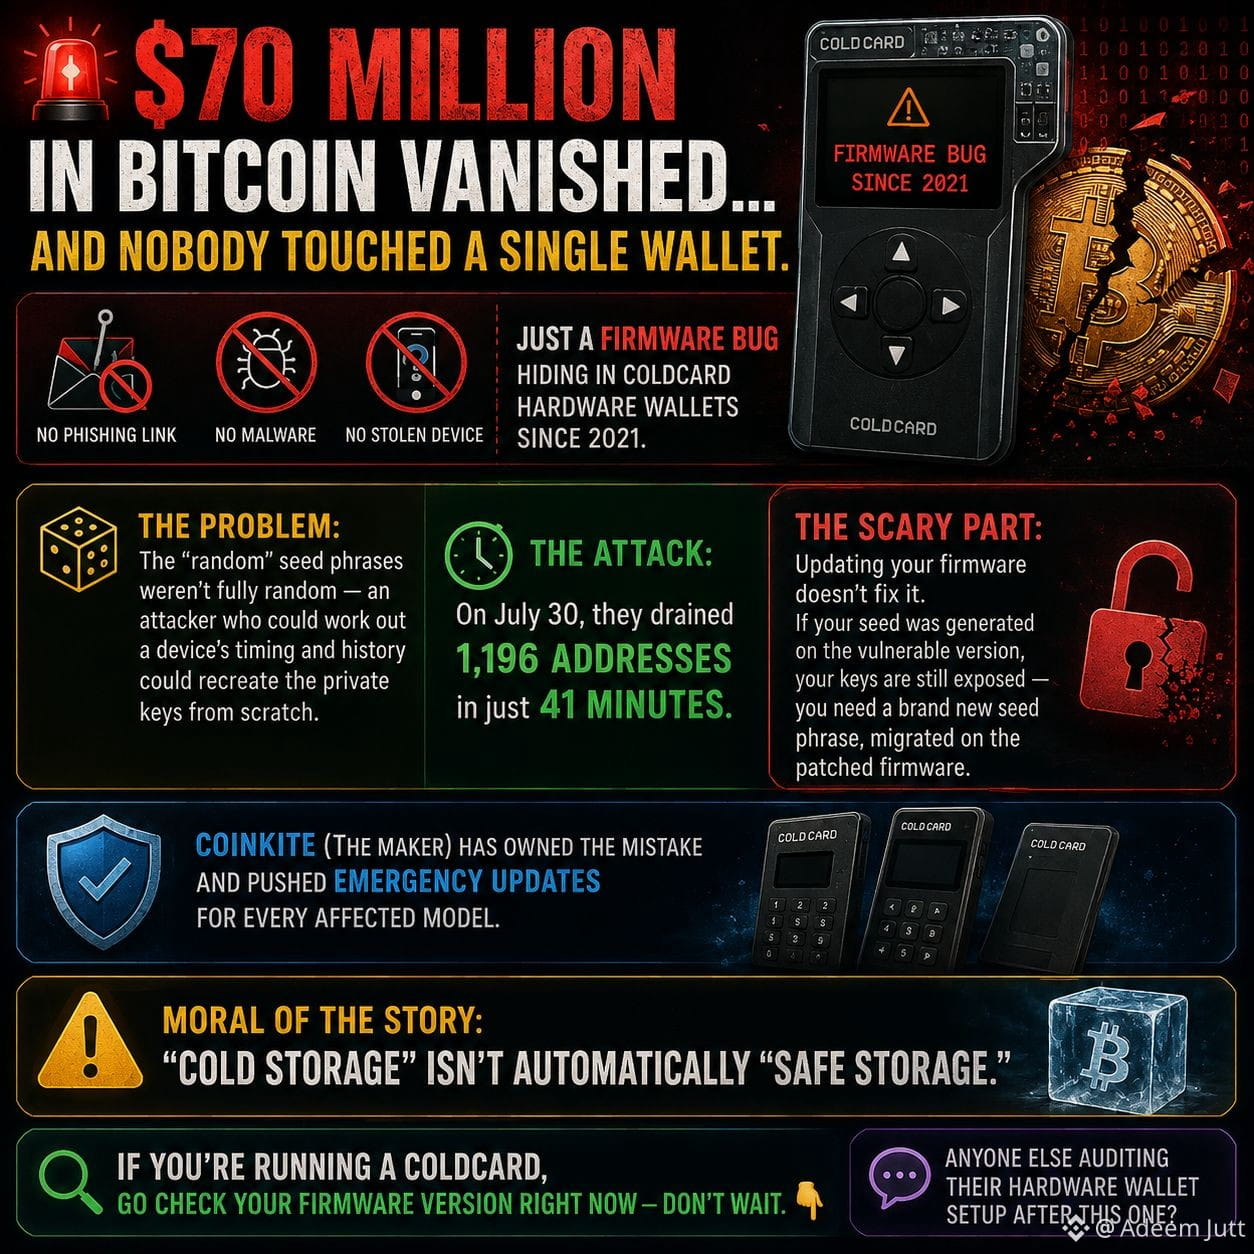
🚨 70 MILLONES $ en Bitcoin desaparecieron… y nadie tocó una sola cartera.
Sin enlace de phishing. Sin malware. Sin dispositivo robado. Solo un fallo de firmware oculto en las carteras de hardware Coldcard desde 2021.
Resulta que las "frases semilla" "aleatorias" no eran del todo aleatorias: un atacante que pudiera averiguar el momento y el historial de un dispositivo podría recrear las claves privadas desde cero. El 30 de julio, vaciaron 1.196 direcciones en solo 41 minutos. 🕐💸
¿Lo más inquietante? Actualizar tu firmware no lo arregla. Si tu semilla se generó con la versión vulnerable, tus claves siguen expuestas: necesitas una frase semilla completamente nueva, migrada con el firmware parcheado.
Coinkite (el fabricante) se hizo responsable del error y envió actualizaciones de emergencia para cada modelo afectado.
Moraleja: "almacenamiento en frío" no es automáticamente "almacenamiento seguro". 🔐
Si estás usando una Coldcard, revisa tu versión de firmware ahora mismo — no esperes. 👇
¿Alguien más está auditando la configuración de su cartera de hardware después de esto?
$BTC
{spot}(BTCUSDT)
$KOMA
{future}(KOMAUSDT)
$BLESS
{future}(BLESSUSDT)
#Bitcoin #USToCancelIranAttackSubjectToDeal #HardwareWallets #BinanceSquare
🚨 70 MILLONES $ en Bitcoin desaparecieron… y nadie tocó una sola cartera.
Sin enlace de phishing. Sin malware. Sin dispositivo robado. Solo un fallo de firmware oculto en las carteras de hardware Coldcard desde 2021.
Resulta que las "frases semilla" "aleatorias" no eran del todo aleatorias: un atacante que pudiera averiguar el momento y el historial de un dispositivo podría recrear las claves privadas desde cero. El 30 de julio, vaciaron 1.196 direcciones en solo 41 minutos. 🕐💸
¿Lo más inquietante? Actualizar tu firmware no lo arregla. Si tu semilla se generó con la versión vulnerable, tus claves siguen expuestas: necesitas una frase semilla completamente nueva, migrada con el firmware parcheado.
Coinkite (el fabricante) se hizo responsable del error y envió actualizaciones de emergencia para cada modelo afectado.
Moraleja: "almacenamiento en frío" no es automáticamente "almacenamiento seguro". 🔐
Si estás usando una Coldcard, revisa tu versión de firmware ahora mismo — no esperes. 👇
¿Alguien más está auditando la configuración de su cartera de hardware después de esto?
$BTC
$KOMA
$BLESS
#Bitcoin #USToCancelIranAttackSubjectToDeal #HardwareWallets #BinanceSquare
Sin enlace de phishing. Sin malware. Sin dispositivo robado. Solo un fallo de firmware oculto en las carteras de hardware Coldcard desde 2021.
Resulta que las "frases semilla" "aleatorias" no eran del todo aleatorias: un atacante que pudiera averiguar el momento y el historial de un dispositivo podría recrear las claves privadas desde cero. El 30 de julio, vaciaron 1.196 direcciones en solo 41 minutos. 🕐💸
¿Lo más inquietante? Actualizar tu firmware no lo arregla. Si tu semilla se generó con la versión vulnerable, tus claves siguen expuestas: necesitas una frase semilla completamente nueva, migrada con el firmware parcheado.
Coinkite (el fabricante) se hizo responsable del error y envió actualizaciones de emergencia para cada modelo afectado.
Moraleja: "almacenamiento en frío" no es automáticamente "almacenamiento seguro". 🔐
Si estás usando una Coldcard, revisa tu versión de firmware ahora mismo — no esperes. 👇
¿Alguien más está auditando la configuración de su cartera de hardware después de esto?
$BTC
$KOMA
$BLESS
#Bitcoin #USToCancelIranAttackSubjectToDeal #HardwareWallets #BinanceSquare
2
4
460
·
--
¿Nano Gen5 o Flex?¿Buscas comprar una billetera (wallet) de hardware? Separa la capa de protección del interfaz que usas a diario.
Ledger enumera el elemento seguro ST33K1M5 y la certificación CC EAL6+ para el Nano Gen5 y el Flex. Ambos incluyen Bluetooth, USB-C y NFC. Las diferencias visibles son principalmente la pantalla y el acabado: el Gen5 usa una pantalla táctil monocroma de E Ink de 300 × 400 con un marco de plástico; el Flex usa una pantalla táctil de E Ink de 480 × 600 en 16 tonos de gris, Gorilla Glass y un marco de aluminio.
Eso hace la elección más específica que “¿cuál es más seguro?”. Podría valer la pena pagar por una pantalla más grande y con más detalle si interactúas con el dispositivo con frecuencia y valoras la legibilidad. Si tu flujo de trabajo depende menos de la pantalla, revisa si el Gen5 ya cubre las funciones del dispositivo que necesitas. Confirma el precio actual y la compatibilidad con el host directamente con el fabricante antes de comprar; esos datos pueden cambiar.
¿Nano Gen5 o Flex?
¿Buscas comprar una billetera (wallet) de hardware? Separa la capa de protección del interfaz que usas a diario.
Ledger enumera el elemento seguro ST33K1M5 y la certificación CC EAL6+ para el Nano Gen5 y el Flex. Ambos incluyen Bluetooth, USB-C y NFC. Las diferencias visibles son principalmente la pantalla y el acabado: el Gen5 usa una pantalla táctil monocroma de E Ink de 300 × 400 con un marco de plástico; el Flex usa una pantalla táctil de E Ink de 480 × 600 en 16 tonos de gris, Gorilla Glass y un marco de aluminio.
Eso hace la elección más específica que “¿cuál es más seguro?”. Podría valer la pena pagar por una pantalla más grande y con más detalle si interactúas con el dispositivo con frecuencia y valoras la legibilidad. Si tu flujo de trabajo depende menos de la pantalla, revisa si el Gen5 ya cubre las funciones del dispositivo que necesitas. Confirma el precio actual y la compatibilidad con el host directamente con el fabricante antes de comprar; esos datos pueden cambiar.
Ledger enumera el elemento seguro ST33K1M5 y la certificación CC EAL6+ para el Nano Gen5 y el Flex. Ambos incluyen Bluetooth, USB-C y NFC. Las diferencias visibles son principalmente la pantalla y el acabado: el Gen5 usa una pantalla táctil monocroma de E Ink de 300 × 400 con un marco de plástico; el Flex usa una pantalla táctil de E Ink de 480 × 600 en 16 tonos de gris, Gorilla Glass y un marco de aluminio.
Eso hace la elección más específica que “¿cuál es más seguro?”. Podría valer la pena pagar por una pantalla más grande y con más detalle si interactúas con el dispositivo con frecuencia y valoras la legibilidad. Si tu flujo de trabajo depende menos de la pantalla, revisa si el Gen5 ya cubre las funciones del dispositivo que necesitas. Confirma el precio actual y la compatibilidad con el host directamente con el fabricante antes de comprar; esos datos pueden cambiar.
75
·
--
Bajista
Ledger dice que nadie hackeó sus sistemas. Y el revendedor sobre el que advierte figuraba en su propia lista de distribuidores autorizados
Ledger confirmó la presencia de un implante en el dispositivo de una víctima. Uno. Tampoco dijo cuál era el modelo ni a cuántas personas afectó
Lo que se sabe:
- El 9 de octubre, Karpeles mostró un Ledger Nano X de Malasia: tenía una pieza adicional detrás de la pantalla, pero la caja parecía intacta
- Análisis de Tibane Labs: un microcontrolador, un módulo celular y cables conectados al flex de la pantalla
- Los investigadores sospechan que podría haber leído la frase semilla durante la configuración. Por ahora, nadie lo ha comprobado
- El propio CryptoBilis (Indonesia, Malasia, Filipinas) suspendió la venta de todas las billeteras
Las estimaciones de las pérdidas son de $86 millones y $92.9 millones, según Specter y Bitquery. Ledger no confirma esas cifras
Consejo de Ledger: si lo compraste a ese revendedor, no lo configures. Si ya lo configuraste, crea una nueva frase semilla, no basta con usar un dispositivo nuevo
Una caja intacta no garantiza nada
#Ledger #HardwareWallets
Ledger dice que nadie hackeó sus sistemas. Y el revendedor sobre el que advierte figuraba en su propia lista de distribuidores autorizados
Ledger confirmó la presencia de un implante en el dispositivo de una víctima. Uno. Tampoco dijo cuál era el modelo ni a cuántas personas afectó
Lo que se sabe:
- El 9 de octubre, Karpeles mostró un Ledger Nano X de Malasia: tenía una pieza adicional detrás de la pantalla, pero la caja parecía intacta
- Análisis de Tibane Labs: un microcontrolador, un módulo celular y cables conectados al flex de la pantalla
- Los investigadores sospechan que podría haber leído la frase semilla durante la configuración. Por ahora, nadie lo ha comprobado
- El propio CryptoBilis (Indonesia, Malasia, Filipinas) suspendió la venta de todas las billeteras
Las estimaciones de las pérdidas son de $86 millones y $92.9 millones, según Specter y Bitquery. Ledger no confirma esas cifras
Consejo de Ledger: si lo compraste a ese revendedor, no lo configures. Si ya lo configuraste, crea una nueva frase semilla, no basta con usar un dispositivo nuevo
Una caja intacta no garantiza nada
#Ledger #HardwareWallets
Ledger confirmó la presencia de un implante en el dispositivo de una víctima. Uno. Tampoco dijo cuál era el modelo ni a cuántas personas afectó
Lo que se sabe:
- El 9 de octubre, Karpeles mostró un Ledger Nano X de Malasia: tenía una pieza adicional detrás de la pantalla, pero la caja parecía intacta
- Análisis de Tibane Labs: un microcontrolador, un módulo celular y cables conectados al flex de la pantalla
- Los investigadores sospechan que podría haber leído la frase semilla durante la configuración. Por ahora, nadie lo ha comprobado
- El propio CryptoBilis (Indonesia, Malasia, Filipinas) suspendió la venta de todas las billeteras
Las estimaciones de las pérdidas son de $86 millones y $92.9 millones, según Specter y Bitquery. Ledger no confirma esas cifras
Consejo de Ledger: si lo compraste a ese revendedor, no lo configures. Si ya lo configuraste, crea una nueva frase semilla, no basta con usar un dispositivo nuevo
Una caja intacta no garantiza nada
#Ledger #HardwareWallets
7
1k
Artículo
Se robaron 116 millones de dólares sin tocar ni un solo Coldcard. Así fue.Lo hizo todo correctamente.
Coldcard sin conexión. Nunca conectado a internet.
Frase semilla almacenada de forma segura.
Jonathan Goodman a perdido 1,6 millones de dólares igual el 30 de julio de 2026; los atacantes no necesitaban su dispositivo.
Solo sus claves. Que las reconstruyeron desde una oficina en apenas 41 minutos.
📌 Comment c'était possible : la faille de 2021
En marzo de 2021, una actualización de firmware de Coldcard introdujo un error silencioso. En lugar de utilizar el generador aleatorio de hardware integrado en el dispositivo, que estaba diseñado para producir semillas impredecibles, la unidad cambió a un generador de software que sigue patrones.
Se robaron 116 millones de dólares sin tocar ni un solo Coldcard. Así fue.
Lo hizo todo correctamente.
Coldcard sin conexión. Nunca conectado a internet.
Frase semilla almacenada de forma segura.
Jonathan Goodman a perdido 1,6 millones de dólares igual el 30 de julio de 2026; los atacantes no necesitaban su dispositivo.
Solo sus claves. Que las reconstruyeron desde una oficina en apenas 41 minutos.
📌 Comment c'était possible : la faille de 2021
En marzo de 2021, una actualización de firmware de Coldcard introdujo un error silencioso. En lugar de utilizar el generador aleatorio de hardware integrado en el dispositivo, que estaba diseñado para producir semillas impredecibles, la unidad cambió a un generador de software que sigue patrones.
Coldcard sin conexión. Nunca conectado a internet.
Frase semilla almacenada de forma segura.
Jonathan Goodman a perdido 1,6 millones de dólares igual el 30 de julio de 2026; los atacantes no necesitaban su dispositivo.
Solo sus claves. Que las reconstruyeron desde una oficina en apenas 41 minutos.
📌 Comment c'était possible : la faille de 2021
En marzo de 2021, una actualización de firmware de Coldcard introdujo un error silencioso. En lugar de utilizar el generador aleatorio de hardware integrado en el dispositivo, que estaba diseñado para producir semillas impredecibles, la unidad cambió a un generador de software que sigue patrones.
3
749
·
--
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
Ledger confirma la presencia de un implante de hardware no autorizado en el dispositivo de un usuario
Ledger ha confirmado una manipulación física en al menos una de las billeteras afectadas, lo que convierte una investigación por robo relacionada con un revendedor en un grave caso de seguridad de la cadena de suministro.
La empresa informó el 10 de octubre que el dispositivo de uno de los usuarios afectados contenía un implante de hardware no autorizado. Se está poniendo en contacto con el usuario, colaborando con las fuerzas del orden y con el grupo de respuesta ante incidentes de seguridad SEAL 911, e investigando denuncias de robos de billeteras relacionados con el revendedor del sudeste asiático CryptoBilis.
Ledger afirma que, por el momento, no hay indicios de que su infraestructura, sus sistemas o sus servicios de seguridad se hayan visto comprometidos. Sin embargo, no ha confirmado cuántos dispositivos están afectados, cómo funcionaba el implante ni si este causó todas las pérdidas denunciadas. Las estimaciones de pérdidas de terceros varían; algunos informes sitúan las pérdidas sospechadas por encima de los 86 millones de dólares. Ledger no ha verificado esas cifras.
El revendedor ha suspendido la venta de billeteras de hardware mientras continúa la investigación. Ledger recomienda a los clientes que hayan comprado dispositivos a CryptoBilis y aún no los hayan inicializado que eviten configurarlos. Los usuarios que ya hayan configurado esos dispositivos deberían considerar transferir sus activos a un nuevo dispositivo de firma con una frase de recuperación recién generada, siguiendo las instrucciones oficiales.
Mi opinión: esto nos recuerda que «billetera de hardware» no significa automáticamente «seguridad en la cadena de suministro». Compra solo a través de canales oficiales o verificados, nunca introduzcas una frase de recuperación en un sitio web ni la compartas con el servicio de atención al cliente, y considera que un revendedor desconocido supone un factor de riesgo. La próxima prueba clave será el informe técnico posterior al incidente de Ledger y la confirmación del rango de dispositivos afectados.
¿Compras billeteras de hardware directamente a los fabricantes o a través de vendedores externos?
#Ledger #CryptoSecurity #HardwareWallets
$STRK $CFX $TIA
{future}(TIAUSDT)
{future}(CFXUSDT)
{future}(STRKUSDT)
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
Ledger confirma la presencia de un implante de hardware no autorizado en el dispositivo de un usuario
Ledger ha confirmado una manipulación física en al menos una de las billeteras afectadas, lo que convierte una investigación por robo relacionada con un revendedor en un grave caso de seguridad de la cadena de suministro.
La empresa informó el 10 de octubre que el dispositivo de uno de los usuarios afectados contenía un implante de hardware no autorizado. Se está poniendo en contacto con el usuario, colaborando con las fuerzas del orden y con el grupo de respuesta ante incidentes de seguridad SEAL 911, e investigando denuncias de robos de billeteras relacionados con el revendedor del sudeste asiático CryptoBilis.
Ledger afirma que, por el momento, no hay indicios de que su infraestructura, sus sistemas o sus servicios de seguridad se hayan visto comprometidos. Sin embargo, no ha confirmado cuántos dispositivos están afectados, cómo funcionaba el implante ni si este causó todas las pérdidas denunciadas. Las estimaciones de pérdidas de terceros varían; algunos informes sitúan las pérdidas sospechadas por encima de los 86 millones de dólares. Ledger no ha verificado esas cifras.
El revendedor ha suspendido la venta de billeteras de hardware mientras continúa la investigación. Ledger recomienda a los clientes que hayan comprado dispositivos a CryptoBilis y aún no los hayan inicializado que eviten configurarlos. Los usuarios que ya hayan configurado esos dispositivos deberían considerar transferir sus activos a un nuevo dispositivo de firma con una frase de recuperación recién generada, siguiendo las instrucciones oficiales.
Mi opinión: esto nos recuerda que «billetera de hardware» no significa automáticamente «seguridad en la cadena de suministro». Compra solo a través de canales oficiales o verificados, nunca introduzcas una frase de recuperación en un sitio web ni la compartas con el servicio de atención al cliente, y considera que un revendedor desconocido supone un factor de riesgo. La próxima prueba clave será el informe técnico posterior al incidente de Ledger y la confirmación del rango de dispositivos afectados.
¿Compras billeteras de hardware directamente a los fabricantes o a través de vendedores externos?
#Ledger #CryptoSecurity #HardwareWallets
$STRK $CFX $TIA
Ledger confirma la presencia de un implante de hardware no autorizado en el dispositivo de un usuario
Ledger ha confirmado una manipulación física en al menos una de las billeteras afectadas, lo que convierte una investigación por robo relacionada con un revendedor en un grave caso de seguridad de la cadena de suministro.
La empresa informó el 10 de octubre que el dispositivo de uno de los usuarios afectados contenía un implante de hardware no autorizado. Se está poniendo en contacto con el usuario, colaborando con las fuerzas del orden y con el grupo de respuesta ante incidentes de seguridad SEAL 911, e investigando denuncias de robos de billeteras relacionados con el revendedor del sudeste asiático CryptoBilis.
Ledger afirma que, por el momento, no hay indicios de que su infraestructura, sus sistemas o sus servicios de seguridad se hayan visto comprometidos. Sin embargo, no ha confirmado cuántos dispositivos están afectados, cómo funcionaba el implante ni si este causó todas las pérdidas denunciadas. Las estimaciones de pérdidas de terceros varían; algunos informes sitúan las pérdidas sospechadas por encima de los 86 millones de dólares. Ledger no ha verificado esas cifras.
El revendedor ha suspendido la venta de billeteras de hardware mientras continúa la investigación. Ledger recomienda a los clientes que hayan comprado dispositivos a CryptoBilis y aún no los hayan inicializado que eviten configurarlos. Los usuarios que ya hayan configurado esos dispositivos deberían considerar transferir sus activos a un nuevo dispositivo de firma con una frase de recuperación recién generada, siguiendo las instrucciones oficiales.
Mi opinión: esto nos recuerda que «billetera de hardware» no significa automáticamente «seguridad en la cadena de suministro». Compra solo a través de canales oficiales o verificados, nunca introduzcas una frase de recuperación en un sitio web ni la compartas con el servicio de atención al cliente, y considera que un revendedor desconocido supone un factor de riesgo. La próxima prueba clave será el informe técnico posterior al incidente de Ledger y la confirmación del rango de dispositivos afectados.
¿Compras billeteras de hardware directamente a los fabricantes o a través de vendedores externos?
#Ledger #CryptoSecurity #HardwareWallets
$STRK $CFX $TIA
3
4.4k

Artículo
🚨 Cómo los hackers robaron 70 millones de dólares en Bitcoin sin tocar las carteras.Un ciberataque reciente ha conmocionado a la comunidad cripto después de que se informara que los hackers robaron alrededor de 70 millones de dólares en Bitcoin sin tocar físicamente las carteras de hardware.
Según investigadores de seguridad, el ataque se dirigió a ciertas carteras de hardware Coldcard aprovechando una debilidad en la forma en que se crearon algunas claves de las carteras. En lugar de robar los dispositivos, los atacantes pudieron recrear las claves privadas y obtener acceso al Bitcoin almacenado en su interior.
El incidente afectó a carteras Coldcard específicas, no a todas las carteras de hardware. Los expertos afirman que las carteras de hardware siguen siendo una de las formas más seguras de almacenar criptomonedas, pero ningún sistema de seguridad es perfecto.
🚨 Cómo los hackers robaron 70 millones de dólares en Bitcoin sin tocar las carteras.
Un ciberataque reciente ha conmocionado a la comunidad cripto después de que se informara que los hackers robaron alrededor de 70 millones de dólares en Bitcoin sin tocar físicamente las carteras de hardware.
Según investigadores de seguridad, el ataque se dirigió a ciertas carteras de hardware Coldcard aprovechando una debilidad en la forma en que se crearon algunas claves de las carteras. En lugar de robar los dispositivos, los atacantes pudieron recrear las claves privadas y obtener acceso al Bitcoin almacenado en su interior.
El incidente afectó a carteras Coldcard específicas, no a todas las carteras de hardware. Los expertos afirman que las carteras de hardware siguen siendo una de las formas más seguras de almacenar criptomonedas, pero ningún sistema de seguridad es perfecto.
Según investigadores de seguridad, el ataque se dirigió a ciertas carteras de hardware Coldcard aprovechando una debilidad en la forma en que se crearon algunas claves de las carteras. En lugar de robar los dispositivos, los atacantes pudieron recrear las claves privadas y obtener acceso al Bitcoin almacenado en su interior.
El incidente afectó a carteras Coldcard específicas, no a todas las carteras de hardware. Los expertos afirman que las carteras de hardware siguen siendo una de las formas más seguras de almacenar criptomonedas, pero ningún sistema de seguridad es perfecto.
113

·
--
¡CRIPTO BOOM!Según CoinDesk, las ventas de carteras de hardware en Rusia se han más que duplicado mientras el gobierno ruso implementa nuevas regulaciones sobre cripto. Este repunte se evidencia en la caída significativa del precio promedio de las carteras de hardware de Wildberries, que bajó un 13% hasta 7.900 rublos, lo que sugiere que la demanda ha alcanzado niveles históricos. #HardwareWallets #Russia #RegulaciónCripto
Las nuevas normas de cripto en Rusia están impulsando la demanda de soluciones de almacenamiento seguro, ya que inversores y comerciantes se apresuran a proteger sus activos. Comercios como M.Video están aprovechando esta tendencia ampliando su gama de productos disponibles. El hecho de que las ventas se hayan duplicado casi indica que nadie se lo esperaba, y el mercado ya está tomando nota.
¡CRIPTO BOOM!
Según CoinDesk, las ventas de carteras de hardware en Rusia se han más que duplicado mientras el gobierno ruso implementa nuevas regulaciones sobre cripto. Este repunte se evidencia en la caída significativa del precio promedio de las carteras de hardware de Wildberries, que bajó un 13% hasta 7.900 rublos, lo que sugiere que la demanda ha alcanzado niveles históricos. #HardwareWallets #Russia #RegulaciónCripto
Las nuevas normas de cripto en Rusia están impulsando la demanda de soluciones de almacenamiento seguro, ya que inversores y comerciantes se apresuran a proteger sus activos. Comercios como M.Video están aprovechando esta tendencia ampliando su gama de productos disponibles. El hecho de que las ventas se hayan duplicado casi indica que nadie se lo esperaba, y el mercado ya está tomando nota.
Las nuevas normas de cripto en Rusia están impulsando la demanda de soluciones de almacenamiento seguro, ya que inversores y comerciantes se apresuran a proteger sus activos. Comercios como M.Video están aprovechando esta tendencia ampliando su gama de productos disponibles. El hecho de que las ventas se hayan duplicado casi indica que nadie se lo esperaba, y el mercado ya está tomando nota.
29
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
178,434 vistas
1,774 están debatiendo
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
158,536 vistas
1,549 están debatiendo
3
#WillFOMCMinutesReinforceRateHikeExpectations?
46,504 vistas
737 están debatiendo
4
#BitcoinActiveSupplyInProfitDropsBelow45%
234,874 vistas
1,808 están debatiendo
5
#TONStrategyReports$23.97MQ3NetLoss
20,515 vistas
150 están debatiendo
6
#KavaSaysAbnormalActivityLimitedToKavaLend
156,140 vistas
1,026 están debatiendo
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
56,614 vistas
413 están debatiendo
8
#WhoWillSucceedJensenHuangatNvidia?
359,488 vistas
2,163 están debatiendo
9
#WhatWillDriveCryptoandStocks’NextRebound?
888,027 vistas
3,975 están debatiendo
10
#TradFiForBeginners
852,020 vistas
4,987 están debatiendo