
#binancehack
binancehack
150,409 vistas
386 están debatiendo
Hot
Lo último

·
--
🚨 $ETH PÁNICO: EL LADRÓN DE BINANCE MUEVE $142M EN 30 MINUTOS
El hacker del robo de $6,300M a Binance volvió a moverse hoy: 78,415 ETH salieron de su billetera después de dos semanas en silencio. Para mí, esto no es un movimiento más, es el inicio del lavado en serio, y lo está haciendo a plena luz del día.
Miren el detalle que nadie está viendo:
→ En solo 30 minutos repartió 78,415.24 ETH (~$142M) en 7 billeteras: 6 nuevas con 12,000 ETH cada una y 1 que ya había usado antes, con 6,415.24 ETH.
→ Todavía le quedan 602,402 ETH (~$1,090M) en sus manos, y ya empezó a cambiarlos por BTC vía THORChain: 14,655 ETH (~$26.5M) llegaron ahí pidiendo Bitcoin.
→ El DOJ ya atribuyó el robo a Corea del Norte y congeló más de $2,700M de los $6,300M robados, pero este es el primer gran movimiento desde ese anuncio: el resto, cerca del 55%, parece estar entrando en fase de lavado.
¿Crees que el hacker logrará lavar todo antes de que lo congelen? 👇
$ETH $BTC $BNB
#BinanceHack #Ethereum #CriptoSeguridad
🚨 $ETH PÁNICO: EL LADRÓN DE BINANCE MUEVE $142M EN 30 MINUTOS
El hacker del robo de $6,300M a Binance volvió a moverse hoy: 78,415 ETH salieron de su billetera después de dos semanas en silencio. Para mí, esto no es un movimiento más, es el inicio del lavado en serio, y lo está haciendo a plena luz del día.
Miren el detalle que nadie está viendo:
→ En solo 30 minutos repartió 78,415.24 ETH (~$142M) en 7 billeteras: 6 nuevas con 12,000 ETH cada una y 1 que ya había usado antes, con 6,415.24 ETH.
→ Todavía le quedan 602,402 ETH (~$1,090M) en sus manos, y ya empezó a cambiarlos por BTC vía THORChain: 14,655 ETH (~$26.5M) llegaron ahí pidiendo Bitcoin.
→ El DOJ ya atribuyó el robo a Corea del Norte y congeló más de $2,700M de los $6,300M robados, pero este es el primer gran movimiento desde ese anuncio: el resto, cerca del 55%, parece estar entrando en fase de lavado.
¿Crees que el hacker logrará lavar todo antes de que lo congelen? 👇
$ETH $BTC $BNB
#BinanceHack #Ethereum #CriptoSeguridad
El hacker del robo de $6,300M a Binance volvió a moverse hoy: 78,415 ETH salieron de su billetera después de dos semanas en silencio. Para mí, esto no es un movimiento más, es el inicio del lavado en serio, y lo está haciendo a plena luz del día.
Miren el detalle que nadie está viendo:
→ En solo 30 minutos repartió 78,415.24 ETH (~$142M) en 7 billeteras: 6 nuevas con 12,000 ETH cada una y 1 que ya había usado antes, con 6,415.24 ETH.
→ Todavía le quedan 602,402 ETH (~$1,090M) en sus manos, y ya empezó a cambiarlos por BTC vía THORChain: 14,655 ETH (~$26.5M) llegaron ahí pidiendo Bitcoin.
→ El DOJ ya atribuyó el robo a Corea del Norte y congeló más de $2,700M de los $6,300M robados, pero este es el primer gran movimiento desde ese anuncio: el resto, cerca del 55%, parece estar entrando en fase de lavado.
¿Crees que el hacker logrará lavar todo antes de que lo congelen? 👇
$ETH $BTC $BNB
#BinanceHack #Ethereum #CriptoSeguridad
Jelesma :
ya lo habra convertido a PEPE y a DOGE.
eso es lo mas seguro
3
10
18.5k
·
--
Artículo
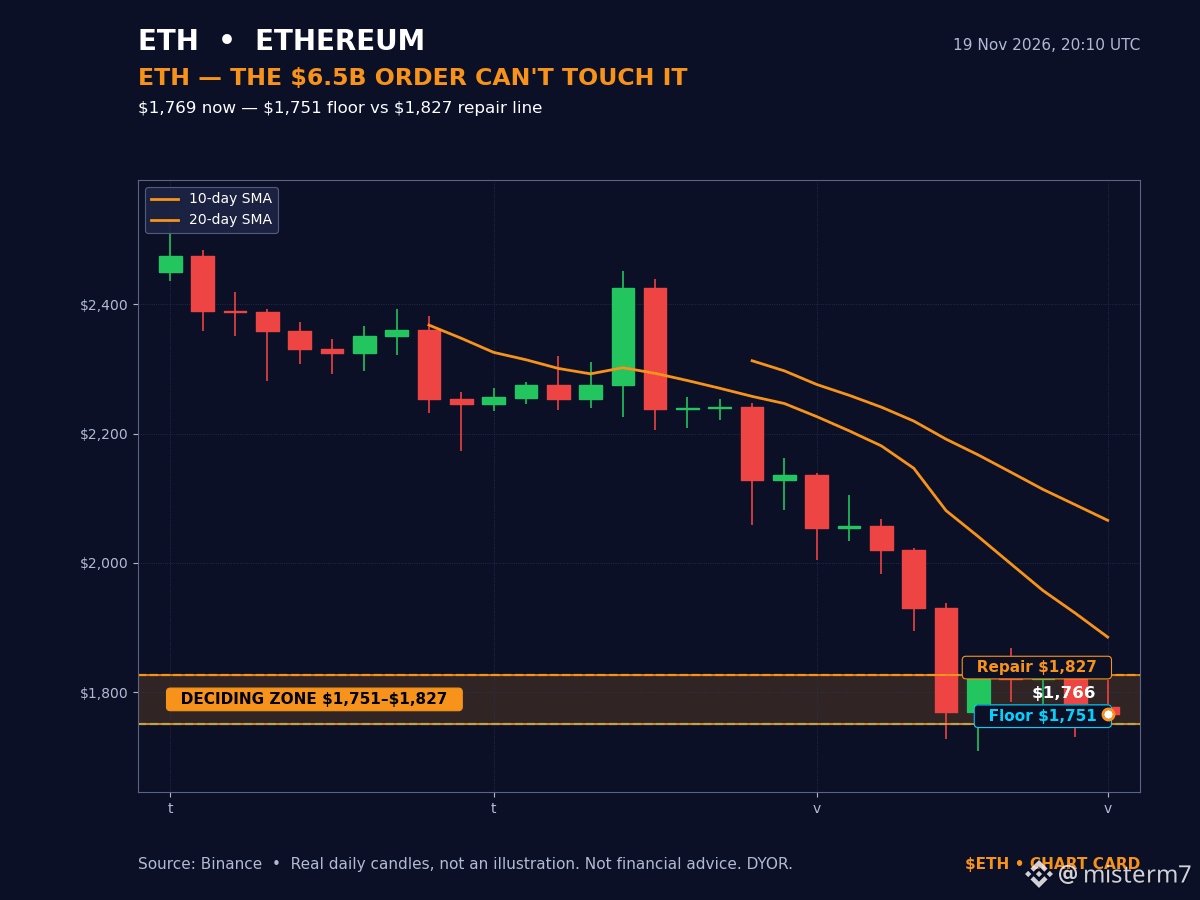
Binance obtuvo una orden judicial por 6.5B de dólares, pero otros 137.602 ETH robados acaban de moverseBinance obtuvo una orden judicial por 6.5B de dólares, pero otros 137.602 ETH robados acaban de moverse
Binance obtuvo una orden judicial por 6.5B de dólares el 18 de nov., y los ladrones respondieron en cuestión de horas moviendo otros 248 millones de dólares en $ETH robados. La orden es real. El vacío que deja también, y quienes tienen ETH quedan en medio.
Qué pasó: los Tribunales del Mercado Global de Abu Dabi concedieron a Binance una orden mundial de congelamiento de 6.5B de dólares el 18 de nov. contra los atacantes no identificados responsables del robo de unos 6.34B de dólares el 29 de oct. (comunicado de Binance, según Reuters y Cointelegraph). La orden abarca unos 26.000 direcciones de billeteras en una lista dinámica, exige a 18 empresas —entre ellas Circle y World Liberty Financial— que mantengan congelados los tokens robados e incluso puede notificarse a través de la cadena de bloques. La próxima audiencia está fijada para el 1 de dic.
Binance obtuvo una orden judicial por 6.5B de dólares, pero otros 137.602 ETH robados acaban de moverse
Binance obtuvo una orden judicial por 6.5B de dólares, pero otros 137.602 ETH robados acaban de moverse
Binance obtuvo una orden judicial por 6.5B de dólares el 18 de nov., y los ladrones respondieron en cuestión de horas moviendo otros 248 millones de dólares en $ETH robados. La orden es real. El vacío que deja también, y quienes tienen ETH quedan en medio.
Qué pasó: los Tribunales del Mercado Global de Abu Dabi concedieron a Binance una orden mundial de congelamiento de 6.5B de dólares el 18 de nov. contra los atacantes no identificados responsables del robo de unos 6.34B de dólares el 29 de oct. (comunicado de Binance, según Reuters y Cointelegraph). La orden abarca unos 26.000 direcciones de billeteras en una lista dinámica, exige a 18 empresas —entre ellas Circle y World Liberty Financial— que mantengan congelados los tokens robados e incluso puede notificarse a través de la cadena de bloques. La próxima audiencia está fijada para el 1 de dic.
Binance obtuvo una orden judicial por 6.5B de dólares el 18 de nov., y los ladrones respondieron en cuestión de horas moviendo otros 248 millones de dólares en $ETH robados. La orden es real. El vacío que deja también, y quienes tienen ETH quedan en medio.
Qué pasó: los Tribunales del Mercado Global de Abu Dabi concedieron a Binance una orden mundial de congelamiento de 6.5B de dólares el 18 de nov. contra los atacantes no identificados responsables del robo de unos 6.34B de dólares el 29 de oct. (comunicado de Binance, según Reuters y Cointelegraph). La orden abarca unos 26.000 direcciones de billeteras en una lista dinámica, exige a 18 empresas —entre ellas Circle y World Liberty Financial— que mantengan congelados los tokens robados e incluso puede notificarse a través de la cadena de bloques. La próxima audiencia está fijada para el 1 de dic.
·
--
🚨 $ETH TRAICIÓN: EL HACKER DE BINANCE VOLVIÓ A MOVERSE
Para mí, esto es lo que más me preocupa de todo el día: después de 18 días en silencio, la billetera del robo de $6,300M a Binance despertó esta madrugada y movió 34,279.66 ETH, unos $63M, a tres billeteras nuevas. No es una venta todavía, pero cuando el mayor robo de la historia del crypto vuelve a moverse, nadie se queda tranquilo.
Miren el detalle que nadie está viendo:
→ Las tres billeteras son nuevas: 12,000 ETH, 12,000 ETH y 10,279.66 ETH, y hasta ahora no están vinculadas a ningún exchange ni a servicios de lavado, así que el dinero sigue ahí, quieto.
→ El hacker todavía tiene en su poder más de 527,000 ETH, unos $953M, y según Elliptic los atacantes controlan ~$3,280M repartidos en más de 950 billeteras.
→ El FBI atribuye el robo al grupo norcoreano TraderTraitor y la semana pasada el DOJ logró autorización judicial para incautar o restringir más de $1,200M, pero estos $63M se movieron igual.
¿Crees que esto es el inicio de una venta masiva de ETH o solo están moviendo las fichas? 👇
$ETH $BNB
#BinanceHack #Ethereum #CriptoSeguridad
🚨 $ETH TRAICIÓN: EL HACKER DE BINANCE VOLVIÓ A MOVERSE
Para mí, esto es lo que más me preocupa de todo el día: después de 18 días en silencio, la billetera del robo de $6,300M a Binance despertó esta madrugada y movió 34,279.66 ETH, unos $63M, a tres billeteras nuevas. No es una venta todavía, pero cuando el mayor robo de la historia del crypto vuelve a moverse, nadie se queda tranquilo.
Miren el detalle que nadie está viendo:
→ Las tres billeteras son nuevas: 12,000 ETH, 12,000 ETH y 10,279.66 ETH, y hasta ahora no están vinculadas a ningún exchange ni a servicios de lavado, así que el dinero sigue ahí, quieto.
→ El hacker todavía tiene en su poder más de 527,000 ETH, unos $953M, y según Elliptic los atacantes controlan ~$3,280M repartidos en más de 950 billeteras.
→ El FBI atribuye el robo al grupo norcoreano TraderTraitor y la semana pasada el DOJ logró autorización judicial para incautar o restringir más de $1,200M, pero estos $63M se movieron igual.
¿Crees que esto es el inicio de una venta masiva de ETH o solo están moviendo las fichas? 👇
$ETH $BNB
#BinanceHack #Ethereum #CriptoSeguridad
Para mí, esto es lo que más me preocupa de todo el día: después de 18 días en silencio, la billetera del robo de $6,300M a Binance despertó esta madrugada y movió 34,279.66 ETH, unos $63M, a tres billeteras nuevas. No es una venta todavía, pero cuando el mayor robo de la historia del crypto vuelve a moverse, nadie se queda tranquilo.
Miren el detalle que nadie está viendo:
→ Las tres billeteras son nuevas: 12,000 ETH, 12,000 ETH y 10,279.66 ETH, y hasta ahora no están vinculadas a ningún exchange ni a servicios de lavado, así que el dinero sigue ahí, quieto.
→ El hacker todavía tiene en su poder más de 527,000 ETH, unos $953M, y según Elliptic los atacantes controlan ~$3,280M repartidos en más de 950 billeteras.
→ El FBI atribuye el robo al grupo norcoreano TraderTraitor y la semana pasada el DOJ logró autorización judicial para incautar o restringir más de $1,200M, pero estos $63M se movieron igual.
¿Crees que esto es el inicio de una venta masiva de ETH o solo están moviendo las fichas? 👇
$ETH $BNB
#BinanceHack #Ethereum #CriptoSeguridad
19
33.3k

·
--
Nuevos detalles del hackeo de Binance: 192 tokens en 11 cadenas, con 3.460 millones en stablecoins
Documentos judiciales revelaron por primera vez el desglose de los activos robados en el hackeo de Binance, ofreciendo una nueva perspectiva cuantitativa sobre esta controversia de seguridad que lleva años. Según informó Cointelegraph, los hackers robaron 192 tokens en 11 cadenas de bloques, por un total de 6.300 millones de dólares, de los cuales hasta 3.460 millones correspondían a stablecoins.
La importancia de este dato radica en que convierte el hasta ahora impreciso «robo de enormes proporciones» en una estructura de activos que puede desglosarse. Las stablecoins representaron más de la mitad de los fondos robados, lo que significa que los hackers dependieron en gran medida de activos vinculados a monedas fiduciarias, como USDT y USDC, para transferir y blanquear los fondos, en lugar de limitarse a conservar tokens nativos muy volátiles. Esto también coincide con el relato reciente sobre las redes de blanqueo de dinero de los hackers norcoreanos: debido a su liquidez y convertibilidad, las stablecoins llevan mucho tiempo siendo un vehículo principal para el movimiento de fondos procedentes de delitos relacionados con las criptomonedas.
Desde el punto de vista técnico, el alcance de 192 tokens y 11 cadenas indica que el ataque no estuvo dirigido a un único protocolo, sino que fue un robo sistemático que abarcó múltiples cadenas y tipos de activos. Los hackers también se llevaron memecoins y otros tokens, lo que refuerza la idea de que operaron diversificando sus tenencias y transfiriéndolas entre cadenas. Esta estructura plantea mayores exigencias para el rastreo en cadena y la congelación de activos.
Para el mercado, se trata de una nueva revelación sobre un caso antiguo, no de una noticia negativa inesperada, por lo que la presión a corto plazo sobre los precios en general es limitada. Sin embargo, el debate sobre la seguridad sigue cobrando fuerza, dado el alto porcentaje de stablecoins, y podría llevar a algunos inversores a reevaluar la seguridad de la custodia y las stablecoins reguladas. Queda por ver si estas revelaciones impulsarán a los reguladores a imponer requisitos adicionales sobre las reservas de stablecoins y la transparencia en cadena.
Un factor en contra es que el caso abarca un período prolongado y la atención del mercado ya se ha diluido varias veces; además, aunque el total de 6.300 millones de dólares es elevado, su impacto marginal es limitado en comparación con el tamaño general de Binance y el volumen diario de operaciones del mercado cripto. Asimismo, el alto porcentaje de stablecoins también podría interpretarse como una señal de que a los hackers les interesaba más la liquidez que acumular activos a largo plazo, lo que reduciría las expectativas de una «presión vendedora sostenida».
Qué observar a continuación: conviene prestar atención a si los próximos documentos judiciales revelan más detalles sobre el flujo de los fondos y a la respuesta de los emisores de stablecoins y los reguladores ante el caso. Si estás siguiendo los activos relacionados, a corto plazo será más importante observar si el mercado está sobrerreaccionando a este tipo de incidentes de seguridad que perseguir una sola noticia.
#BinanceHack #Stablecoin #CryptoSecurity
Lo anterior es una recopilación de información y un análisis personal, y no constituye asesoramiento de inversión.
Si hay novedades importantes, seguiré haciendo un seguimiento y compartiéndolas.
Nuevos detalles del hackeo de Binance: 192 tokens en 11 cadenas, con 3.460 millones en stablecoins
Documentos judiciales revelaron por primera vez el desglose de los activos robados en el hackeo de Binance, ofreciendo una nueva perspectiva cuantitativa sobre esta controversia de seguridad que lleva años. Según informó Cointelegraph, los hackers robaron 192 tokens en 11 cadenas de bloques, por un total de 6.300 millones de dólares, de los cuales hasta 3.460 millones correspondían a stablecoins.
La importancia de este dato radica en que convierte el hasta ahora impreciso «robo de enormes proporciones» en una estructura de activos que puede desglosarse. Las stablecoins representaron más de la mitad de los fondos robados, lo que significa que los hackers dependieron en gran medida de activos vinculados a monedas fiduciarias, como USDT y USDC, para transferir y blanquear los fondos, en lugar de limitarse a conservar tokens nativos muy volátiles. Esto también coincide con el relato reciente sobre las redes de blanqueo de dinero de los hackers norcoreanos: debido a su liquidez y convertibilidad, las stablecoins llevan mucho tiempo siendo un vehículo principal para el movimiento de fondos procedentes de delitos relacionados con las criptomonedas.
Desde el punto de vista técnico, el alcance de 192 tokens y 11 cadenas indica que el ataque no estuvo dirigido a un único protocolo, sino que fue un robo sistemático que abarcó múltiples cadenas y tipos de activos. Los hackers también se llevaron memecoins y otros tokens, lo que refuerza la idea de que operaron diversificando sus tenencias y transfiriéndolas entre cadenas. Esta estructura plantea mayores exigencias para el rastreo en cadena y la congelación de activos.
Para el mercado, se trata de una nueva revelación sobre un caso antiguo, no de una noticia negativa inesperada, por lo que la presión a corto plazo sobre los precios en general es limitada. Sin embargo, el debate sobre la seguridad sigue cobrando fuerza, dado el alto porcentaje de stablecoins, y podría llevar a algunos inversores a reevaluar la seguridad de la custodia y las stablecoins reguladas. Queda por ver si estas revelaciones impulsarán a los reguladores a imponer requisitos adicionales sobre las reservas de stablecoins y la transparencia en cadena.
Un factor en contra es que el caso abarca un período prolongado y la atención del mercado ya se ha diluido varias veces; además, aunque el total de 6.300 millones de dólares es elevado, su impacto marginal es limitado en comparación con el tamaño general de Binance y el volumen diario de operaciones del mercado cripto. Asimismo, el alto porcentaje de stablecoins también podría interpretarse como una señal de que a los hackers les interesaba más la liquidez que acumular activos a largo plazo, lo que reduciría las expectativas de una «presión vendedora sostenida».
Qué observar a continuación: conviene prestar atención a si los próximos documentos judiciales revelan más detalles sobre el flujo de los fondos y a la respuesta de los emisores de stablecoins y los reguladores ante el caso. Si estás siguiendo los activos relacionados, a corto plazo será más importante observar si el mercado está sobrerreaccionando a este tipo de incidentes de seguridad que perseguir una sola noticia.
#BinanceHack #Stablecoin #CryptoSecurity
Lo anterior es una recopilación de información y un análisis personal, y no constituye asesoramiento de inversión.
Si hay novedades importantes, seguiré haciendo un seguimiento y compartiéndolas.
Documentos judiciales revelaron por primera vez el desglose de los activos robados en el hackeo de Binance, ofreciendo una nueva perspectiva cuantitativa sobre esta controversia de seguridad que lleva años. Según informó Cointelegraph, los hackers robaron 192 tokens en 11 cadenas de bloques, por un total de 6.300 millones de dólares, de los cuales hasta 3.460 millones correspondían a stablecoins.
La importancia de este dato radica en que convierte el hasta ahora impreciso «robo de enormes proporciones» en una estructura de activos que puede desglosarse. Las stablecoins representaron más de la mitad de los fondos robados, lo que significa que los hackers dependieron en gran medida de activos vinculados a monedas fiduciarias, como USDT y USDC, para transferir y blanquear los fondos, en lugar de limitarse a conservar tokens nativos muy volátiles. Esto también coincide con el relato reciente sobre las redes de blanqueo de dinero de los hackers norcoreanos: debido a su liquidez y convertibilidad, las stablecoins llevan mucho tiempo siendo un vehículo principal para el movimiento de fondos procedentes de delitos relacionados con las criptomonedas.
Desde el punto de vista técnico, el alcance de 192 tokens y 11 cadenas indica que el ataque no estuvo dirigido a un único protocolo, sino que fue un robo sistemático que abarcó múltiples cadenas y tipos de activos. Los hackers también se llevaron memecoins y otros tokens, lo que refuerza la idea de que operaron diversificando sus tenencias y transfiriéndolas entre cadenas. Esta estructura plantea mayores exigencias para el rastreo en cadena y la congelación de activos.
Para el mercado, se trata de una nueva revelación sobre un caso antiguo, no de una noticia negativa inesperada, por lo que la presión a corto plazo sobre los precios en general es limitada. Sin embargo, el debate sobre la seguridad sigue cobrando fuerza, dado el alto porcentaje de stablecoins, y podría llevar a algunos inversores a reevaluar la seguridad de la custodia y las stablecoins reguladas. Queda por ver si estas revelaciones impulsarán a los reguladores a imponer requisitos adicionales sobre las reservas de stablecoins y la transparencia en cadena.
Un factor en contra es que el caso abarca un período prolongado y la atención del mercado ya se ha diluido varias veces; además, aunque el total de 6.300 millones de dólares es elevado, su impacto marginal es limitado en comparación con el tamaño general de Binance y el volumen diario de operaciones del mercado cripto. Asimismo, el alto porcentaje de stablecoins también podría interpretarse como una señal de que a los hackers les interesaba más la liquidez que acumular activos a largo plazo, lo que reduciría las expectativas de una «presión vendedora sostenida».
Qué observar a continuación: conviene prestar atención a si los próximos documentos judiciales revelan más detalles sobre el flujo de los fondos y a la respuesta de los emisores de stablecoins y los reguladores ante el caso. Si estás siguiendo los activos relacionados, a corto plazo será más importante observar si el mercado está sobrerreaccionando a este tipo de incidentes de seguridad que perseguir una sola noticia.
#BinanceHack #Stablecoin #CryptoSecurity
Lo anterior es una recopilación de información y un análisis personal, y no constituye asesoramiento de inversión.
Si hay novedades importantes, seguiré haciendo un seguimiento y compartiéndolas.
45

Las nuevas presentaciones judiciales revelan la magnitud total del reciente exploit de Binance, con $6.3B robados a través de 11 redes y $3.46B en stablecoins como objetivo.
#BinanceHack #CyberSecurity
Las nuevas presentaciones judiciales revelan la magnitud total del reciente exploit de Binance, con $6.3B robados a través de 11 redes y $3.46B en stablecoins como objetivo.
#BinanceHack #CyberSecurity
#BinanceHack #CyberSecurity
30

·
--
Movimiento inusual en Binance dos semanas después del robo de 137 millones de dólares; las instituciones aceleran su salida de los exchanges
Las carteras vinculadas a Binance, que habían permanecido casi inactivas durante las últimas dos semanas, han movido recientemente grandes cantidades de ETH. Esto apunta a una doble señal: la transferencia de fondos robados y la salida de capital institucional de los exchanges. Conviene volver a examinar la situación desde la perspectiva de los flujos de capital.
Según informó Decrypt, una cartera vinculada al robo récord de Binance de octubre de este año transfirió ETH por un valor aproximado de 63 millones de dólares tras permanecer inactiva durante unas dos semanas. Después, analistas señalaron que también se habían producido movimientos de fondos de mayor magnitud. El total de los fondos robados asciende ya a unos 137 millones de dólares. Este movimiento inusual se produjo tras un periodo de relativa calma desde que se conoció el incidente. La actividad on-chain se disparó de repente y volvió a captar la atención del mercado.
Desde la perspectiva de los flujos de capital, esta señal es relevante porque comprende dos aspectos: por un lado, la gestión de los fondos por parte de los responsables del robo y, por otro, los cambios en las reservas de ETH de los exchanges. La transferencia on-chain de los fondos robados en forma de ETH podría generar presión vendedora a corto plazo, aunque también podrían trasladarse a custodia fuera de la cadena. A largo plazo, hay opiniones divergentes sobre la dirección de la demanda. Para ETH, esto constituye una señal mixta: no es puramente bajista ni claramente alcista.
En cuanto a los datos, las transferencias confirmadas por valor de 63 millones de dólares y el total acumulado de 137 millones de dólares robados son las dos cifras clave que ofrece este artículo. Cabe tener en cuenta que las grandes transferencias on-chain no siempre son retiradas motivadas por el pánico. Las operaciones habituales de creadores de mercado o custodios también pueden presentar patrones similares, por lo que existe el riesgo de interpretar erróneamente una señal aislada on-chain.
La posible reacción del mercado dependerá del destino final de los fondos. Si los fondos transferidos llegan a un exchange y se venden, ejercerán presión sobre el precio de ETH a corto plazo. Si, en cambio, se trasladan a carteras frías o a custodia institucional, esto reflejaría una mayor confianza de los titulares y un desplazamiento de la liquidez desde las plataformas de negociación hacia el almacenamiento. Las implicaciones para el mercado de estos dos escenarios son diametralmente opuestas.
Un factor que invita a la cautela es que la señal actual sigue siendo preliminar y que las operaciones de los responsables del robo podrían confundirse con el comportamiento de las instituciones. La experiencia histórica muestra que no es raro que las carteras de hackers reanuden las transferencias tras un periodo de inactividad. Su objetivo podría ser consolidar los fondos, no venderlos, por lo que no conviene interpretar este hecho en exceso como una retirada sistémica.
¿Qué conviene observar a continuación? Lo fundamental es el destino final de los fondos transferidos y si el volumen de negociación posterior sigue aumentando. Si estás siguiendo $ETH, en el plano operativo es más importante esperar a que se confirme el destino de los flujos de capital que tomar una decisión basándose únicamente en un movimiento puntual on-chain.
$ETH #BinanceHack #OnChainData #CryptoSecurity
Lo anterior es una recopilación de información y un análisis personal; no constituye asesoramiento de inversión.
Sígueme para seguir de cerca los cambios y datos clave del mercado.
Movimiento inusual en Binance dos semanas después del robo de 137 millones de dólares; las instituciones aceleran su salida de los exchanges
Las carteras vinculadas a Binance, que habían permanecido casi inactivas durante las últimas dos semanas, han movido recientemente grandes cantidades de ETH. Esto apunta a una doble señal: la transferencia de fondos robados y la salida de capital institucional de los exchanges. Conviene volver a examinar la situación desde la perspectiva de los flujos de capital.
Según informó Decrypt, una cartera vinculada al robo récord de Binance de octubre de este año transfirió ETH por un valor aproximado de 63 millones de dólares tras permanecer inactiva durante unas dos semanas. Después, analistas señalaron que también se habían producido movimientos de fondos de mayor magnitud. El total de los fondos robados asciende ya a unos 137 millones de dólares. Este movimiento inusual se produjo tras un periodo de relativa calma desde que se conoció el incidente. La actividad on-chain se disparó de repente y volvió a captar la atención del mercado.
Desde la perspectiva de los flujos de capital, esta señal es relevante porque comprende dos aspectos: por un lado, la gestión de los fondos por parte de los responsables del robo y, por otro, los cambios en las reservas de ETH de los exchanges. La transferencia on-chain de los fondos robados en forma de ETH podría generar presión vendedora a corto plazo, aunque también podrían trasladarse a custodia fuera de la cadena. A largo plazo, hay opiniones divergentes sobre la dirección de la demanda. Para ETH, esto constituye una señal mixta: no es puramente bajista ni claramente alcista.
En cuanto a los datos, las transferencias confirmadas por valor de 63 millones de dólares y el total acumulado de 137 millones de dólares robados son las dos cifras clave que ofrece este artículo. Cabe tener en cuenta que las grandes transferencias on-chain no siempre son retiradas motivadas por el pánico. Las operaciones habituales de creadores de mercado o custodios también pueden presentar patrones similares, por lo que existe el riesgo de interpretar erróneamente una señal aislada on-chain.
La posible reacción del mercado dependerá del destino final de los fondos. Si los fondos transferidos llegan a un exchange y se venden, ejercerán presión sobre el precio de ETH a corto plazo. Si, en cambio, se trasladan a carteras frías o a custodia institucional, esto reflejaría una mayor confianza de los titulares y un desplazamiento de la liquidez desde las plataformas de negociación hacia el almacenamiento. Las implicaciones para el mercado de estos dos escenarios son diametralmente opuestas.
Un factor que invita a la cautela es que la señal actual sigue siendo preliminar y que las operaciones de los responsables del robo podrían confundirse con el comportamiento de las instituciones. La experiencia histórica muestra que no es raro que las carteras de hackers reanuden las transferencias tras un periodo de inactividad. Su objetivo podría ser consolidar los fondos, no venderlos, por lo que no conviene interpretar este hecho en exceso como una retirada sistémica.
¿Qué conviene observar a continuación? Lo fundamental es el destino final de los fondos transferidos y si el volumen de negociación posterior sigue aumentando. Si estás siguiendo $ETH , en el plano operativo es más importante esperar a que se confirme el destino de los flujos de capital que tomar una decisión basándose únicamente en un movimiento puntual on-chain.
$ETH #BinanceHack #OnChainData #CryptoSecurity
Lo anterior es una recopilación de información y un análisis personal; no constituye asesoramiento de inversión.
Sígueme para seguir de cerca los cambios y datos clave del mercado.
Las carteras vinculadas a Binance, que habían permanecido casi inactivas durante las últimas dos semanas, han movido recientemente grandes cantidades de ETH. Esto apunta a una doble señal: la transferencia de fondos robados y la salida de capital institucional de los exchanges. Conviene volver a examinar la situación desde la perspectiva de los flujos de capital.
Según informó Decrypt, una cartera vinculada al robo récord de Binance de octubre de este año transfirió ETH por un valor aproximado de 63 millones de dólares tras permanecer inactiva durante unas dos semanas. Después, analistas señalaron que también se habían producido movimientos de fondos de mayor magnitud. El total de los fondos robados asciende ya a unos 137 millones de dólares. Este movimiento inusual se produjo tras un periodo de relativa calma desde que se conoció el incidente. La actividad on-chain se disparó de repente y volvió a captar la atención del mercado.
Desde la perspectiva de los flujos de capital, esta señal es relevante porque comprende dos aspectos: por un lado, la gestión de los fondos por parte de los responsables del robo y, por otro, los cambios en las reservas de ETH de los exchanges. La transferencia on-chain de los fondos robados en forma de ETH podría generar presión vendedora a corto plazo, aunque también podrían trasladarse a custodia fuera de la cadena. A largo plazo, hay opiniones divergentes sobre la dirección de la demanda. Para ETH, esto constituye una señal mixta: no es puramente bajista ni claramente alcista.
En cuanto a los datos, las transferencias confirmadas por valor de 63 millones de dólares y el total acumulado de 137 millones de dólares robados son las dos cifras clave que ofrece este artículo. Cabe tener en cuenta que las grandes transferencias on-chain no siempre son retiradas motivadas por el pánico. Las operaciones habituales de creadores de mercado o custodios también pueden presentar patrones similares, por lo que existe el riesgo de interpretar erróneamente una señal aislada on-chain.
La posible reacción del mercado dependerá del destino final de los fondos. Si los fondos transferidos llegan a un exchange y se venden, ejercerán presión sobre el precio de ETH a corto plazo. Si, en cambio, se trasladan a carteras frías o a custodia institucional, esto reflejaría una mayor confianza de los titulares y un desplazamiento de la liquidez desde las plataformas de negociación hacia el almacenamiento. Las implicaciones para el mercado de estos dos escenarios son diametralmente opuestas.
Un factor que invita a la cautela es que la señal actual sigue siendo preliminar y que las operaciones de los responsables del robo podrían confundirse con el comportamiento de las instituciones. La experiencia histórica muestra que no es raro que las carteras de hackers reanuden las transferencias tras un periodo de inactividad. Su objetivo podría ser consolidar los fondos, no venderlos, por lo que no conviene interpretar este hecho en exceso como una retirada sistémica.
¿Qué conviene observar a continuación? Lo fundamental es el destino final de los fondos transferidos y si el volumen de negociación posterior sigue aumentando. Si estás siguiendo $ETH , en el plano operativo es más importante esperar a que se confirme el destino de los flujos de capital que tomar una decisión basándose únicamente en un movimiento puntual on-chain.
$ETH #BinanceHack #OnChainData #CryptoSecurity
Lo anterior es una recopilación de información y un análisis personal; no constituye asesoramiento de inversión.
Sígueme para seguir de cerca los cambios y datos clave del mercado.
121

¡Impactante! ¡La billetera vinculada al mayor hackeo de Binance de la historia vuelve a «moverse» tras semanas inactiva!
Una billetera relacionada con el hackeo de Binance por valor de 6.300 millones de dólares volvió a activarse inesperadamente el 17/11, después de «hibernar» desde el 30/10. Transfirió 34,279.66 $ETH, equivalentes a 63 millones de dólares, a tres billeteras completamente nuevas.
Aunque estos fondos no se han vuelto a mover ni han llegado a ningún exchange, lo que indica que no hay señales de una venta masiva inmediata, esto sigue siendo una advertencia. Recordemos que los hackers utilizaron THORChain para convertir $ETH en $BTC y ocultar el rastro.
Aunque se han congelado o incautado 2.850 millones de dólares, los atacantes todavía controlan unos 3.280 millones de dólares en más de 950 billeteras. Los 63 millones de dólares $ETH son solo una pequeña parte del total.
¡Cada pequeño movimiento de los fondos hackeados podría provocar una gran volatilidad en el mercado!
¿Qué creen que hará el grupo de hackers a continuación con estos 63 millones de dólares $ETH ?
#Crypto #BinanceHack
$ETH
¡Impactante! ¡La billetera vinculada al mayor hackeo de Binance de la historia vuelve a «moverse» tras semanas inactiva!
Una billetera relacionada con el hackeo de Binance por valor de 6.300 millones de dólares volvió a activarse inesperadamente el 17/11, después de «hibernar» desde el 30/10. Transfirió 34,279.66 $ETH , equivalentes a 63 millones de dólares, a tres billeteras completamente nuevas.
Aunque estos fondos no se han vuelto a mover ni han llegado a ningún exchange, lo que indica que no hay señales de una venta masiva inmediata, esto sigue siendo una advertencia. Recordemos que los hackers utilizaron THORChain para convertir $ETH en $BTC y ocultar el rastro.
Aunque se han congelado o incautado 2.850 millones de dólares, los atacantes todavía controlan unos 3.280 millones de dólares en más de 950 billeteras. Los 63 millones de dólares $ETH son solo una pequeña parte del total.
¡Cada pequeño movimiento de los fondos hackeados podría provocar una gran volatilidad en el mercado!
¿Qué creen que hará el grupo de hackers a continuación con estos 63 millones de dólares $ETH ?
#Crypto #BinanceHack
$ETH
Una billetera relacionada con el hackeo de Binance por valor de 6.300 millones de dólares volvió a activarse inesperadamente el 17/11, después de «hibernar» desde el 30/10. Transfirió 34,279.66 $ETH , equivalentes a 63 millones de dólares, a tres billeteras completamente nuevas.
Aunque estos fondos no se han vuelto a mover ni han llegado a ningún exchange, lo que indica que no hay señales de una venta masiva inmediata, esto sigue siendo una advertencia. Recordemos que los hackers utilizaron THORChain para convertir $ETH en $BTC y ocultar el rastro.
Aunque se han congelado o incautado 2.850 millones de dólares, los atacantes todavía controlan unos 3.280 millones de dólares en más de 950 billeteras. Los 63 millones de dólares $ETH son solo una pequeña parte del total.
¡Cada pequeño movimiento de los fondos hackeados podría provocar una gran volatilidad en el mercado!
¿Qué creen que hará el grupo de hackers a continuación con estos 63 millones de dólares $ETH ?
#Crypto #BinanceHack
$ETH
111
·
--
Repercusiones del hackeo de Binance: los fondos institucionales aceleran su salida de los exchanges y se orientan hacia la custodia fuera de la cadena
Las repercusiones del hackeo de Binance están teniendo un efecto silencioso en la estructura de los fondos del mercado cripto. Según informó Cointelegraph, Joshua Lim, ejecutivo de la plataforma de custodia institucional FalconX, señaló que el robo podría impulsar a las instituciones a retirar sus criptoactivos de los exchanges y cambiar la forma en que se custodian los grandes fondos.
Desde la perspectiva de los flujos de capital, esta declaración apunta a un cambio estructural profundo en el sector. En los últimos años, muchas instituciones han tendido a mantener sus activos en exchanges por la comodidad de operar y la liquidez. Sin embargo, cuando se amplifican los riesgos de seguridad de los propios exchanges, «dónde guardar el dinero» deja de ser una simple decisión operativa y pasa a convertirse en una cuestión central de asignación de activos.
Como proveedor de servicios de custodia y liquidez dirigido a instituciones, FalconX merece atención por las declaraciones públicas de sus ejecutivos. No se trata simplemente de un comentario sobre el incidente, sino de un reflejo de un cambio real en la forma en que las instituciones valoran el riesgo: cuando un exchange deja de ser «infraestructura» y pasa a ser una «exposición al riesgo», los flujos naturales de capital se redistribuyen.
Cabe destacar que esto sigue siendo una repercusión del incidente, no una novedad concreta. Según la información disponible, aún no están claros el volumen ni el ritmo de las migraciones institucionales; a menudo existe una brecha entre las declaraciones y las acciones reales. La migración de grandes posiciones suele depender de si se producen más incidentes similares, del grado de desarrollo del marco regulatorio y de la madurez de la infraestructura de custodia fuera de la cadena.
Desde la perspectiva de la liquidez macroeconómica, si los fondos institucionales continúan saliendo de los exchanges y se orientan hacia la custodia fuera de la cadena, en teoría cambiaría la estructura de los activos mantenidos en los exchanges, lo que podría afectar a la distribución general de la liquidez del mercado y a la profundidad de negociación. Sin embargo, aún se necesitan más datos para verificar si esta transmisión se produce y cuál sería su magnitud.
Tampoco deben pasarse por alto los factores en sentido contrario. La custodia en exchanges sigue ofreciendo ventajas en cuanto a comodidad y cumplimiento normativo, por lo que es posible que algunos fondos no migren a gran escala. Además, el impacto de un solo incidente suele disminuir con el tiempo, y la atención del mercado puede desplazarse rápidamente.
En adelante, conviene observar si más instituciones anuncian cambios en sus estructuras de custodia y cómo evoluciona en la práctica el volumen de la custodia fuera de la cadena. Desde la perspectiva de los flujos de capital, lo que realmente debe confirmarse es si este cambio de paradigma evoluciona de una reacción a corto plazo impulsada por el incidente a una tendencia estructural de largo plazo.
#BinanceHack #CryptoCustody #CriptoInstitucional
La información y el análisis personal presentados anteriormente no constituyen asesoramiento de inversión.
Sígueme para seguir de cerca los cambios y datos clave del mercado.
Repercusiones del hackeo de Binance: los fondos institucionales aceleran su salida de los exchanges y se orientan hacia la custodia fuera de la cadena
Las repercusiones del hackeo de Binance están teniendo un efecto silencioso en la estructura de los fondos del mercado cripto. Según informó Cointelegraph, Joshua Lim, ejecutivo de la plataforma de custodia institucional FalconX, señaló que el robo podría impulsar a las instituciones a retirar sus criptoactivos de los exchanges y cambiar la forma en que se custodian los grandes fondos.
Desde la perspectiva de los flujos de capital, esta declaración apunta a un cambio estructural profundo en el sector. En los últimos años, muchas instituciones han tendido a mantener sus activos en exchanges por la comodidad de operar y la liquidez. Sin embargo, cuando se amplifican los riesgos de seguridad de los propios exchanges, «dónde guardar el dinero» deja de ser una simple decisión operativa y pasa a convertirse en una cuestión central de asignación de activos.
Como proveedor de servicios de custodia y liquidez dirigido a instituciones, FalconX merece atención por las declaraciones públicas de sus ejecutivos. No se trata simplemente de un comentario sobre el incidente, sino de un reflejo de un cambio real en la forma en que las instituciones valoran el riesgo: cuando un exchange deja de ser «infraestructura» y pasa a ser una «exposición al riesgo», los flujos naturales de capital se redistribuyen.
Cabe destacar que esto sigue siendo una repercusión del incidente, no una novedad concreta. Según la información disponible, aún no están claros el volumen ni el ritmo de las migraciones institucionales; a menudo existe una brecha entre las declaraciones y las acciones reales. La migración de grandes posiciones suele depender de si se producen más incidentes similares, del grado de desarrollo del marco regulatorio y de la madurez de la infraestructura de custodia fuera de la cadena.
Desde la perspectiva de la liquidez macroeconómica, si los fondos institucionales continúan saliendo de los exchanges y se orientan hacia la custodia fuera de la cadena, en teoría cambiaría la estructura de los activos mantenidos en los exchanges, lo que podría afectar a la distribución general de la liquidez del mercado y a la profundidad de negociación. Sin embargo, aún se necesitan más datos para verificar si esta transmisión se produce y cuál sería su magnitud.
Tampoco deben pasarse por alto los factores en sentido contrario. La custodia en exchanges sigue ofreciendo ventajas en cuanto a comodidad y cumplimiento normativo, por lo que es posible que algunos fondos no migren a gran escala. Además, el impacto de un solo incidente suele disminuir con el tiempo, y la atención del mercado puede desplazarse rápidamente.
En adelante, conviene observar si más instituciones anuncian cambios en sus estructuras de custodia y cómo evoluciona en la práctica el volumen de la custodia fuera de la cadena. Desde la perspectiva de los flujos de capital, lo que realmente debe confirmarse es si este cambio de paradigma evoluciona de una reacción a corto plazo impulsada por el incidente a una tendencia estructural de largo plazo.
#BinanceHack #CryptoCustody #CriptoInstitucional
La información y el análisis personal presentados anteriormente no constituyen asesoramiento de inversión.
Sígueme para seguir de cerca los cambios y datos clave del mercado.
Las repercusiones del hackeo de Binance están teniendo un efecto silencioso en la estructura de los fondos del mercado cripto. Según informó Cointelegraph, Joshua Lim, ejecutivo de la plataforma de custodia institucional FalconX, señaló que el robo podría impulsar a las instituciones a retirar sus criptoactivos de los exchanges y cambiar la forma en que se custodian los grandes fondos.
Desde la perspectiva de los flujos de capital, esta declaración apunta a un cambio estructural profundo en el sector. En los últimos años, muchas instituciones han tendido a mantener sus activos en exchanges por la comodidad de operar y la liquidez. Sin embargo, cuando se amplifican los riesgos de seguridad de los propios exchanges, «dónde guardar el dinero» deja de ser una simple decisión operativa y pasa a convertirse en una cuestión central de asignación de activos.
Como proveedor de servicios de custodia y liquidez dirigido a instituciones, FalconX merece atención por las declaraciones públicas de sus ejecutivos. No se trata simplemente de un comentario sobre el incidente, sino de un reflejo de un cambio real en la forma en que las instituciones valoran el riesgo: cuando un exchange deja de ser «infraestructura» y pasa a ser una «exposición al riesgo», los flujos naturales de capital se redistribuyen.
Cabe destacar que esto sigue siendo una repercusión del incidente, no una novedad concreta. Según la información disponible, aún no están claros el volumen ni el ritmo de las migraciones institucionales; a menudo existe una brecha entre las declaraciones y las acciones reales. La migración de grandes posiciones suele depender de si se producen más incidentes similares, del grado de desarrollo del marco regulatorio y de la madurez de la infraestructura de custodia fuera de la cadena.
Desde la perspectiva de la liquidez macroeconómica, si los fondos institucionales continúan saliendo de los exchanges y se orientan hacia la custodia fuera de la cadena, en teoría cambiaría la estructura de los activos mantenidos en los exchanges, lo que podría afectar a la distribución general de la liquidez del mercado y a la profundidad de negociación. Sin embargo, aún se necesitan más datos para verificar si esta transmisión se produce y cuál sería su magnitud.
Tampoco deben pasarse por alto los factores en sentido contrario. La custodia en exchanges sigue ofreciendo ventajas en cuanto a comodidad y cumplimiento normativo, por lo que es posible que algunos fondos no migren a gran escala. Además, el impacto de un solo incidente suele disminuir con el tiempo, y la atención del mercado puede desplazarse rápidamente.
En adelante, conviene observar si más instituciones anuncian cambios en sus estructuras de custodia y cómo evoluciona en la práctica el volumen de la custodia fuera de la cadena. Desde la perspectiva de los flujos de capital, lo que realmente debe confirmarse es si este cambio de paradigma evoluciona de una reacción a corto plazo impulsada por el incidente a una tendencia estructural de largo plazo.
#BinanceHack #CryptoCustody #CriptoInstitucional
La información y el análisis personal presentados anteriormente no constituyen asesoramiento de inversión.
Sígueme para seguir de cerca los cambios y datos clave del mercado.
4
🔥 BINANCE HA VUELTO - 17 NOV 🔥
Todos preguntaban: ¿por qué estaba caído Binance?
¡Ahora se sabe la verdad!
El 29 de octubre, Binance sufrió el mayor hackeo de la historia
¡Robaron 6,3 mil millones de dólares!
Por eso Binance pausó los retiros
¡Para mantener tu dinero a salvo!
AHORA, BUENAS NOTICIAS 👇
✅ Se reabrieron los retiros en 87 redes
✅ Ya se recuperó el 95 % de los fondos
✅ Todo volverá a la normalidad esta semana
✅ Binance dijo: todos recibirán un reembolso completo
No hay necesidad de entrar en pánico
¡Tu dinero está a salvo!
¿Vendiste por miedo o MANTUVISTE tus inversiones?
Dímelo con sinceridad en los comentarios 👇
#Binance #CryptoNews #BinanceHack #crypto
🔥 BINANCE HA VUELTO - 17 NOV 🔥
Todos preguntaban: ¿por qué estaba caído Binance?
¡Ahora se sabe la verdad!
El 29 de octubre, Binance sufrió el mayor hackeo de la historia
¡Robaron 6,3 mil millones de dólares!
Por eso Binance pausó los retiros
¡Para mantener tu dinero a salvo!
AHORA, BUENAS NOTICIAS 👇
✅ Se reabrieron los retiros en 87 redes
✅ Ya se recuperó el 95 % de los fondos
✅ Todo volverá a la normalidad esta semana
✅ Binance dijo: todos recibirán un reembolso completo
No hay necesidad de entrar en pánico
¡Tu dinero está a salvo!
¿Vendiste por miedo o MANTUVISTE tus inversiones?
Dímelo con sinceridad en los comentarios 👇
#Binance #CryptoNews #BinanceHack #crypto
Todos preguntaban: ¿por qué estaba caído Binance?
¡Ahora se sabe la verdad!
El 29 de octubre, Binance sufrió el mayor hackeo de la historia
¡Robaron 6,3 mil millones de dólares!
Por eso Binance pausó los retiros
¡Para mantener tu dinero a salvo!
AHORA, BUENAS NOTICIAS 👇
✅ Se reabrieron los retiros en 87 redes
✅ Ya se recuperó el 95 % de los fondos
✅ Todo volverá a la normalidad esta semana
✅ Binance dijo: todos recibirán un reembolso completo
No hay necesidad de entrar en pánico
¡Tu dinero está a salvo!
¿Vendiste por miedo o MANTUVISTE tus inversiones?
Dímelo con sinceridad en los comentarios 👇
#Binance #CryptoNews #BinanceHack #crypto
15

·
--
¿Volverán los fondos del hackeo de Binance congelados en Arbitrum? La votación de la DAO de Arbitrum dice que sí con un 99,998 %, pero no de inmediato.
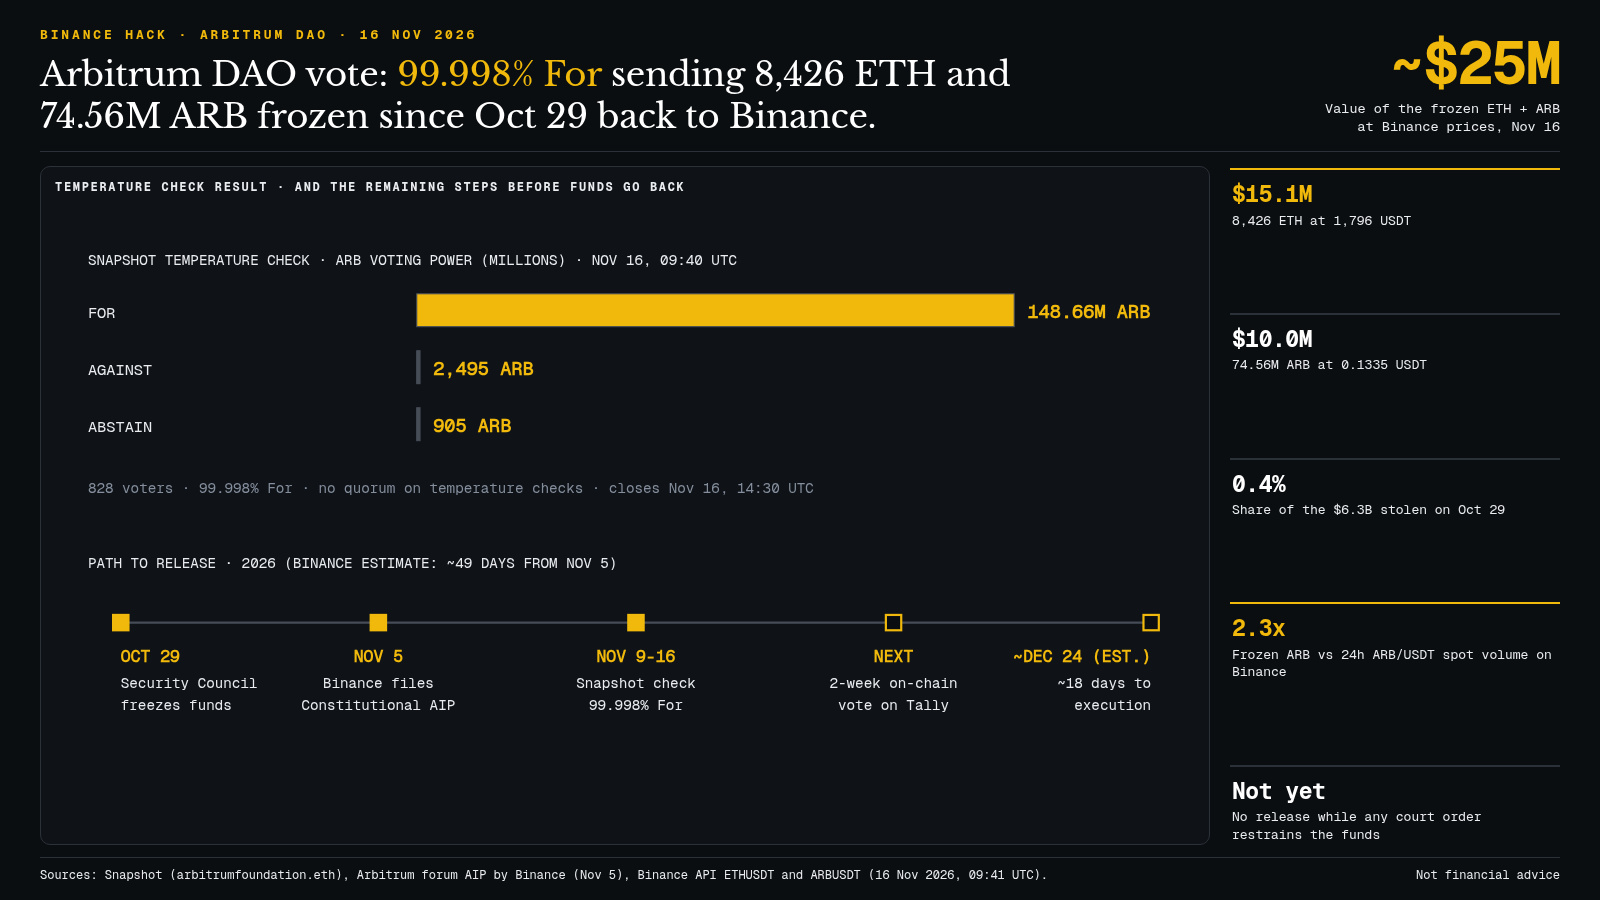
Desde el 29/10, 8 426 $ETH y 74,56 millones de $ARB robados están bloqueados por el Security Council de Arbitrum.
El 05/11, Binance presentó una propuesta constitucional (AIP) en el foro de Arbitrum para recuperarlo todo. La votación de Snapshot cierra este lunes 16/11 a las 14:30 UTC. Hacia las 09:40 UTC: 148,66 millones de ARB a favor, 2 495 en contra, 828 votantes.
En valor, unos 25 M$ a los precios de Binance de esta mañana (15,1 M$ en ETH, 10 M$ en ARB a 0,1335 USDT). Es decir, un 0,4 % de los 6,3 mil millones de dólares robados. Poco frente al total, pero sienta un precedente: una DAO que devuelve fondos congelados a un exchange.
Y las condiciones son exigentes. Según el texto de Binance, queda una votación on-chain de 2 semanas en Tally y luego unos 18 días antes de la ejecución: unos 49 días desde el 05/11, es decir, como pronto, a finales de diciembre. Binance también debe firmar acuerdos de indemnización con la Arbitrum Foundation, Offchain Labs y los miembros del Security Council. Y no se transferirá nada mientras una decisión judicial mantenga bloqueados estos fondos.
Mi lectura: el resultado de la votación estaba decidido de antemano; la verdadera incógnita es jurídica. Un dato a seguir para ARB: 74,56 M de ARB equivalen a 2,3 veces el volumen spot de ARB/USDT de las últimas 24 h en Binance.
Dos posibles desenlaces de aquí a finales de diciembre: se aprueba la votación de Tally y se devuelven los fondos, o el calendario se aplaza por un procedimiento judicial. ¿Este precedente les da confianza en las L2 o demuestra, sobre todo, que un Security Council puede congelarlo todo?
#BinanceHack #Arbitrum
Fuentes: Snapshot arbitrumfoundation.eth (16/11, 09:40 UTC), AIP de Binance en el foro arbitrum.foundation (05/11), API de Binance ETHUSDT y ARBUSDT (16/11, 09:41 UTC). Esto no es asesoramiento financiero.
¿Volverán los fondos del hackeo de Binance congelados en Arbitrum? La votación de la DAO de Arbitrum dice que sí con un 99,998 %, pero no de inmediato.
Desde el 29/10, 8 426 $ETH y 74,56 millones de $ARB robados están bloqueados por el Security Council de Arbitrum.
El 05/11, Binance presentó una propuesta constitucional (AIP) en el foro de Arbitrum para recuperarlo todo. La votación de Snapshot cierra este lunes 16/11 a las 14:30 UTC. Hacia las 09:40 UTC: 148,66 millones de ARB a favor, 2 495 en contra, 828 votantes.
En valor, unos 25 M$ a los precios de Binance de esta mañana (15,1 M$ en ETH, 10 M$ en ARB a 0,1335 USDT). Es decir, un 0,4 % de los 6,3 mil millones de dólares robados. Poco frente al total, pero sienta un precedente: una DAO que devuelve fondos congelados a un exchange.
Y las condiciones son exigentes. Según el texto de Binance, queda una votación on-chain de 2 semanas en Tally y luego unos 18 días antes de la ejecución: unos 49 días desde el 05/11, es decir, como pronto, a finales de diciembre. Binance también debe firmar acuerdos de indemnización con la Arbitrum Foundation, Offchain Labs y los miembros del Security Council. Y no se transferirá nada mientras una decisión judicial mantenga bloqueados estos fondos.
Mi lectura: el resultado de la votación estaba decidido de antemano; la verdadera incógnita es jurídica. Un dato a seguir para ARB: 74,56 M de ARB equivalen a 2,3 veces el volumen spot de ARB/USDT de las últimas 24 h en Binance.
Dos posibles desenlaces de aquí a finales de diciembre: se aprueba la votación de Tally y se devuelven los fondos, o el calendario se aplaza por un procedimiento judicial. ¿Este precedente les da confianza en las L2 o demuestra, sobre todo, que un Security Council puede congelarlo todo?
#BinanceHack #Arbitrum
Fuentes: Snapshot arbitrumfoundation.eth (16/11, 09:40 UTC), AIP de Binance en el foro arbitrum.foundation (05/11), API de Binance ETHUSDT y ARBUSDT (16/11, 09:41 UTC). Esto no es asesoramiento financiero.
Desde el 29/10, 8 426 $ETH y 74,56 millones de $ARB robados están bloqueados por el Security Council de Arbitrum.
El 05/11, Binance presentó una propuesta constitucional (AIP) en el foro de Arbitrum para recuperarlo todo. La votación de Snapshot cierra este lunes 16/11 a las 14:30 UTC. Hacia las 09:40 UTC: 148,66 millones de ARB a favor, 2 495 en contra, 828 votantes.
En valor, unos 25 M$ a los precios de Binance de esta mañana (15,1 M$ en ETH, 10 M$ en ARB a 0,1335 USDT). Es decir, un 0,4 % de los 6,3 mil millones de dólares robados. Poco frente al total, pero sienta un precedente: una DAO que devuelve fondos congelados a un exchange.
Y las condiciones son exigentes. Según el texto de Binance, queda una votación on-chain de 2 semanas en Tally y luego unos 18 días antes de la ejecución: unos 49 días desde el 05/11, es decir, como pronto, a finales de diciembre. Binance también debe firmar acuerdos de indemnización con la Arbitrum Foundation, Offchain Labs y los miembros del Security Council. Y no se transferirá nada mientras una decisión judicial mantenga bloqueados estos fondos.
Mi lectura: el resultado de la votación estaba decidido de antemano; la verdadera incógnita es jurídica. Un dato a seguir para ARB: 74,56 M de ARB equivalen a 2,3 veces el volumen spot de ARB/USDT de las últimas 24 h en Binance.
Dos posibles desenlaces de aquí a finales de diciembre: se aprueba la votación de Tally y se devuelven los fondos, o el calendario se aplaza por un procedimiento judicial. ¿Este precedente les da confianza en las L2 o demuestra, sobre todo, que un Security Council puede congelarlo todo?
#BinanceHack #Arbitrum
Fuentes: Snapshot arbitrumfoundation.eth (16/11, 09:40 UTC), AIP de Binance en el foro arbitrum.foundation (05/11), API de Binance ETHUSDT y ARBUSDT (16/11, 09:41 UTC). Esto no es asesoramiento financiero.
522
·
--
🚔 YA SE HAN INMOVILIZADO $2.7 MIL MILLONES DEL HACKEO DE BINANCE
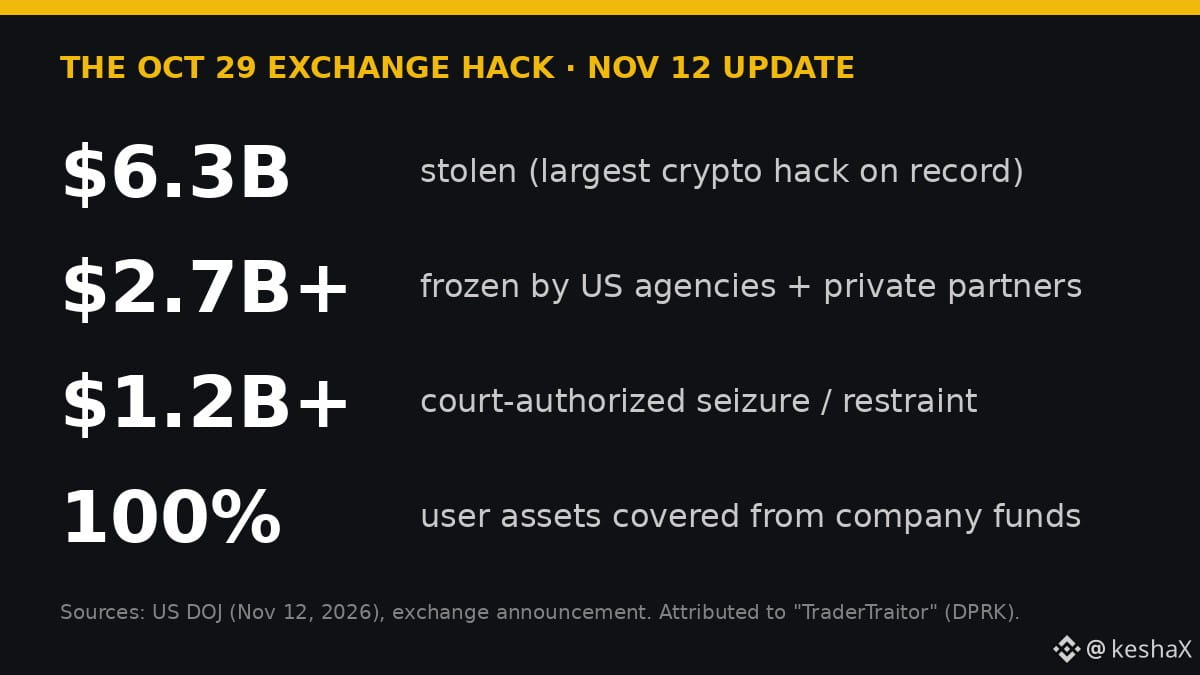
El Departamento de Justicia de EE. UU. acaba de poner cifras al robo del 29 de octubre, que atribuye a los hackers norcoreanos de «TraderTraitor».
Más de $6 mil millones robados. Más de $2.7 mil millones inmovilizados por agencias estadounidenses y socios privados. Más de $1.2 mil millones autorizados por los tribunales para su incautación o retención.
Ese mismo día, Binance dijo que había cubierto por completo, con fondos propios, los activos de todos los usuarios afectados: SAFU, parte del fondo de seguro de futuros y la tesorería corporativa. Su nueva instantánea de Prueba de Reservas abarca 198 tokens, frente a los 10 que incluía justo después del hackeo. Generar la prueba de conocimiento cero para la verificación 1:1 tarda unas 40–50 horas.
Los usuarios han sido resarcidos. Aproximadamente la mitad del botín está bloqueada. La otra mitad sigue circulando por puentes y mezcladores.
¿Cuánto de los $6.3 mil millones se recuperará al final: menos de la mitad o más de la mitad? $BNB
#Binance #BinanceHack #NorthKorea #CryptoNews
🚔 YA SE HAN INMOVILIZADO $2.7 MIL MILLONES DEL HACKEO DE BINANCE
El Departamento de Justicia de EE. UU. acaba de poner cifras al robo del 29 de octubre, que atribuye a los hackers norcoreanos de «TraderTraitor».
Más de $6 mil millones robados. Más de $2.7 mil millones inmovilizados por agencias estadounidenses y socios privados. Más de $1.2 mil millones autorizados por los tribunales para su incautación o retención.
Ese mismo día, Binance dijo que había cubierto por completo, con fondos propios, los activos de todos los usuarios afectados: SAFU, parte del fondo de seguro de futuros y la tesorería corporativa. Su nueva instantánea de Prueba de Reservas abarca 198 tokens, frente a los 10 que incluía justo después del hackeo. Generar la prueba de conocimiento cero para la verificación 1:1 tarda unas 40–50 horas.
Los usuarios han sido resarcidos. Aproximadamente la mitad del botín está bloqueada. La otra mitad sigue circulando por puentes y mezcladores.
¿Cuánto de los $6.3 mil millones se recuperará al final: menos de la mitad o más de la mitad? $BNB
#Binance #BinanceHack #NorthKorea #CryptoNews
El Departamento de Justicia de EE. UU. acaba de poner cifras al robo del 29 de octubre, que atribuye a los hackers norcoreanos de «TraderTraitor».
Más de $6 mil millones robados. Más de $2.7 mil millones inmovilizados por agencias estadounidenses y socios privados. Más de $1.2 mil millones autorizados por los tribunales para su incautación o retención.
Ese mismo día, Binance dijo que había cubierto por completo, con fondos propios, los activos de todos los usuarios afectados: SAFU, parte del fondo de seguro de futuros y la tesorería corporativa. Su nueva instantánea de Prueba de Reservas abarca 198 tokens, frente a los 10 que incluía justo después del hackeo. Generar la prueba de conocimiento cero para la verificación 1:1 tarda unas 40–50 horas.
Los usuarios han sido resarcidos. Aproximadamente la mitad del botín está bloqueada. La otra mitad sigue circulando por puentes y mezcladores.
¿Cuánto de los $6.3 mil millones se recuperará al final: menos de la mitad o más de la mitad? $BNB
#Binance #BinanceHack #NorthKorea #CryptoNews
1
371
·
--
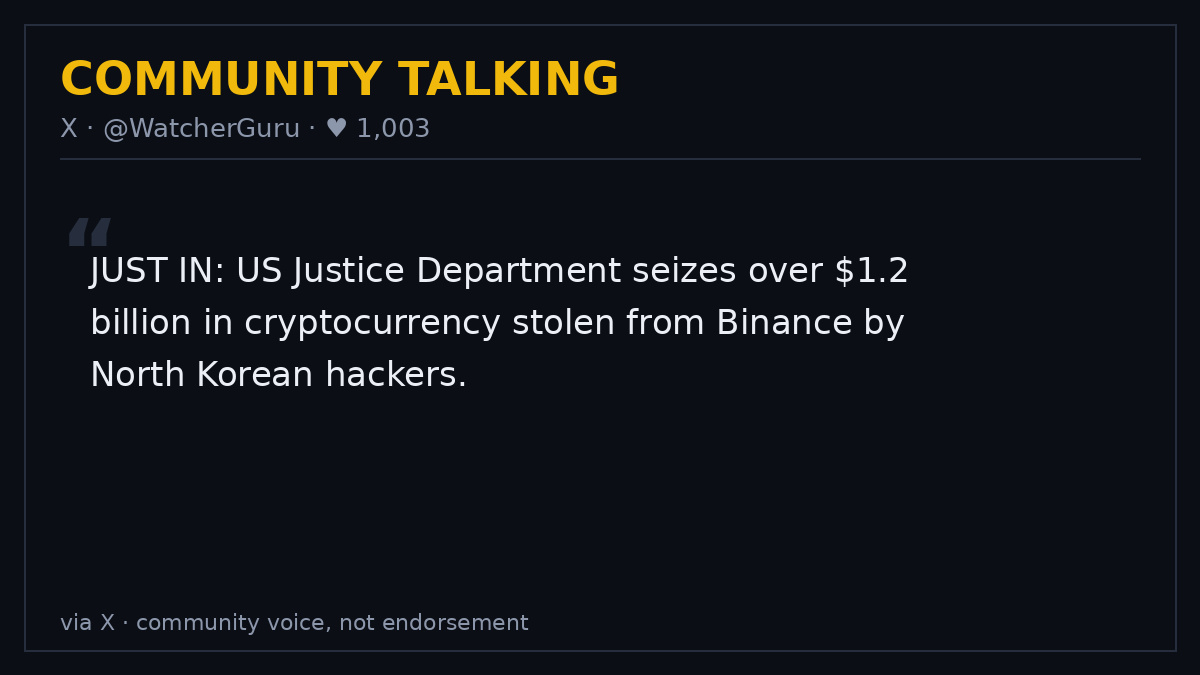
Los traders de X están compartiendo la última actualización del DOJ sobre el hackeo de Binance: más de 1,2 mil millones de dólares en criptomonedas robadas están ahora sujetos a incautación o inmovilización autorizadas por un tribunal. (WatcherGuru, 1.003 me gusta)
📊 Qué pasó
El Departamento de Justicia de EE. UU. anunció acciones coordinadas el 12 de noviembre contra las operaciones de robo de criptomonedas de Corea del Norte. El 29 de octubre, hackers militares norcoreanos —a quienes el FBI llama «TraderTraitor»— robaron más de 6 mil millones de dólares en activos virtuales de Binance. Hasta ahora se han congelado más de 2,7 mil millones de dólares, y el DOJ obtuvo autorización judicial para incautar o inmovilizar más de 1,2 mil millones de dólares de esos fondos. El DOJ también desmanteló la infraestructura de «FaceStealer», una estafa con reuniones de video falsas detrás de robos por más de 400 millones de dólares.
🔥 Por qué importa
Esta es la primera cifra oficial respaldada por una orden judicial vinculada a la recuperación. Binance dijo en su informe del 3 de noviembre que se habían congelado o interceptado alrededor de 2,85 mil millones de dólares. Ahora, el DOJ sitúa los fondos congelados en más de 2,7 mil millones de dólares, con más de 1,2 mil millones bloqueados por órdenes judiciales. Eso aún deja aproximadamente la mitad del botín de más de 6 mil millones de dólares fuera de la congelación, así que la recuperación es real, pero parcial. Efecto de segundo orden: Binance apunta a restablecer los retiros de seis tokens y cinco redes antes del 13 de noviembre, y cada orden judicial hace que ese plazo parezca más factible.
⚠️ Que algo esté incautado o inmovilizado no significa que haya sido devuelto. Los 1,2 mil millones de dólares están sujetos a autorización judicial y los 2,7 mil millones están congelados; ninguna de las dos cosas significa que los fondos ya estén de vuelta en manos de Binance. No sumes las dos cifras.
👀 Qué observar: los procedimientos de decomiso relacionados con los más de 1,2 mil millones de dólares, si los fondos congelados superan los 2,7 mil millones y el objetivo de Binance de restablecer los retiros el 13 de noviembre.
$BTC cotiza a 71.533 dólares, con una caída del 3,97 % en 24 h (mercado spot de Binance), por debajo del costo promedio de compra de los tenedores a corto plazo, de 75.600 dólares, por cuarto día consecutivo.
¿Una incautación de 1,2 mil millones de dólares cambia lo seguro que te sientes al dejar fondos en un gran exchange, o te preocupa más que todavía falten más de 3 mil millones? 👇
Contenido educativo únicamente. No es asesoramiento financiero. Investiga por tu cuenta.
#BinanceHack #NoticiasCripto
Los traders de X están compartiendo la última actualización del DOJ sobre el hackeo de Binance: más de 1,2 mil millones de dólares en criptomonedas robadas están ahora sujetos a incautación o inmovilización autorizadas por un tribunal. (WatcherGuru, 1.003 me gusta)
📊 Qué pasó
El Departamento de Justicia de EE. UU. anunció acciones coordinadas el 12 de noviembre contra las operaciones de robo de criptomonedas de Corea del Norte. El 29 de octubre, hackers militares norcoreanos —a quienes el FBI llama «TraderTraitor»— robaron más de 6 mil millones de dólares en activos virtuales de Binance. Hasta ahora se han congelado más de 2,7 mil millones de dólares, y el DOJ obtuvo autorización judicial para incautar o inmovilizar más de 1,2 mil millones de dólares de esos fondos. El DOJ también desmanteló la infraestructura de «FaceStealer», una estafa con reuniones de video falsas detrás de robos por más de 400 millones de dólares.
🔥 Por qué importa
Esta es la primera cifra oficial respaldada por una orden judicial vinculada a la recuperación. Binance dijo en su informe del 3 de noviembre que se habían congelado o interceptado alrededor de 2,85 mil millones de dólares. Ahora, el DOJ sitúa los fondos congelados en más de 2,7 mil millones de dólares, con más de 1,2 mil millones bloqueados por órdenes judiciales. Eso aún deja aproximadamente la mitad del botín de más de 6 mil millones de dólares fuera de la congelación, así que la recuperación es real, pero parcial. Efecto de segundo orden: Binance apunta a restablecer los retiros de seis tokens y cinco redes antes del 13 de noviembre, y cada orden judicial hace que ese plazo parezca más factible.
⚠️ Que algo esté incautado o inmovilizado no significa que haya sido devuelto. Los 1,2 mil millones de dólares están sujetos a autorización judicial y los 2,7 mil millones están congelados; ninguna de las dos cosas significa que los fondos ya estén de vuelta en manos de Binance. No sumes las dos cifras.
👀 Qué observar: los procedimientos de decomiso relacionados con los más de 1,2 mil millones de dólares, si los fondos congelados superan los 2,7 mil millones y el objetivo de Binance de restablecer los retiros el 13 de noviembre.
$BTC cotiza a 71.533 dólares, con una caída del 3,97 % en 24 h (mercado spot de Binance), por debajo del costo promedio de compra de los tenedores a corto plazo, de 75.600 dólares, por cuarto día consecutivo.
¿Una incautación de 1,2 mil millones de dólares cambia lo seguro que te sientes al dejar fondos en un gran exchange, o te preocupa más que todavía falten más de 3 mil millones? 👇
Contenido educativo únicamente. No es asesoramiento financiero. Investiga por tu cuenta.
#BinanceHack #NoticiasCripto
📊 Qué pasó
El Departamento de Justicia de EE. UU. anunció acciones coordinadas el 12 de noviembre contra las operaciones de robo de criptomonedas de Corea del Norte. El 29 de octubre, hackers militares norcoreanos —a quienes el FBI llama «TraderTraitor»— robaron más de 6 mil millones de dólares en activos virtuales de Binance. Hasta ahora se han congelado más de 2,7 mil millones de dólares, y el DOJ obtuvo autorización judicial para incautar o inmovilizar más de 1,2 mil millones de dólares de esos fondos. El DOJ también desmanteló la infraestructura de «FaceStealer», una estafa con reuniones de video falsas detrás de robos por más de 400 millones de dólares.
🔥 Por qué importa
Esta es la primera cifra oficial respaldada por una orden judicial vinculada a la recuperación. Binance dijo en su informe del 3 de noviembre que se habían congelado o interceptado alrededor de 2,85 mil millones de dólares. Ahora, el DOJ sitúa los fondos congelados en más de 2,7 mil millones de dólares, con más de 1,2 mil millones bloqueados por órdenes judiciales. Eso aún deja aproximadamente la mitad del botín de más de 6 mil millones de dólares fuera de la congelación, así que la recuperación es real, pero parcial. Efecto de segundo orden: Binance apunta a restablecer los retiros de seis tokens y cinco redes antes del 13 de noviembre, y cada orden judicial hace que ese plazo parezca más factible.
⚠️ Que algo esté incautado o inmovilizado no significa que haya sido devuelto. Los 1,2 mil millones de dólares están sujetos a autorización judicial y los 2,7 mil millones están congelados; ninguna de las dos cosas significa que los fondos ya estén de vuelta en manos de Binance. No sumes las dos cifras.
👀 Qué observar: los procedimientos de decomiso relacionados con los más de 1,2 mil millones de dólares, si los fondos congelados superan los 2,7 mil millones y el objetivo de Binance de restablecer los retiros el 13 de noviembre.
$BTC cotiza a 71.533 dólares, con una caída del 3,97 % en 24 h (mercado spot de Binance), por debajo del costo promedio de compra de los tenedores a corto plazo, de 75.600 dólares, por cuarto día consecutivo.
¿Una incautación de 1,2 mil millones de dólares cambia lo seguro que te sientes al dejar fondos en un gran exchange, o te preocupa más que todavía falten más de 3 mil millones? 👇
Contenido educativo únicamente. No es asesoramiento financiero. Investiga por tu cuenta.
#BinanceHack #NoticiasCripto
29
·
--
Seis memecoins desechables en $NEAR, con un costo de lanzamiento de unos $90 cada una, tenían una sola función: mover fondos robados de Binance.
Eso se desprende del informe de Elliptic del 9 de noviembre sobre el blanqueo del hackeo del 29 de octubre, un robo que Binance cifró en $6.3B y que el FBI vinculó con TraderTraitor, de Corea del Norte.
El truco: crear un token, emparejarlo con NEAR en un pool de un DEX, comprarlo con NEAR robado desde un grupo de billeteras y venderlo desde otro. Sin transferencias directas entre ellas. Unos 117,000 NEAR (alrededor de $430K) circularon entre el 5 y el 7 de noviembre, y ninguno de los seis tokens ha vuelto a negociarse desde el 8 de noviembre.
Solana registró una variante el 3 de noviembre: $SOL robados se intercambiaron a través de tokens existentes con poca actividad y luego se convirtieron en USDC.
Por qué debería importarle a un titular de $NEAR : Elliptic calcula que todavía quedan unos 11.8M de NEAR robados ($43.7M) sin mover. Eso equivale aproximadamente a la mitad de los $91M negociados en las últimas 24 horas, y cada salto queda registrado en la cadena 👀
Hoy NEAR cotiza a $3.665, con una subida del 1.61% en 24 horas y un nivel de Miedo y Codicia de 29.
La lección adicional: una memecoin nueva en NEAR, con mucho volumen y apenas una o dos billeteras en cada lado, quizá no sea un mercado en absoluto.
¿Aun así te lanzarías a un pool de una memecoin recién creada después de ver cómo se usaron estos?
#NEAR #BinanceHack #MemeCoins
Seis memecoins desechables en $NEAR , con un costo de lanzamiento de unos $90 cada una, tenían una sola función: mover fondos robados de Binance.
Eso se desprende del informe de Elliptic del 9 de noviembre sobre el blanqueo del hackeo del 29 de octubre, un robo que Binance cifró en $6.3B y que el FBI vinculó con TraderTraitor, de Corea del Norte.
El truco: crear un token, emparejarlo con NEAR en un pool de un DEX, comprarlo con NEAR robado desde un grupo de billeteras y venderlo desde otro. Sin transferencias directas entre ellas. Unos 117,000 NEAR (alrededor de $430K) circularon entre el 5 y el 7 de noviembre, y ninguno de los seis tokens ha vuelto a negociarse desde el 8 de noviembre.
Solana registró una variante el 3 de noviembre: $SOL robados se intercambiaron a través de tokens existentes con poca actividad y luego se convirtieron en USDC.
Por qué debería importarle a un titular de $NEAR : Elliptic calcula que todavía quedan unos 11.8M de NEAR robados ($43.7M) sin mover. Eso equivale aproximadamente a la mitad de los $91M negociados en las últimas 24 horas, y cada salto queda registrado en la cadena 👀
Hoy NEAR cotiza a $3.665, con una subida del 1.61% en 24 horas y un nivel de Miedo y Codicia de 29.
La lección adicional: una memecoin nueva en NEAR, con mucho volumen y apenas una o dos billeteras en cada lado, quizá no sea un mercado en absoluto.
¿Aun así te lanzarías a un pool de una memecoin recién creada después de ver cómo se usaron estos?
#NEAR #BinanceHack #MemeCoins
Eso se desprende del informe de Elliptic del 9 de noviembre sobre el blanqueo del hackeo del 29 de octubre, un robo que Binance cifró en $6.3B y que el FBI vinculó con TraderTraitor, de Corea del Norte.
El truco: crear un token, emparejarlo con NEAR en un pool de un DEX, comprarlo con NEAR robado desde un grupo de billeteras y venderlo desde otro. Sin transferencias directas entre ellas. Unos 117,000 NEAR (alrededor de $430K) circularon entre el 5 y el 7 de noviembre, y ninguno de los seis tokens ha vuelto a negociarse desde el 8 de noviembre.
Solana registró una variante el 3 de noviembre: $SOL robados se intercambiaron a través de tokens existentes con poca actividad y luego se convirtieron en USDC.
Por qué debería importarle a un titular de $NEAR : Elliptic calcula que todavía quedan unos 11.8M de NEAR robados ($43.7M) sin mover. Eso equivale aproximadamente a la mitad de los $91M negociados en las últimas 24 horas, y cada salto queda registrado en la cadena 👀
Hoy NEAR cotiza a $3.665, con una subida del 1.61% en 24 horas y un nivel de Miedo y Codicia de 29.
La lección adicional: una memecoin nueva en NEAR, con mucho volumen y apenas una o dos billeteras en cada lado, quizá no sea un mercado en absoluto.
¿Aun así te lanzarías a un pool de una memecoin recién creada después de ver cómo se usaron estos?
#NEAR #BinanceHack #MemeCoins
162
Esto es una LOCURA… y da miedo.
Según se informa, hackers norcoreanos están creando sus PROPIAS memecoins para blanquear las ganancias del hackeo de Binance por valor de 6.300 MILLONES de dólares.
Según un análisis de Elliptic:
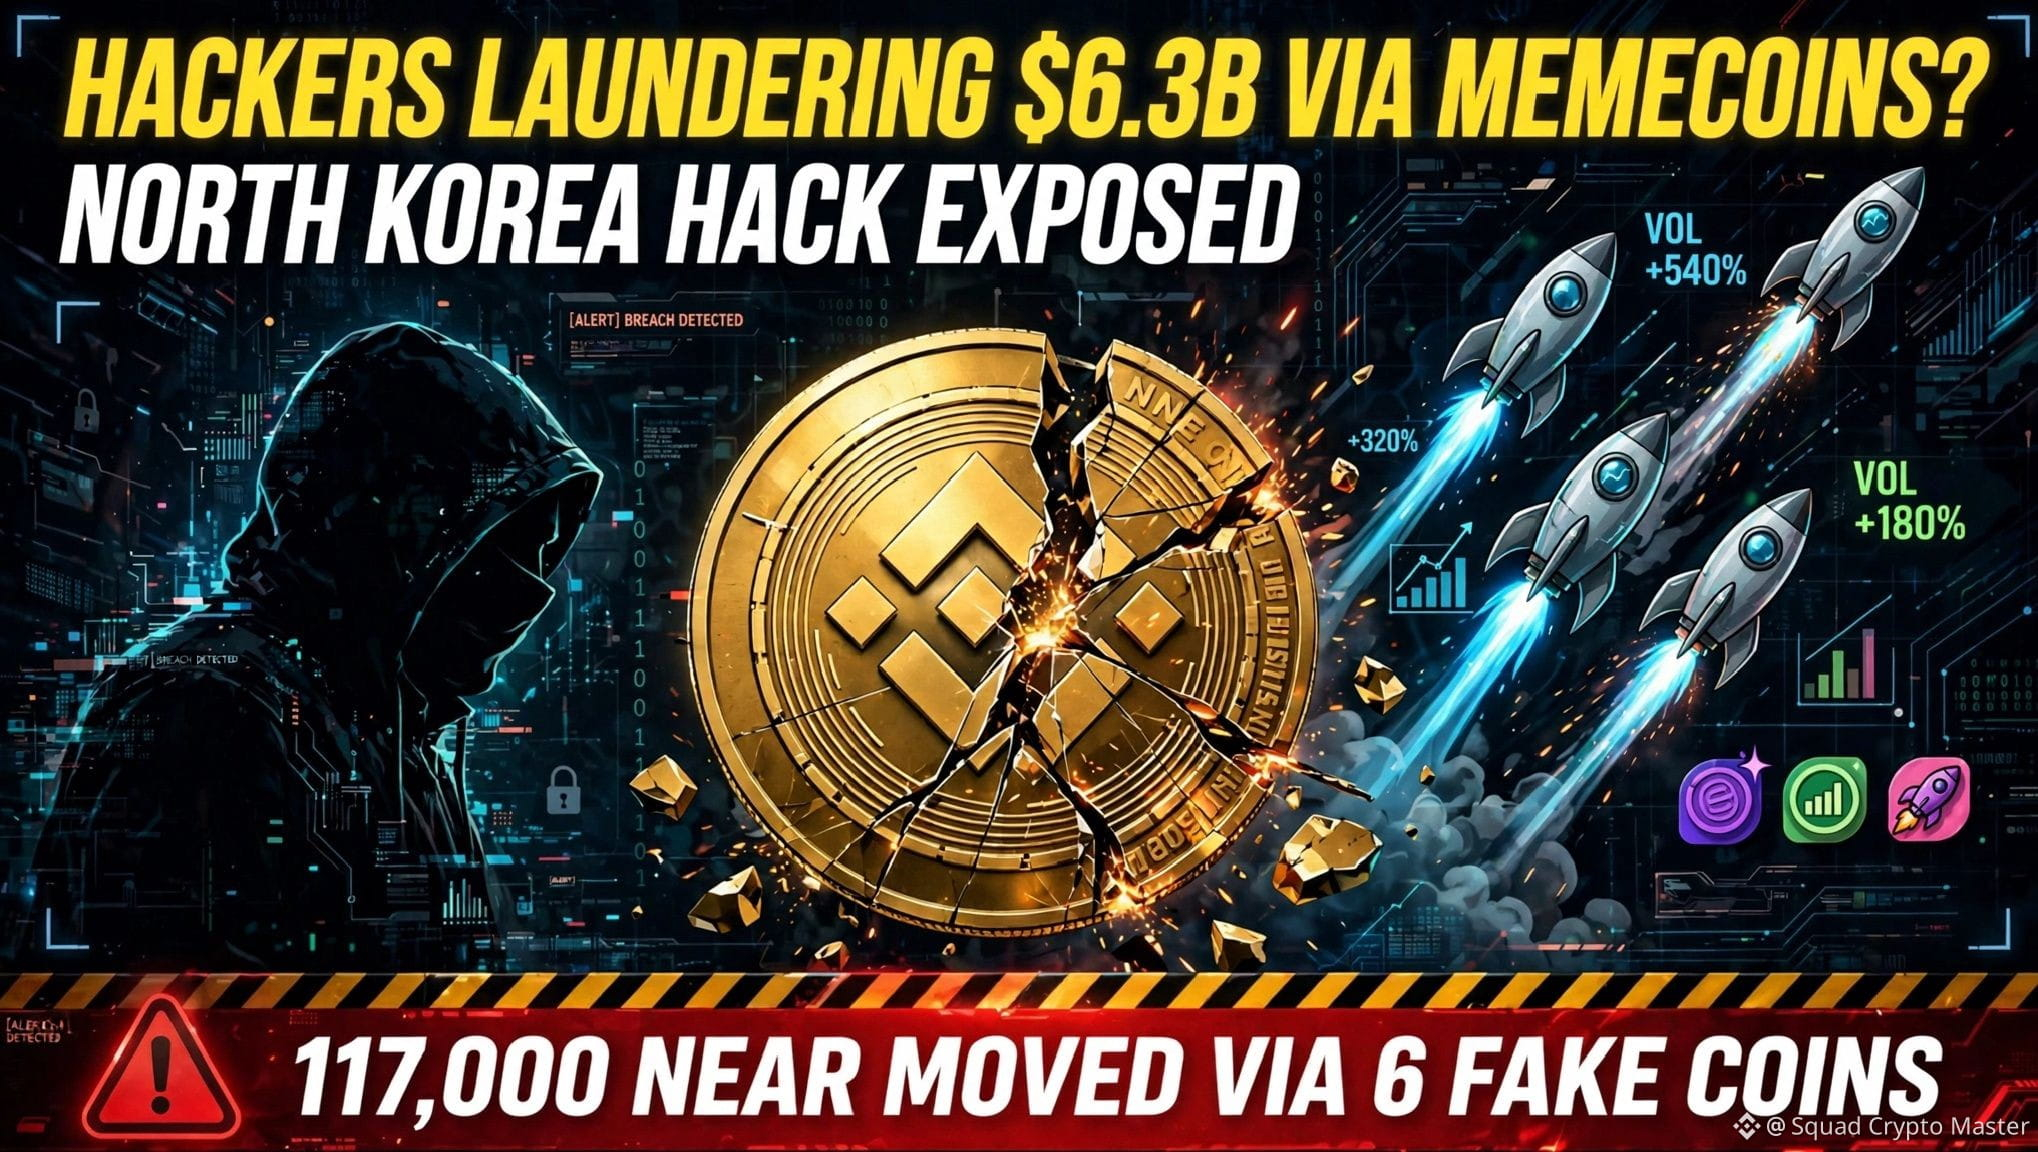
📉 Los hackers transfirieron 117.000 tokens NEAR (∼430.000 dólares) a través de 6 memecoins creadas entre el 5 y el 7 de noviembre
📉 Generan volúmenes de negociación FALSOS para legitimar sus ganancias
📉 Un token incluso usa una imagen de Elon Musk
Un informe español del 11 de noviembre dijo que los hackers ahora intentan usar memecoins porque los están persiguiendo y no pueden mover las criptomonedas al sistema financiero formal. Algunos informes ya sitúan el monto del hackeo en 8.000 MILLONES de dólares.
Por eso DEBES revisar las memecoins antes de comprarlas:
❌ ¿Quién la creó?
❌ ¿El volumen es real o se trata de operaciones ficticias?
❌ ¿La foto de Elon o de una celebridad es solo un anzuelo?
Si una memecoin nueva sube un 1.000 % de la noche a la mañana sin una comunidad real, HUYE.
Comparte esto. Alguien de tu feed está a punto de comprar una de estas.
#BinanceHack #NorthKorea #Memecoin #CryptoScam #CryptoNews $NEAR
Esto es una LOCURA… y da miedo.
Según se informa, hackers norcoreanos están creando sus PROPIAS memecoins para blanquear las ganancias del hackeo de Binance por valor de 6.300 MILLONES de dólares.
Según un análisis de Elliptic:
📉 Los hackers transfirieron 117.000 tokens NEAR (∼430.000 dólares) a través de 6 memecoins creadas entre el 5 y el 7 de noviembre
📉 Generan volúmenes de negociación FALSOS para legitimar sus ganancias
📉 Un token incluso usa una imagen de Elon Musk
Un informe español del 11 de noviembre dijo que los hackers ahora intentan usar memecoins porque los están persiguiendo y no pueden mover las criptomonedas al sistema financiero formal. Algunos informes ya sitúan el monto del hackeo en 8.000 MILLONES de dólares.
Por eso DEBES revisar las memecoins antes de comprarlas:
❌ ¿Quién la creó?
❌ ¿El volumen es real o se trata de operaciones ficticias?
❌ ¿La foto de Elon o de una celebridad es solo un anzuelo?
Si una memecoin nueva sube un 1.000 % de la noche a la mañana sin una comunidad real, HUYE.
Comparte esto. Alguien de tu feed está a punto de comprar una de estas.
#BinanceHack #NorthKorea #Memecoin #CryptoScam #CryptoNews $NEAR
Según se informa, hackers norcoreanos están creando sus PROPIAS memecoins para blanquear las ganancias del hackeo de Binance por valor de 6.300 MILLONES de dólares.
Según un análisis de Elliptic:
📉 Los hackers transfirieron 117.000 tokens NEAR (∼430.000 dólares) a través de 6 memecoins creadas entre el 5 y el 7 de noviembre
📉 Generan volúmenes de negociación FALSOS para legitimar sus ganancias
📉 Un token incluso usa una imagen de Elon Musk
Un informe español del 11 de noviembre dijo que los hackers ahora intentan usar memecoins porque los están persiguiendo y no pueden mover las criptomonedas al sistema financiero formal. Algunos informes ya sitúan el monto del hackeo en 8.000 MILLONES de dólares.
Por eso DEBES revisar las memecoins antes de comprarlas:
❌ ¿Quién la creó?
❌ ¿El volumen es real o se trata de operaciones ficticias?
❌ ¿La foto de Elon o de una celebridad es solo un anzuelo?
Si una memecoin nueva sube un 1.000 % de la noche a la mañana sin una comunidad real, HUYE.
Comparte esto. Alguien de tu feed está a punto de comprar una de estas.
#BinanceHack #NorthKorea #Memecoin #CryptoScam #CryptoNews $NEAR
12
Los hackers despliegan memecoins personalizadas para blanquear fondos de Binance
Un análisis forense revela que los atacantes están acuñando memecoins a medida con imágenes de Elon Musk y logotipos de animales para ocultar, mediante pools de liquidez, los fondos obtenidos en el exploit de Binance, valorados en 6.400 millones de dólares.
#BinanceHack #BlockchainForensics
Los hackers despliegan memecoins personalizadas para blanquear fondos de Binance
Un análisis forense revela que los atacantes están acuñando memecoins a medida con imágenes de Elon Musk y logotipos de animales para ocultar, mediante pools de liquidez, los fondos obtenidos en el exploit de Binance, valorados en 6.400 millones de dólares.
#BinanceHack #BlockchainForensics
Un análisis forense revela que los atacantes están acuñando memecoins a medida con imágenes de Elon Musk y logotipos de animales para ocultar, mediante pools de liquidez, los fondos obtenidos en el exploit de Binance, valorados en 6.400 millones de dólares.
#BinanceHack #BlockchainForensics
11
🚨🚨 ÚLTIMA HORA: COREA DEL NORTE ACUÑA MEMECOINS PARA BLANQUEAR EL BOTÍN DE BINANCE. 👀
Los hackers de Binance, que robaron 6.300 millones de dólares, ahora acuñan memecoins para blanquear el botín.
Elliptic detectó 6 en NEAR, del 5 al 7 de noviembre, a 90 dólares cada una; ya han movido 430.000 dólares.
Una moneda muestra a Elon Musk bajo un letrero que dice «Elon, presidente en 2028».
Por ahora es poco: menos del 0,01 % del botín.
$BTC $NEAR — ¿confiarías en una memecoin que acabas de conocer? #NorthKoreaHackers #BinanceHack #CryptoNews
🚨🚨 ÚLTIMA HORA: COREA DEL NORTE ACUÑA MEMECOINS PARA BLANQUEAR EL BOTÍN DE BINANCE. 👀
Los hackers de Binance, que robaron 6.300 millones de dólares, ahora acuñan memecoins para blanquear el botín.
Elliptic detectó 6 en NEAR, del 5 al 7 de noviembre, a 90 dólares cada una; ya han movido 430.000 dólares.
Una moneda muestra a Elon Musk bajo un letrero que dice «Elon, presidente en 2028».
Por ahora es poco: menos del 0,01 % del botín.
$BTC $NEAR — ¿confiarías en una memecoin que acabas de conocer? #NorthKoreaHackers #BinanceHack #CryptoNews
Los hackers de Binance, que robaron 6.300 millones de dólares, ahora acuñan memecoins para blanquear el botín.
Elliptic detectó 6 en NEAR, del 5 al 7 de noviembre, a 90 dólares cada una; ya han movido 430.000 dólares.
Una moneda muestra a Elon Musk bajo un letrero que dice «Elon, presidente en 2028».
Por ahora es poco: menos del 0,01 % del botín.
$BTC $NEAR — ¿confiarías en una memecoin que acabas de conocer? #NorthKoreaHackers #BinanceHack #CryptoNews
119
Actores patrocinados por el Estado están aprovechando la liquidez de las memecoins para blanquear los 6.300 millones de dólares robados en el exploit de Binance. Esto representa una escalada enorme de las sofisticadas tácticas de blanqueo de dinero dentro del ecosistema DeFi.
#BinanceHack #CyberSecurity
Actores patrocinados por el Estado están aprovechando la liquidez de las memecoins para blanquear los 6.300 millones de dólares robados en el exploit de Binance. Esto representa una escalada enorme de las sofisticadas tácticas de blanqueo de dinero dentro del ecosistema DeFi.
#BinanceHack #CyberSecurity
#BinanceHack #CyberSecurity
12
El hackeo de Binance de 2,85 mil millones de dólares desata presión regulatoria en el Reino Unido
El enorme hackeo de Binance de 2,85 mil millones de dólares pone de manifiesto deficiencias críticas en los protocolos de congelación de las stablecoins y probablemente impulsará medidas regulatorias agresivas en el Reino Unido.
#BinanceHack #StablecoinRegulation
El hackeo de Binance de 2,85 mil millones de dólares desata presión regulatoria en el Reino Unido
El enorme hackeo de Binance de 2,85 mil millones de dólares pone de manifiesto deficiencias críticas en los protocolos de congelación de las stablecoins y probablemente impulsará medidas regulatorias agresivas en el Reino Unido.
#BinanceHack #StablecoinRegulation
El enorme hackeo de Binance de 2,85 mil millones de dólares pone de manifiesto deficiencias críticas en los protocolos de congelación de las stablecoins y probablemente impulsará medidas regulatorias agresivas en el Reino Unido.
#BinanceHack #StablecoinRegulation
7
·
--
El hackeo de Binance por 630 millones de dólares revela una infiltración de 8 semanas; los ataques asistidos por IA se convierten en una amenaza sistémica
La empresa de seguridad SEAL reveló que, en el robo de aproximadamente 630 millones de dólares ocurrido anteriormente en Binance, los hackers tuvieron una ventana de intrusión de hasta 8 semanas antes de transferir los fondos. Este periodo supera con creces el tiempo de respuesta habitual ante incidentes de seguridad en exchanges y significa que los atacantes dispusieron de tiempo suficiente para llevar a cabo una infiltración en varias etapas.
Según informó Cointelegraph, SEAL señaló que el patrón de intrusión de este caso no es aislado. Los atacantes avanzaron gradualmente mediante un proceso de varias etapas y una larga permanencia encubierta, y solo después transfirieron los fondos. SEAL relacionó este patrón con varios robos importantes de criptomonedas ocurridos recientemente y considera que podrían formar parte de una misma categoría de ataques sistémicos asistidos por IA.
Este análisis merece atención porque desplaza el foco de las «vulnerabilidades puntuales» a la «metodología de ataque». Si varios casos comparten realmente la misma lógica de infiltración, el problema ya no sería una falla técnica de un exchange en particular, sino puntos ciegos comunes en la gestión de riesgos de las billeteras calientes de todo el sector. Los atacantes aprovechan largos periodos de exposición para eludir la detección, algo que explica por qué los sistemas tradicionales de alertas basados en umbrales tienen dificultades para detectarlos a tiempo.
Los datos muestran un marcado contraste entre las 8 semanas de intrusión y los 630 millones de dólares implicados: cuanto más se prolonga el periodo, más evidente resulta el retraso en los mecanismos internos de firma y en la identificación de comportamientos anómalos. No obstante, cabe señalar que Binance aún no se ha pronunciado oficialmente sobre el asunto. Algunas conclusiones siguen dependiendo de inferencias de terceros basadas en la cadena de bloques, y los detalles concretos de los mecanismos internos de firma todavía no están claros. El riesgo derivado de la asimetría informativa es, por tanto, real.
En el mercado, este tipo de incidentes de seguridad suele afectar a corto plazo el apetito por el riesgo de todo el sector. Sin embargo, en este caso todavía no se observa una reacción clara en los precios; el impacto se ha manifestado principalmente en el ánimo y la confianza. Si más adelante se confirma que otros casos comparten el mismo patrón de ataque, la reevaluación de la seguridad de las billeteras calientes podría convertirse en el tema central del sector.
Entre los factores que invitan a la cautela está que la atribución de un caso aislado puede no ser precisa, que aún se necesitan más pruebas para determinar si hubo ataques asistidos por IA y que, dada la enorme escala de Binance, sus mecanismos reales de seguridad de los fondos podrían ser más complejos de lo que sugieren las inferencias públicas.
Ahora habrá que observar si Binance responde, si SEAL puede revelar más detalles técnicos y si otros casos se incorporan al mismo marco de análisis.
#BinanceHack #SeguridadCripto
Lo anterior es una recopilación de información y un análisis personal; no constituye asesoramiento de inversión.
Seguiré haciendo un seguimiento de los datos clave y de los cambios tecnológicos.
El hackeo de Binance por 630 millones de dólares revela una infiltración de 8 semanas; los ataques asistidos por IA se convierten en una amenaza sistémica
La empresa de seguridad SEAL reveló que, en el robo de aproximadamente 630 millones de dólares ocurrido anteriormente en Binance, los hackers tuvieron una ventana de intrusión de hasta 8 semanas antes de transferir los fondos. Este periodo supera con creces el tiempo de respuesta habitual ante incidentes de seguridad en exchanges y significa que los atacantes dispusieron de tiempo suficiente para llevar a cabo una infiltración en varias etapas.
Según informó Cointelegraph, SEAL señaló que el patrón de intrusión de este caso no es aislado. Los atacantes avanzaron gradualmente mediante un proceso de varias etapas y una larga permanencia encubierta, y solo después transfirieron los fondos. SEAL relacionó este patrón con varios robos importantes de criptomonedas ocurridos recientemente y considera que podrían formar parte de una misma categoría de ataques sistémicos asistidos por IA.
Este análisis merece atención porque desplaza el foco de las «vulnerabilidades puntuales» a la «metodología de ataque». Si varios casos comparten realmente la misma lógica de infiltración, el problema ya no sería una falla técnica de un exchange en particular, sino puntos ciegos comunes en la gestión de riesgos de las billeteras calientes de todo el sector. Los atacantes aprovechan largos periodos de exposición para eludir la detección, algo que explica por qué los sistemas tradicionales de alertas basados en umbrales tienen dificultades para detectarlos a tiempo.
Los datos muestran un marcado contraste entre las 8 semanas de intrusión y los 630 millones de dólares implicados: cuanto más se prolonga el periodo, más evidente resulta el retraso en los mecanismos internos de firma y en la identificación de comportamientos anómalos. No obstante, cabe señalar que Binance aún no se ha pronunciado oficialmente sobre el asunto. Algunas conclusiones siguen dependiendo de inferencias de terceros basadas en la cadena de bloques, y los detalles concretos de los mecanismos internos de firma todavía no están claros. El riesgo derivado de la asimetría informativa es, por tanto, real.
En el mercado, este tipo de incidentes de seguridad suele afectar a corto plazo el apetito por el riesgo de todo el sector. Sin embargo, en este caso todavía no se observa una reacción clara en los precios; el impacto se ha manifestado principalmente en el ánimo y la confianza. Si más adelante se confirma que otros casos comparten el mismo patrón de ataque, la reevaluación de la seguridad de las billeteras calientes podría convertirse en el tema central del sector.
Entre los factores que invitan a la cautela está que la atribución de un caso aislado puede no ser precisa, que aún se necesitan más pruebas para determinar si hubo ataques asistidos por IA y que, dada la enorme escala de Binance, sus mecanismos reales de seguridad de los fondos podrían ser más complejos de lo que sugieren las inferencias públicas.
Ahora habrá que observar si Binance responde, si SEAL puede revelar más detalles técnicos y si otros casos se incorporan al mismo marco de análisis.
#BinanceHack #SeguridadCripto
Lo anterior es una recopilación de información y un análisis personal; no constituye asesoramiento de inversión.
Seguiré haciendo un seguimiento de los datos clave y de los cambios tecnológicos.
La empresa de seguridad SEAL reveló que, en el robo de aproximadamente 630 millones de dólares ocurrido anteriormente en Binance, los hackers tuvieron una ventana de intrusión de hasta 8 semanas antes de transferir los fondos. Este periodo supera con creces el tiempo de respuesta habitual ante incidentes de seguridad en exchanges y significa que los atacantes dispusieron de tiempo suficiente para llevar a cabo una infiltración en varias etapas.
Según informó Cointelegraph, SEAL señaló que el patrón de intrusión de este caso no es aislado. Los atacantes avanzaron gradualmente mediante un proceso de varias etapas y una larga permanencia encubierta, y solo después transfirieron los fondos. SEAL relacionó este patrón con varios robos importantes de criptomonedas ocurridos recientemente y considera que podrían formar parte de una misma categoría de ataques sistémicos asistidos por IA.
Este análisis merece atención porque desplaza el foco de las «vulnerabilidades puntuales» a la «metodología de ataque». Si varios casos comparten realmente la misma lógica de infiltración, el problema ya no sería una falla técnica de un exchange en particular, sino puntos ciegos comunes en la gestión de riesgos de las billeteras calientes de todo el sector. Los atacantes aprovechan largos periodos de exposición para eludir la detección, algo que explica por qué los sistemas tradicionales de alertas basados en umbrales tienen dificultades para detectarlos a tiempo.
Los datos muestran un marcado contraste entre las 8 semanas de intrusión y los 630 millones de dólares implicados: cuanto más se prolonga el periodo, más evidente resulta el retraso en los mecanismos internos de firma y en la identificación de comportamientos anómalos. No obstante, cabe señalar que Binance aún no se ha pronunciado oficialmente sobre el asunto. Algunas conclusiones siguen dependiendo de inferencias de terceros basadas en la cadena de bloques, y los detalles concretos de los mecanismos internos de firma todavía no están claros. El riesgo derivado de la asimetría informativa es, por tanto, real.
En el mercado, este tipo de incidentes de seguridad suele afectar a corto plazo el apetito por el riesgo de todo el sector. Sin embargo, en este caso todavía no se observa una reacción clara en los precios; el impacto se ha manifestado principalmente en el ánimo y la confianza. Si más adelante se confirma que otros casos comparten el mismo patrón de ataque, la reevaluación de la seguridad de las billeteras calientes podría convertirse en el tema central del sector.
Entre los factores que invitan a la cautela está que la atribución de un caso aislado puede no ser precisa, que aún se necesitan más pruebas para determinar si hubo ataques asistidos por IA y que, dada la enorme escala de Binance, sus mecanismos reales de seguridad de los fondos podrían ser más complejos de lo que sugieren las inferencias públicas.
Ahora habrá que observar si Binance responde, si SEAL puede revelar más detalles técnicos y si otros casos se incorporan al mismo marco de análisis.
#BinanceHack #SeguridadCripto
Lo anterior es una recopilación de información y un análisis personal; no constituye asesoramiento de inversión.
Seguiré haciendo un seguimiento de los datos clave y de los cambios tecnológicos.
94
·
--
Análisis del hackeo de 6.300 millones de dólares a Binance: los controles de riesgo de las hot wallets, un punto ciego del sector
Los últimos avances en el caso del hackeo de 6.300 millones de dólares a Binance están llevando a todo el sector a una incómoda encrucijada: las pruebas on-chain muestran con claridad cómo se vaciaron repetidamente las hot wallets, pero nadie puede demostrar si el exchange logró mantener el control de las firmas dentro de la empresa.
Según informó Cointelegraph, los expertos que analizaron el caso señalaron que los registros de la blockchain permiten observar repetidamente cómo se «vaciaron» las hot wallets, pero hasta ahora no se han podido reunir pruebas sobre los mecanismos internos de control de firmas de Binance ni determinar con claridad qué papel desempeñó el exchange en la transferencia de los activos. En otras palabras, el ataque ocurrió on-chain, pero sigue siendo un misterio si las defensas fallaron y en qué punto.
La importancia del caso radica en que pone de relieve una cuestión fundamental que el sector cripto ha evitado durante mucho tiempo: solemos considerar que la «verificabilidad on-chain» nos brinda seguridad, pero cuando los fondos salen del interior de un exchange, las pruebas on-chain no pueden responder a la pregunta más importante sobre los controles internos. Las hot wallets, que son una vía de acceso de uso frecuente para los retiros diarios de los exchanges, deberían ser uno de los puntos más rigurosamente protegidos por los controles de riesgo. Sin embargo, ahora se han convertido en una caja negra que ni los reguladores ni los auditores pueden investigar a fondo.
En cuanto a las pruebas, los hechos clave de este análisis se centran en dos puntos: primero, los hackers robaron una cantidad de hasta 6.300 millones de dólares; segundo, los expertos reconocieron explícitamente que no pueden demostrar la existencia de controles internos de firma en Binance. El primero es un monto que puede consultarse públicamente; el segundo refleja los límites que admiten los investigadores. Cuando ni siquiera las autoridades competentes pueden aclarar los mecanismos internos, es natural que se tambalee el ancla de confianza del mercado.
Aún es difícil determinar cómo reaccionará el mercado. Algunos opinan que, dado que parte del mercado ya había asimilado la versión de que Corea del Norte estaba detrás del ataque, es posible que el sentimiento no vuelva a sufrir una fuerte sacudida. Sin embargo, también cabe la posibilidad de que, al ponerse sobre la mesa esta nueva incógnita sobre los controles internos del exchange, se vuelva a valorar la prima de confianza que los usuarios conceden a las principales plataformas.
Un factor contrario que conviene tener en cuenta es que la incapacidad de los expertos para reunir pruebas sobre los controles de firma podría, por el contrario, debilitar las acusaciones directas contra Binance y hacer aún más difusa la atribución de responsabilidades. Además, la versión de que Corea del Norte estuvo detrás del ataque sigue siendo objeto de debate, y es posible que el mercado ya haya incorporado ese riesgo a los precios.
De ahora en adelante, habrá que observar si los investigadores pueden aportar pruebas concretas sobre los controles internos y cómo cambia la valoración de la confianza en los exchanges por parte del mercado. Para quienes siguen los activos relacionados, en el plano operativo conviene prestar más atención a si el sentimiento vuelve a intensificarse que apresurarse a sacar conclusiones.
#BinanceHack #CryptoSecurity #HotWallet
La información anterior es una recopilación de datos y un análisis personal; no constituye asesoramiento de inversión.
Sígueme para seguir de cerca los cambios y datos clave del mercado.
Análisis del hackeo de 6.300 millones de dólares a Binance: los controles de riesgo de las hot wallets, un punto ciego del sector
Los últimos avances en el caso del hackeo de 6.300 millones de dólares a Binance están llevando a todo el sector a una incómoda encrucijada: las pruebas on-chain muestran con claridad cómo se vaciaron repetidamente las hot wallets, pero nadie puede demostrar si el exchange logró mantener el control de las firmas dentro de la empresa.
Según informó Cointelegraph, los expertos que analizaron el caso señalaron que los registros de la blockchain permiten observar repetidamente cómo se «vaciaron» las hot wallets, pero hasta ahora no se han podido reunir pruebas sobre los mecanismos internos de control de firmas de Binance ni determinar con claridad qué papel desempeñó el exchange en la transferencia de los activos. En otras palabras, el ataque ocurrió on-chain, pero sigue siendo un misterio si las defensas fallaron y en qué punto.
La importancia del caso radica en que pone de relieve una cuestión fundamental que el sector cripto ha evitado durante mucho tiempo: solemos considerar que la «verificabilidad on-chain» nos brinda seguridad, pero cuando los fondos salen del interior de un exchange, las pruebas on-chain no pueden responder a la pregunta más importante sobre los controles internos. Las hot wallets, que son una vía de acceso de uso frecuente para los retiros diarios de los exchanges, deberían ser uno de los puntos más rigurosamente protegidos por los controles de riesgo. Sin embargo, ahora se han convertido en una caja negra que ni los reguladores ni los auditores pueden investigar a fondo.
En cuanto a las pruebas, los hechos clave de este análisis se centran en dos puntos: primero, los hackers robaron una cantidad de hasta 6.300 millones de dólares; segundo, los expertos reconocieron explícitamente que no pueden demostrar la existencia de controles internos de firma en Binance. El primero es un monto que puede consultarse públicamente; el segundo refleja los límites que admiten los investigadores. Cuando ni siquiera las autoridades competentes pueden aclarar los mecanismos internos, es natural que se tambalee el ancla de confianza del mercado.
Aún es difícil determinar cómo reaccionará el mercado. Algunos opinan que, dado que parte del mercado ya había asimilado la versión de que Corea del Norte estaba detrás del ataque, es posible que el sentimiento no vuelva a sufrir una fuerte sacudida. Sin embargo, también cabe la posibilidad de que, al ponerse sobre la mesa esta nueva incógnita sobre los controles internos del exchange, se vuelva a valorar la prima de confianza que los usuarios conceden a las principales plataformas.
Un factor contrario que conviene tener en cuenta es que la incapacidad de los expertos para reunir pruebas sobre los controles de firma podría, por el contrario, debilitar las acusaciones directas contra Binance y hacer aún más difusa la atribución de responsabilidades. Además, la versión de que Corea del Norte estuvo detrás del ataque sigue siendo objeto de debate, y es posible que el mercado ya haya incorporado ese riesgo a los precios.
De ahora en adelante, habrá que observar si los investigadores pueden aportar pruebas concretas sobre los controles internos y cómo cambia la valoración de la confianza en los exchanges por parte del mercado. Para quienes siguen los activos relacionados, en el plano operativo conviene prestar más atención a si el sentimiento vuelve a intensificarse que apresurarse a sacar conclusiones.
#BinanceHack #CryptoSecurity #HotWallet
La información anterior es una recopilación de datos y un análisis personal; no constituye asesoramiento de inversión.
Sígueme para seguir de cerca los cambios y datos clave del mercado.
Los últimos avances en el caso del hackeo de 6.300 millones de dólares a Binance están llevando a todo el sector a una incómoda encrucijada: las pruebas on-chain muestran con claridad cómo se vaciaron repetidamente las hot wallets, pero nadie puede demostrar si el exchange logró mantener el control de las firmas dentro de la empresa.
Según informó Cointelegraph, los expertos que analizaron el caso señalaron que los registros de la blockchain permiten observar repetidamente cómo se «vaciaron» las hot wallets, pero hasta ahora no se han podido reunir pruebas sobre los mecanismos internos de control de firmas de Binance ni determinar con claridad qué papel desempeñó el exchange en la transferencia de los activos. En otras palabras, el ataque ocurrió on-chain, pero sigue siendo un misterio si las defensas fallaron y en qué punto.
La importancia del caso radica en que pone de relieve una cuestión fundamental que el sector cripto ha evitado durante mucho tiempo: solemos considerar que la «verificabilidad on-chain» nos brinda seguridad, pero cuando los fondos salen del interior de un exchange, las pruebas on-chain no pueden responder a la pregunta más importante sobre los controles internos. Las hot wallets, que son una vía de acceso de uso frecuente para los retiros diarios de los exchanges, deberían ser uno de los puntos más rigurosamente protegidos por los controles de riesgo. Sin embargo, ahora se han convertido en una caja negra que ni los reguladores ni los auditores pueden investigar a fondo.
En cuanto a las pruebas, los hechos clave de este análisis se centran en dos puntos: primero, los hackers robaron una cantidad de hasta 6.300 millones de dólares; segundo, los expertos reconocieron explícitamente que no pueden demostrar la existencia de controles internos de firma en Binance. El primero es un monto que puede consultarse públicamente; el segundo refleja los límites que admiten los investigadores. Cuando ni siquiera las autoridades competentes pueden aclarar los mecanismos internos, es natural que se tambalee el ancla de confianza del mercado.
Aún es difícil determinar cómo reaccionará el mercado. Algunos opinan que, dado que parte del mercado ya había asimilado la versión de que Corea del Norte estaba detrás del ataque, es posible que el sentimiento no vuelva a sufrir una fuerte sacudida. Sin embargo, también cabe la posibilidad de que, al ponerse sobre la mesa esta nueva incógnita sobre los controles internos del exchange, se vuelva a valorar la prima de confianza que los usuarios conceden a las principales plataformas.
Un factor contrario que conviene tener en cuenta es que la incapacidad de los expertos para reunir pruebas sobre los controles de firma podría, por el contrario, debilitar las acusaciones directas contra Binance y hacer aún más difusa la atribución de responsabilidades. Además, la versión de que Corea del Norte estuvo detrás del ataque sigue siendo objeto de debate, y es posible que el mercado ya haya incorporado ese riesgo a los precios.
De ahora en adelante, habrá que observar si los investigadores pueden aportar pruebas concretas sobre los controles internos y cómo cambia la valoración de la confianza en los exchanges por parte del mercado. Para quienes siguen los activos relacionados, en el plano operativo conviene prestar más atención a si el sentimiento vuelve a intensificarse que apresurarse a sacar conclusiones.
#BinanceHack #CryptoSecurity #HotWallet
La información anterior es una recopilación de datos y un análisis personal; no constituye asesoramiento de inversión.
Sígueme para seguir de cerca los cambios y datos clave del mercado.
98
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#IsAnthropic’s$1.5TMarketCapJustified?
12,565 vistas
107 están debatiendo
2
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
264,000 vistas
2,143 están debatiendo
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
127,921 vistas
1,159 están debatiendo
4
#StrategySTRCPreferredSlips3.65%Below$100Par
8,791 vistas
88 están debatiendo
5
#MASToUpgradeSGDTestnetToSGDigitalLedger
24,996 vistas
283 están debatiendo
6
#CanGTA6'sLaunchLiftTTWOShares?
93,298 vistas
835 están debatiendo
7
#Solana2027RoadmapTargetsDoubleComputeCapacity
10,810 vistas
147 están debatiendo
8
#InjectiveTokenizedRealEstateMortgagesTop$1.5B
1,249 vistas
29 están debatiendo
9
#TetherMakesStrategicInvestmentInSCRYPT
8,220 vistas
114 están debatiendo
10
#CapitalGroupAdds1264500StrategyShares
34,197 vistas
247 están debatiendo