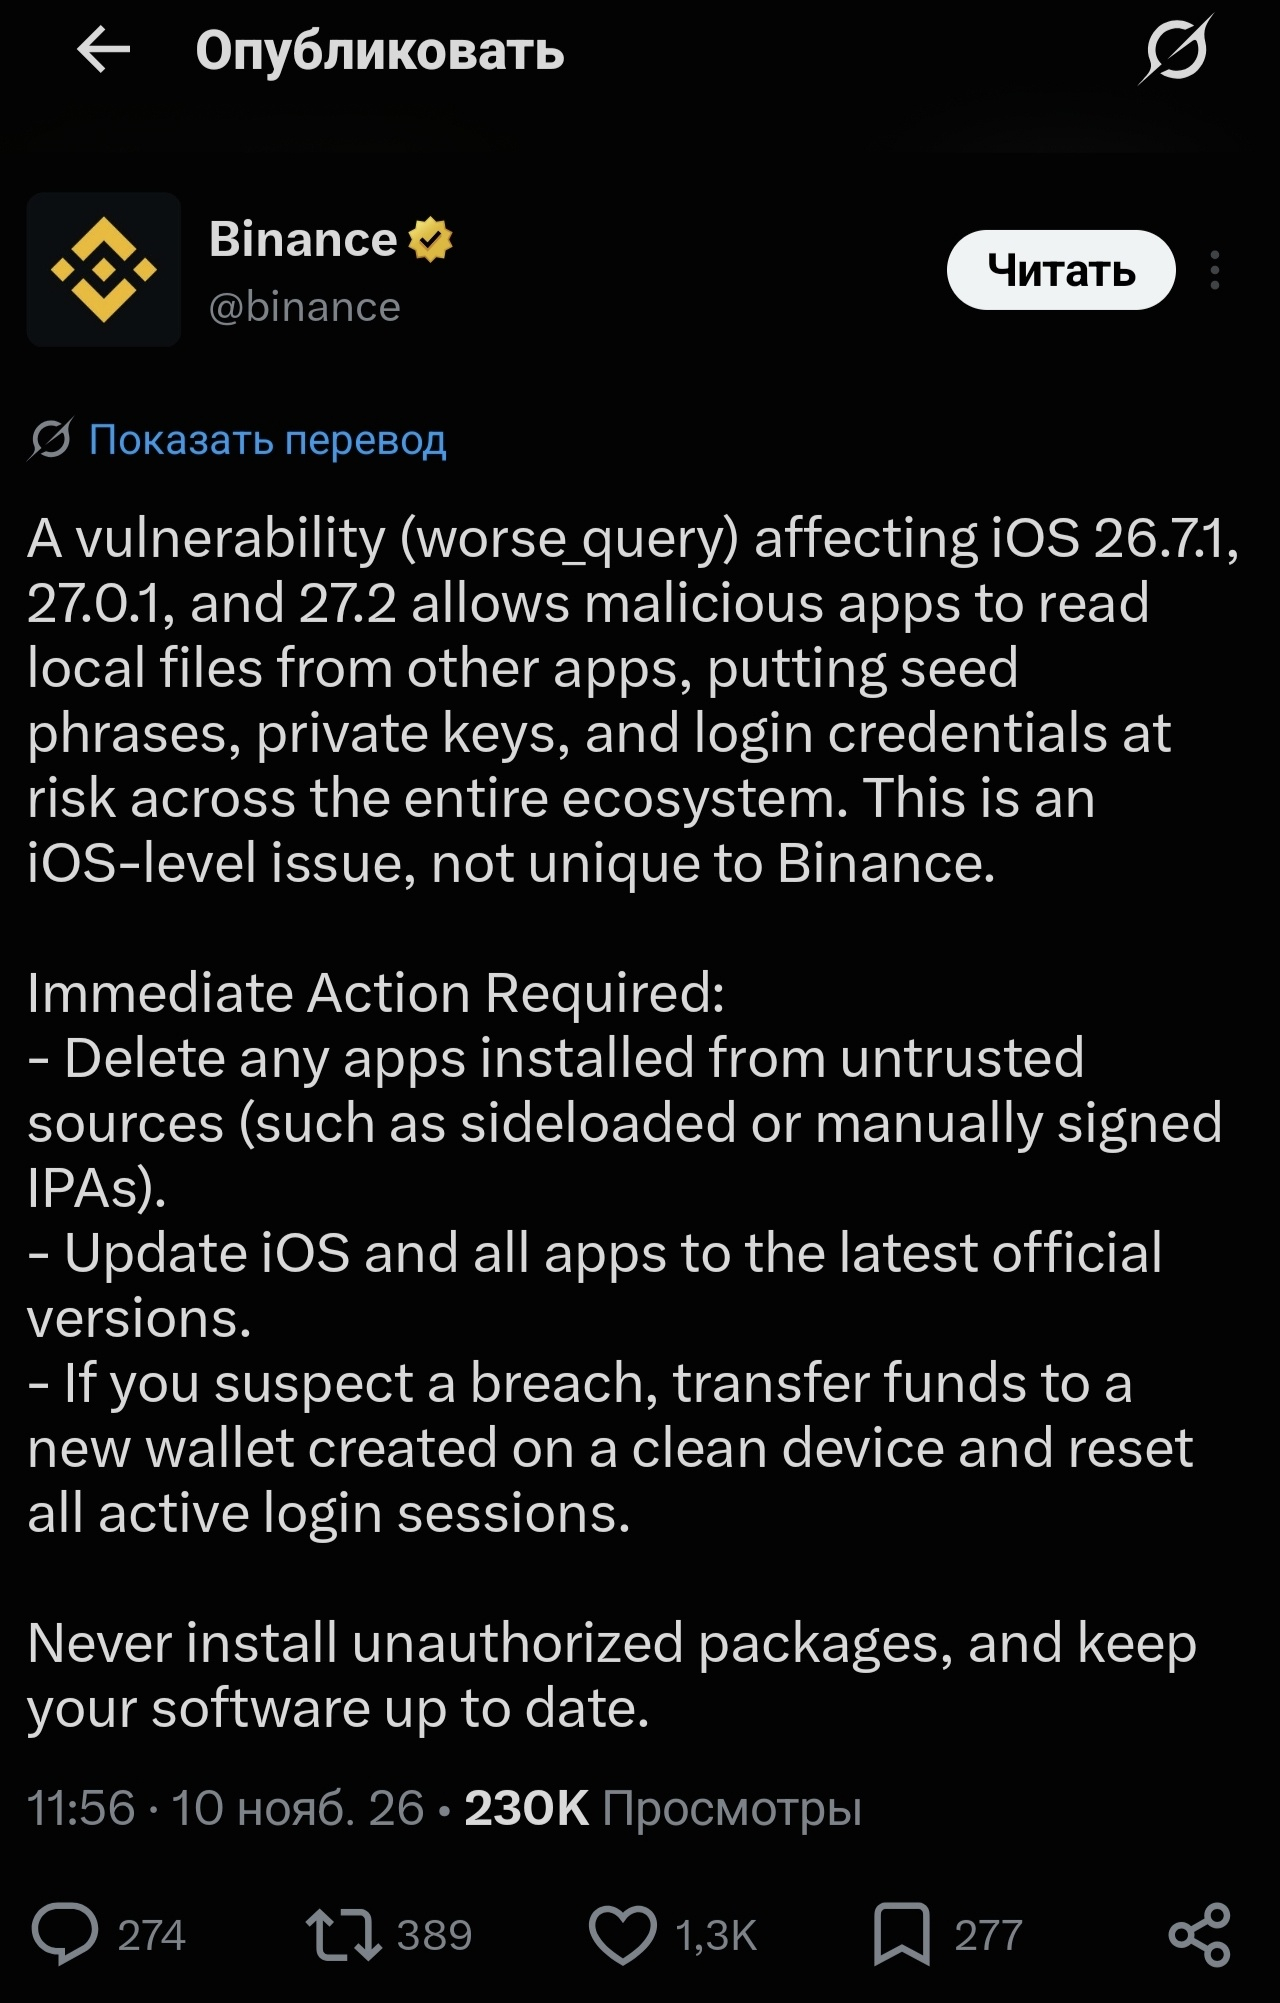
Los especialistas en ciberseguridad de SlowMist (en particular, el director de seguridad 23pds) confirmaron los detalles técnicos de esta vulnerabilidad:
¿En qué consiste el problema?
Esto es una fuga de la sandbox (Sandbox Escape): en iOS, las aplicaciones están aisladas unas de otras y no pueden acceder a las carpetas ajenas. La vulnerabilidad, cuyo nombre en clave es worse_query, rompe este aislamiento.
Cómo funciona el ataque: Si un dispositivo se infecta con un programa malicioso, este puede eludir las protecciones del sistema operativo y leer directamente los archivos locales (contenedores) de otras aplicaciones.
Qué está en riesgo: Si las billeteras o las aplicaciones de criptomonedas almacenan tus frases semilla, claves privadas, credenciales de inicio de sesión o caché de WebView localmente en el dispositivo sin cifrar, una aplicación maliciosa podrá copiarlos.
Lo más importante: no hay hackeo automático
La vulnerabilidad por sí sola no roba dinero. Para que se active, el usuario debe instalar por su cuenta una aplicación maliciosa. A menudo, esta se hace pasar por un juego no oficial o un software pirateado, o se instala mediante archivos IPA de terceros, evitando la App Store (sideloading).