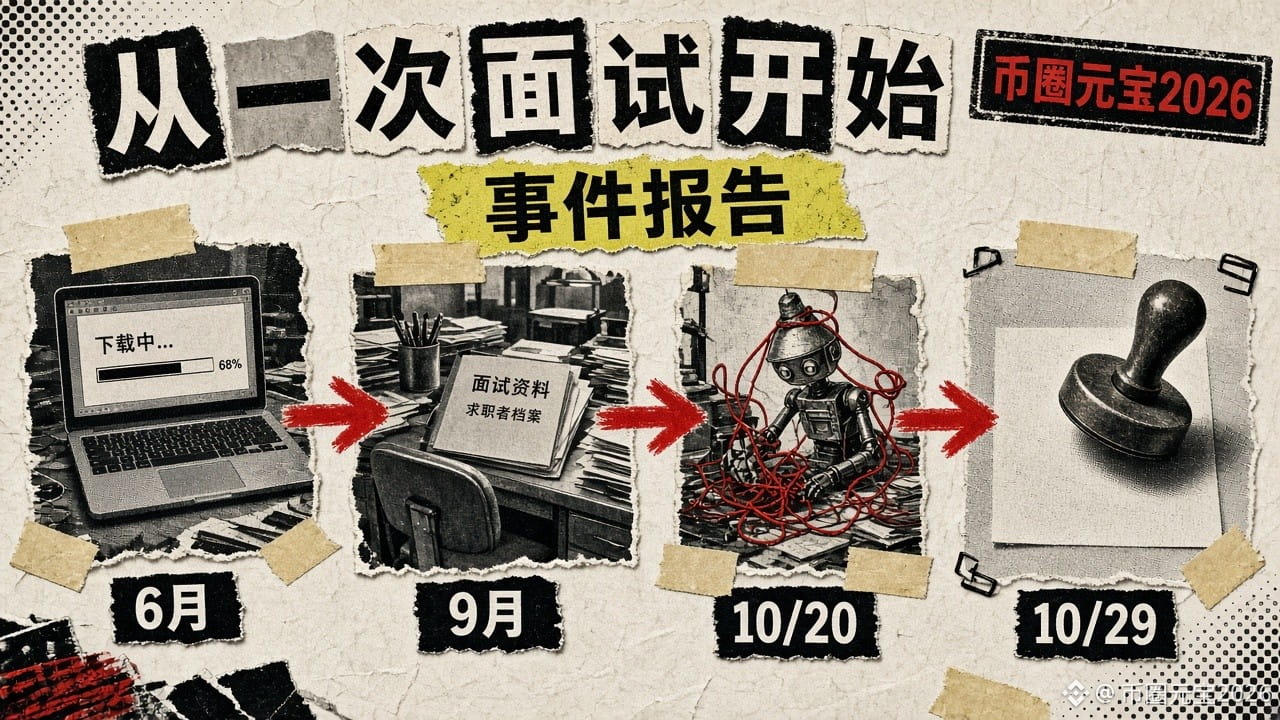
Ya salió el informe sobre el incidente de Binance del 29/10: ¿un agujero de 6.300 millones de dólares que empezó con una «entrevista de trabajo»?
A las 22:33 del 3 de noviembre, hora de Pekín, Binance publicó en su cuenta oficial de X el informe preliminar sobre el incidente de seguridad del 29/10. Lo más sorprendente no fue la cantidad, sino el origen.
Según el informe, la cronología fue más o menos así:
1. Junio: A, ingeniero de operaciones de monederos, quiso instalar una popular herramienta de programación con IA. La encontró en un buscador y descargó un paquete de instalación de Homebrew manipulado. El equipo de seguridad detectó una anomalía, cambió el dispositivo y rotó las credenciales, pero los atacantes ya habían descubierto las identidades de A y de sus compañeros de equipo.
2. Septiembre: B, ingeniero, recibió en una plataforma legítima de búsqueda de empleo una invitación a una entrevista de alguien que se hacía pasar por «director de proyectos». La primera entrevista fue por videollamada; la otra persona incluso usó fotos y videos privados de las redes sociales para ganarse su confianza. La segunda entrevista fue por una aplicación de mensajería. Al final, le pidió a B que descargara en su ordenador de trabajo un repositorio de código con una «prueba». El código empezó a ejecutarse durante la instalación.
3. 20 de octubre: Usando el ordenador de B, que ya estaba bajo su control, los atacantes aprovecharon una herramienta interna de IA para tomar el control de los ordenadores de A y de otro ingeniero, C. También descubrieron que el ordenador de A tenía un token con permisos para desplegar contenedores.
4. 29 de octubre: Los atacantes iniciaron sesión en el ordenador de C y, con las credenciales robadas a A, desplegaron contenedores y activaron scripts maliciosos. Así eludieron el proceso normal de retirada y usaron el servicio de firma de monederos para transferir activos.
Las cifras del informe: se vieron afectados activos por un valor aproximado de 6.340 millones de dólares; unos 2.850 millones ya se habían congelado o bloqueado. Al 31 de octubre, se había repuesto el 98 % de los tokens afectados, algo que puede comprobarse en la página de prueba de reservas. El informe también afirma que en 2026 Binance detuvo 57 ataques presuntamente vinculados a Corea del Norte y que la información más reciente del FBI apunta a Corea del Norte.
Algunas cosas que conviene recordar:
· Los hackers no intentaron forzar la «caja fuerte»; primero fueron a por las personas: un resultado de búsqueda, una prueba de entrevista.
· Cambiar de ordenador y de contraseña no significa que los atacantes hayan olvidado quién eres.
· Cuanto más cómodas son las herramientas internas, más fácil les resulta a los atacantes usarlas como trampolín.
Una verdad dolorosa: en un sistema de miles de millones, la puerta de entrada podría ser simplemente un «por favor, descarga y ejecuta esta prueba».
¿Alguna vez has recibido una «prueba de entrevista» de una empresa desconocida?
#币安 #安全 #网络安全 $BNB
A las 22:33 del 3 de noviembre, hora de Pekín, Binance publicó en su cuenta oficial de X el informe preliminar sobre el incidente de seguridad del 29/10. Lo más sorprendente no fue la cantidad, sino el origen.
Según el informe, la cronología fue más o menos así:
1. Junio: A, ingeniero de operaciones de monederos, quiso instalar una popular herramienta de programación con IA. La encontró en un buscador y descargó un paquete de instalación de Homebrew manipulado. El equipo de seguridad detectó una anomalía, cambió el dispositivo y rotó las credenciales, pero los atacantes ya habían descubierto las identidades de A y de sus compañeros de equipo.
2. Septiembre: B, ingeniero, recibió en una plataforma legítima de búsqueda de empleo una invitación a una entrevista de alguien que se hacía pasar por «director de proyectos». La primera entrevista fue por videollamada; la otra persona incluso usó fotos y videos privados de las redes sociales para ganarse su confianza. La segunda entrevista fue por una aplicación de mensajería. Al final, le pidió a B que descargara en su ordenador de trabajo un repositorio de código con una «prueba». El código empezó a ejecutarse durante la instalación.
3. 20 de octubre: Usando el ordenador de B, que ya estaba bajo su control, los atacantes aprovecharon una herramienta interna de IA para tomar el control de los ordenadores de A y de otro ingeniero, C. También descubrieron que el ordenador de A tenía un token con permisos para desplegar contenedores.
4. 29 de octubre: Los atacantes iniciaron sesión en el ordenador de C y, con las credenciales robadas a A, desplegaron contenedores y activaron scripts maliciosos. Así eludieron el proceso normal de retirada y usaron el servicio de firma de monederos para transferir activos.
Las cifras del informe: se vieron afectados activos por un valor aproximado de 6.340 millones de dólares; unos 2.850 millones ya se habían congelado o bloqueado. Al 31 de octubre, se había repuesto el 98 % de los tokens afectados, algo que puede comprobarse en la página de prueba de reservas. El informe también afirma que en 2026 Binance detuvo 57 ataques presuntamente vinculados a Corea del Norte y que la información más reciente del FBI apunta a Corea del Norte.
Algunas cosas que conviene recordar:
· Los hackers no intentaron forzar la «caja fuerte»; primero fueron a por las personas: un resultado de búsqueda, una prueba de entrevista.
· Cambiar de ordenador y de contraseña no significa que los atacantes hayan olvidado quién eres.
· Cuanto más cómodas son las herramientas internas, más fácil les resulta a los atacantes usarlas como trampolín.
Una verdad dolorosa: en un sistema de miles de millones, la puerta de entrada podría ser simplemente un «por favor, descarga y ejecuta esta prueba».
¿Alguna vez has recibido una «prueba de entrevista» de una empresa desconocida?
#币安 #安全 #网络安全 $BNB