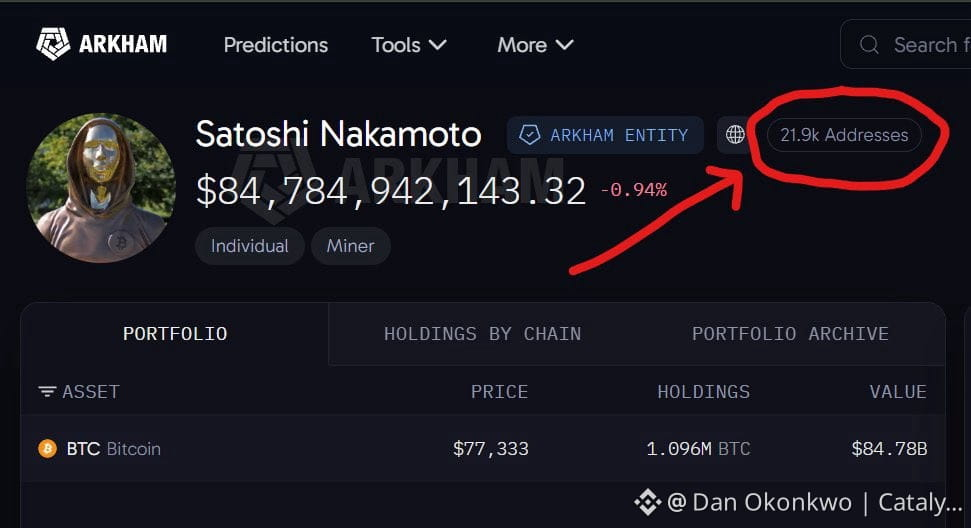
⚠️¿Por qué los hackers todavía no pueden tocar la billetera de Satoshi?👇👇 1.096 millones de BTC, valorados en 84.780 millones de dólares, intactos durante 17 años.
1. Sin llave maestra: solo 21.900 cerraduras independientes
La mayoría de las billeteras actuales usan una frase semilla que lo controla todo. El cliente v0.1 de 2009 funcionaba de otra manera. Cada vez que minaba 50 BTC, generaba una clave privada completamente nueva, sin conexión con ninguna de las demás.
Aunque alguien descifrara una clave, obtendría 50 BTC. Los otros 21.899 seguirían fuera de su alcance, sin ninguna pista que seguir.
2. La aleatoriedad de 256 bits no le deja nada que aprender a la IA
La IA es buena para encontrar patrones, pero la aleatoriedad pura no tiene ninguno. Incluso si todos los superordenadores de la Tierra intentaran descifrarla por fuerza bruta, adivinar una sola clave llevaría decenas de miles de millones de años.
3. Sin conexión y nunca movidas: no hay rastro
Las claves se guardaban en un archivo wallet.dat sin conexión. Nunca estuvieron en la nube ni vinculadas a una cuenta en línea que alguien pudiera piratear. Ninguna de las direcciones de minería ha enviado jamás ni una sola moneda. Sin transacciones, nunca se difundieron firmas, así que no hay cálculos que permitan retroceder hasta ellas.
4. El único riesgo real: la computación cuántica
Las direcciones modernas no revelan su clave pública hasta que envían fondos. Las direcciones de Satoshi de 2009 sí lo hacen: sus claves públicas están escritas en la cadena de bloques, donde cualquiera puede verlas.
Los ordenadores y la IA actuales todavía no pueden descifrarlas. Pero un ordenador cuántico lo bastante potente podría, en teoría, usar esas claves públicas para calcular las claves privadas. Esa es la única amenaza real para esta fortuna #BTC #Satoshi #Hack #AI
1. Sin llave maestra: solo 21.900 cerraduras independientes
La mayoría de las billeteras actuales usan una frase semilla que lo controla todo. El cliente v0.1 de 2009 funcionaba de otra manera. Cada vez que minaba 50 BTC, generaba una clave privada completamente nueva, sin conexión con ninguna de las demás.
Aunque alguien descifrara una clave, obtendría 50 BTC. Los otros 21.899 seguirían fuera de su alcance, sin ninguna pista que seguir.
2. La aleatoriedad de 256 bits no le deja nada que aprender a la IA
La IA es buena para encontrar patrones, pero la aleatoriedad pura no tiene ninguno. Incluso si todos los superordenadores de la Tierra intentaran descifrarla por fuerza bruta, adivinar una sola clave llevaría decenas de miles de millones de años.
3. Sin conexión y nunca movidas: no hay rastro
Las claves se guardaban en un archivo wallet.dat sin conexión. Nunca estuvieron en la nube ni vinculadas a una cuenta en línea que alguien pudiera piratear. Ninguna de las direcciones de minería ha enviado jamás ni una sola moneda. Sin transacciones, nunca se difundieron firmas, así que no hay cálculos que permitan retroceder hasta ellas.
4. El único riesgo real: la computación cuántica
Las direcciones modernas no revelan su clave pública hasta que envían fondos. Las direcciones de Satoshi de 2009 sí lo hacen: sus claves públicas están escritas en la cadena de bloques, donde cualquiera puede verlas.
Los ordenadores y la IA actuales todavía no pueden descifrarlas. Pero un ordenador cuántico lo bastante potente podría, en teoría, usar esas claves públicas para calcular las claves privadas. Esa es la única amenaza real para esta fortuna #BTC #Satoshi #Hack #AI