

#$1.5BInLeveragedCryptoBetsLiquidated
Incidente de las billeteras calientes de Binance: explicación (al 30 de octubre de 2026)
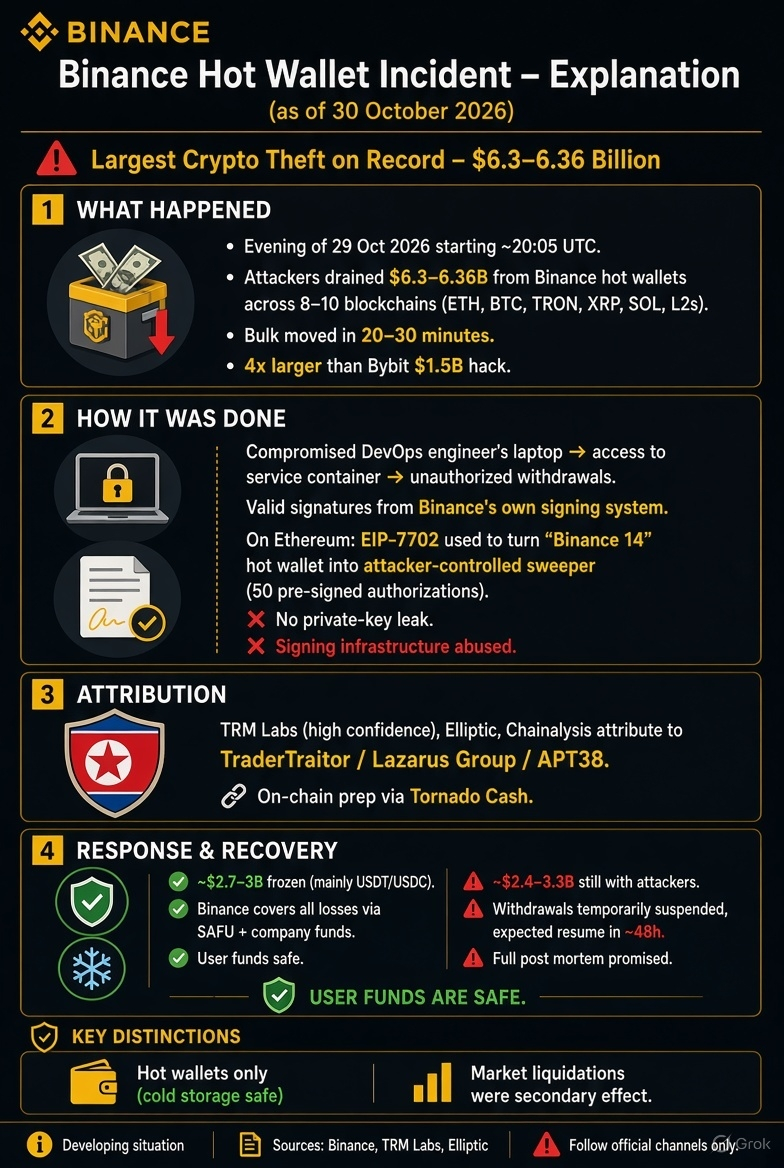
👉Qué ocurrió
La noche del 29 de octubre de 2026 (a partir de las 20:05 UTC aproximadamente), unos atacantes sustrajeron aproximadamente entre 6,3 y 6,36 mil millones de dólares de las billeteras calientes de Binance en unas 8–10 cadenas de bloques (principalmente Ethereum, Bitcoin, TRON, XRP Ledger, Solana y varias redes de capa 2).
La mayor parte de los fondos se movió en un breve periodo de unos 20–30 minutos, convirtiéndolo en el mayor robo de criptomonedas registrado: aproximadamente cuatro veces mayor que el hackeo de Bybit, en el que se sustrajeron 1.500 millones de dólares en febrero de 2025.
👉 Cómo se hizo (resumen técnico)
No se trató del robo tradicional de una clave privada ni de un exploit de un contrato inteligente en el sentido clásico.
- La investigación inicial de Binance apunta a la computadora portátil comprometida de un ingeniero de DevOps. Esto dio al atacante acceso a un contenedor de servicio interno que podía enviar transacciones de retiro.
- El atacante obtuvo la capacidad de generar firmas válidas mediante el propio sistema de firma de billeteras calientes de Binance.
- En Ethereum específicamente, los atacantes utilizaron EIP-7702 (introducido en la actualización Pectra de 2025). Esta función permite que una billetera común delegue temporalmente su comportamiento a un contrato inteligente. Los atacantes enviaron 50 autorizaciones EIP-7702 prefirmadas para una de las principales billeteras calientes de Binance en Ethereum (a menudo denominada «Binance 14»), convirtiéndola en un contrato de barrido bajo su control. Luego vaciaron la billetera (y continuaron barriendo los nuevos depósitos durante un tiempo).
- En otras cadenas, las transferencias fueron transacciones firmadas ordinarias que parecían legítimas porque provenían de los propios sistemas de Binance.
Binance ha declarado que no ha encontrado pruebas de una filtración de claves privadas de billeteras. Las claves en sí no fueron extraídas; en cambio, se abusó de la infraestructura de firma.
👉 Atribución
Las firmas de inteligencia blockchain TRM Labs (con un alto grado de confianza), Elliptic y Chainalysis, así como investigadores de la cadena, atribuyeron el ataque a TraderTraitor (también vinculado al Grupo Lazarus / APT38), una unidad de hackers relacionada con Corea del Norte, anteriormente vinculada al exploit de Bybit y a otros robos importantes. La preparación en la cadena (financiación a través de Tornado Cash y pruebas de código) y los patrones operativos respaldan esta evaluación. Binance no ha nombrado públicamente a ningún grupo en particular.
👉 Estado de respuesta y recuperación
~ Se han congelado entre 2.700 y 3.000 millones de dólares hasta ahora, principalmente en monedas estables (USDT de Tether, USDC de Circle y otras), además de algunos activos en Arbitrum.
Los atacantes intercambiaron rápidamente una parte de los activos congelables por otros que no se pueden congelar (principalmente ETH y BTC). Según los informes más recientes, los atacantes aún controlan aproximadamente entre 2.400 y 3.300 millones de dólares.
-> Binance ha:
Suspendido temporalmente los depósitos y retiros mientras continúan las revisiones de seguridad.
Prometido cubrir todas las pérdidas de los usuarios con su Fondo de Activos Seguros para los Usuarios (SAFU), además de fondos de la empresa.
Afirmado que los fondos de los usuarios están a salvo.
Indicado que espera comenzar a restablecer los retiros en aproximadamente 48 horas (sujeto a que se completen las verificaciones de seguridad).
Prometido publicar un análisis técnico completo posterior al incidente y una Prueba de Reservas actualizada una vez que se complete la remediación.
Contactado a las fuerzas del orden y a socios de análisis de blockchain para rastrear y recuperar los fondos.
👉 Distinciones clave
Las billeteras calientes contienen solo una parte de los activos de un exchange (la cantidad necesaria para los retiros y las operaciones diarias). Por lo general, la mayoría de los fondos de los usuarios se mantiene en almacenamiento en frío, que no se vio afectado.
Las liquidaciones en el mercado general (≈ 1.500 millones de dólares o más en posiciones apalancadas) fueron un efecto secundario provocado por la pérdida de confianza y la consiguiente caída de los precios, no pérdidas directas causadas por el hackeo.
👀 La situación sigue evolucionando. Las cifras del impacto total, los montos congelados y la recuperación aún pueden cambiar a medida que avancen las investigaciones y se congelen o recuperen más activos. Consulta las actualizaciones oficiales únicamente en los canales verificados de Binance.



#KOSPIFalls3.53%BackBelow6000 #AmazonSharesFallAbout7%InPremarketTrading #USMidtermElections #BinanceWillListPredictPREDICT