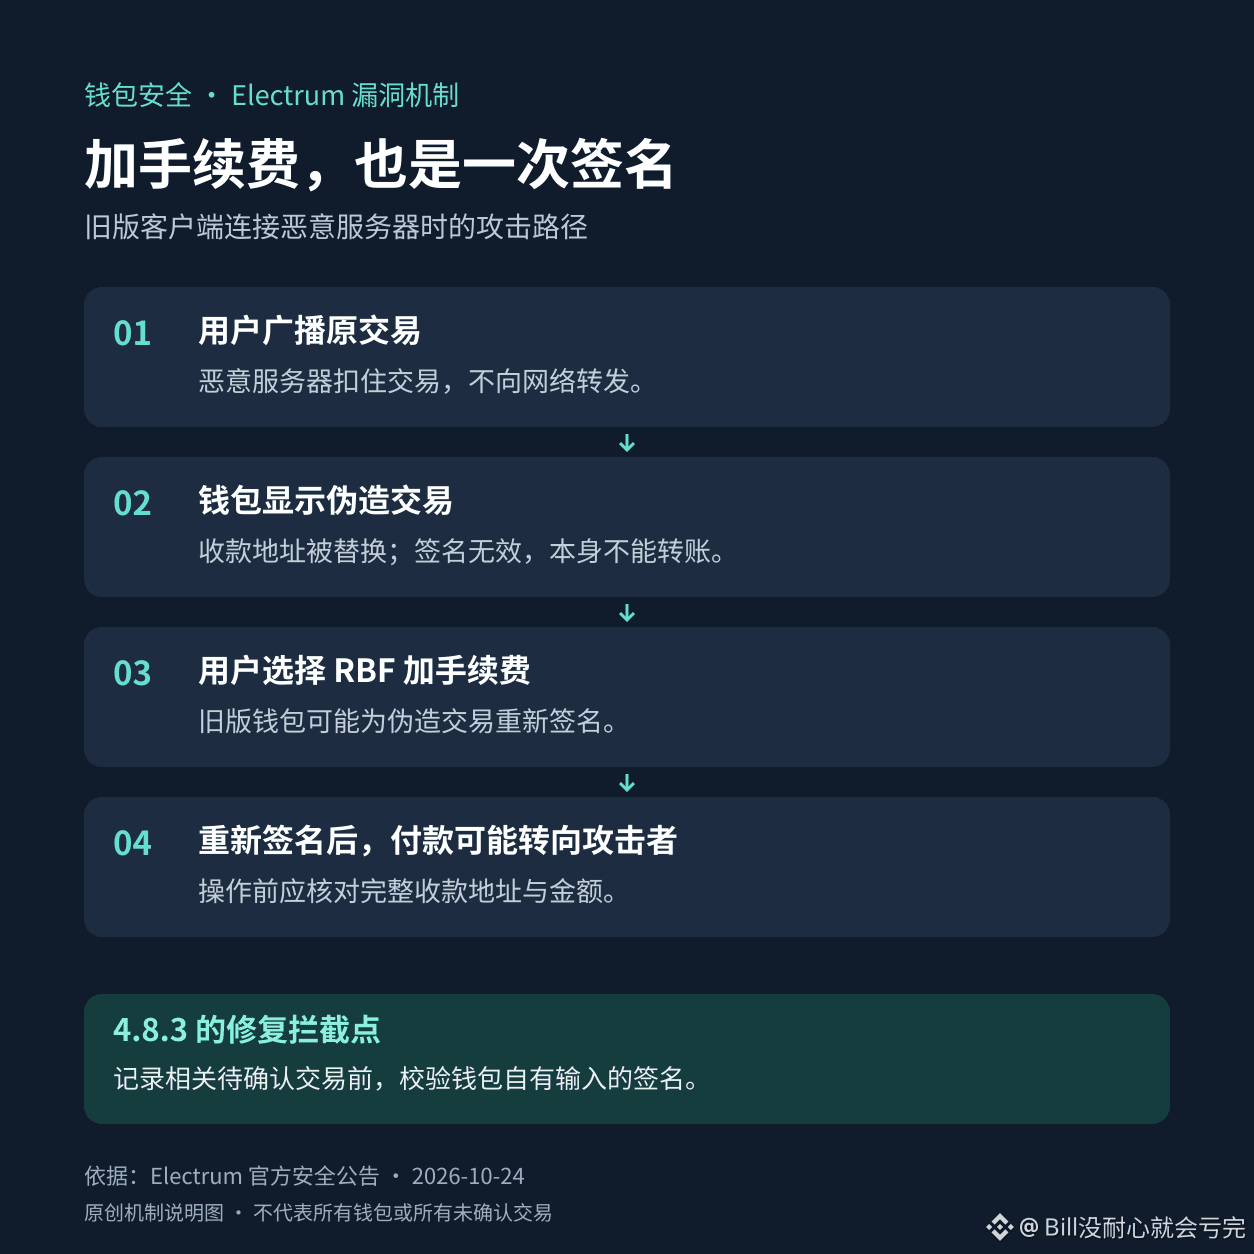

Al añadir una comisión a una transferencia en Electrum, también hay que volver a comprobar la dirección del destinatario. La vulnerabilidad divulgada el 24 de octubre aprovechaba precisamente la costumbre de los usuarios de pensar que solo estaban acelerando la transacción original.
Según el aviso de seguridad oficial, un servidor malicioso puede retener una transacción recién difundida y luego devolver a las versiones antiguas del monedero una transacción falsa con la dirección del destinatario sustituida. La transacción no tiene una firma válida, así que no puede transferir bitcoins directamente; pero si el usuario le aplica RBF para añadir una comisión, el monedero podría volver a firmarla y convertir el pago en uno real.
El aviso también señala que la dirección del atacante se hizo coincidir deliberadamente con los últimos cuatro caracteres de la dirección original. Si solo se miran los últimos caracteres, es fácil pasar por alto el problema.
Las versiones anteriores a la 4.8.3 están afectadas; la versión 4.8.3 incorpora las comprobaciones de firma pertinentes. Quienes usen Electrum pueden verificar primero las actualizaciones en electrum.org y validar la firma de la descarga. Antes de cada firma, incluso al añadir una comisión, comprueben la dirección completa del destinatario y el importe.
Se trata de un riesgo relacionado con el uso del monedero; actualizarlo no sustituye la comprobación antes de firmar. Los criptoactivos siguen estando expuestos a fluctuaciones de precio.
Código de invitación de Binance Wallet: MOLLY666