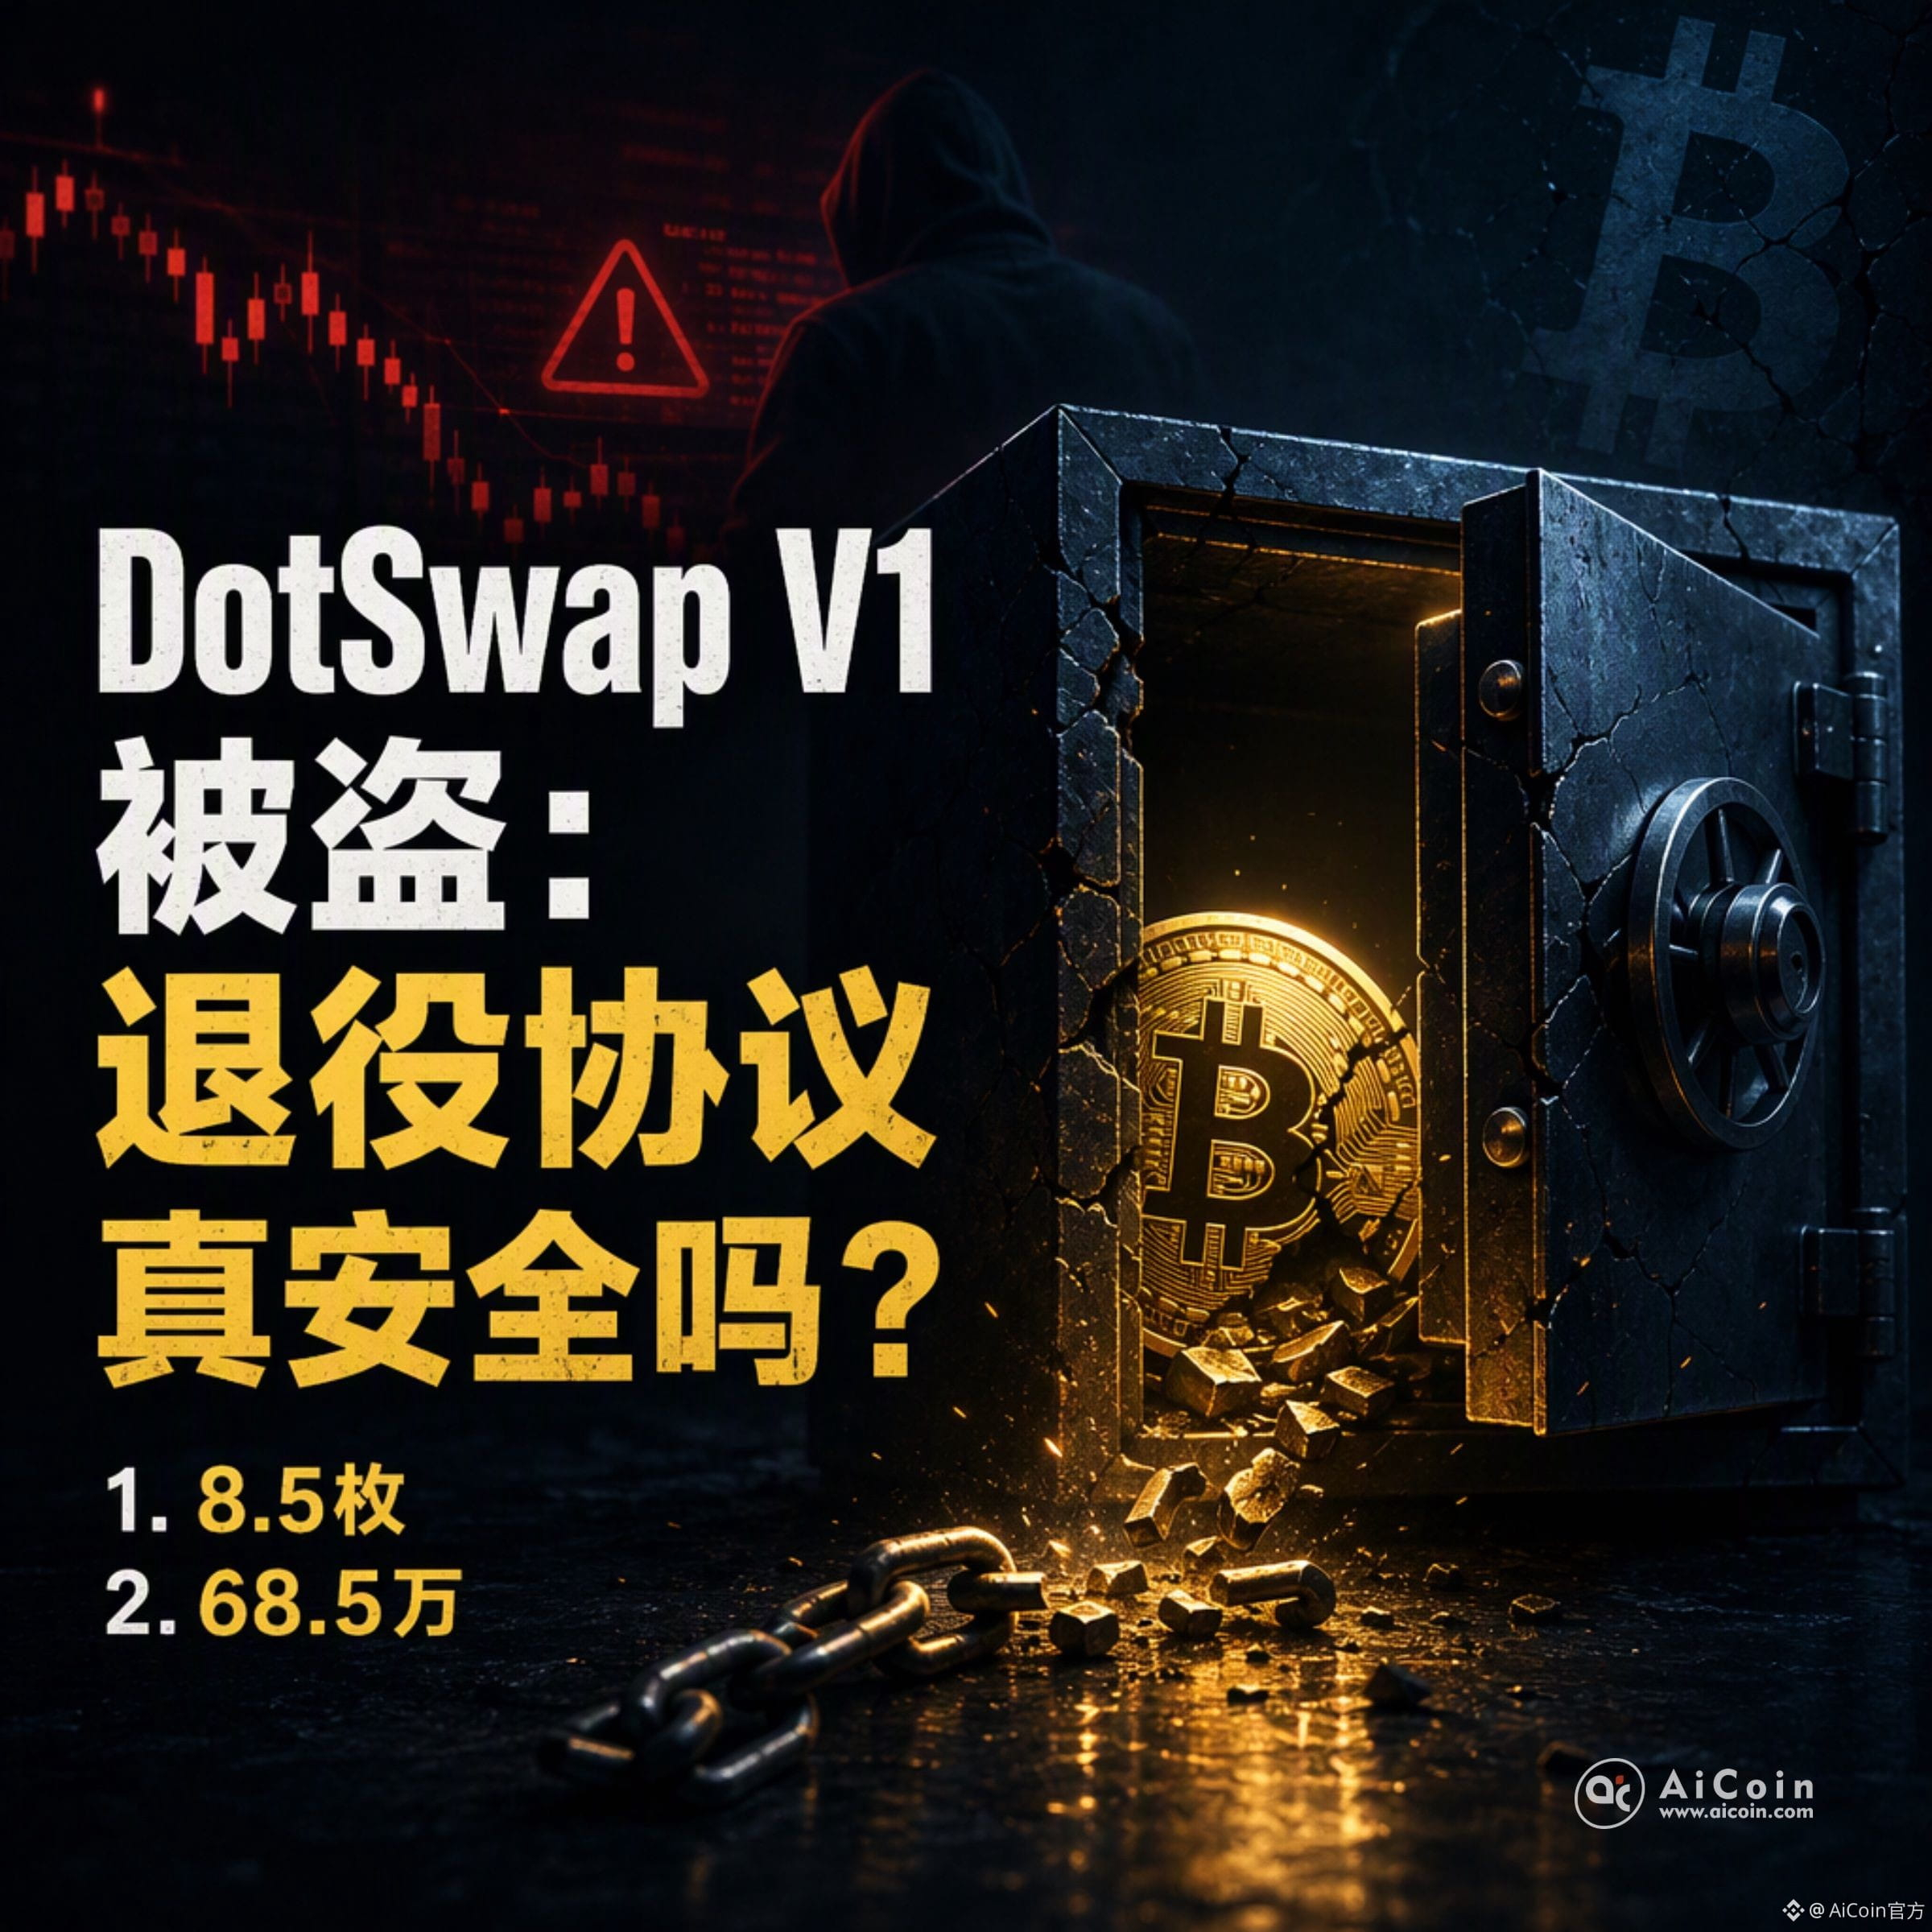

La antigua plataforma V1 de DotSwap fue explotada recientemente a través de una ruta de firma del lado del servidor. En unas 4 horas, se transfirieron alrededor de 8,5 BTC, lo que, según la estimación del comunicado, equivale a unos 685.000 dólares. Los afectados fueron los pools de liquidez V1 gestionados mediante multifirma custodial y las cuentas relacionadas.
En otras palabras, el problema no afectó a la línea de productos On Nexus, que es la apuesta actual, sino a la antigua versión V1, ya desactivada. Aunque el negocio completó la transición, el mecanismo de firma del lado del servidor que había quedado en V1 no se había desmantelado por completo y se convirtió en la puerta de entrada del ataque. Finalmente, las pérdidas recayeron en los LP que habían depositado BTC en los pools V1.
La ironía es que muchos usuarios creen que «cerrar la plataforma antigua equivale a retirar los fondos de forma segura», pero mientras queden activos en los antiguos pools multifirma y la ruta de firma del lado del servidor siga activa, el riesgo persiste. Cuando un protocolo de activos nativos de Bitcoin opta por la multifirma custodial y la firma del lado del servidor, debe cerrar realmente este mecanismo durante el proceso de retirada.
Ahora habrá que ver cómo gestiona el equipo los activos restantes de V1 y su relación con los LP, y cómo reestructura los procesos de firma y custodia dentro de la estrategia On Nexus. De lo contrario, el «riesgo residual de los sistemas antiguos» podría convertirse en un riesgo latente recurrente para este tipo de protocolos.