#keystone网站遭入侵泄露买家收货地址
【Sigue a Laojiu y la riqueza será tuya】 Las direcciones en cadena son anónimas, pero tú ya no. Los iPhone viejos son la mejor opción
Mucha gente compra una billetera de hardware para guardar las claves privadas sin conexión y mantener sus activos bajo su propio control. Pero este incidente nos recuerda que la seguridad de la billetera no significa que todo el proceso de compra también sea seguro.
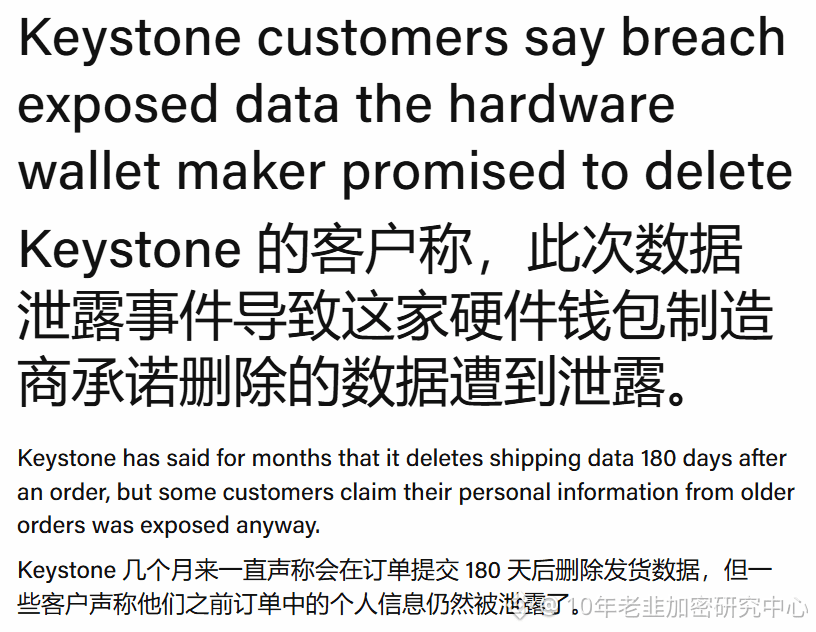
El 24 de octubre, el fabricante de billeteras de hardware Keystone reveló que el 20 de octubre detectó accesos no autorizados a su sitio web oficial. La empresa confirmó posteriormente que un tercero había obtenido información de algunos clientes, incluidos sus nombres, datos de contacto, direcciones de entrega y detalles de los pedidos, como los productos comprados y sus precios. Por el momento, no se ha revelado cuántas personas resultaron afectadas ni quién fue el atacante.
I. Si no se filtraron las claves privadas, ¿por qué sigue siendo grave?
Keystone indicó que el incidente no afectó a las tarjetas de pago, la información bancaria, las frases semilla, las claves privadas ni las contraseñas de las billeteras. Por lo tanto, no se puede equiparar directamente con un robo de los activos de las billeteras.
Sin embargo, la información filtrada de los pedidos podría permitir a los estafadores saber quién ha comprado una billetera de hardware, qué datos de contacto utiliza e incluso dónde vive. Si se combinan estos datos, podrían utilizarse para lanzar ataques de phishing dirigidos, hacerse pasar por el servicio de atención al cliente o incluso generar riesgos para la seguridad personal. Para los usuarios de criptomonedas, la filtración de datos personales a veces no es más que el primer paso de un ataque.
II. Lo que realmente hay que vigilar son las estafas posteriores
Keystone indicó que había bloqueado los accesos relacionados, corregido la vulnerabilidad y empezado a notificar a los usuarios afectados. También les advirtió que tuvieran cuidado con las llamadas, los mensajes de texto y los correos electrónicos de impostores que se hacen pasar por la empresa.
Presta especial atención a los mensajes que afirman que pueden ofrecer un reembolso, enviar un dispositivo de reemplazo, reparar la billetera o resolver problemas con un pedido. Si los estafadores tienen registros de compra auténticos, a menudo les resulta más fácil ganarse la confianza de las víctimas que con los mensajes basura habituales.$BTC $ETH $BMT