
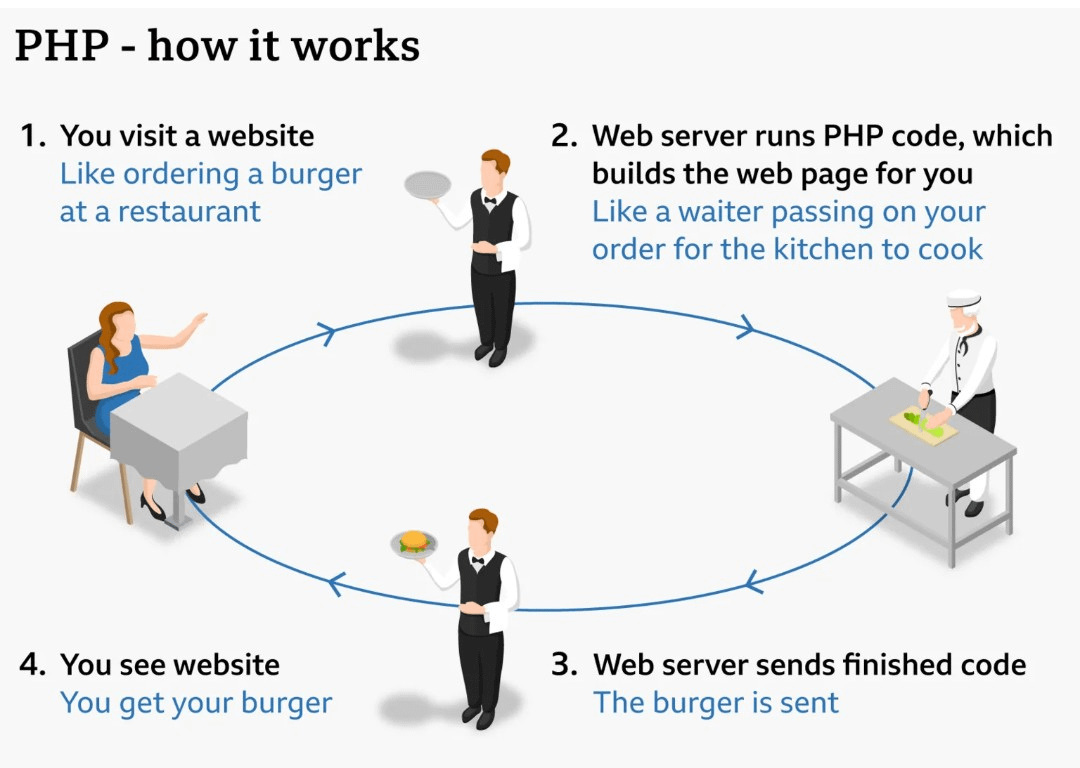
La falla de seguridad global de PHP en internet —denominada en conjunto PHP2Shell— consta de dos vulnerabilidades críticas (CVE-2026-109618 y CVE-2026-109619) que afectan a PHP, un lenguaje de programación que impulsa aproximadamente el 70 % de los sitios web del mundo. Descubierta por la empresa de ciberseguridad Wiz Research mediante el modelo Sol GPT-5.6 de OpenAI (junto con la empresa de ciberseguridad Calif), la falla representa un riesgo enorme de divulgación de memoria y de ejecución remota de código (RCE) sin autenticación, inherente al núcleo de PHP
Como afecta a casi todas las versiones de PHP publicadas durante la última década, deja vulnerables a la toma de control total por parte de atacantes, al robo de datos y a la alteración de sitios web de grandes plataformas como WordPress y Wikipedia, así como de innumerables servidores web corporativos y gubernamentales.
Cómo se está solucionando la vulnerabilidad
La respuesta mundial para proteger la infraestructura de internet incluye actualizaciones inmediatas de software y acciones defensivas coordinadas:
Parches oficiales de software: La Fundación PHP desarrolló y publicó rápidamente parches de seguridad oficiales el 21 de octubre de 2026, corrigiendo las vulnerabilidades de seguridad de memoria en el motor principal.
Actualizaciones urgentes de servidores: Agencias gubernamentales, proveedores de servicios en la nube y operadores de sitios web de todo el mundo se apresuran a descargar e instalar estas actualizaciones. Los equipos de ciberdefensa deben actualizar los entornos subyacentes de sus servidores PHP, ya que los simples cambios en la configuración de los sitios web no bastan para detener la explotación de la vulnerabilidad.
Cierres preventivos de sitios web: Para impedir que los hackers aprovechen la vulnerabilidad antes de que se puedan actualizar los sistemas, varias agencias gubernamentales europeas, importantes operadores de infraestructura y medios de comunicación desconectaron temporalmente sus sitios web o suspendieron sus servicios para aplicar las correcciones en un entorno seguro. [1, 2]
Alertas de agencias mundiales de ciberseguridad: Grupos gubernamentales, incluida la Agencia de Seguridad Nacional de Estados Unidos (NSA) y la agencia de ciberseguridad europea, han emitido directivas urgentes que ordenan a todas las organizaciones que utilicen sistemas de gestión de contenidos compatibles con PHP (como Drupal o WordPress) instalar los parches de inmediato.
¿Gestionas un sitio web o servidor basado en PHP que deba revisarse, o te gustaría saber más sobre cómo los modelos de IA como GPT-5.6 Sol están transformando la ciberseguridad?