Los traders de criptomonedas temen las liquidaciones, los desplomes del mercado y las estafas. Pero ¿cuánta atención prestamos a la seguridad de los sitios web en los que confiamos?
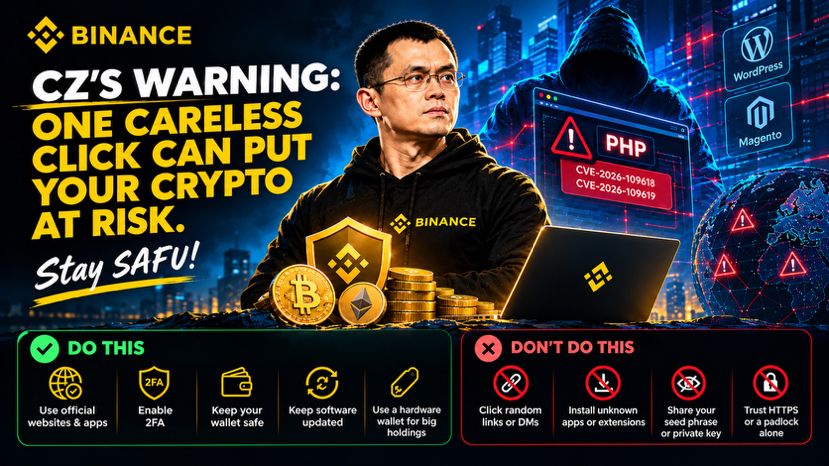
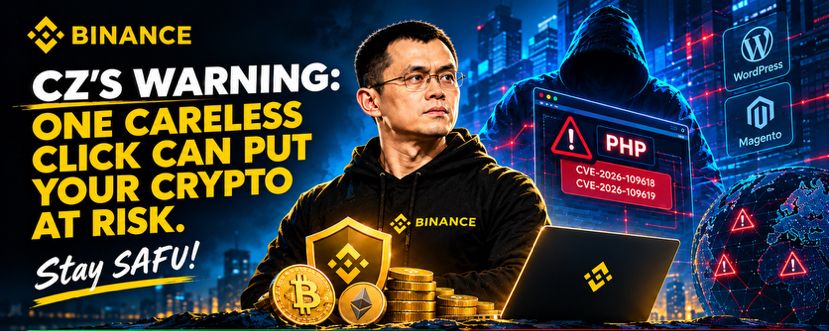
El 21 de octubre de 2026, PHP reveló dos vulnerabilidades críticas: CVE-2026-109618 y CVE-2026-109619, ambas con una puntuación CVSS de 9,2. Pueden permitir la ejecución remota de código sin autenticación en servidores vulnerables. Ya hay parches de seguridad disponibles.
Esta es una vulnerabilidad DEL LADO DEL SERVIDOR; no demuestra que todos los sitios web o los dispositivos de sus visitantes estén comprometidos. Pero la advertencia de CZ llega en el momento justo: la seguridad de tus criptomonedas es tan sólida como tu eslabón más débil.
🛡️ TODO TRADER DE CRIPTOMONEDAS DEBERÍA HACER ESTO:
✅ Accede a los exchanges desde sus aplicaciones oficiales o mediante marcadores guardados. Verifica el dominio completo antes de iniciar sesión.
✅ Activa la autenticación de dos factores (2FA) o las llaves de acceso, usa contraseñas únicas y nunca compartas códigos de verificación.
✅ Mantén actualizados tu navegador, sistema operativo y software de billetera mediante canales oficiales.
✅ Usa una billetera de hardware para guardar cantidades importantes. Verifica las direcciones y las redes antes de firmar transacciones.
✅ Revisa los permisos de la billetera y limita los permisos de las claves API. Desactiva los retiros mediante claves API siempre que sea posible.
🚫 NUNCA HAGAS ESTO:
❌ Hagas clic en mensajes directos o comentarios aleatorios que prometen parches de seguridad, airdrops o protección urgente de la billetera.
❌ Instales aplicaciones o extensiones desconocidas, conectes tu billetera o firmes transacciones solo porque un sitio web te lo pide.
❌ Introduzcas tu frase semilla o clave privada en un sitio web, aunque afirme ser el soporte oficial.
❌ Supongas que HTTPS o un candado garantizan que un sitio web sea confiable.
⚠️ ¿YA HICISTE CLIC EN UN ENLACE SOSPECHOSO? No entres en pánico. Evita seguir interactuando. Si introdujiste credenciales, cámbialas desde el servicio oficial y revoca las sesiones y claves API sospechosas. Si tu frase semilla quedó expuesta, considera que esa billetera está comprometida.
Los propietarios de sitios web deben actualizar su entorno de ejecución de PHP; una actualización de WordPress por sí sola no corrige la vulnerabilidad subyacente de PHP.
💡 LA VERDADERA LECCIÓN: En el mundo cripto, proteger tu capital significa proteger el acceso a él, no solo predecir la próxima vela.
CZ dice: «Mantente SAFU». ¿Sigues una lista de verificación de seguridad estricta o confías en la suerte?
👇 Comparte tu regla de seguridad número uno. Puede que alguien de esta comunidad necesite escucharla.