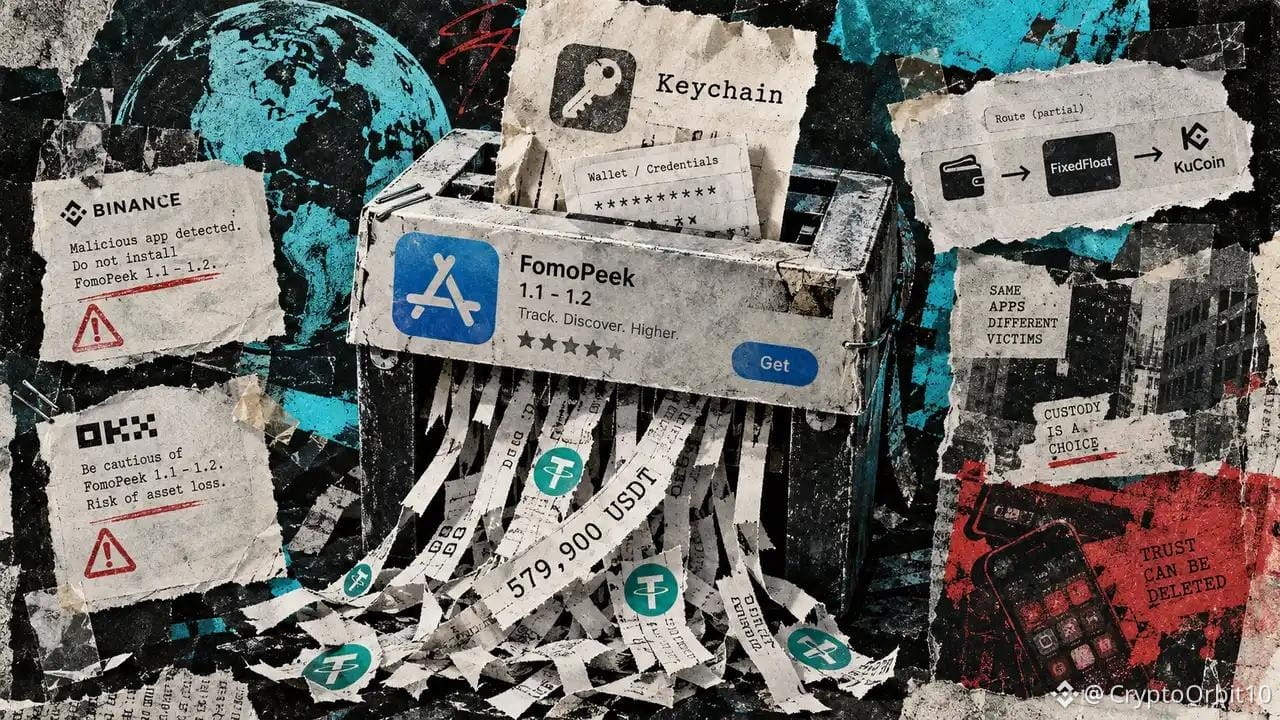
Un “rastreador cripto de solo lectura” en la App Store de Apple se ha vinculado a casi 580.000 dólares en USDT robados.
Los investigadores de SlowMist y OKX encontraron malware en las versiones 1.1–1.2 de FomoPeek que podía escapar del sandbox de iOS y acceder a las claves privadas y frases semilla de otras apps. Los usuarios no necesitaban conectar una wallet ni introducir esos datos en FomoPeek para que el exploit pudiera llegar a ellos.
Los investigadores de SlowMist y OKX encontraron malware en las versiones 1.1–1.2 de FomoPeek que podía escapar del sandbox de iOS y acceder a las claves privadas y frases semilla de otras apps. Los usuarios no necesitaban conectar una wallet ni introducir esos datos en FomoPeek para que el exploit pudiera llegar a ellos.