Otro caso de “la clave privada no se protegió y los activos se perdieron primero”.
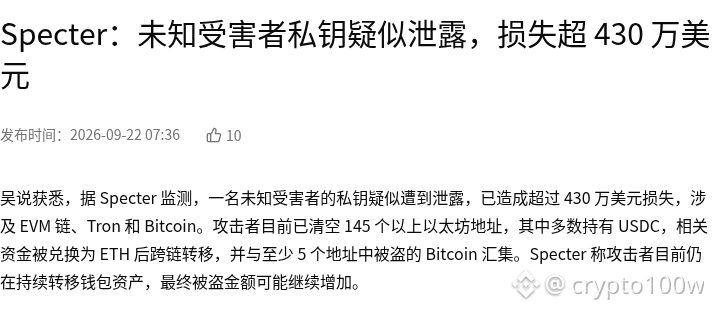
Según Wu dijo, citando la supervisión de Specter, un presunto afectado desconocido habría perdido más de 4,3 millones de dólares a causa de la filtración de su clave privada. El incidente involucra las cadenas EVM, Tron y Bitcoin. El atacante ha vaciado más de 145 direcciones de Ethereum; la mayoría de las direcciones contenían USDC. El dinero relacionado se convirtió en ETH y luego se transfirió mediante cruce de cadenas, y se reunió con Bitcoin robado de al menos 5 direcciones.
El núcleo de este tipo de riesgo no está en las subidas o bajadas de un solo token, sino en la gestión de claves privadas, frases semilla y activos entre múltiples cadenas. Una observación es que cuanto más laxas sean las autorizaciones de carteras antiguas, las copias de seguridad de las carteras calientes y los hábitos de almacenamiento en la nube, mayor será la superficie expuesta. Otra observación es que, si los activos de gran cuantía no se aíslan con almacenamiento en frío, y la diversificación entre cadenas tampoco basta para impedir el barrido automatizado.
¿A ti qué te parece más: primero revisar las autorizaciones de las carteras antiguas, o primero trasladar los activos de gran cuantía a direcciones nuevas con almacenamiento en frío?
Imagen 1: Pérdida por filtración de clave privada desconocida, más de 4,3 millones de dólares · Captura parcial de la página de la fuente
Fuente de la imagen: https://www.wublock123.com/news/specter-private-key-leak-victim-loss-4-3m-usd-68769
Según Wu dijo, citando la supervisión de Specter, un presunto afectado desconocido habría perdido más de 4,3 millones de dólares a causa de la filtración de su clave privada. El incidente involucra las cadenas EVM, Tron y Bitcoin. El atacante ha vaciado más de 145 direcciones de Ethereum; la mayoría de las direcciones contenían USDC. El dinero relacionado se convirtió en ETH y luego se transfirió mediante cruce de cadenas, y se reunió con Bitcoin robado de al menos 5 direcciones.
El núcleo de este tipo de riesgo no está en las subidas o bajadas de un solo token, sino en la gestión de claves privadas, frases semilla y activos entre múltiples cadenas. Una observación es que cuanto más laxas sean las autorizaciones de carteras antiguas, las copias de seguridad de las carteras calientes y los hábitos de almacenamiento en la nube, mayor será la superficie expuesta. Otra observación es que, si los activos de gran cuantía no se aíslan con almacenamiento en frío, y la diversificación entre cadenas tampoco basta para impedir el barrido automatizado.
¿A ti qué te parece más: primero revisar las autorizaciones de las carteras antiguas, o primero trasladar los activos de gran cuantía a direcciones nuevas con almacenamiento en frío?
Imagen 1: Pérdida por filtración de clave privada desconocida, más de 4,3 millones de dólares · Captura parcial de la página de la fuente
Fuente de la imagen: https://www.wublock123.com/news/specter-private-key-leak-victim-loss-4-3m-usd-68769