
$ETH El espejismo de la oportunidad dorada: ¿cómo una banda de “Waterplume” logró vulnerar las mentes y los dispositivos de quienes buscan empleo en el sector cripto?
En un mundo en el que el ritmo del avance tecnológico se acelera, muchos aspiran a conseguir una oportunidad laboral destacada y remota, especialmente en áreas como programación, desarrollo, inteligencia artificial y tecnologías blockchain. Pero, ¿y si esa “oportunidad de oro” no fuera más que un señuelo perfectamente elaborado para robar tus activos digitales?$BTC
En el ámbito digital se ha visto recientemente una de las campañas de phishing más inteligentes y peligrosas, liderada por el grupo de piratería norcoreano conocido como "Waterbloom", que también se conoce en entornos de seguridad como "Contagious Interview". Este grupo no dependió de vulnerabilidades de software complejas para comprometer los sistemas; en cambio, atacó el eslabón más débil siempre: el factor humano.
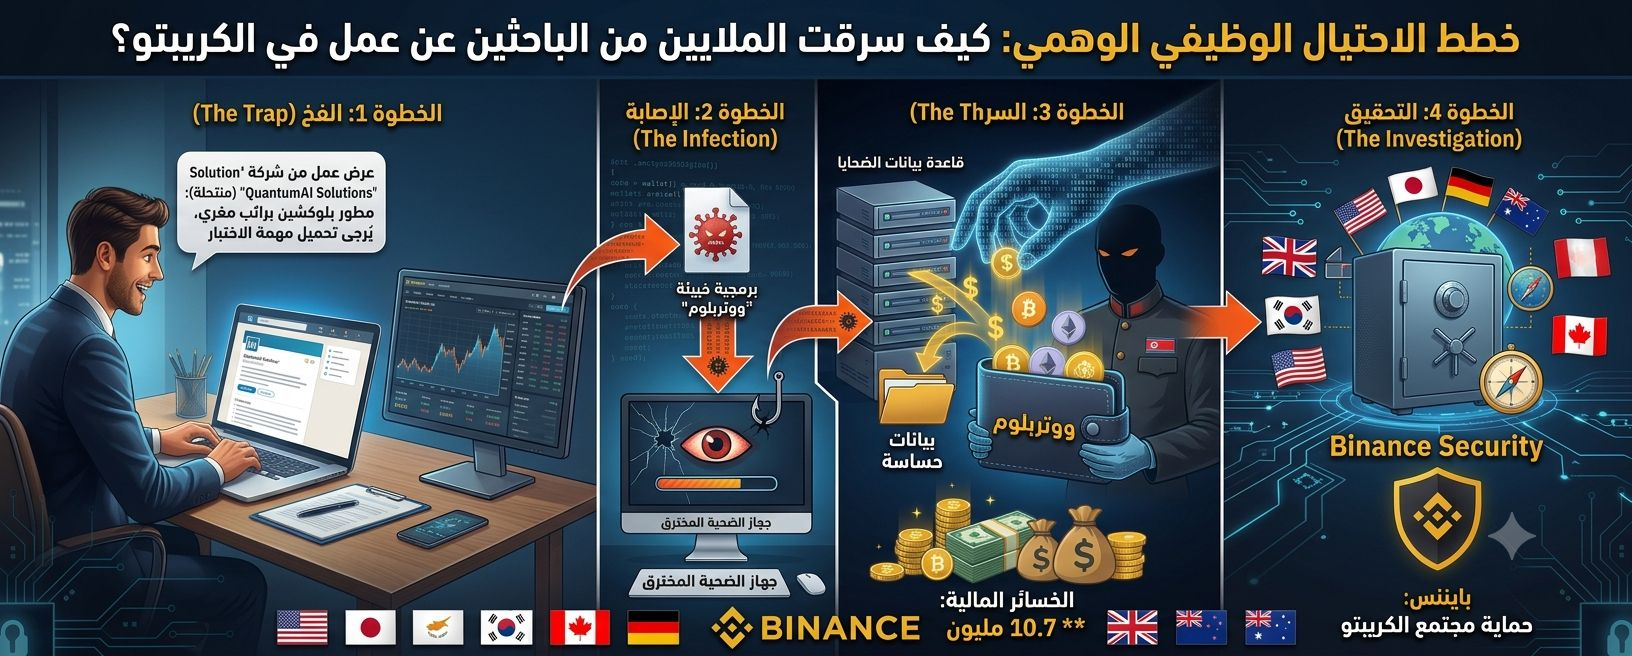
Desglose del ataque: ¿cómo se caza a las víctimas?
El proceso comienza con una fase de "ingeniería social" cuidadosamente diseñada. Los piratas informáticos crean cuentas falsas profesionales, haciéndose pasar por reclutadores (Recruiters) que trabajan para empresas legítimas y reconocidas en los sectores de criptomonedas e inteligencia artificial.
Los pasos de la trampa son los siguientes:
Contacto inicial: el supuesto "reclutador" se pone en contacto con la víctima a través de plataformas de empleo profesionales o aplicaciones de mensajería, presentando una oferta de trabajo tentadora para trabajar de forma remota con un salario competitivo.
Creación de confianza: se realizan entrevistas falsas o intercambios de mensajes profesionales para crear un entorno que parezca completamente normal, eliminando cualquier duda en la persona que busca empleo.
El golpe final (descarga de malware): se le pide a la víctima que descargue un archivo específico como parte del proceso de contratación. Este archivo puede ser un "test de programación" (Coding Test), una aplicación para videollamadas o incluso un PDF que contenga detalles del contrato. Una vez que se descarga y abre el archivo, se instalan silenciosamente programas maliciosos en segundo plano en el dispositivo.
La psicología de la trampa: ¿por qué este método funciona?
Entender la dinámica del mercado y la psicología de quienes participan es lo que hace que estos ataques sean devastadores. Los piratas informáticos no solo apuntan a los dispositivos, sino que manipulan el estado psicológico de la víctima:
Aprovechamiento de la pasión y la ambición: quienes buscan empleo en áreas de desarrollo y programación suelen estar en un estado constante de alerta ante oportunidades excepcionales. La oferta seductora desactiva el pensamiento crítico y estimula el deseo de completar las tareas requeridas rápidamente para asegurar el trabajo.
Autoridad del puesto: hacerse pasar por grandes empresas otorga a los piratas informáticos una "autoridad" psicológica que hace que la víctima obedezca las instrucciones (como descargar software no confiable) sin plantear demasiadas preguntas.
Saldo del desastre: cifras y pérdidas devastadoras
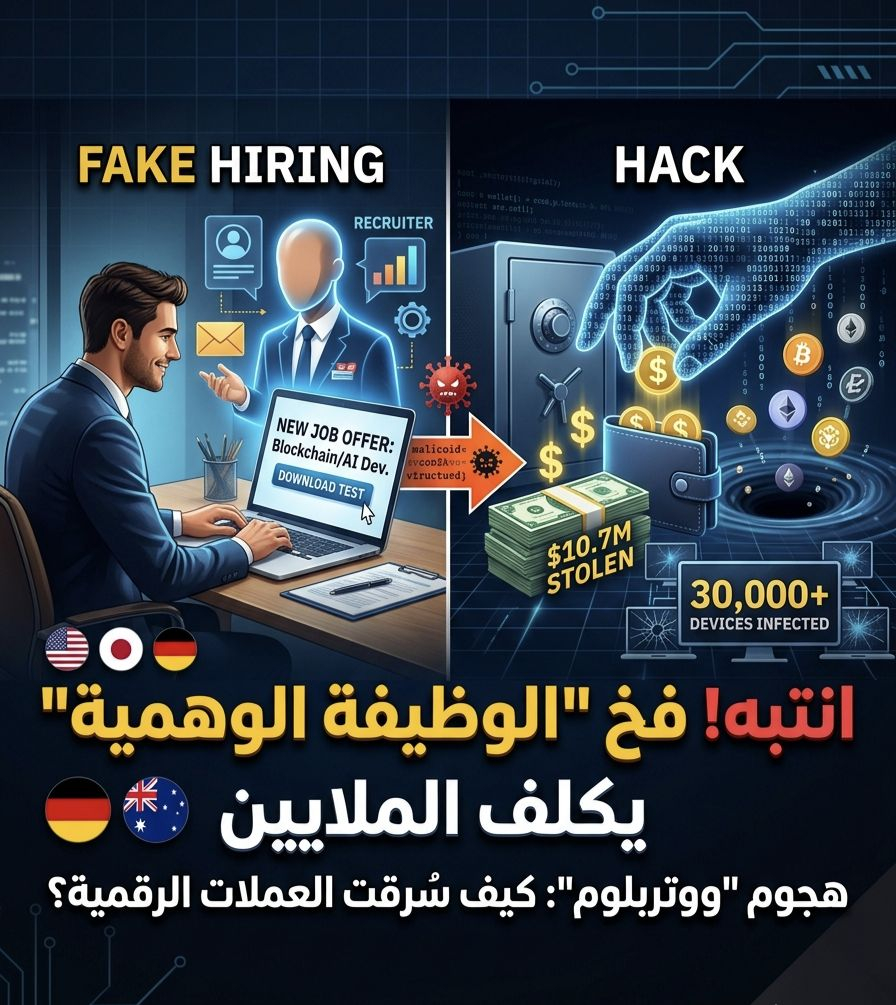
Esta campaña no fue un intento pasajero: fue una operación amplia y coordinada, de forma escalofriante. Según informes conjuntos de las autoridades de seguridad de Estados Unidos, Japón, Alemania y Australia, la campaña "Waterbloom" arrojó como resultado:
Infectó a más de 30.000 dispositivos en todo el mundo, lo que refleja lo amplio que es el alcance del objetivo.
Robo de al menos 10,7 millones de dólares en criptomonedas, además de la sustracción de datos sensibles que podrían usarse en ataques futuros o venderse en el mercado negro.
¿Cómo proteges tus activos y tu trayectoria profesional?
En un entorno Web3, no existe una entidad central que pueda compensar tus pérdidas si se compromete tu billetera. Por lo tanto, la protección proactiva es la única línea de defensa:
Aislamiento total de los dispositivos: la regla de oro es no usar el dispositivo en el que guardas tus billeteras digitales o desde el que gestionas tus operaciones de trading para otras actividades, como navegar por internet público o descargar archivos de pruebas de funciones.
Verificación independiente: si te contacta un reclutador, no confíes en los enlaces que te envía. Ve tú mismo al sitio oficial de la empresa, verifica que exista la vacante y contacta a la empresa a través de sus canales oficiales para comprobar la identidad de la persona.
Cuidado con los archivos ejecutables: las empresas legítimas nunca te pedirán que descargues programas de origen desconocido ni archivos ejecutables (como .exe) para realizar pruebas de contratación. Las pruebas de software de hoy suelen realizarse a través de plataformas en la nube seguras y reconocidas.
El avance en las técnicas de intrusión exige un avance paralelo en la conciencia de seguridad. Las grandes oportunidades ya existen, pero no te piden renunciar a tu seguridad digital como condición para conseguirlas.
¿Crees que las plataformas de empleo profesionales asumen parte de la responsabilidad al permitir que estas cuentas falsas operen con libertad?
#BuffettStepsDownAsBerkshireChairman
#SolanaCutsTargetSlotTimeTo250ms
#ECBStartsBlockchainEuroSettlement
#BOJRaisesRatesTo31YearHigh
$BNB
