Chainalysis:las instrucciones maliciosas en la cadena suben cerca de un 420% en un año — la relación con la IA ≠ está demostrada
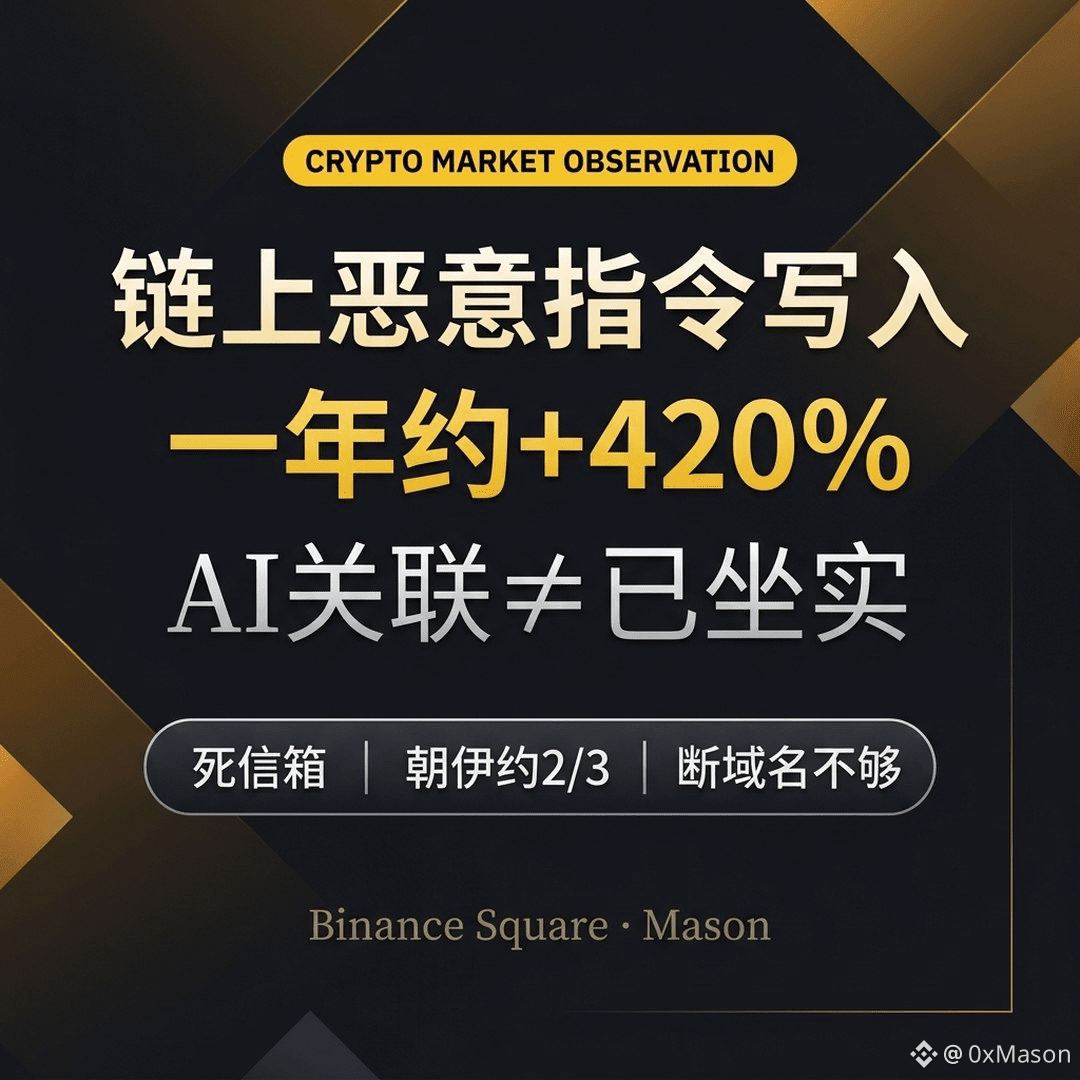
Chainalysis reportó una cifra poco alentadora: en los últimos 12 meses, el número de veces que se han registrado instrucciones maliciosas o información C2 en una blockchain pública como si fuera un “buzón de correo muerto” ha aumentado aproximadamente un 420%.
El método no es nuevo: infectar equipos para revisar cierta transacción o contrato, obtener la dirección de servidor más reciente; si el dominio cae, el registro en la cadena sigue ahí. Los grupos relacionados con Corea del Sur/Corea del Norte y con Irán parecen representar cerca de dos tercios de las nuevas incorporaciones. El informe también marca otra línea hasta julio de 2025: después de que los modelos de código abierto puedan escribir código malicioso, este tipo de escritura ha subido alrededor de un 440%; los propios investigadores también dijeron que solo coincide en el tiempo, pero no han encontrado pruebas “irrefutables” de “se usó exactamente algún modelo”.
El problema está aquí: lo que no se puede eliminar son los punteros de instrucciones, no tu cartera volviéndose automáticamente segura. No te lleves la idea de que “la IA acelera” significa que los hackers ya han cambiado por completo de generación: la relación no equivale a causalidad, y tumbar el dominio tampoco impide que haya una próxima actualización en la cadena.
Chainalysis reportó una cifra poco alentadora: en los últimos 12 meses, el número de veces que se han registrado instrucciones maliciosas o información C2 en una blockchain pública como si fuera un “buzón de correo muerto” ha aumentado aproximadamente un 420%.
El método no es nuevo: infectar equipos para revisar cierta transacción o contrato, obtener la dirección de servidor más reciente; si el dominio cae, el registro en la cadena sigue ahí. Los grupos relacionados con Corea del Sur/Corea del Norte y con Irán parecen representar cerca de dos tercios de las nuevas incorporaciones. El informe también marca otra línea hasta julio de 2025: después de que los modelos de código abierto puedan escribir código malicioso, este tipo de escritura ha subido alrededor de un 440%; los propios investigadores también dijeron que solo coincide en el tiempo, pero no han encontrado pruebas “irrefutables” de “se usó exactamente algún modelo”.
El problema está aquí: lo que no se puede eliminar son los punteros de instrucciones, no tu cartera volviéndose automáticamente segura. No te lleves la idea de que “la IA acelera” significa que los hackers ya han cambiado por completo de generación: la relación no equivale a causalidad, y tumbar el dominio tampoco impide que haya una próxima actualización en la cadena.