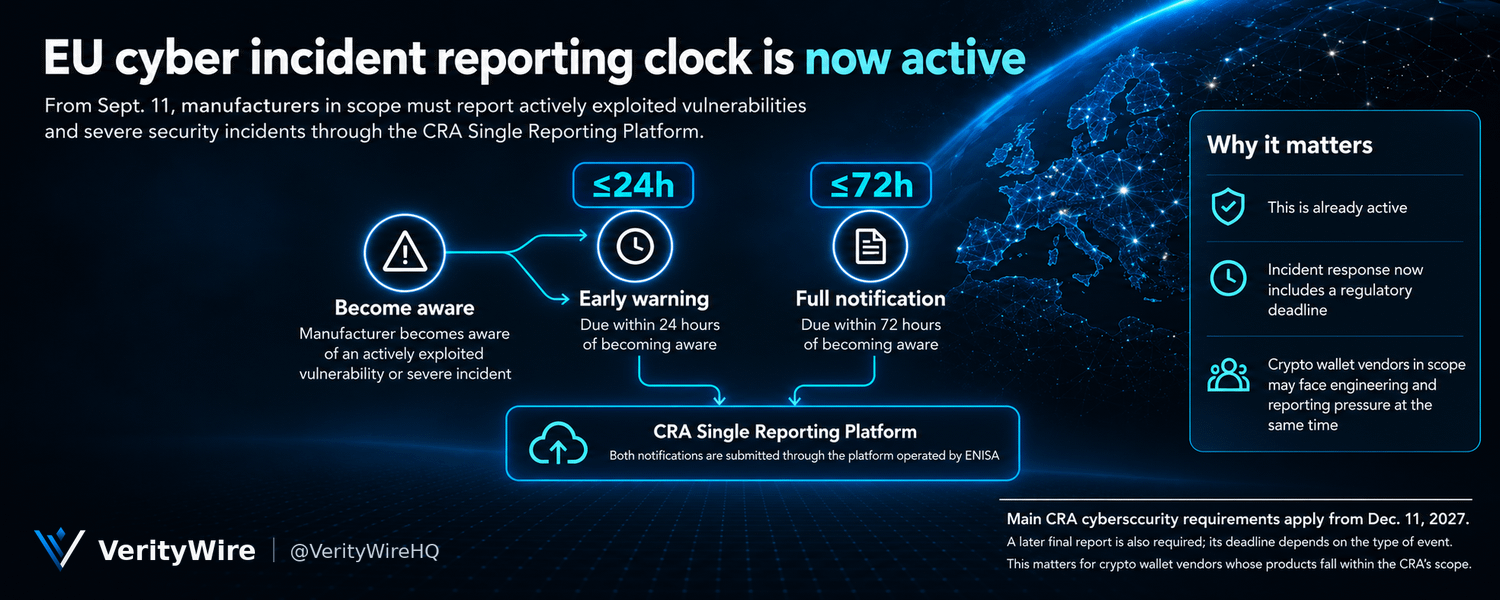
Las normas de presentación de informes de la Ley de Resiliencia Cibernética (CRA) de la UE están en vigor a partir del 11 de septiembre. Los fabricantes de productos con elementos digitales ahora deben notificar activamente las vulnerabilidades explotadas y los incidentes de seguridad graves a través de la Plataforma Única de Notificación de la CRA.
Para los proveedores de monederos de criptomonedas cuyos productos estén dentro del alcance de la CRA, el reloj regulatorio comienza al tener conocimiento de un asunto notificable: se debe emitir una alerta temprana dentro de 24 horas, y una notificación completa dentro de 72 horas desde que se toma conocimiento.
Si bien la mayoría de los demás requisitos de ciberseguridad de la CRA se aplican a partir de diciembre de 2027, estas obligaciones de notificación ya están activas.
Fuentes: Comisión Europea / ENISA
Para los proveedores de monederos de criptomonedas cuyos productos estén dentro del alcance de la CRA, el reloj regulatorio comienza al tener conocimiento de un asunto notificable: se debe emitir una alerta temprana dentro de 24 horas, y una notificación completa dentro de 72 horas desde que se toma conocimiento.
Si bien la mayoría de los demás requisitos de ciberseguridad de la CRA se aplican a partir de diciembre de 2027, estas obligaciones de notificación ya están activas.
Fuentes: Comisión Europea / ENISA