
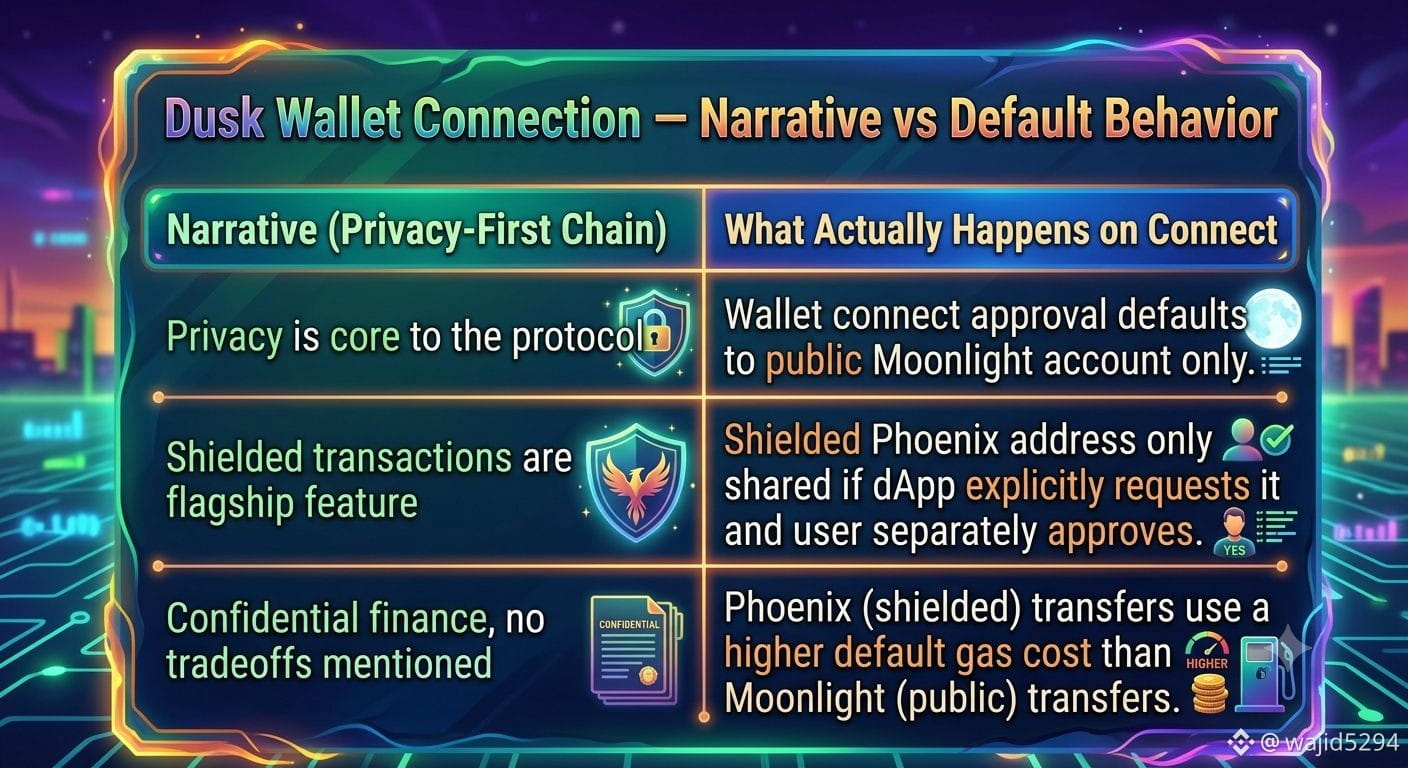
@Dusk #dusk $DUSK Lo que me llamó la atención no fue el lenguaje del whitepaper sobre la privacidad desde el diseño, sino la propia solicitud de conexión. Cuando una dApp pide conectarse a una cartera Dusk, el proveedor de #Dusk, $DUSK , comparte de forma predeterminada únicamente la cuenta pública de Moonlight; la dirección protegida de Phoenix es una solicitud aparte y explícita que el sitio debe hacer y que el usuario debe aprobar además de la conexión básica. La privacidad no es el estado predeterminado, sino un permiso adicional. Luego está el tema de las comisiones: las transferencias protegidas tienen un coste de gas predeterminado significativamente mayor que las públicas, integrado en la configuración predeterminada de la propia cartera, no escondido en la letra pequeña. Así que las dos opciones no solo son técnicamente distintas: una tiene un precio y requiere un paso adicional por ser la opción «extra», mientras que la otra es la opción predeterminada y sin fricciones. Es una inversión extraña para una cadena que se promociona por su confidencialidad: la vía transparente es la barata y automática, mientras que la privada te pide que aceptes dos veces, una para revelar información y otra para asumir el coste. No dejo de preguntarme si se trata de una decisión deliberada de priorizar el cumplimiento normativo o simplemente de dónde acabó primero el trabajo de ingeniería, y si los datos de uso mostrarían que la mayoría de las transferencias se quedan discretamente en Moonlight por defecto.


Publicar
Aviso legal: Incluye opiniones de terceros. No debe interpretarse como asesoramiento. Binance AI puede usarse sin garantía. Lee los TyC.