


Los desarrolladores de Zcash suspendieron temporalmente las transacciones de Orchard tras descubrir una vulnerabilidad crítica en el pool blindado más reciente de la blockchain enfocada en la privacidad, luego restauraron la funcionalidad a través de una actualización de emergencia de la red.
El miércoles, la Fundación Zcash dijo que la vulnerabilidad afectó el circuito de prueba de conocimiento cero de Orchard y podría haber permitido transiciones de estado inválidas dentro del pool. Sin embargo, la Fundación afirmó que no había evidencia de que el bug fuera explotado, no se detectó creación de valor no autorizada y la privacidad del usuario no se vio afectada.
La solución se realizó a través de una actualización de emergencia en dos pasos. Zebra 4.5.3 desactivó temporalmente las acciones de Orchard, mientras que Zebra 5.0.0 activó la actualización NU6.2 para reactivar Orchard con un circuito corregido, según la Fundación.
La respuesta de emergencia muestra cómo un error en la infraestructura de privacidad central puede requerir una acción coordinada entre mineros, exchanges y operadores de nodos, incluso cuando los fondos de los usuarios y el suministro total no se ven afectados.
La actualización también pareció haber causado confusión en partes del ecosistema de Zcash. Un explorador de bloques de Zcash mostró el bloque 3,364,601 como el último bloque minado a las 5:27 am UTC, mientras que la página lo listaba como minado unas cuatro horas antes, lo que provocó informes en X de que la red de Zcash estaba caída.
La colaboradora Tatyana, afiliada al Zcash Open Development Lab (ZODL), dijo que la red experimentó “un breve período de inestabilidad” mientras los mineros actualizaban y convergían en nuevas reglas de consenso. La publicación no nombró directamente los problemas del explorador de bloques o de la billetera, pero dijo que la estabilidad de la red se había restaurado completamente alrededor de las 3:00 am hora del Este el 2 de junio.
Cointelegraph se puso en contacto con la Fundación Zcash para hacer comentarios, pero no había recibido una respuesta para la publicación.
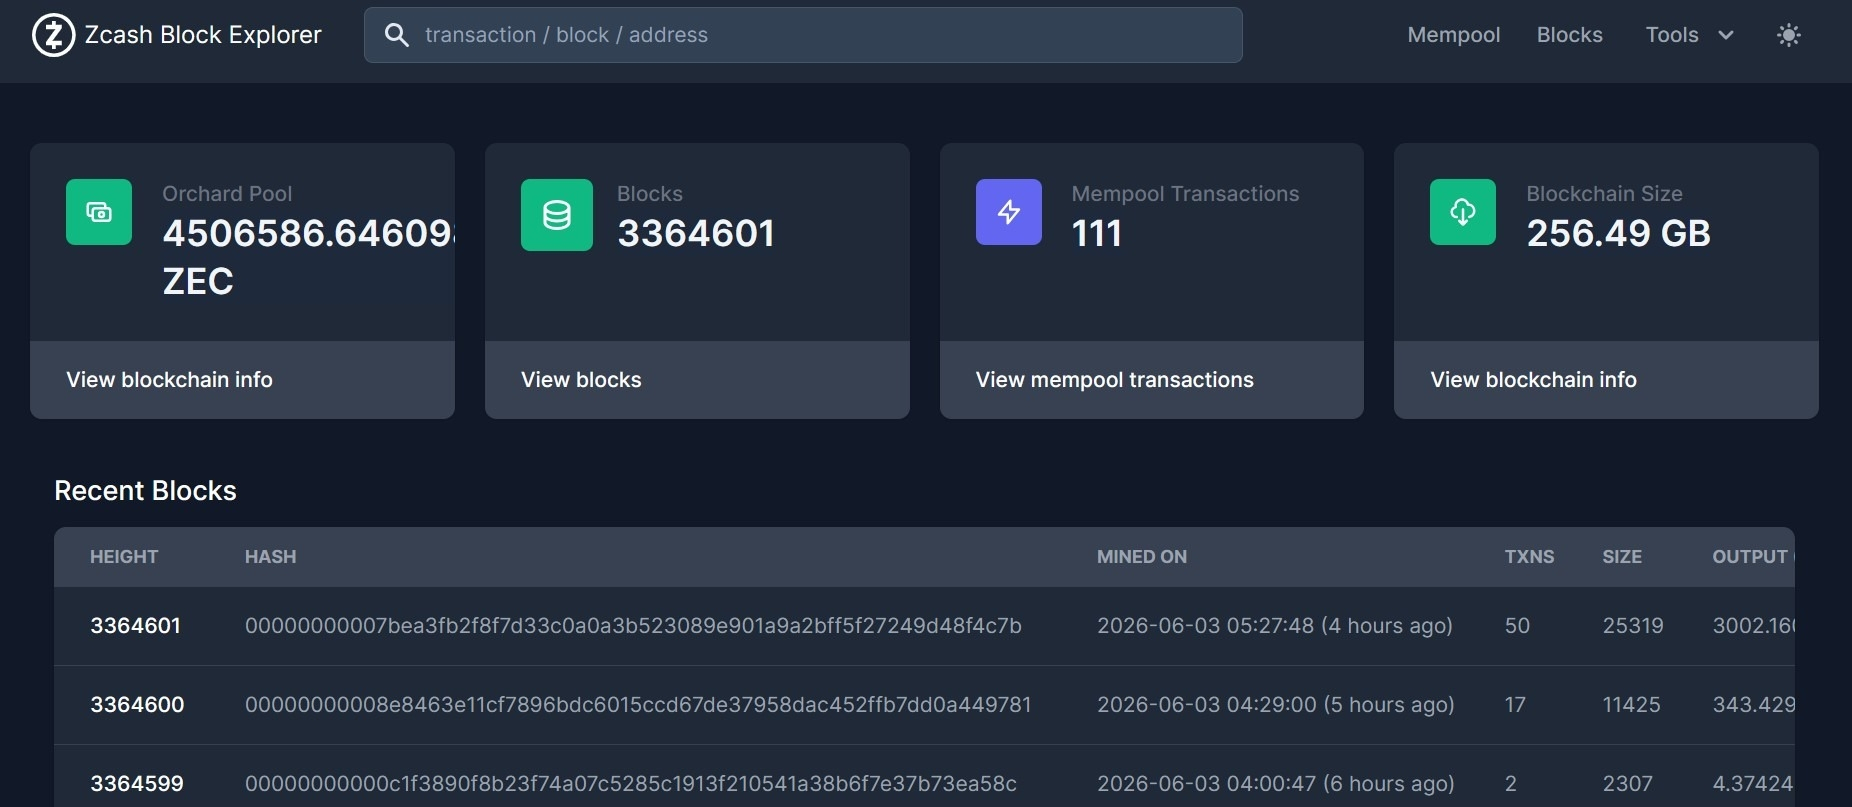
Zcash Block Explorer mostrando el último bloque minado hace cuatro horas. Fuente: Zcash Block Explorer
Según la Fundación Zcash, la vulnerabilidad fue descubierta el 29 de mayo por el investigador de seguridad independiente Taylor Hornby durante una auditoría de protocolo en curso para Shielded Labs. El problema fue divulgado a los ingenieros centrales de ZODL, quienes lo confirmaron y comenzaron a preparar opciones de remediación.
El incidente de Zcash genera confusión entre los miembros de la comunidad
Mert Mumtaz, CEO de la firma de infraestructura de Solana Helius, disputó los informes, diciendo que la red “no estaba caída” y que algunas aplicaciones exploradoras estaban conectadas a un nodo defectuoso.
El miembro pseudónimo de la comunidad Zerodarts reflejó el sentimiento, diciendo que “los bloques están siendo minados” y que la mayoría de los exploradores de bloques necesitan actualizar sus nodos.
Sin embargo, el miembro de la comunidad Railgoon dijo que los mineros y desarrolladores de Zcash habían congelado el pool blindado de Orchard para parchear una vulnerabilidad antes de un hard fork. Dijo que la red estaba, por lo tanto, “parcialmente intencionadamente caída” en ese momento, pero desde entonces se ha recuperado.
El token ZEC de Zcash cayó brevemente por debajo de $600, a $599, después de alcanzar un máximo diario de $637, según datos de CoinGecko. Sin embargo, se había recuperado a $614 al momento de escribir.
Revista: El primer caso de rug-pull de memecoin en Corea, revisión de las reglas criptográficas de China: Asia Express