

#rce
rce
35 vistas
4 están debatiendo
Hot
Lo último
·
--
Cognition lanzó Devin Vulnerability Fixes, un complemento de código abierto para mitigar fallos RCE en PHP, Node.js y GitLab. La herramienta, bajo licencia MIT, automatiza la identificación de vulnerabilidades, aplicación de parches y verificación en entornos de producción. Su objetivo es reforzar la seguridad de servidores y aplicaciones, abordando brechas críticas detectadas en octubre de 2026.
— Análisis por EmeDotEme
#EmeDotEme #Ciberseguridad #RCE
— Análisis por EmeDotEme
#EmeDotEme #Ciberseguridad #RCE
User-magda1808:
Excelente noticia para el ecosistema de desarrollo! Que las herramientas de IA no solo encuentren vulnerabilidades sino que automaticen las correcciones (fixes) bajo licencias abiertas es un gran salto en ciberseguridad. Mitigar fallos RCE de forma automática ahorrará muchísimo tiempo a los equipos de desarrollo. 💻🛡️
1
88

·
--
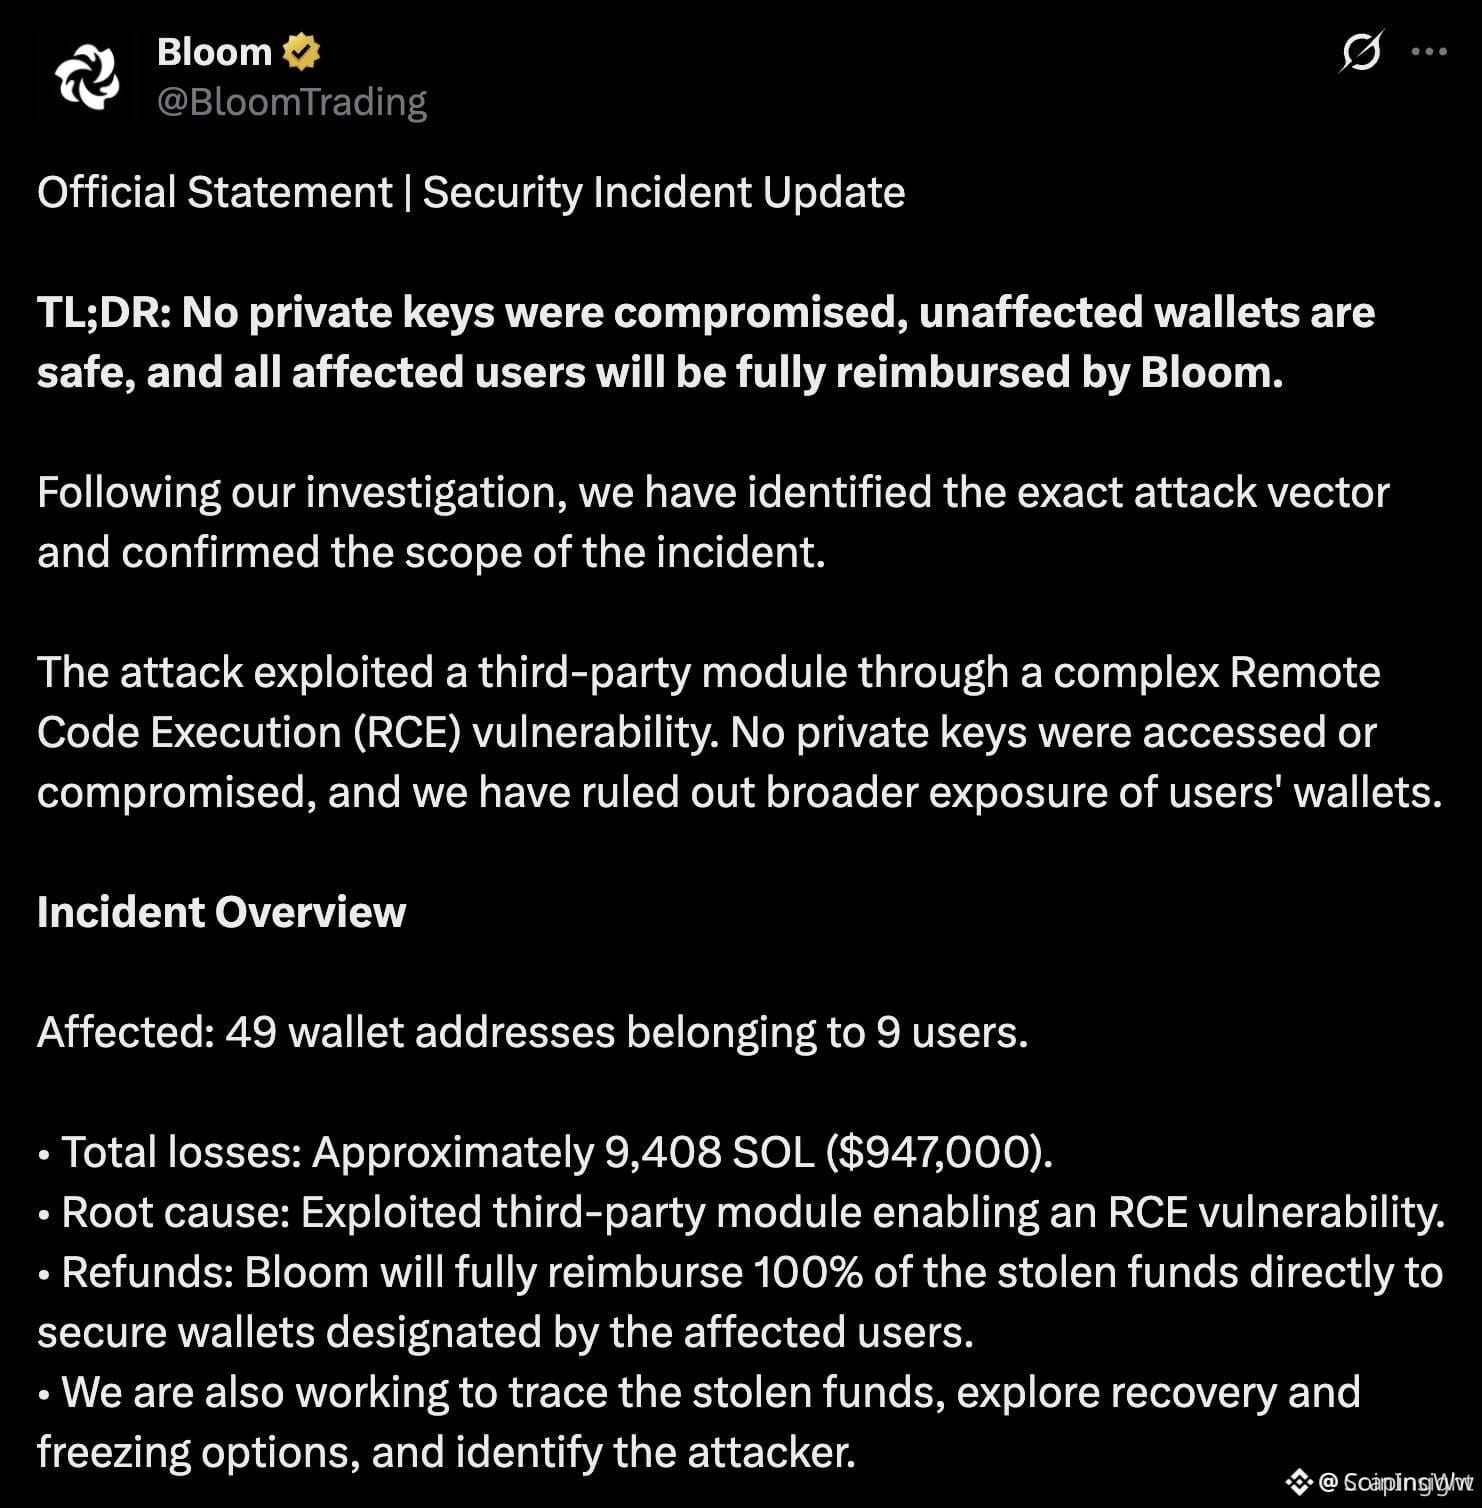
🚨 $SOL ¡UNA BRECHA DE SEGURIDAD SACUDE LOS FONDOS DE LOS USUARIOS: ROBAN 9.408 SOL! 💥
🦈 Una vulnerabilidad de ejecución remota de código en un módulo de terceros permitió a los atacantes sustraer casi 9,5 mil SOL, eliminando cerca de 1 millón de dólares de los fondos de los usuarios de BloomTrading. Las claves privadas permanecieron intactas, pero la capa de software resultó ser el eslabón más débil, lo que nos recuerda que la seguridad cripto va más allá del almacenamiento de claves. 📊 El incidente pone de relieve cómo las integraciones vulnerables pueden convertirse en un drenaje de liquidez para los operadores cotidianos.
💡 Bloom promete reembolsar el 100 % mediante billeteras reforzadas, una medida encomiable; sin embargo, la verdadera prueba será reforzar las protecciones de cara al futuro. ⚡ ¿Confías lo suficiente en la seguridad actual de las plataformas o empezarás a revisar por tu cuenta cada componente de terceros? 🤔
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #SOL #Security #CryptoRisk #Bloom #RCE
🚀 ⚡
18

🚨 Reparación de vulnerabilidades de seguridad graves en GeoNetwork
GeoNetwork anunció la corrección de dos vulnerabilidades de seguridad críticas que permiten ejecutar código remoto (RCE) sin autenticación. Estas vulnerabilidades afectan al sistema de indexación de datos geográficos de código abierto utilizado en muchos portales de datos geográficos gubernamentales y en diversas agencias, lo que subraya la importancia de actualizar de forma inmediata para proteger los sistemas afectados.
━━━━━━━━━━━━━━
📊 Impacto: 📊 Medio
🏷️ OTHER
#Cybersecurity #Geonetwork #Vulnerability #RCE #DataSecurity
📰 Fuente: thehackernews.com
27
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
0 vistas
0 están debatiendo
2
#BinanceSAFUFundTransferCompleted7499BTC
39,056 vistas
834 están debatiendo
3
#BinanceRecovery90% of stolen assets
140,456 vistas
177 están debatiendo
4
#YiHe:ProofOfReserves:10TokensAt100%Backing
139,711 vistas
761 están debatiendo
5
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
43,435 vistas
471 están debatiendo
6
#B14gReportsUnauthorizedTransferOfAbout97MCORE
0 vistas
1 están debatiendo
7
#USSpotETHETFsPost23StraightDaysOfNetOutflows
0 vistas
0 están debatiendo
8
#CZSaysCompensationIsinPlaceUsersAreProtected
127,932 vistas
1,398 están debatiendo
9
#IntelHasItsWorstDaySince1974
48,917 vistas
711 están debatiendo
10
#TRMCambodianCasinosReceived$1.07BInCrypto
13,401 vistas
73 están debatiendo