

#electrumwalletbug
electrumwalletbug
5 vistas
2 están debatiendo
Hot
Lo último

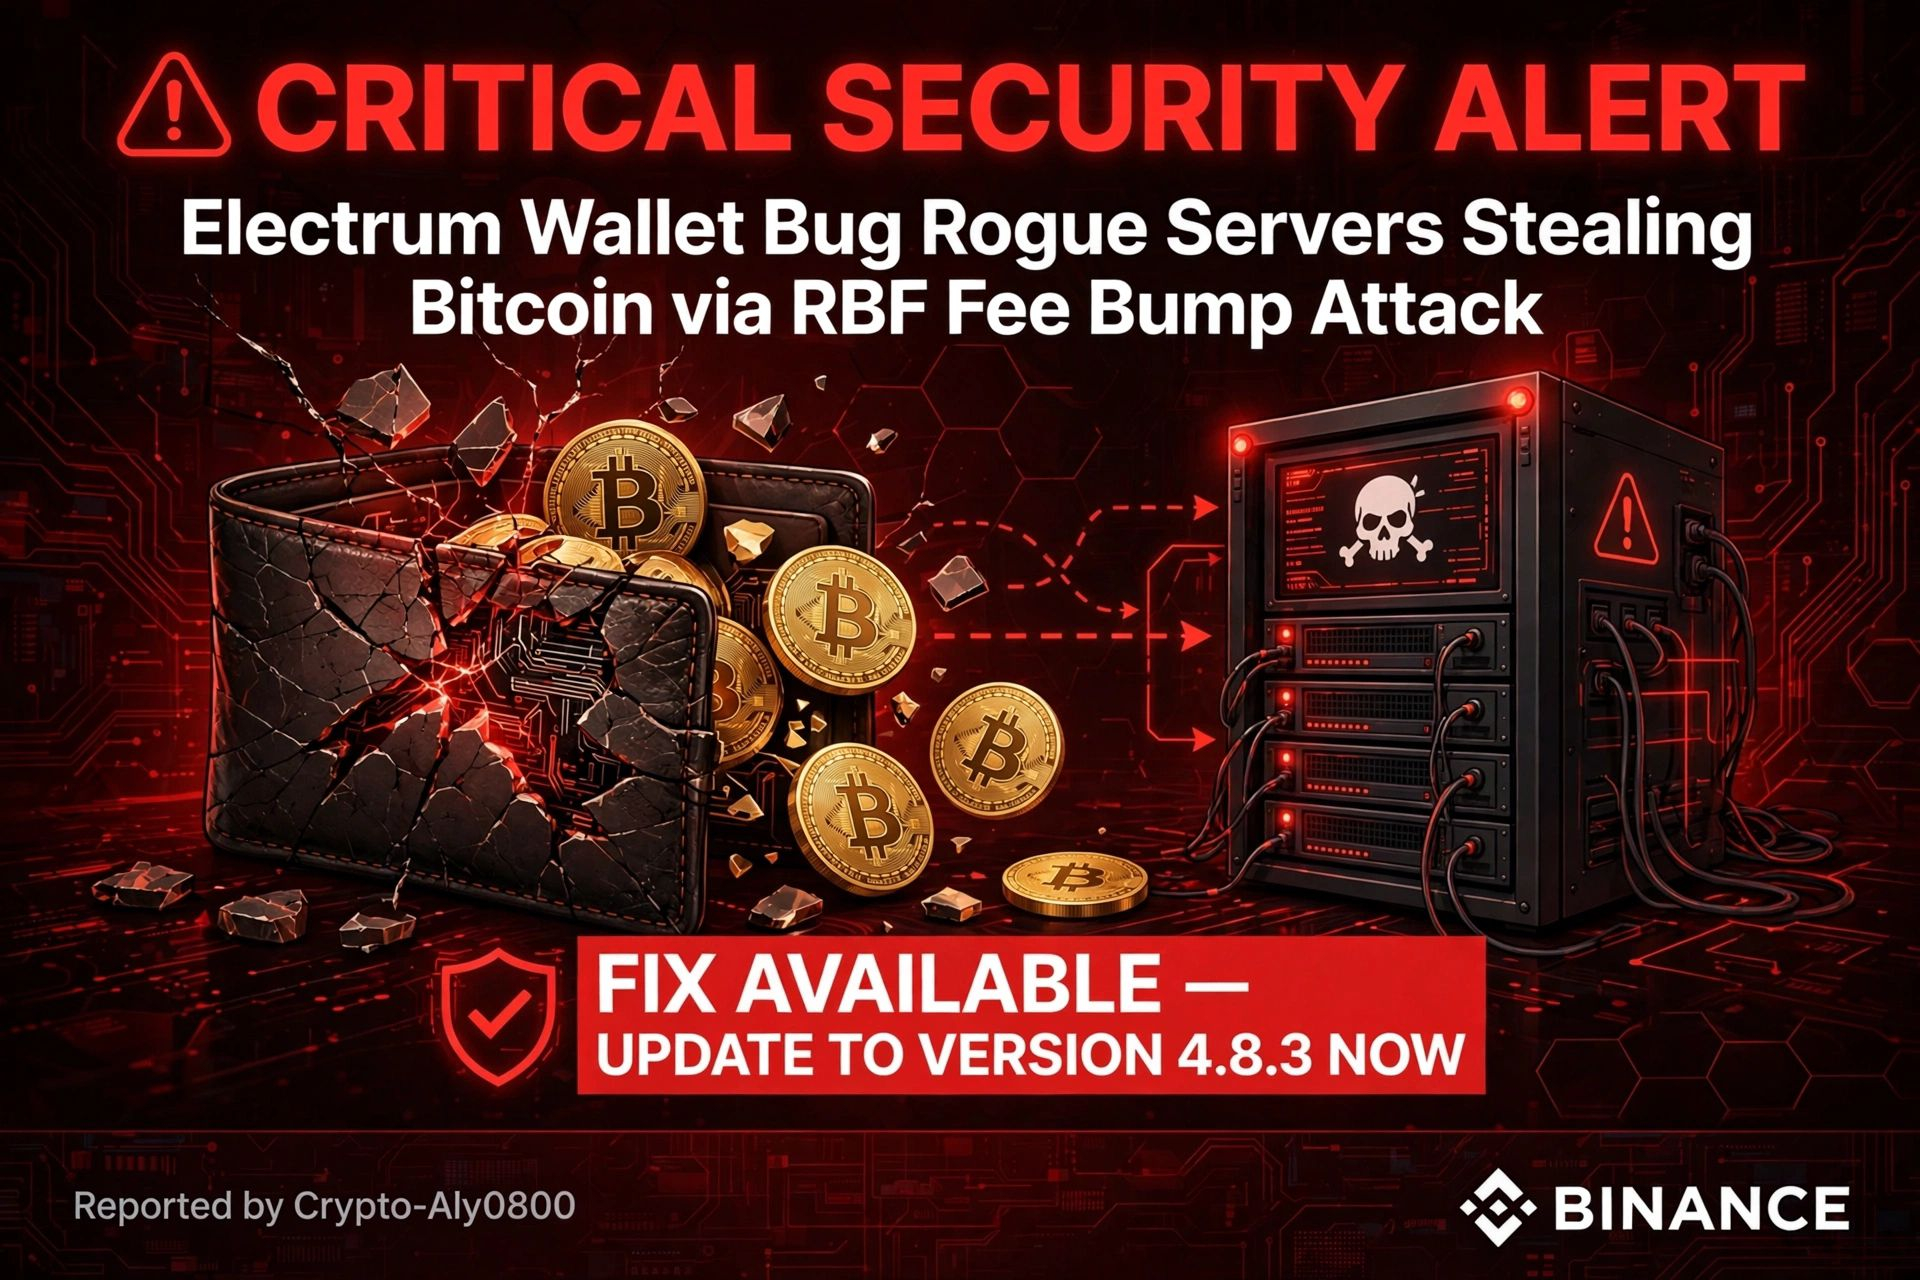
#ElectrumWalletBugLetRogueServersStealFunds
Importante: Electrum Wallet ha solucionado una vulnerabilidad importante que ya estaba siendo explotada.
1. Un usuario transmite una transacción BTC habitual.
2. Un servidor malicioso de Electrum intercepta la transacción y no la transmite a la red.
3. El servidor inserta una transacción fraudulenta en el historial de la cartera, que dirige los fondos a la dirección del atacante con una firma no válida.
4. Esta transacción falsa aparece como «atascada», con una comisión de cero.
5. Cuando el usuario intenta acelerar la transacción mediante Replace-By-Fee (RBF), firma sin darse cuenta la transacción fraudulenta.
Los atacantes también utilizaron direcciones similares a la legítima, cuyos últimos cuatro caracteres coincidían con los de la dirección de destino auténtica, lo que hacía que las comprobaciones rápidas fallaran.
Se notificaron dos casos en octubre.
Un usuario confirmó la pérdida de fondos tras aumentar la comisión.
Un usuario de multisig que utilizaba dos dispositivos Trezor detectó a tiempo la transacción falsa. - Todas las versiones anteriores a la 4.8.3 son vulnerables. - La versión 4.8.3 incorpora la verificación de firmas para las transacciones de gasto no confirmadas.
Descárguela únicamente desde http://electrum.org
y verifique la firma.
Conéctese únicamente a servidores de confianza o autogestionados.
Verifique siempre la dirección completa y el importe antes de firmar cualquier RBF.
No se apresure a aumentar la comisión.
Esta información se proporciona con fines educativos.
Actualice su cartera.
#electrumwalletbug #BitcoinSecurity
21
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#BinancePick
2.6M vistas
139,849 están debatiendo
2
#EarningsSeason
5M vistas
24,133 están debatiendo
3
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
0 vistas
0 están debatiendo
4
#StrategyMSTRSurpassesNasdaqInMarketCap
115 vistas
22 están debatiendo
5
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
0 vistas
2 están debatiendo
6
#ElectrumWalletBugLetRogueServersStealFunds
5,672 vistas
190 están debatiendo
7
#ArgentineCourtDismissesLIBRACaseAgainstMilei
14,085 vistas
262 están debatiendo
8
#SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale
2,716 vistas
42 están debatiendo
9
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
1,502 vistas
35 están debatiendo
10
#USQ3GDPAndSeptemberPCEDueNextWeek
89,002 vistas
1,076 están debatiendo