

#devops
devops
1,531 vistas
33 están debatiendo
Hot
Lo último

·
--
🚨 SUPERLOGICAL PRESENTA LAS PRUEBAS PÚBLICAS DE REX TERMINAL, MARCANDO LA EVOLUCIÓN DE LA INFRAESTRUCTURA DE DESARROLLO DE PRÓXIMA GENERACIÓN $ETH 📊
Mitchell Hashimoto, cofundador de HashiCorp, ha iniciado oficialmente las pruebas públicas de Rex a través de Superlogical, que ofrece una infraestructura de terminal autogestionada y persistente. 🔍 Construido con una arquitectura cliente-servidor, persistencia local de sesiones y automatización completa de scripts, este marco abierto y gratuito refuerza las herramientas fundamentales para desarrolladores.
📊 A medida que la atención institucional se orienta hacia una infraestructura descentralizada y escalable, y hacia la eficiencia de los desarrolladores, las sólidas herramientas de operaciones de desarrollo constituyen una base esencial para el crecimiento del ecosistema a largo plazo. Las conexiones remotas persistentes y la ejecución de sesiones en segundo plano representan una mejora importante para los sistemas de backend de las redes Web3. 💬 ¿Qué importancia tienen las herramientas de desarrollo de alta disponibilidad para impulsar la escalabilidad de los protocolos a largo plazo? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #ETH #Infrastructure #DevOps #Crypto
🔥 💎
32

·
--
La Ilusión de la Independencia Local en el Desarrollo
Transitar de la infraestructura en la nube a hardware local autoalojado no se trata solo de ahorrar dinero; es un giro estructural hacia la autonomía absoluta.
Depender de servidores empresariales de pago introduce riesgos de terceros y obligaciones ocultas con contrapartes. La arquitectura local a través de nodos independientes garantiza una privacidad de datos absoluta.
#SelfHosted #OpenSource #DevOps #TechAutonomy
119
·
--
¡Alto! 🛑 Nunca ejecutes un instalador con privilegios de administrador elevados desde el enlace de un blog cualquiera.
Antes de que cualquier software de trading automatizado acceda a tus claves, debes verificar su origen y su integridad para evitar accesos no autorizados.
Esta es la lista de verificación indispensable para descargar y configurar de forma segura cualquier bot de trading:
1. Limita siempre las descargas al repositorio oficial de GitHub o al sitio web oficial de la comunidad. Todo archivo procedente de un blog cualquiera o de un mensaje directo debe considerarse no verificado. ⚠️
2. Para confirmar la integridad del archivo, compara manualmente el hash SHA-256 del archivo descargado con el publicado por los mantenedores en las notas oficiales de la versión. Si no coinciden, no lo instales. ✅
3. Para mayor seguridad, quienes tengan conocimientos técnicos pueden verificar la firma criptográfica de la versión con la clave pública del proyecto y confirmar así la identidad de quien la compiló.
4. Presta atención a las señales de alerta: hashes que no coinciden, fuentes de descarga desconocidas o cualquier solicitud para ejecutar un instalador con privilegios de administrador elevados desde una ubicación no verificada. 🚩
5. Recuerda que la transparencia es fundamental para alojar software de forma segura por tu cuenta y verificar exactamente qué software se está ejecutando en tu sistema.
Para obtener instrucciones detalladas sobre estos pasos de verificación, consulta nuestra documentación aquí: https://community.wolfbot.io/docs/how-to-verify-a-downloaded-trading-bot
#CryptoSecurity #TradingBot #SelfHosting #Crypto #DevOps
1
61
Los buenos agentes se despiden.
En SCDO Agent Ledger, un agente de IA se marca como inactivo o desconectado, cierra las tareas pendientes o las marca como fallidas y envía un último latido. Sin agentes fantasma ni trabajo sin pagar pendiente.
scdo.com.au
#AIAgents #AgentLedger #DevOps
Los buenos agentes se despiden.
En SCDO Agent Ledger, un agente de IA se marca como inactivo o desconectado, cierra las tareas pendientes o las marca como fallidas y envía un último latido. Sin agentes fantasma ni trabajo sin pagar pendiente.
scdo.com.au
#AIAgents #AgentLedger #DevOps
En SCDO Agent Ledger, un agente de IA se marca como inactivo o desconectado, cierra las tareas pendientes o las marca como fallidas y envía un último latido. Sin agentes fantasma ni trabajo sin pagar pendiente.
scdo.com.au
#AIAgents #AgentLedger #DevOps
65

·
--
🚨 ¡VULNERABILIDADES CRÍTICAS EN LA INFRAESTRUCTURA DE $SEC CORREGIDAS HOY! 💥
📊 PHP acaba de cerrar dos brechas de ejecución remota de código (CVE‑2026‑109618/619) en las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Node.js hizo lo mismo y publicó diez avisos: cuatro de gravedad alta, entre ellos una escritura fuera de límites en el decodificador Brotli y formas de eludir la verificación del nombre de host en TLS. Go añadió una lista de denegación a crypto/x509 en las versiones 1.26.10/1.27.3 para bloquear certificados intermedios comprometidos (CVE‑2026‑111943). 🦈 Estas correcciones coordinadas reducen la superficie de ataque de cualquier servicio que encadene capas de la pila web, una señal clara de que los equipos de desarrollo más avezados están reduciendo la liquidez de los vectores de explotación.
💡 Ahora que se ha depurado el «grupo de confianza» del ecosistema, cabe esperar una caída a corto plazo de la volatilidad impulsada por las explotaciones y una vía más despejada para las dApps de nivel empresarial. 📈 ¿Cómo repercutirá este refuerzo en tu estrategia de despliegue? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #SEC #SecurityUpdate #DevOps #Crypto #Infrastructure
🔥 💎
8

🚨 $ETH ¡ALERTA DE PARCHE DE SEGURIDAD PARA DESARROLLADORES: ¡EXPLOIT DE BROTLI CORREGIDO! 💥
📊 Node.js acaba de lanzar una actualización para tres ramas (26.x, 24.x, 22.x) que corrige una escritura fuera de límites de alta gravedad en el decodificador Brotli, una vulnerabilidad que podría haber permitido a los atacantes ejecutar código de forma remota en producción. ⚡ Cuatro CVE críticos, desde el manejo incorrecto de caracteres nulos en DNS hasta la omisión de la verificación del nombre de host en TLS, ya están neutralizados, reforzando los cimientos de los servicios on-chain y los backends de las dApps.
💡 Actualizar ahora no es solo una buena práctica; es una medida defensiva frente a posibles vaciados de liquidez que podrían comprometer la seguridad de los contratos. 📈 ¿Ya usas la rama más reciente de Node.js o sigues expuesto a los riesgos de una versión heredada? 💬
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #ETH #SecurityUpdate #DevOps #Crypto
🚀 💎

·
--
🚨 ¡TENCENT ABRE LA INFRAESTRUCTURA DE TeamAI CLI PARA REVOLUCIONAR LOS FLUJOS DE TRABAJO DE LOS AGENTES $AI ! ⚡
El gigante tecnológico Tencent acaba de publicar como código abierto TeamAI CLI, que estandariza las configuraciones, reglas y prompts de MCP en Claude Code, Cursor y Codex dentro de un único repositorio de Git. 💡 Esto elimina sistemáticamente las configuraciones fragmentadas al inyectar automáticamente configuraciones actualizadas y sincronizadas en cuanto se inicia la sesión de un desarrollador.
La verdadera ventaja está en la transferencia del conocimiento institucional. 🔍 Los conocimientos para solucionar problemas en tiempo real alimentan una memoria de agentes que se puede consultar automáticamente, mientras que las modificaciones de prompts pasan por rigurosas revisiones de Git antes de sincronizarse en toda la infraestructura del equipo.
A medida que los gigantes tecnológicos optimizan la ejecución multiagente, el capital inteligente sigue de cerca qué equipos logran una eficiencia operativa real. 💬 ¿Estás siguiendo las herramientas de desarrollo de IA como un catalizador narrativo clave este año? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #AI #TechNews #DevOps #Crypto #Infrastructure
⚡ 🎯
8
·
--
Artículo
ICPay — Confiabilidad del Protocolo: Actualizaciones de Canister sin Tiempo de Inactividad y Seguridad del EstadoPreservar los Saldos de las Cuentas de Usuario en las Versiones de Producción de Motoko
Actualizar contratos inteligentes en redes blockchain en vivo conlleva un riesgo severo. Una deserialización incorrecta de la memoria puede corromper permanentemente el estado del contrato y borrar los saldos de las cuentas de usuario.
ICPay ejecuta actualizaciones siguiendo rigurosos protocolos de persistencia de memoria estable de Motoko.
───────────────
Arquitectura Técnica Central y Mecanismos
───────────────
1. Estructuras de Datos de Memoria Estable
Las cuentas de usuario críticas, los saldos y los índices de transacciones residen en variables estables de Motoko que sobreviven a actualizaciones de código sin cuellos de botella de serialización.
ICPay — Confiabilidad del Protocolo: Actualizaciones de Canister sin Tiempo de Inactividad y Seguridad del Estado
Preservar los Saldos de las Cuentas de Usuario en las Versiones de Producción de Motoko
Actualizar contratos inteligentes en redes blockchain en vivo conlleva un riesgo severo. Una deserialización incorrecta de la memoria puede corromper permanentemente el estado del contrato y borrar los saldos de las cuentas de usuario.
ICPay ejecuta actualizaciones siguiendo rigurosos protocolos de persistencia de memoria estable de Motoko.
───────────────
Arquitectura Técnica Central y Mecanismos
───────────────
1. Estructuras de Datos de Memoria Estable
Las cuentas de usuario críticas, los saldos y los índices de transacciones residen en variables estables de Motoko que sobreviven a actualizaciones de código sin cuellos de botella de serialización.
229
·
--
Después de que el sistema automatizado arranque, ¿cómo monitoreas si sigue funcionando?
Esta es una de las lecciones más profundas que aprendí después de montar varias líneas de automatización: **el sistema no puede caerse a media noche y que te des cuenta al día siguiente**.
Una vez implementé una tarea programada, pensando que con configurar el cron ya podía dejarlo en piloto automático. Resulta que después de una semana, fui a revisar el estado y descubrí que había dejado de funcionar en silencio durante 3 días: la conexión a la base de datos se había caído, sin ninguna notificación. Desde entonces, establecí una filosofía de monitoreo completa, y hoy la comparto con ustedes.
**Primera capa: Monitoreo de ciclo de ejecución**
La forma más básica es ver el last_run_at del cron. Mi regla es: **si el tiempo de la última ejecución supera el doble del ciclo esperado, activar alerta de inmediato**. Por ejemplo, si una tarea debería ejecutarse cada 5 minutos, si last_run_at está a más de 10 minutos de ahora, se envía una alerta urgente por Telegram. Este indicador es extremadamente efectivo: aproximadamente el 90% de los "sistemas caídos" se pueden capturar en 1 hora, en lugar de esperar pasivamente a que el departamento de negocios lo descubra.
**Segunda capa: Mecanismo de cortocircuito de API**
La inestabilidad de API es la norma. Mi enfoque es: **si hay 3 solicitudes de API fallidas consecutivas, activar un cortocircuito de 24 horas automáticamente**. ¿Por qué 3 veces? Porque 1-2 veces pueden ser fluctuaciones de red, pero 3 fallos consecutivos indican que realmente hay un problema. Durante el período de cortocircuito, el sistema deja de intentar hacer llamadas, evitando desperdiciar valiosos recursos de API y espacio de logs en un estado erróneo. Esto es mucho más efectivo que reintentar ciegamente.
**Tercera capa: Persistencia del archivo de estado**
Cada vez que el sistema se ejecuta, escribo el estado actual—número de éxitos, número de fallos, timestamp, información de errores—en un archivo de estado. Este archivo se guarda con un historial de 30 días. ¿Cuál es la ventaja de esto? Puedo rastrear—"¿por qué la tasa de publicaciones cayó repentinamente al 60% el miércoles pasado?"—simplemente revisando los logs tengo la respuesta. El archivo de estado no ocupa espacio, pero me brinda una cadena de auditoría completa.
**Cuarta capa: Revisión semanal manual**
Cada semana, dedico 15 minutos para que el sistema genere automáticamente un informe resumen: tasa de éxito de publicaciones, distribución de tasas de error, conteo de palabras, si hay fluctuaciones anormales. No es necesario hacerlo con mucha frecuencia, pero **no se puede depender completamente de las alertas automáticas**. A veces, un problema de tendencia donde la tasa de error sube del 2% al 4% no te lo dirá el monitoreo automático, pero una revisión manual lo detecta inmediatamente: "aquí debemos empezar a prestar atención".
**Reflexión clave**
Construir la automatización es rápido, pero **hacer el monitoreo correctamente es lo que realmente permite estar tranquilo sin estar pendiente**. Mi experiencia es: las alertas automáticas son responsables de situaciones urgentes (sistema totalmente caído), la revisión manual se encarga de problemas de tendencia (cada vez peor). Combinando ambas, este sistema puede durar. De lo contrario, por más inteligente que sea la automatización, solo será una bomba de tiempo dentro de una caja negra.
$BTC #DevOps #automación
106
·
--
Advertencia de Seguridad: CZ Acaba de Poner en Alerta a Todos los Desarrolladores de $BNB
Repositorios de GitHub comprometidos. Credenciales de acceso filtradas. Los pipelines de desarrollo en proyectos cripto de código abierto expuestos a ataques dirigidos.
El mensaje de CZ para todos los creadores: tus claves de GitHub son tan críticas como tu wallet de exchange. Un eslabón débil en tu pipeline de desarrollo equivale a atacantes dentro de tu protocolo.
BNB Chain alberga cientos de proyectos DeFi de código abierto. El código forkeado públicamente crea la superficie de ataque más amplia en cripto. Con miles de millones en juego, el eslabón más débil es la seguridad de tus operaciones.
Urgente: Audita los repos. Rota las claves. Supón que nada está seguro.
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
1
2
35
·
--
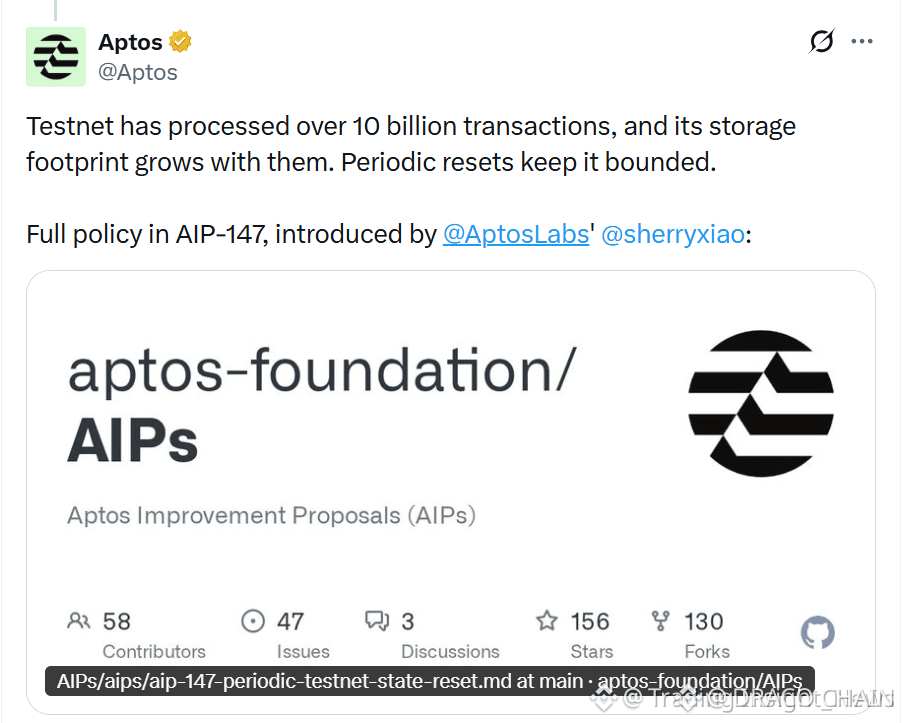
🚨 $APT TESTNET SE ACERCA EL REINICIO OCT 7 – PREPARA PARA EL SAQUEO DE ALMACENAMIENTO 🦈
Aptos tiene previsto borrar su testnet por completo el 7 de octubre, reiniciando contratos, saldos e historial de transacciones a cero. 📌 Este revert completo del estado ocurre tras más de 10 B de transacciones, con una carga de almacenamiento que amenaza la eficiencia de costos.
Los desarrolladores “de dinero inteligente” ven la purga como un reinicio de liquidez para el almacenamiento on-chain, eliminando estados obsoletos y liberando espacio para despliegues nuevos. 📊 Se espera una breve caída en la actividad del testnet mientras los equipos lo vuelven a desplegar, pero el mainnet no se ve afectado.
📈 Mantén un ojo en las métricas de rendimiento después del reinicio; un testnet más ligero a menudo se traduce en ciclos de desarrollo más fluidos y señales de comisiones más nítidas en la cadena en vivo. 💡
💬 ¿Cómo estás ajustando tu estrategia de testnet de cara al reinicio del 7 de octubre?
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🦈 🔥
435

🚨 TRADERTRAITOR OBJETIVOS CLAVES DE NUBE DEV EN UNA CAMPAÑA DE PHISHING RECUERDA $ZRO BACKDOORS! 🔍
Actores sofisticados respaldados por el Estado están cambiando vectores de los exploits directos de contratos inteligentes hacia la infraestructura de nube subyacente. 🔍 Las forensis recientes revelan que TraderTraitor ejecuta descargas maliciosas de Terraform Provider, desplegando puertas traseras de macOS idénticas a las identificadas durante la filtración histórica de $ZRO infraestructura.
El dinero inteligente entiende que la liquidez del protocolo solo es tan segura como las claves de API del desarrollador que respaldan el ecosistema. 🛡️ Con credenciales de AWS y GCP dirigidas a equipos de DevOps, el monitoreo del riesgo operativo ahora es tan crítico como analizar la estructura del mercado.
💬 ¿Cómo estás ajustando tus protocolos de seguridad operativa para proteger tu capital contra amenazas a nivel de infraestructura? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ZRO #CryptoSecurity #DevOps #SmartMoney #LayerZero
🛡️ 👁️
71
·
--
🚨 HACKERS DE NORCOREA DESATAN NUEVO VECTOR DE PHISHING CON TERRAFORM DIRIGIDO A $BTC DESARROLLADORES! 💣
📌 El sofisticado actor de amenazas TraderTraitor está armando activamente código malicioso de entrevistas en GitHub para infiltrarse en la infraestructura Web3 y secuestrar credenciales de AWS. 🔍 Los devs que descargan repositorios no verificados están activando puertas traseras sigilosas en macOS capaces de drenar entornos en la nube y bases de código comprometidas.
⚠️ La seguridad institucional es la base real de cada $BTC bull ejecución, y estos ataques demuestran que los grupos de amenazas están cazando acceso a desarrolladores aguas arriba. 💬 ¿Estás verificando tus dependencias de Terraform antes de ejecutar scripts de init, o dejando tu infraestructura en la nube expuesta? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #DevOps #Web3
🛡️ 🔍
34
·
--
La salud del nodo más allá del tiempo de actividadUn nodo de blockchain puede devolver una respuesta exitosa y aun así estar entregando datos obsoletos. Por eso, un simple ping no es una verificación de salud apta para producción.
Comienza con la capacidad de alcanzabilidad, pero añade frescura. Compara la altura del bloque y la marca de tiempo más recientes del nodo con una referencia independiente. Observa el estado de sincronización y la salud de los pares cuando esos indicadores estén disponibles. Un nodo que está en línea pero con varios bloques de retraso puede engañar a los monederos, paneles, sistemas de trading e indexadores.
Mide también el comportamiento de las solicitudes. Haz seguimiento a los percentiles de latencia, los tiempos de espera, las respuestas por límites de tasa, los errores de JSON-RPC y los fallos específicos de cada método. Separa las llamadas de lectura de la presentación de transacciones y las cargas de suscripción, porque pueden fallar de formas diferentes.
La salud del nodo más allá del tiempo de actividad
Un nodo de blockchain puede devolver una respuesta exitosa y aun así estar entregando datos obsoletos. Por eso, un simple ping no es una verificación de salud apta para producción.
Comienza con la capacidad de alcanzabilidad, pero añade frescura. Compara la altura del bloque y la marca de tiempo más recientes del nodo con una referencia independiente. Observa el estado de sincronización y la salud de los pares cuando esos indicadores estén disponibles. Un nodo que está en línea pero con varios bloques de retraso puede engañar a los monederos, paneles, sistemas de trading e indexadores.
Mide también el comportamiento de las solicitudes. Haz seguimiento a los percentiles de latencia, los tiempos de espera, las respuestas por límites de tasa, los errores de JSON-RPC y los fallos específicos de cada método. Separa las llamadas de lectura de la presentación de transacciones y las cargas de suscripción, porque pueden fallar de formas diferentes.
82
·
--
Alcista
Alerta de Brecha Interna en GitHub 🚨: TeamPCP afirma la exfiltración de ~4,000 repos privados a través de una extensión maliciosa de VS Code en el dispositivo de un empleado.
• No se han filtrado datos de clientes (aún).
• Los ataques a la cadena de suministro son la nueva norma.
• Acción: Audita tus extensiones, rota secretos y refuerza la seguridad de los endpoints.
No seas el eslabón más débil. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• No se han filtrado datos de clientes (aún).
• Los ataques a la cadena de suministro son la nueva norma.
• Acción: Audita tus extensiones, rota secretos y refuerza la seguridad de los endpoints.
No seas el eslabón más débil. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
190
·
--
Las investigaciones recientes de seguridad descubrieron paquetes maliciosos de npm que se hacían pasar por herramientas de polyfill de Rollup, destacando los riesgos de la cadena de suministro para los desarrolladores de blockchain. 📊
El amplio ecosistema de herramientas de Ethereum, incluidas soluciones populares de rollup, lo convierte con frecuencia en un objetivo de este tipo de ataques. 🧠
Los hallazgos subrayan la importancia de verificar las firmas de los paquetes y usar entornos de desarrollo reforzados al crear contratos inteligentes $ETH . 🔍
La hoja de ruta de Ethereum continúa con próximas mejoras centradas en rollup como EIP‑4844, con el objetivo de mejorar la escalabilidad y reducir los costos de las transacciones. ⚡
Se recomienda a los desarrolladores adoptar bibliotecas verificadas y supervisar los canales oficiales para avisos de seguridad. 💡
DYOR antes de integrar cualquier código de terceros en tus proyectos $ETH . 🌐
¿Cómo está fortaleciendo tu equipo la seguridad de sus contratos inteligentes frente a estas nuevas amenazas? #crypto #Ethereum #Security #DevOps #GAMERXERO
25

⚡ AVERÍA CRÍTICA DE LA INFRAESTRUCTURA DE GITHUB SACUDE LA TECNOLOGÍA Y EL ECOSISTEMA DE $FET AI, ¡ENTORPECÍENDO LOS FLUJOS DE TRABAJO! 🚨
La infraestructura central principal está cediendo bajo la presión hoy, ya que GitHub sufre un retraso severo en la replicación de bases de datos en sus sistemas de colaboración. 📊 Con fallos en las interfaces de autorización y GitHub Actions detenido en todo el tablero, las canalizaciones de desarrolladores y los flujos de despliegue automatizados están esencialmente congelados en tiempo real. 🔍
El “dinero inteligente” observa de cerca los fallos de infraestructura, sabiendo cómo los retrasos en la implementación de código afectan el impulso en entornos tecnológicos de ritmo acelerado. ⚡ Cuando la capa de ejecución subyacente se entrecorta, la velocidad de ejecución se convierte en la prima definitiva en el tablero. 💬 ¿Crees que estos tropiezos de infraestructura estancan temporalmente el impulso, o los devs avanzarán ignorando el ruido? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #FET #AI #DevOps #Crypto #Infrastructure
🔥 ⚡
112
·
--
Verificado
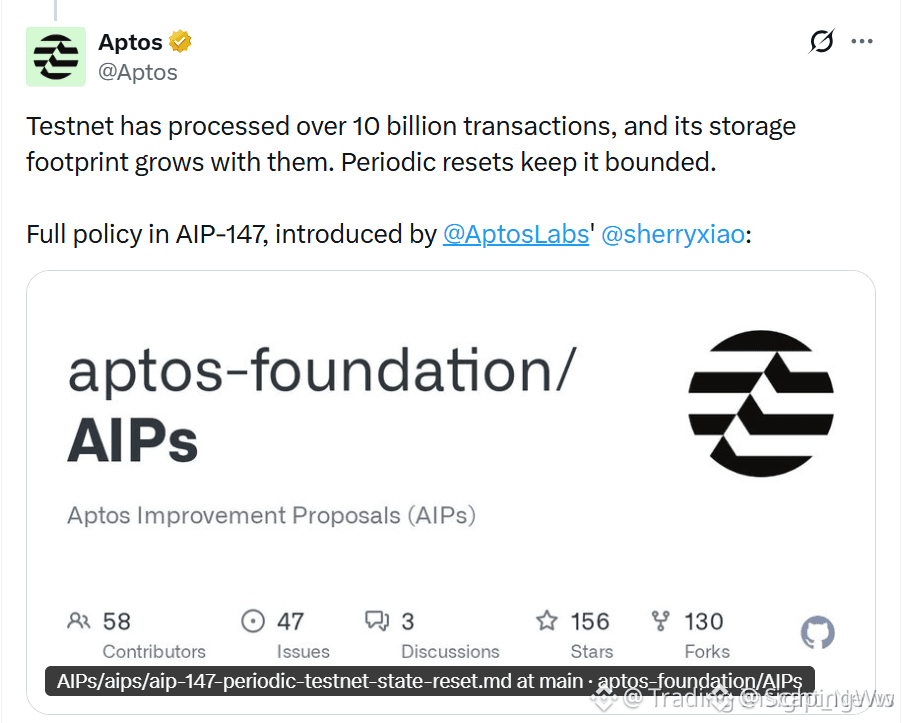
🚨 $APT REINICIO DE TESTNET PROGRAMADO PARA EL 7 DE OCTUBRE – ENTRADA DE BARRIDO DE ALMACENAMIENTO! 📊
Aptos está apagando su testnet el 7 de octubre, borrando contratos, saldos y todo el libro de transacciones. 🦈 Este cambio de “pizarra limpia” reduce la presión de almacenamiento después de procesar 10 B de transacciones, manteniendo la red ágil para los desarrolladores.
No hay impacto en mainnet ni en devnet: permanecen intactos, así que la producción sigue fluida. 📊 Se espera una breve pausa para la redeploy y luego un lienzo nuevo para nuevos experimentos. ⚡
💬 ¿Cómo estás preparando tus contratos de prueba para el reinicio? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🚀 🔥
4
1k
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#$1.5BInLeveragedCryptoBetsLiquidated
5,153 vistas
72 están debatiendo
2
#KOSPIFalls3.53%BackBelow6000
10,119 vistas
311 están debatiendo
3
#AmazonSharesFallAbout7%InPremarketTrading
1 vistas
12 están debatiendo
4
#USMidtermElections
129,982 vistas
1,600 están debatiendo
5
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
2,603 vistas
66 están debatiendo
6
#BinanceWillListPredictPREDICT
36,713 vistas
752 están debatiendo
7
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
1,514 vistas
79 están debatiendo
8
#StrategyReports$21BQ3OperatingProfit
1,486 vistas
43 están debatiendo
9
#Strategy三季度营业利润210亿美元
20,151 vistas
75 están debatiendo
10
#TwoAddressesHoldingAbout1.28BUSDTFrozen
19,166 vistas
441 están debatiendo