
晃悠菌
28 Publicaciones
晃悠菌
Denunciar
Bloquear usuario
0 Siguiendo
13 Seguidores
26 Me gusta
Publicaciones
·
--
**$ETH sube un 4,88 %: el número no importa, lo importante es quién lo impulsa**
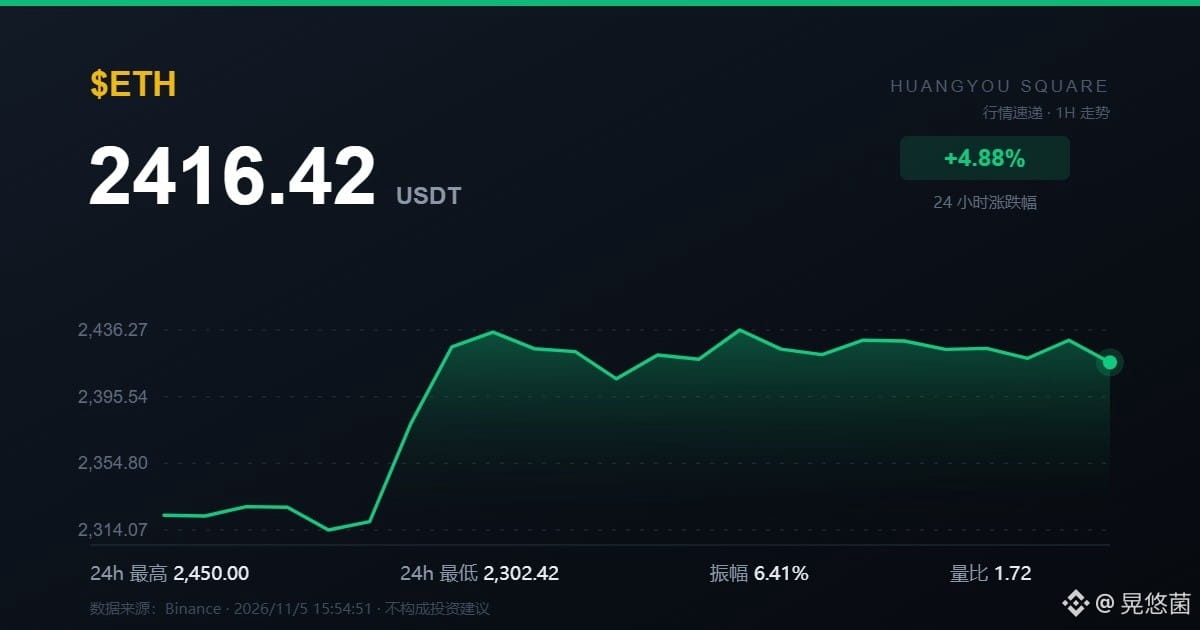
Empecemos por la conclusión: una subida del 4,88 % en un día ni siquiera cuenta como aperitivo en el mundo cripto, pero que ocurra justo ahora y en este nivel al menos indica que los alcistas aún no han tirado la toalla. $ETH cotiza actualmente a 2416.42 USDT; quienes se atreven a comprar a este precio tienen sus motivos.
No te apresures a alegrarte. La variación diaria es el indicador que más fácilmente se malinterpreta: solo te dice quién ha estado comprando en las últimas veinticuatro horas, no quién tomará el relevo mañana. Un activo que sube un 4,88 % también puede caer un porcentaje parecido; las matemáticas nunca son simétricas, porque solo tienes un capital inicial.
Lo que más me importa es si esta subida ha sido sólida. En un activo del tamaño de $ETH , una vela alcista decente normalmente no es obra de los pequeños inversores; ellos solo persiguen el precio, no lo impulsan. Así que, al ver esta cifra, la primera pregunta no debería ser «¿compro ahora?», sino «¿quién lo está impulsando y qué piensa hacer después?». Si no tienes clara la respuesta, todas las razones que encuentres para entrar después serán solo una forma de justificarte.
Además, no extrapoles la subida de $ETH a $BTC, ni tampoco a activos de beta alta como $SOL . Una misma vela alcista significa cosas completamente distintas para un líder y para los que lo siguen: en un caso puede reflejar convicción; en el otro, a menudo solo es emoción. Confundirlos hace que la gestión de posiciones quede prácticamente en nada.
En cuanto a si el precio podrá mantenerse en 2416.42, el mercado responderá con el volumen de negociación que venga después; no hace falta que tú ni yo nos adelantemos a adivinarlo.
Lo anterior no constituye asesoramiento de inversión. La posición es tuya; no la pongas en manos de las emociones de los demás.
#ETH #movimientodelmercado
**$ETH sube un 4,88 %: el número no importa, lo importante es quién lo impulsa**
Empecemos por la conclusión: una subida del 4,88 % en un día ni siquiera cuenta como aperitivo en el mundo cripto, pero que ocurra justo ahora y en este nivel al menos indica que los alcistas aún no han tirado la toalla. $ETH cotiza actualmente a 2416.42 USDT; quienes se atreven a comprar a este precio tienen sus motivos.
No te apresures a alegrarte. La variación diaria es el indicador que más fácilmente se malinterpreta: solo te dice quién ha estado comprando en las últimas veinticuatro horas, no quién tomará el relevo mañana. Un activo que sube un 4,88 % también puede caer un porcentaje parecido; las matemáticas nunca son simétricas, porque solo tienes un capital inicial.
Lo que más me importa es si esta subida ha sido sólida. En un activo del tamaño de $ETH , una vela alcista decente normalmente no es obra de los pequeños inversores; ellos solo persiguen el precio, no lo impulsan. Así que, al ver esta cifra, la primera pregunta no debería ser «¿compro ahora?», sino «¿quién lo está impulsando y qué piensa hacer después?». Si no tienes clara la respuesta, todas las razones que encuentres para entrar después serán solo una forma de justificarte.
Además, no extrapoles la subida de $ETH a $BTC , ni tampoco a activos de beta alta como $SOL . Una misma vela alcista significa cosas completamente distintas para un líder y para los que lo siguen: en un caso puede reflejar convicción; en el otro, a menudo solo es emoción. Confundirlos hace que la gestión de posiciones quede prácticamente en nada.
En cuanto a si el precio podrá mantenerse en 2416.42, el mercado responderá con el volumen de negociación que venga después; no hace falta que tú ni yo nos adelantemos a adivinarlo.
Lo anterior no constituye asesoramiento de inversión. La posición es tuya; no la pongas en manos de las emociones de los demás.
#ETH #movimientodelmercado
Empecemos por la conclusión: una subida del 4,88 % en un día ni siquiera cuenta como aperitivo en el mundo cripto, pero que ocurra justo ahora y en este nivel al menos indica que los alcistas aún no han tirado la toalla. $ETH cotiza actualmente a 2416.42 USDT; quienes se atreven a comprar a este precio tienen sus motivos.
No te apresures a alegrarte. La variación diaria es el indicador que más fácilmente se malinterpreta: solo te dice quién ha estado comprando en las últimas veinticuatro horas, no quién tomará el relevo mañana. Un activo que sube un 4,88 % también puede caer un porcentaje parecido; las matemáticas nunca son simétricas, porque solo tienes un capital inicial.
Lo que más me importa es si esta subida ha sido sólida. En un activo del tamaño de $ETH , una vela alcista decente normalmente no es obra de los pequeños inversores; ellos solo persiguen el precio, no lo impulsan. Así que, al ver esta cifra, la primera pregunta no debería ser «¿compro ahora?», sino «¿quién lo está impulsando y qué piensa hacer después?». Si no tienes clara la respuesta, todas las razones que encuentres para entrar después serán solo una forma de justificarte.
Además, no extrapoles la subida de $ETH a $BTC , ni tampoco a activos de beta alta como $SOL . Una misma vela alcista significa cosas completamente distintas para un líder y para los que lo siguen: en un caso puede reflejar convicción; en el otro, a menudo solo es emoción. Confundirlos hace que la gestión de posiciones quede prácticamente en nada.
En cuanto a si el precio podrá mantenerse en 2416.42, el mercado responderá con el volumen de negociación que venga después; no hace falta que tú ni yo nos adelantemos a adivinarlo.
Lo anterior no constituye asesoramiento de inversión. La posición es tuya; no la pongas en manos de las emociones de los demás.
#ETH #movimientodelmercado
227
·
--
Hackean un banco, pero la vulnerabilidad estaba en un proveedor externoCrédit Mutuel Arkéa ha reanudado sus operaciones, pero lo que más debería recordarse de este incidente no es que «los fondos de los clientes no se vieron afectados», sino que el punto de entrada del ataque ni siquiera estaba en el propio banco.
Los atacantes se colaron a través de la plataforma de un proveedor de servicios. Por mucho que un banco refuerce sus propias murallas, basta con que la gestión de permisos de una cuenta de un proveedor externo sea algo laxa para que la puerta quede abierta. Este tipo de ataques a la cadena de suministro no es ninguna novedad en el mundo de la cadena de bloques; ahora les toca a los bancos tradicionales aprender la lección.
La frase «los fondos de los clientes no se vieron afectados» merece una pregunta más: ¿realmente no se transfirieron o simplemente todavía no se ha detectado? Los libros contables de las finanzas tradicionales son cerrados, así que los clientes solo pueden esperar a que el banco les avise. Los usuarios de criptomonedas, al menos, pueden vigilar por su cuenta en la cadena los movimientos de $BTC, $ETH y USDT. No es una cuestión de sentirse superiores, sino de una diferencia en transparencia.
Hackean un banco, pero la vulnerabilidad estaba en un proveedor externo
Crédit Mutuel Arkéa ha reanudado sus operaciones, pero lo que más debería recordarse de este incidente no es que «los fondos de los clientes no se vieron afectados», sino que el punto de entrada del ataque ni siquiera estaba en el propio banco.
Los atacantes se colaron a través de la plataforma de un proveedor de servicios. Por mucho que un banco refuerce sus propias murallas, basta con que la gestión de permisos de una cuenta de un proveedor externo sea algo laxa para que la puerta quede abierta. Este tipo de ataques a la cadena de suministro no es ninguna novedad en el mundo de la cadena de bloques; ahora les toca a los bancos tradicionales aprender la lección.
La frase «los fondos de los clientes no se vieron afectados» merece una pregunta más: ¿realmente no se transfirieron o simplemente todavía no se ha detectado? Los libros contables de las finanzas tradicionales son cerrados, así que los clientes solo pueden esperar a que el banco les avise. Los usuarios de criptomonedas, al menos, pueden vigilar por su cuenta en la cadena los movimientos de $BTC , $ETH y USDT. No es una cuestión de sentirse superiores, sino de una diferencia en transparencia.
Los atacantes se colaron a través de la plataforma de un proveedor de servicios. Por mucho que un banco refuerce sus propias murallas, basta con que la gestión de permisos de una cuenta de un proveedor externo sea algo laxa para que la puerta quede abierta. Este tipo de ataques a la cadena de suministro no es ninguna novedad en el mundo de la cadena de bloques; ahora les toca a los bancos tradicionales aprender la lección.
La frase «los fondos de los clientes no se vieron afectados» merece una pregunta más: ¿realmente no se transfirieron o simplemente todavía no se ha detectado? Los libros contables de las finanzas tradicionales son cerrados, así que los clientes solo pueden esperar a que el banco les avise. Los usuarios de criptomonedas, al menos, pueden vigilar por su cuenta en la cadena los movimientos de $BTC , $ETH y USDT. No es una cuestión de sentirse superiores, sino de una diferencia en transparencia.
252
·
--
Brown ganó, ¿de verdad perdió el sector cripto?Primero, la conclusión: esto no es un «viento en contra» para el sector cripto, sino que el terreno de juego ha cambiado. Durante los últimos dos años, el sector tradujo en la práctica las palabras «claridad regulatoria» como «déjennos en paz»; ahora ese discurso tendrá que volver a pasar por el filtro.
La propia Digital Chamber calificó este resultado de «el desenlace adverso de mayores consecuencias», y no es una exageración. Sherrod Brown no es un senador al que se pueda despachar con unas cuantas donaciones y varias rondas de presión: lleva mucho tiempo centrado en la protección del consumidor y los riesgos financieros, y este discurso resulta especialmente eficaz en el contexto del resurgimiento demócrata. «Rendición de cuentas regulatoria», dicho en palabras sencillas, significa: primero tienes que demostrar que no estás desplumando a los pequeños inversores.
Brown ganó, ¿de verdad perdió el sector cripto?
Primero, la conclusión: esto no es un «viento en contra» para el sector cripto, sino que el terreno de juego ha cambiado. Durante los últimos dos años, el sector tradujo en la práctica las palabras «claridad regulatoria» como «déjennos en paz»; ahora ese discurso tendrá que volver a pasar por el filtro.
La propia Digital Chamber calificó este resultado de «el desenlace adverso de mayores consecuencias», y no es una exageración. Sherrod Brown no es un senador al que se pueda despachar con unas cuantas donaciones y varias rondas de presión: lleva mucho tiempo centrado en la protección del consumidor y los riesgos financieros, y este discurso resulta especialmente eficaz en el contexto del resurgimiento demócrata. «Rendición de cuentas regulatoria», dicho en palabras sencillas, significa: primero tienes que demostrar que no estás desplumando a los pequeños inversores.
La propia Digital Chamber calificó este resultado de «el desenlace adverso de mayores consecuencias», y no es una exageración. Sherrod Brown no es un senador al que se pueda despachar con unas cuantas donaciones y varias rondas de presión: lleva mucho tiempo centrado en la protección del consumidor y los riesgos financieros, y este discurso resulta especialmente eficaz en el contexto del resurgimiento demócrata. «Rendición de cuentas regulatoria», dicho en palabras sencillas, significa: primero tienes que demostrar que no estás desplumando a los pequeños inversores.
310
·
--
Ataques a velocidad de máquina, defensas a velocidad humanaPrimero, la conclusión: en esta coyuntura, lo que realmente debes vigilar no es la corrección, sino los servidores de los exchanges.
La agencia india de ciberseguridad ha emitido una alerta: algunos atacantes están usando IA para lanzar ataques contra exchanges de criptomonedas y otras instituciones financieras, y lo hacen a «velocidad de máquina». Esas cuatro palabras tienen mucho más peso que el titular en sí. Antes, desde que se descubría una vulnerabilidad hasta que alguien la explotaba, los defensores tenían unos días, o incluso semanas, para corregirla. Ahora, los scripts escanean, prueban y se propagan lateralmente de forma automática. Mientras la gente sigue reunida, la vulnerabilidad ya ha sido explotada. Y lo más preocupante es la ingeniería social y el phishing: los correos de phishing escritos por IA ya no tienen errores gramaticales ni parecen falsos a primera vista. Se hacen pasar por el servicio de atención al cliente o por un proyecto que ofrece un airdrop, y van directamente a por los titulares de $BTC $ETH .
Ataques a velocidad de máquina, defensas a velocidad humana
Primero, la conclusión: en esta coyuntura, lo que realmente debes vigilar no es la corrección, sino los servidores de los exchanges.
La agencia india de ciberseguridad ha emitido una alerta: algunos atacantes están usando IA para lanzar ataques contra exchanges de criptomonedas y otras instituciones financieras, y lo hacen a «velocidad de máquina». Esas cuatro palabras tienen mucho más peso que el titular en sí. Antes, desde que se descubría una vulnerabilidad hasta que alguien la explotaba, los defensores tenían unos días, o incluso semanas, para corregirla. Ahora, los scripts escanean, prueban y se propagan lateralmente de forma automática. Mientras la gente sigue reunida, la vulnerabilidad ya ha sido explotada. Y lo más preocupante es la ingeniería social y el phishing: los correos de phishing escritos por IA ya no tienen errores gramaticales ni parecen falsos a primera vista. Se hacen pasar por el servicio de atención al cliente o por un proyecto que ofrece un airdrop, y van directamente a por los titulares de $BTC $ETH .
La agencia india de ciberseguridad ha emitido una alerta: algunos atacantes están usando IA para lanzar ataques contra exchanges de criptomonedas y otras instituciones financieras, y lo hacen a «velocidad de máquina». Esas cuatro palabras tienen mucho más peso que el titular en sí. Antes, desde que se descubría una vulnerabilidad hasta que alguien la explotaba, los defensores tenían unos días, o incluso semanas, para corregirla. Ahora, los scripts escanean, prueban y se propagan lateralmente de forma automática. Mientras la gente sigue reunida, la vulnerabilidad ya ha sido explotada. Y lo más preocupante es la ingeniería social y el phishing: los correos de phishing escritos por IA ya no tienen errores gramaticales ni parecen falsos a primera vista. Se hacen pasar por el servicio de atención al cliente o por un proyecto que ofrece un airdrop, y van directamente a por los titulares de $BTC $ETH .
258
·
--
SOL, ETH y NEAR se debilitan juntos, pero ZEC resisteConclusión, de entrada: la causa de esta caída es que se agotó la paciencia, no que las posiciones hayan cambiado de manos. $SOL, $ETH y $NEAR se debilitaron al unísono; solo ZEC se mantuvo firme. No es casualidad, sino un problema de estructura del capital.
Las principales cadenas públicas cuentan la misma historia: ecosistema, narrativa y actividad. Cuando se contrae el apetito por el riesgo, todas se venden a la vez y su independencia es prácticamente nula. $ETH es la base de la liquidez; cuando esa base se debilita, monedas de beta alta como $SOL caen naturalmente más rápido que ninguna otra. $NEAR es un caso aún más claro: la narrativa sigue ahí, pero los compradores ya se han retirado. La llamada «prosperidad del ecosistema» no vale nada frente a la liquidez.
SOL, ETH y NEAR se debilitan juntos, pero ZEC resiste
Conclusión, de entrada: la causa de esta caída es que se agotó la paciencia, no que las posiciones hayan cambiado de manos. $SOL , $ETH y $NEAR se debilitaron al unísono; solo ZEC se mantuvo firme. No es casualidad, sino un problema de estructura del capital.
Las principales cadenas públicas cuentan la misma historia: ecosistema, narrativa y actividad. Cuando se contrae el apetito por el riesgo, todas se venden a la vez y su independencia es prácticamente nula. $ETH es la base de la liquidez; cuando esa base se debilita, monedas de beta alta como $SOL caen naturalmente más rápido que ninguna otra. $NEAR es un caso aún más claro: la narrativa sigue ahí, pero los compradores ya se han retirado. La llamada «prosperidad del ecosistema» no vale nada frente a la liquidez.
Las principales cadenas públicas cuentan la misma historia: ecosistema, narrativa y actividad. Cuando se contrae el apetito por el riesgo, todas se venden a la vez y su independencia es prácticamente nula. $ETH es la base de la liquidez; cuando esa base se debilita, monedas de beta alta como $SOL caen naturalmente más rápido que ninguna otra. $NEAR es un caso aún más claro: la narrativa sigue ahí, pero los compradores ya se han retirado. La llamada «prosperidad del ecosistema» no vale nada frente a la liquidez.
1k
·
--
【Movimiento inusual del mercado】
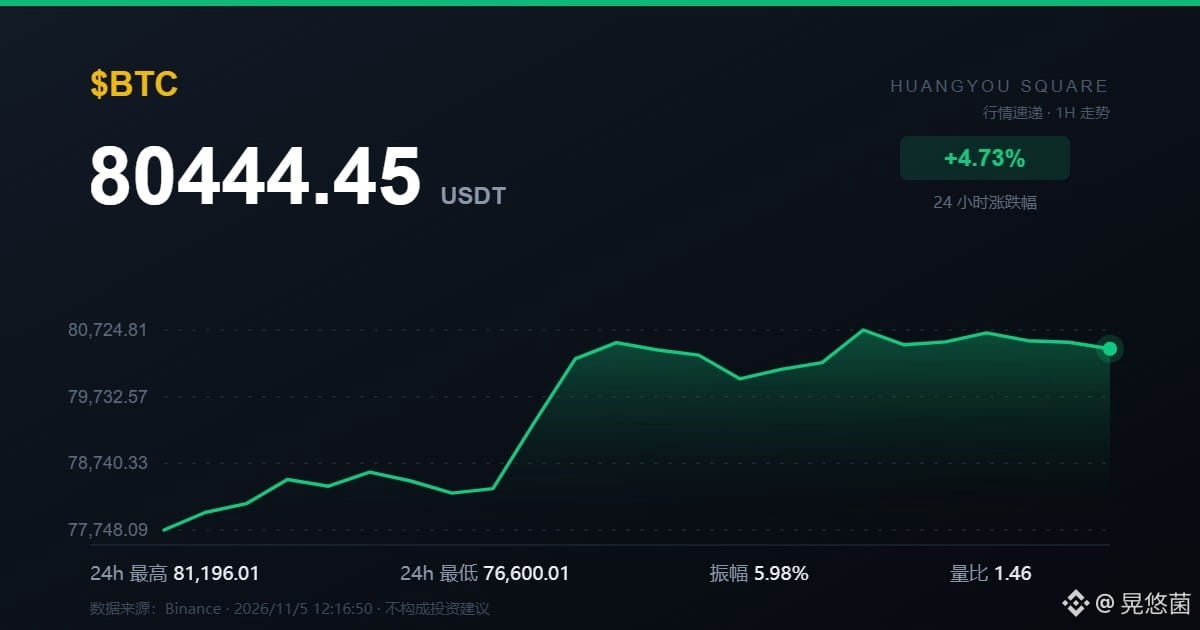
$BTC Precio actual: 80450.00 USDT, 24 h: +4.67%.
El contenido anterior no constituye asesoramiento de inversión. Investiga por tu cuenta y gestiona el riesgo.
#MovimientoInusualDelMercado
【Movimiento inusual del mercado】
$BTC Precio actual: 80450.00 USDT, 24 h: +4.67%.
El contenido anterior no constituye asesoramiento de inversión. Investiga por tu cuenta y gestiona el riesgo.
#MovimientoInusualDelMercado
$BTC Precio actual: 80450.00 USDT, 24 h: +4.67%.
El contenido anterior no constituye asesoramiento de inversión. Investiga por tu cuenta y gestiona el riesgo.
#MovimientoInusualDelMercado
116
·
--
【Movimiento inusual del mercado】
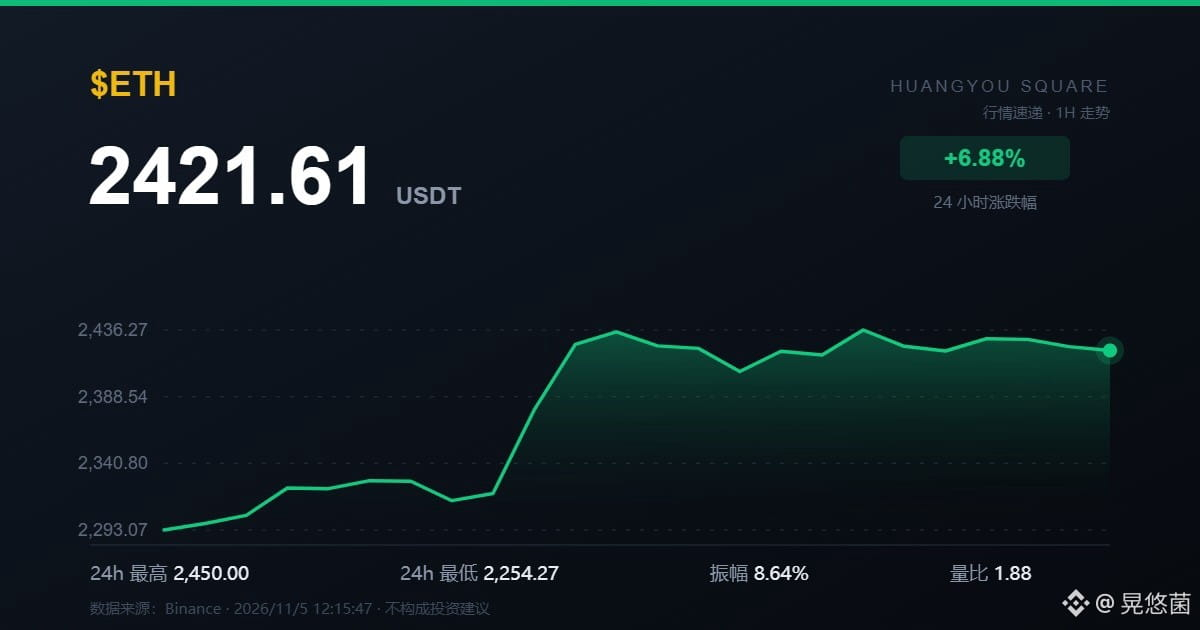
$ETH Precio actual: 2421.61 USDT; variación en 24 h: +6.88%; volumen negociado 1,9 veces superior al del día anterior; fluctuación intradía del 8,6%; el precio está cerca del máximo de las últimas 24 h.
Este contenido no constituye asesoramiento de inversión. Investiga por tu cuenta y gestiona los riesgos.
#MovimientoInusualDelMercado
【Movimiento inusual del mercado】
$ETH Precio actual: 2421.61 USDT; variación en 24 h: +6.88%; volumen negociado 1,9 veces superior al del día anterior; fluctuación intradía del 8,6%; el precio está cerca del máximo de las últimas 24 h.
Este contenido no constituye asesoramiento de inversión. Investiga por tu cuenta y gestiona los riesgos.
#MovimientoInusualDelMercado
$ETH Precio actual: 2421.61 USDT; variación en 24 h: +6.88%; volumen negociado 1,9 veces superior al del día anterior; fluctuación intradía del 8,6%; el precio está cerca del máximo de las últimas 24 h.
Este contenido no constituye asesoramiento de inversión. Investiga por tu cuenta y gestiona los riesgos.
#MovimientoInusualDelMercado
59
·
--
Un banco francés admite que fue hackeado; los 133 millones de dólares son solo una «magnitud»Hackearon a un banco tradicional y le robaron más de 100 millones de dólares. Lo más llamativo no es la cantidad, sino esa frase: «la magnitud coincide».
Crédit Mutuel Arkéa confirmó que sufrió un ciberataque, pero se negó a precisar las pérdidas. Sobre los 133 millones de dólares que reveló ZachXBT, la versión oficial es: no confirman una cifra concreta, pero reconocen que esa es la magnitud. En otras palabras, el dinero es real; simplemente no quieren decir cuánto. Si un banco puede admitir que fue vulnerado, pero ni siquiera aclarar una cifra, los de fuera solo pueden preguntarse hasta dónde llega realmente su gestión de riesgos.
Todo el proceso resulta bastante irónico: primero, un detective on-chain pone las pistas sobre la mesa y, un tiempo después, el banco las «confirma». Todo un despliegue de departamentos de cumplimiento, equipos de gestión de riesgos e informes de auditoría, y quien detecta el problema primero es alguien que vigila direcciones en la cadena. No es la primera vez ni será la última.
Un banco francés admite que fue hackeado; los 133 millones de dólares son solo una «magnitud»
Hackearon a un banco tradicional y le robaron más de 100 millones de dólares. Lo más llamativo no es la cantidad, sino esa frase: «la magnitud coincide».
Crédit Mutuel Arkéa confirmó que sufrió un ciberataque, pero se negó a precisar las pérdidas. Sobre los 133 millones de dólares que reveló ZachXBT, la versión oficial es: no confirman una cifra concreta, pero reconocen que esa es la magnitud. En otras palabras, el dinero es real; simplemente no quieren decir cuánto. Si un banco puede admitir que fue vulnerado, pero ni siquiera aclarar una cifra, los de fuera solo pueden preguntarse hasta dónde llega realmente su gestión de riesgos.
Todo el proceso resulta bastante irónico: primero, un detective on-chain pone las pistas sobre la mesa y, un tiempo después, el banco las «confirma». Todo un despliegue de departamentos de cumplimiento, equipos de gestión de riesgos e informes de auditoría, y quien detecta el problema primero es alguien que vigila direcciones en la cadena. No es la primera vez ni será la última.
Crédit Mutuel Arkéa confirmó que sufrió un ciberataque, pero se negó a precisar las pérdidas. Sobre los 133 millones de dólares que reveló ZachXBT, la versión oficial es: no confirman una cifra concreta, pero reconocen que esa es la magnitud. En otras palabras, el dinero es real; simplemente no quieren decir cuánto. Si un banco puede admitir que fue vulnerado, pero ni siquiera aclarar una cifra, los de fuera solo pueden preguntarse hasta dónde llega realmente su gestión de riesgos.
Todo el proceso resulta bastante irónico: primero, un detective on-chain pone las pistas sobre la mesa y, un tiempo después, el banco las «confirma». Todo un despliegue de departamentos de cumplimiento, equipos de gestión de riesgos e informes de auditoría, y quien detecta el problema primero es alguien que vigila direcciones en la cadena. No es la primera vez ni será la última.
216
·
--
El comité de acción política cripto apuesta mal y pierde el escaño del Senado por OhioFairshake no logró lo que esperaba esta vez. El exsenador demócrata Sherrod Brown derrotó a Jon Husted y recuperó su escaño en el Senado. El comité de acción política más influyente del sector cripto gastó dinero, pero no obtuvo el resultado que buscaba.
Brown siempre ha sido el tipo de legislador que el sector cripto preferiría no ver en el cargo. Fairshake apostó claramente por su oponente, y perdió. No se trata solo de perder una elección: también pone en duda la idea, popular en el sector durante los últimos dos años, de que las donaciones políticas pueden comprar políticas favorables.
El comité de acción política cripto apuesta mal y pierde el escaño del Senado por Ohio
Fairshake no logró lo que esperaba esta vez. El exsenador demócrata Sherrod Brown derrotó a Jon Husted y recuperó su escaño en el Senado. El comité de acción política más influyente del sector cripto gastó dinero, pero no obtuvo el resultado que buscaba.
Brown siempre ha sido el tipo de legislador que el sector cripto preferiría no ver en el cargo. Fairshake apostó claramente por su oponente, y perdió. No se trata solo de perder una elección: también pone en duda la idea, popular en el sector durante los últimos dos años, de que las donaciones políticas pueden comprar políticas favorables.
Brown siempre ha sido el tipo de legislador que el sector cripto preferiría no ver en el cargo. Fairshake apostó claramente por su oponente, y perdió. No se trata solo de perder una elección: también pone en duda la idea, popular en el sector durante los últimos dos años, de que las donaciones políticas pueden comprar políticas favorables.
38
·
--
ZachXBT señala a un banco francés: robo de criptomonedas por 133 millones de dólaresEl detective on-chain ZachXBT vuelve a actuar. Esta vez apunta a un banco francés, que, según afirma, podría ser víctima de un robo de criptoactivos con pérdidas que superarían los 133 millones de dólares. Según Cointelegraph, el banco aún no ha confirmado que esté relacionado con el incidente.
Lo destacable de este caso no son las cifras en sí, sino la estructura del relato: por un lado, la acusación pública de un investigador on-chain; por otro, el silencio institucional. Antes de que el banco responda oficialmente, todos los detalles son solo afirmaciones unilaterales, y la naturaleza del incidente, la atribución de responsabilidades y el destino de los fondos siguen siendo incógnitas. Difundir algo «presuntamente ocurrido» como si ya estuviera «confirmado» es el error más común en este tipo de casos.
ZachXBT señala a un banco francés: robo de criptomonedas por 133 millones de dólares
El detective on-chain ZachXBT vuelve a actuar. Esta vez apunta a un banco francés, que, según afirma, podría ser víctima de un robo de criptoactivos con pérdidas que superarían los 133 millones de dólares. Según Cointelegraph, el banco aún no ha confirmado que esté relacionado con el incidente.
Lo destacable de este caso no son las cifras en sí, sino la estructura del relato: por un lado, la acusación pública de un investigador on-chain; por otro, el silencio institucional. Antes de que el banco responda oficialmente, todos los detalles son solo afirmaciones unilaterales, y la naturaleza del incidente, la atribución de responsabilidades y el destino de los fondos siguen siendo incógnitas. Difundir algo «presuntamente ocurrido» como si ya estuviera «confirmado» es el error más común en este tipo de casos.
Lo destacable de este caso no son las cifras en sí, sino la estructura del relato: por un lado, la acusación pública de un investigador on-chain; por otro, el silencio institucional. Antes de que el banco responda oficialmente, todos los detalles son solo afirmaciones unilaterales, y la naturaleza del incidente, la atribución de responsabilidades y el destino de los fondos siguen siendo incógnitas. Difundir algo «presuntamente ocurrido» como si ya estuviera «confirmado» es el error más común en este tipo de casos.
265
·
--
Comienza el recuento de las elecciones de mitad de mandato en EE. UU.: ¿cambiará el rumbo de la regulación cripto?El recuento de votos de las elecciones de mitad de mandato de Estados Unidos está en marcha, y Cointelegraph ha abierto un hilo en directo para seguir los acontecimientos: los demócratas están cerca de hacerse con el control del Congreso. Lo que está en juego no es solo qué partido gana, sino también si varios candidatos respaldados por la industria cripto lograrán llegar al Congreso y cómo influirán los resultados en el rumbo de la regulación de los activos digitales.
Para el mundo cripto, la importancia de esto es evidente. En los últimos años, la postura de los reguladores ha dependido en gran medida de quién ocupe los puestos clave: quién preside las comisiones, qué proyectos de ley se priorizan y quién formula las preguntas en las audiencias. Aunque las elecciones de mitad de mandato no determinan directamente la orientación política de la Casa Blanca, sí cambian el ritmo y los obstáculos del proceso legislativo, por lo que el mercado seguirá de cerca los resultados de cada distrito clave.
Comienza el recuento de las elecciones de mitad de mandato en EE. UU.: ¿cambiará el rumbo de la regulación cripto?
El recuento de votos de las elecciones de mitad de mandato de Estados Unidos está en marcha, y Cointelegraph ha abierto un hilo en directo para seguir los acontecimientos: los demócratas están cerca de hacerse con el control del Congreso. Lo que está en juego no es solo qué partido gana, sino también si varios candidatos respaldados por la industria cripto lograrán llegar al Congreso y cómo influirán los resultados en el rumbo de la regulación de los activos digitales.
Para el mundo cripto, la importancia de esto es evidente. En los últimos años, la postura de los reguladores ha dependido en gran medida de quién ocupe los puestos clave: quién preside las comisiones, qué proyectos de ley se priorizan y quién formula las preguntas en las audiencias. Aunque las elecciones de mitad de mandato no determinan directamente la orientación política de la Casa Blanca, sí cambian el ritmo y los obstáculos del proceso legislativo, por lo que el mercado seguirá de cerca los resultados de cada distrito clave.
Para el mundo cripto, la importancia de esto es evidente. En los últimos años, la postura de los reguladores ha dependido en gran medida de quién ocupe los puestos clave: quién preside las comisiones, qué proyectos de ley se priorizan y quién formula las preguntas en las audiencias. Aunque las elecciones de mitad de mandato no determinan directamente la orientación política de la Casa Blanca, sí cambian el ritmo y los obstáculos del proceso legislativo, por lo que el mercado seguirá de cerca los resultados de cada distrito clave.
214
·
--
En la regulación cripto de Estados Unidos, quienes realmente tienen la última palabra son los organismos, no las eleccionesLas elecciones de medio mandato en Estados Unidos están muy reñidas, pero muchos en el sector cripto no esperan que un cambio en el Congreso vaya a resolver los problemas regulatorios. En un artículo de Cointelegraph, un abogado de 1inch lo expresó claramente: independientemente del resultado electoral, quienes realmente impulsan las políticas sobre criptomonedas son los organismos reguladores, no los políticos.
Suena pesimista, pero es bastante realista. Durante estos últimos años, las normas sobre criptomonedas en Estados Unidos no se han establecido tanto mediante leyes redactadas artículo por artículo, sino a través de las medidas de aplicación de la ley de los organismos reguladores, sus documentos interpretativos y sus criterios para otorgar licencias. El Congreso puede discutir todo lo que quiera, pero los límites reales de cumplimiento normativo a los que se enfrentan los proyectos suelen depender de lo que decidan los organismos reguladores. Las elecciones cambian los escaños, no esta lógica de funcionamiento.
En la regulación cripto de Estados Unidos, quienes realmente tienen la última palabra son los organismos, no las elecciones
Las elecciones de medio mandato en Estados Unidos están muy reñidas, pero muchos en el sector cripto no esperan que un cambio en el Congreso vaya a resolver los problemas regulatorios. En un artículo de Cointelegraph, un abogado de 1inch lo expresó claramente: independientemente del resultado electoral, quienes realmente impulsan las políticas sobre criptomonedas son los organismos reguladores, no los políticos.
Suena pesimista, pero es bastante realista. Durante estos últimos años, las normas sobre criptomonedas en Estados Unidos no se han establecido tanto mediante leyes redactadas artículo por artículo, sino a través de las medidas de aplicación de la ley de los organismos reguladores, sus documentos interpretativos y sus criterios para otorgar licencias. El Congreso puede discutir todo lo que quiera, pero los límites reales de cumplimiento normativo a los que se enfrentan los proyectos suelen depender de lo que decidan los organismos reguladores. Las elecciones cambian los escaños, no esta lógica de funcionamiento.
Suena pesimista, pero es bastante realista. Durante estos últimos años, las normas sobre criptomonedas en Estados Unidos no se han establecido tanto mediante leyes redactadas artículo por artículo, sino a través de las medidas de aplicación de la ley de los organismos reguladores, sus documentos interpretativos y sus criterios para otorgar licencias. El Congreso puede discutir todo lo que quiera, pero los límites reales de cumplimiento normativo a los que se enfrentan los proyectos suelen depender de lo que decidan los organismos reguladores. Las elecciones cambian los escaños, no esta lógica de funcionamiento.
59
·
--
Cuatro criptomonedas bajo presión; los niveles de soporte clave, última línea de defensa del sentimiento del mercadoEl panorama del mercado no pinta bien. XRP, Cardano (ADA), Near Protocol (NEAR) y Zcash (ZEC) están bajo presión, y la atención del mercado vuelve a centrarse en los niveles de soporte clave: U.Today no dudó en usar la expresión «baño de sangre» en su titular.
Cabe destacar que estas cuatro criptomonedas no pertenecen a la misma categoría de activos: XRP representa la vieja narrativa de los pagos, ADA es una veterana entre las cadenas públicas, NEAR es una cadena pública cuya narrativa se ha renovado en los últimos dos años, y ZEC pertenece al sector de la privacidad. Que todas caigan a la vez indica que el problema no está en los fundamentos de un proyecto concreto, sino en una contracción general del apetito por el riesgo. En momentos así, ponerse a estudiar cada libro blanco y revisar el progreso de cada ecosistema sirve de poco: cuando se retira la liquidez, se venden por igual los activos buenos y los malos.
Cuatro criptomonedas bajo presión; los niveles de soporte clave, última línea de defensa del sentimiento del mercado
El panorama del mercado no pinta bien. XRP, Cardano (ADA), Near Protocol (NEAR) y Zcash (ZEC) están bajo presión, y la atención del mercado vuelve a centrarse en los niveles de soporte clave: U.Today no dudó en usar la expresión «baño de sangre» en su titular.
Cabe destacar que estas cuatro criptomonedas no pertenecen a la misma categoría de activos: XRP representa la vieja narrativa de los pagos, ADA es una veterana entre las cadenas públicas, NEAR es una cadena pública cuya narrativa se ha renovado en los últimos dos años, y ZEC pertenece al sector de la privacidad. Que todas caigan a la vez indica que el problema no está en los fundamentos de un proyecto concreto, sino en una contracción general del apetito por el riesgo. En momentos así, ponerse a estudiar cada libro blanco y revisar el progreso de cada ecosistema sirve de poco: cuando se retira la liquidez, se venden por igual los activos buenos y los malos.
Cabe destacar que estas cuatro criptomonedas no pertenecen a la misma categoría de activos: XRP representa la vieja narrativa de los pagos, ADA es una veterana entre las cadenas públicas, NEAR es una cadena pública cuya narrativa se ha renovado en los últimos dos años, y ZEC pertenece al sector de la privacidad. Que todas caigan a la vez indica que el problema no está en los fundamentos de un proyecto concreto, sino en una contracción general del apetito por el riesgo. En momentos así, ponerse a estudiar cada libro blanco y revisar el progreso de cada ecosistema sirve de poco: cuando se retira la liquidez, se venden por igual los activos buenos y los malos.
1
1.6k
·
--
Los reguladores surcoreanos vuelven a presionar a los exchanges: ni siquiera basta con tener el 80 % en carteras fríasTras el ataque informático a Binance, la reacción de los reguladores surcoreanos no se limitó a emitir un comunicado: exigieron directamente a los exchanges que aumentaran aún más la proporción de fondos almacenados en carteras frías. Cabe recordar que Corea del Sur ya es uno de los mercados con requisitos más estrictos del mundo en cuanto a las reservas de activos de los exchanges: al menos el 80 % de los activos de los clientes debe mantenerse en carteras frías, un requisito que ya está recogido en la normativa. Ahora los reguladores dicen que no es suficiente.
Esta postura merece reflexión. En muchos mercados, el 80 % ya se considera un estándar de excelencia, pero la lógica de los reguladores surcoreanos está clara: ese 20 % que permanece en carteras calientes es la única ventana de oportunidad para los hackers. Cuanto más pequeña sea esa ventana, mejor; lo ideal sería que los hackers no tuvieran ninguna oportunidad de atacar. El incidente de Binance equivale a una prueba de penetración gratuita para todo el sector.
Los reguladores surcoreanos vuelven a presionar a los exchanges: ni siquiera basta con tener el 80 % en carteras frías
Tras el ataque informático a Binance, la reacción de los reguladores surcoreanos no se limitó a emitir un comunicado: exigieron directamente a los exchanges que aumentaran aún más la proporción de fondos almacenados en carteras frías. Cabe recordar que Corea del Sur ya es uno de los mercados con requisitos más estrictos del mundo en cuanto a las reservas de activos de los exchanges: al menos el 80 % de los activos de los clientes debe mantenerse en carteras frías, un requisito que ya está recogido en la normativa. Ahora los reguladores dicen que no es suficiente.
Esta postura merece reflexión. En muchos mercados, el 80 % ya se considera un estándar de excelencia, pero la lógica de los reguladores surcoreanos está clara: ese 20 % que permanece en carteras calientes es la única ventana de oportunidad para los hackers. Cuanto más pequeña sea esa ventana, mejor; lo ideal sería que los hackers no tuvieran ninguna oportunidad de atacar. El incidente de Binance equivale a una prueba de penetración gratuita para todo el sector.
Esta postura merece reflexión. En muchos mercados, el 80 % ya se considera un estándar de excelencia, pero la lógica de los reguladores surcoreanos está clara: ese 20 % que permanece en carteras calientes es la única ventana de oportunidad para los hackers. Cuanto más pequeña sea esa ventana, mejor; lo ideal sería que los hackers no tuvieran ninguna oportunidad de atacar. El incidente de Binance equivale a una prueba de penetración gratuita para todo el sector.
748
·
--
Corea del Norte niega su participación en el robo a Binance y acusa a Estados UnidosCorea del Norte niega estar relacionada con el robo de criptomonedas a Binance, cuyo monto asciende a 6.300 millones de dólares, y señala a Estados Unidos. Kim Yo-jong afirmó que las acusaciones estadounidenses tienen motivaciones políticas. La información procede de Cointelegraph.
Anteriormente, el FBI atribuyó este ataque a Corea del Norte. Este tipo de atribuciones no es precisamente inusual en el sector: cuando ocurre un incidente en una plataforma de intercambio, los equipos de seguridad y las empresas de análisis de blockchain suelen señalar rápidamente a Pionyang. Pero esta vez la otra parte respondió públicamente, así que el asunto dejó de ser solo una cuestión técnica de investigación forense y se convirtió en una batalla mediática y un cruce de acusaciones diplomáticas.
Corea del Norte niega su participación en el robo a Binance y acusa a Estados Unidos
Corea del Norte niega estar relacionada con el robo de criptomonedas a Binance, cuyo monto asciende a 6.300 millones de dólares, y señala a Estados Unidos. Kim Yo-jong afirmó que las acusaciones estadounidenses tienen motivaciones políticas. La información procede de Cointelegraph.
Anteriormente, el FBI atribuyó este ataque a Corea del Norte. Este tipo de atribuciones no es precisamente inusual en el sector: cuando ocurre un incidente en una plataforma de intercambio, los equipos de seguridad y las empresas de análisis de blockchain suelen señalar rápidamente a Pionyang. Pero esta vez la otra parte respondió públicamente, así que el asunto dejó de ser solo una cuestión técnica de investigación forense y se convirtió en una batalla mediática y un cruce de acusaciones diplomáticas.
Anteriormente, el FBI atribuyó este ataque a Corea del Norte. Este tipo de atribuciones no es precisamente inusual en el sector: cuando ocurre un incidente en una plataforma de intercambio, los equipos de seguridad y las empresas de análisis de blockchain suelen señalar rápidamente a Pionyang. Pero esta vez la otra parte respondió públicamente, así que el asunto dejó de ser solo una cuestión técnica de investigación forense y se convirtió en una batalla mediática y un cruce de acusaciones diplomáticas.
85
·
--
La IA se convierte en una herramienta de selección para los hackers: el modelo está puntuando tu monederoLos investigadores de seguridad han descubierto algo bastante inquietante: grandes modelos de lenguaje como Claude, Gemini y Kimi están siendo utilizados por ciberdelincuentes como «analistas de datos». No los usan para escribir código, sino para procesar datos robados, identificar a los poseedores de criptomonedas con más dinero y clasificar a posibles objetivos según «cuánto vale cada persona».
Antes, esta era la parte que más trabajo requería. Los hackers tenían que revisar por su cuenta los historiales de chat, rastrear cuentas en redes sociales, relacionar direcciones y calcular las tenencias, juzgando manualmente quién merecía ser atacado. Ahora basta con entregar los datos directamente a un modelo para que organice las relaciones, extraiga pistas y puntúe a las víctimas según el valor de sus activos. En cuestión de minutos, genera una «lista de prioridades». A simple vista queda claro a quién atacar primero y a quién después.
La IA se convierte en una herramienta de selección para los hackers: el modelo está puntuando tu monedero
Los investigadores de seguridad han descubierto algo bastante inquietante: grandes modelos de lenguaje como Claude, Gemini y Kimi están siendo utilizados por ciberdelincuentes como «analistas de datos». No los usan para escribir código, sino para procesar datos robados, identificar a los poseedores de criptomonedas con más dinero y clasificar a posibles objetivos según «cuánto vale cada persona».
Antes, esta era la parte que más trabajo requería. Los hackers tenían que revisar por su cuenta los historiales de chat, rastrear cuentas en redes sociales, relacionar direcciones y calcular las tenencias, juzgando manualmente quién merecía ser atacado. Ahora basta con entregar los datos directamente a un modelo para que organice las relaciones, extraiga pistas y puntúe a las víctimas según el valor de sus activos. En cuestión de minutos, genera una «lista de prioridades». A simple vista queda claro a quién atacar primero y a quién después.
Antes, esta era la parte que más trabajo requería. Los hackers tenían que revisar por su cuenta los historiales de chat, rastrear cuentas en redes sociales, relacionar direcciones y calcular las tenencias, juzgando manualmente quién merecía ser atacado. Ahora basta con entregar los datos directamente a un modelo para que organice las relaciones, extraiga pistas y puntúe a las víctimas según el valor de sus activos. En cuestión de minutos, genera una «lista de prioridades». A simple vista queda claro a quién atacar primero y a quién después.
96
·
--
NEAR, XRP, ZEC y SHIB ponen a prueba soportes clave: el cierre diario decidirá si el rebote prosperaNEAR, XRP, ZEC y SHIB, estas cuatro altcoins, han llegado ahora a un punto en el que deben definirse con claridad. El análisis de precios de U.Today señala directamente que están poniendo a prueba soportes clave y que los cierres diarios de la próxima jornada o las dos siguientes podrían decidir si todavía hay posibilidades de rebote.
¿Por qué se insiste tanto en el «cierre diario»? Porque las mechas intradía y el precio de cierre son cosas muy distintas. Si el precio cae por debajo del soporte durante la sesión y luego se recupera, muchas veces solo se trata de una caza de liquidez que activa varios stop loss antes de darse la vuelta; pero si la vela diaria cierra claramente por debajo del soporte, la estructura se deteriora y recuperarlo después resultará mucho más costoso.
NEAR, XRP, ZEC y SHIB ponen a prueba soportes clave: el cierre diario decidirá si el rebote prospera
NEAR, XRP, ZEC y SHIB, estas cuatro altcoins, han llegado ahora a un punto en el que deben definirse con claridad. El análisis de precios de U.Today señala directamente que están poniendo a prueba soportes clave y que los cierres diarios de la próxima jornada o las dos siguientes podrían decidir si todavía hay posibilidades de rebote.
¿Por qué se insiste tanto en el «cierre diario»? Porque las mechas intradía y el precio de cierre son cosas muy distintas. Si el precio cae por debajo del soporte durante la sesión y luego se recupera, muchas veces solo se trata de una caza de liquidez que activa varios stop loss antes de darse la vuelta; pero si la vela diaria cierra claramente por debajo del soporte, la estructura se deteriora y recuperarlo después resultará mucho más costoso.
¿Por qué se insiste tanto en el «cierre diario»? Porque las mechas intradía y el precio de cierre son cosas muy distintas. Si el precio cae por debajo del soporte durante la sesión y luego se recupera, muchas veces solo se trata de una caza de liquidez que activa varios stop loss antes de darse la vuelta; pero si la vela diaria cierra claramente por debajo del soporte, la estructura se deteriora y recuperarlo después resultará mucho más costoso.
1
1.4k
·
--
El Banco de Corea evalúa la exposición a las criptomonedas de 31 institucionesEsta vez, el Banco de Corea no avisó con antelación: envió directamente un cuestionario a 31 instituciones financieras. Las preguntas eran muy concretas: ¿qué efecto tendría en sus operaciones si una gran plataforma de intercambio dejara de funcionar de repente, si los precios siguieran cayendo durante mucho tiempo o si otra institución perdiera mucho dinero con criptoactivos?
En realidad, cada uno de los tres escenarios hipotéticos se ha dado en la práctica en los últimos años. El colapso de una plataforma de intercambio no es una mera hipótesis, ni tampoco lo es que una institución sufra pérdidas. Que el banco central los plantee para realizar pruebas de resistencia demuestra que las criptomonedas ya no son «un juego de los iniciados», sino una parte ineludible de los balances de las instituciones financieras tradicionales.
El Banco de Corea evalúa la exposición a las criptomonedas de 31 instituciones
Esta vez, el Banco de Corea no avisó con antelación: envió directamente un cuestionario a 31 instituciones financieras. Las preguntas eran muy concretas: ¿qué efecto tendría en sus operaciones si una gran plataforma de intercambio dejara de funcionar de repente, si los precios siguieran cayendo durante mucho tiempo o si otra institución perdiera mucho dinero con criptoactivos?
En realidad, cada uno de los tres escenarios hipotéticos se ha dado en la práctica en los últimos años. El colapso de una plataforma de intercambio no es una mera hipótesis, ni tampoco lo es que una institución sufra pérdidas. Que el banco central los plantee para realizar pruebas de resistencia demuestra que las criptomonedas ya no son «un juego de los iniciados», sino una parte ineludible de los balances de las instituciones financieras tradicionales.
En realidad, cada uno de los tres escenarios hipotéticos se ha dado en la práctica en los últimos años. El colapso de una plataforma de intercambio no es una mera hipótesis, ni tampoco lo es que una institución sufra pérdidas. Que el banco central los plantee para realizar pruebas de resistencia demuestra que las criptomonedas ya no son «un juego de los iniciados», sino una parte ineludible de los balances de las instituciones financieras tradicionales.
2
·
--
BTC lidera la consolidación de cuatro grandes criptomonedas; los niveles clave de soporte, en el punto de miraEste análisis técnico del 2 de noviembre lo dice sin rodeos: LINK, NEAR, BNB y BTC están ahora en fase de consolidación tras la corrección de octubre. En pocas palabras, el mercado se ha detenido momentáneamente para tomar aire, mientras alcistas y bajistas esperan a que el otro mueva ficha primero. En estos momentos, lo peor es apresurarse a adivinar la dirección; lo que realmente hay que vigilar es si se mantienen los niveles clave de soporte de cada activo.
BTC sigue siendo el «ancla» del mercado. Si no se estabiliza, da igual cuánto se muevan los otros tres. La prueba del soporte clave al que se enfrenta BTC ahora determinará, en gran medida, si el sentimiento a corto plazo se recupera o si el precio sigue cayendo. En mi opinión, en vez de centrarse en los rebotes de las monedas pequeñas, conviene observar primero si el mercado en general logra mantenerse: ahí está el origen del ritmo.
BTC lidera la consolidación de cuatro grandes criptomonedas; los niveles clave de soporte, en el punto de mira
Este análisis técnico del 2 de noviembre lo dice sin rodeos: LINK, NEAR, BNB y BTC están ahora en fase de consolidación tras la corrección de octubre. En pocas palabras, el mercado se ha detenido momentáneamente para tomar aire, mientras alcistas y bajistas esperan a que el otro mueva ficha primero. En estos momentos, lo peor es apresurarse a adivinar la dirección; lo que realmente hay que vigilar es si se mantienen los niveles clave de soporte de cada activo.
BTC sigue siendo el «ancla» del mercado. Si no se estabiliza, da igual cuánto se muevan los otros tres. La prueba del soporte clave al que se enfrenta BTC ahora determinará, en gran medida, si el sentimiento a corto plazo se recupera o si el precio sigue cayendo. En mi opinión, en vez de centrarse en los rebotes de las monedas pequeñas, conviene observar primero si el mercado en general logra mantenerse: ahí está el origen del ritmo.
BTC sigue siendo el «ancla» del mercado. Si no se estabiliza, da igual cuánto se muevan los otros tres. La prueba del soporte clave al que se enfrenta BTC ahora determinará, en gran medida, si el sentimiento a corto plazo se recupera o si el precio sigue cayendo. En mi opinión, en vez de centrarse en los rebotes de las monedas pequeñas, conviene observar primero si el mercado en general logra mantenerse: ahí está el origen del ritmo.
1
957
·
--
BTCPay Server advierte del robo de monederos calientes en versiones antiguas y recomienda apagar los servidoresEl procesador de pagos autohospedado BTCPay Server emitió una advertencia bastante inusual: tras recibir varios informes de atacantes no autorizados que vaciaban fondos de los monederos calientes, recomendó directamente a los operadores apagar primero sus servidores. Ojo: «apagar», no «actualizar y ver qué pasa». En un proyecto de código abierto, una formulación así equivale prácticamente a activar la alarma de máximo nivel.
La clave está en «versiones antiguas». El riesgo no se debe al diseño de BTCPay en sí, sino a las instancias que todavía ejecutan software obsoleto. La mayor ventaja del software de código abierto es que cualquiera puede auditarlo; su mayor trampa también está ahí: el código se actualiza, pero la versión de tu máquina no, y la vulnerabilidad sigue ahí, con la puerta abierta.
BTCPay Server advierte del robo de monederos calientes en versiones antiguas y recomienda apagar los servidores
El procesador de pagos autohospedado BTCPay Server emitió una advertencia bastante inusual: tras recibir varios informes de atacantes no autorizados que vaciaban fondos de los monederos calientes, recomendó directamente a los operadores apagar primero sus servidores. Ojo: «apagar», no «actualizar y ver qué pasa». En un proyecto de código abierto, una formulación así equivale prácticamente a activar la alarma de máximo nivel.
La clave está en «versiones antiguas». El riesgo no se debe al diseño de BTCPay en sí, sino a las instancias que todavía ejecutan software obsoleto. La mayor ventaja del software de código abierto es que cualquiera puede auditarlo; su mayor trampa también está ahí: el código se actualiza, pero la versión de tu máquina no, y la vulnerabilidad sigue ahí, con la puerta abierta.
La clave está en «versiones antiguas». El riesgo no se debe al diseño de BTCPay en sí, sino a las instancias que todavía ejecutan software obsoleto. La mayor ventaja del software de código abierto es que cualquiera puede auditarlo; su mayor trampa también está ahí: el código se actualiza, pero la versión de tu máquina no, y la vulnerabilidad sigue ahí, con la puerta abierta.
1
44
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
BinanceReopensWithdrawalsForMoreAssets
749,386 vistas
4,048 están debatiendo
Incidente de seguridad | Actualización de recuperación n.º 8: se reanudarán las retiradas de más activos (2026-11-05)
Binance Announcement
·305 me gusta
·1.3M vistas
Binance98PercentReplenished
128,886 vistas
1,488 están debatiendo
StrategySTRCResumesIssuanceAfterOver170Days
9,761 vistas
258 están debatiendo