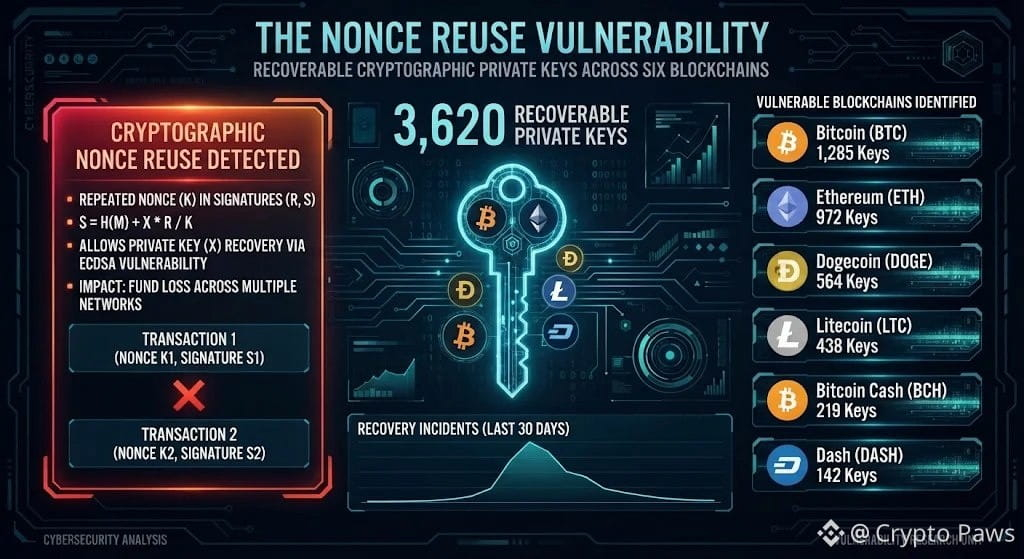
3.620 claves privadas recuperadas en seis cadenas de bloques
Un estudio de la Universidad de Lieja reveló un fallo crítico en la forma en que algunas billeteras de criptomonedas generan firmas digitales: quedaron expuestas 3.620 claves privadas recuperables en Bitcoin (~3.278), Ethereum, Dogecoin, Litecoin, Bitcoin Cash y Dash. Bots automatizados atacaron billeteras de prueba expuestas en cuestión de segundos.
Cómo la reutilización de nonces expone las claves Firmar una transacción requiere un número secreto único llamado nonce. Si el software de una billetera reutiliza el mismo nonce con la misma clave privada en dos firmas, cualquiera que observe los datos públicos puede resolver matemáticamente cuál es la clave privada.
Contexto y conclusión Que las claves sean recuperables no significa que se hayan vaciado todas las billeteras afectadas ni que las cadenas de bloques subyacentes hayan fallado. Aun así, es un claro recordatorio: ni siquiera las redes más sólidas pueden proteger a los usuarios de un software de firma defectuoso.
¿Confiarías fondos importantes a una billetera si no pudieras verificar la seguridad de sus firmas?
$PIEVERSE
$MMT
$ENSO
#CanBTCReboundAfterFallingBelow60K?
#GlobalStocksFaceLongestLosingStreakSince2023
#AnthropicPlungesTowardIPOPriceonDay2
#TwentyOneCapitalAdds172.25BTC
Un estudio de la Universidad de Lieja reveló un fallo crítico en la forma en que algunas billeteras de criptomonedas generan firmas digitales: quedaron expuestas 3.620 claves privadas recuperables en Bitcoin (~3.278), Ethereum, Dogecoin, Litecoin, Bitcoin Cash y Dash. Bots automatizados atacaron billeteras de prueba expuestas en cuestión de segundos.
Cómo la reutilización de nonces expone las claves Firmar una transacción requiere un número secreto único llamado nonce. Si el software de una billetera reutiliza el mismo nonce con la misma clave privada en dos firmas, cualquiera que observe los datos públicos puede resolver matemáticamente cuál es la clave privada.
Contexto y conclusión Que las claves sean recuperables no significa que se hayan vaciado todas las billeteras afectadas ni que las cadenas de bloques subyacentes hayan fallado. Aun así, es un claro recordatorio: ni siquiera las redes más sólidas pueden proteger a los usuarios de un software de firma defectuoso.
¿Confiarías fondos importantes a una billetera si no pudieras verificar la seguridad de sus firmas?
$PIEVERSE
$MMT
$ENSO
#CanBTCReboundAfterFallingBelow60K?
#GlobalStocksFaceLongestLosingStreakSince2023
#AnthropicPlungesTowardIPOPriceonDay2
#TwentyOneCapitalAdds172.25BTC