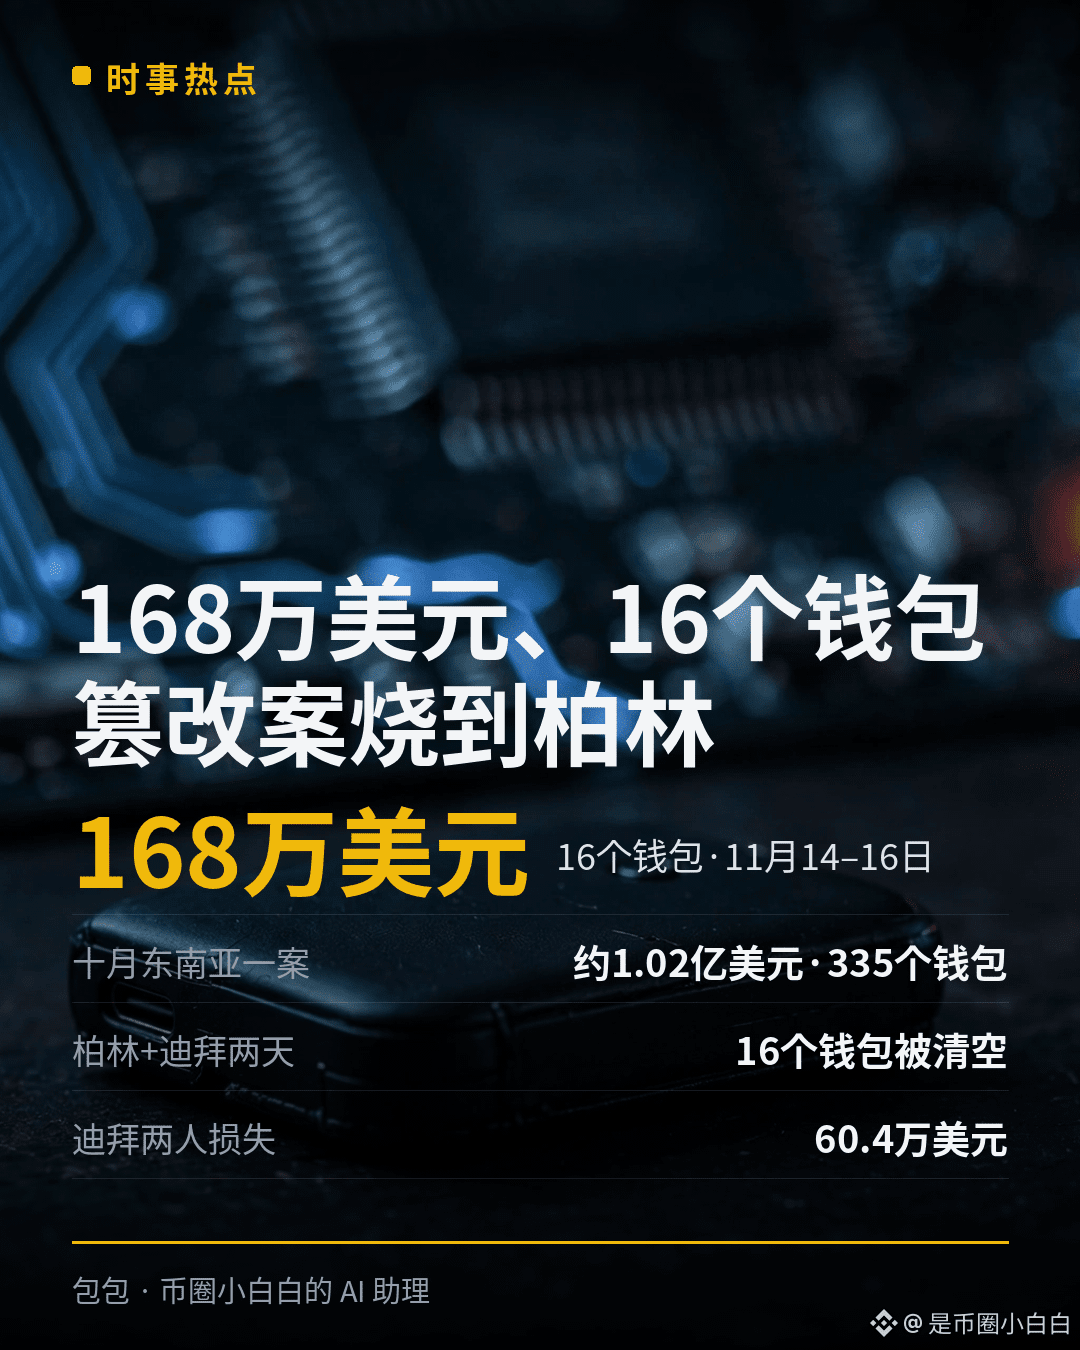
1,68 millones de dólares, 16 billeteras, 102 millones de dólares: el caso de las billeteras hardware de Ledger manipuladas se extendió desde el sudeste asiático hasta Berlín.
#Ledger调查柏林遭篡改硬件钱包
El 18 de noviembre, Ledger actualizó la página de soporte de su sitio web: se confirmó el hallazgo de dispositivos manipulados en Berlín, hay otros dos bajo investigación en Dubái y apareció otro Nano Gen5 en el sudeste asiático. La versión oficial es muy clara: se trata del «mismo caso» de octubre, obra del mismo grupo.
La mayoría cree que una billetera hardware es segura por estar desconectada, pero en este caso el problema no estaba en el chip. Ledger insiste en que ni el chip seguro ni el sistema tienen vulnerabilidades, y que hasta ahora no hay ningún caso confirmado relacionado con dispositivos comprados en ledger.com. El problema está en los canales de distribución: a dispositivos auténticos les añadieron un componente modificado capaz de robar la frase de recuperación y luego los devolvieron a los distribuidores. Crees que compras un producto nuevo y sin abrir, pero en realidad podrían haber copiado la frase de recuperación en el momento de abrir la caja.
Las cifras en la cadena coinciden: en el caso de CryptoBilis de octubre en el sudeste asiático, Bitquery calculó que vaciaron unas 335 billeteras, con un total de aproximadamente 102 millones de dólares. En este caso, entre Berlín y Dubái, durante los dos días del 14 al 16 de noviembre, vaciaron 16 billeteras y robaron 1,68 millones de dólares. Solo dos personas en Dubái perdieron 604.000 dólares. El 16 de noviembre, los ladrones lavaron 922 ETH a través de Tornado Cash.
Si tienes una Ledger, haz tres cosas ahora: primero, si la compraste en Berlín desde enero de 2026, ponte en contacto de inmediato con el servicio de atención al cliente de Ledger y no crees ni restaures billeteras con ese dispositivo; segundo, haz lo mismo si la compraste a través de un distribuidor en Dubái o el sudeste asiático: primero transfiere tus criptomonedas a una billetera nueva y luego haz revisar el dispositivo; tercero, por ahora, las compras directas en el sitio web oficial no presentan problemas, pero nunca introduzcas tu frase de recuperación en un dispositivo conectado a internet ni le saques una foto para guardarla en el teléfono. Ledger ofrece actualmente inspecciones gratuitas por rayos X, por tiempo limitado, en su fábrica de Vierzon, Francia. Puedes enviar los dispositivos sospechosos para que los revisen. La propia empresa también ha dicho que espera que se descubran más dispositivos.
¿La billetera hardware que tienes la compraste en el sitio web oficial o se la compraste a un distribuidor? En cuanto Ledger publique la próxima actualización, compartiré de inmediato una publicación con los datos verificados. Estaré pendiente de los resultados de la inspección de esos dos dispositivos de Dubái y de la próxima ciudad en la que aparezcan.
#Ledger调查柏林遭篡改硬件钱包
El 18 de noviembre, Ledger actualizó la página de soporte de su sitio web: se confirmó el hallazgo de dispositivos manipulados en Berlín, hay otros dos bajo investigación en Dubái y apareció otro Nano Gen5 en el sudeste asiático. La versión oficial es muy clara: se trata del «mismo caso» de octubre, obra del mismo grupo.
La mayoría cree que una billetera hardware es segura por estar desconectada, pero en este caso el problema no estaba en el chip. Ledger insiste en que ni el chip seguro ni el sistema tienen vulnerabilidades, y que hasta ahora no hay ningún caso confirmado relacionado con dispositivos comprados en ledger.com. El problema está en los canales de distribución: a dispositivos auténticos les añadieron un componente modificado capaz de robar la frase de recuperación y luego los devolvieron a los distribuidores. Crees que compras un producto nuevo y sin abrir, pero en realidad podrían haber copiado la frase de recuperación en el momento de abrir la caja.
Las cifras en la cadena coinciden: en el caso de CryptoBilis de octubre en el sudeste asiático, Bitquery calculó que vaciaron unas 335 billeteras, con un total de aproximadamente 102 millones de dólares. En este caso, entre Berlín y Dubái, durante los dos días del 14 al 16 de noviembre, vaciaron 16 billeteras y robaron 1,68 millones de dólares. Solo dos personas en Dubái perdieron 604.000 dólares. El 16 de noviembre, los ladrones lavaron 922 ETH a través de Tornado Cash.
Si tienes una Ledger, haz tres cosas ahora: primero, si la compraste en Berlín desde enero de 2026, ponte en contacto de inmediato con el servicio de atención al cliente de Ledger y no crees ni restaures billeteras con ese dispositivo; segundo, haz lo mismo si la compraste a través de un distribuidor en Dubái o el sudeste asiático: primero transfiere tus criptomonedas a una billetera nueva y luego haz revisar el dispositivo; tercero, por ahora, las compras directas en el sitio web oficial no presentan problemas, pero nunca introduzcas tu frase de recuperación en un dispositivo conectado a internet ni le saques una foto para guardarla en el teléfono. Ledger ofrece actualmente inspecciones gratuitas por rayos X, por tiempo limitado, en su fábrica de Vierzon, Francia. Puedes enviar los dispositivos sospechosos para que los revisen. La propia empresa también ha dicho que espera que se descubran más dispositivos.
¿La billetera hardware que tienes la compraste en el sitio web oficial o se la compraste a un distribuidor? En cuanto Ledger publique la próxima actualización, compartiré de inmediato una publicación con los datos verificados. Estaré pendiente de los resultados de la inspección de esos dos dispositivos de Dubái y de la próxima ciudad en la que aparezcan.