
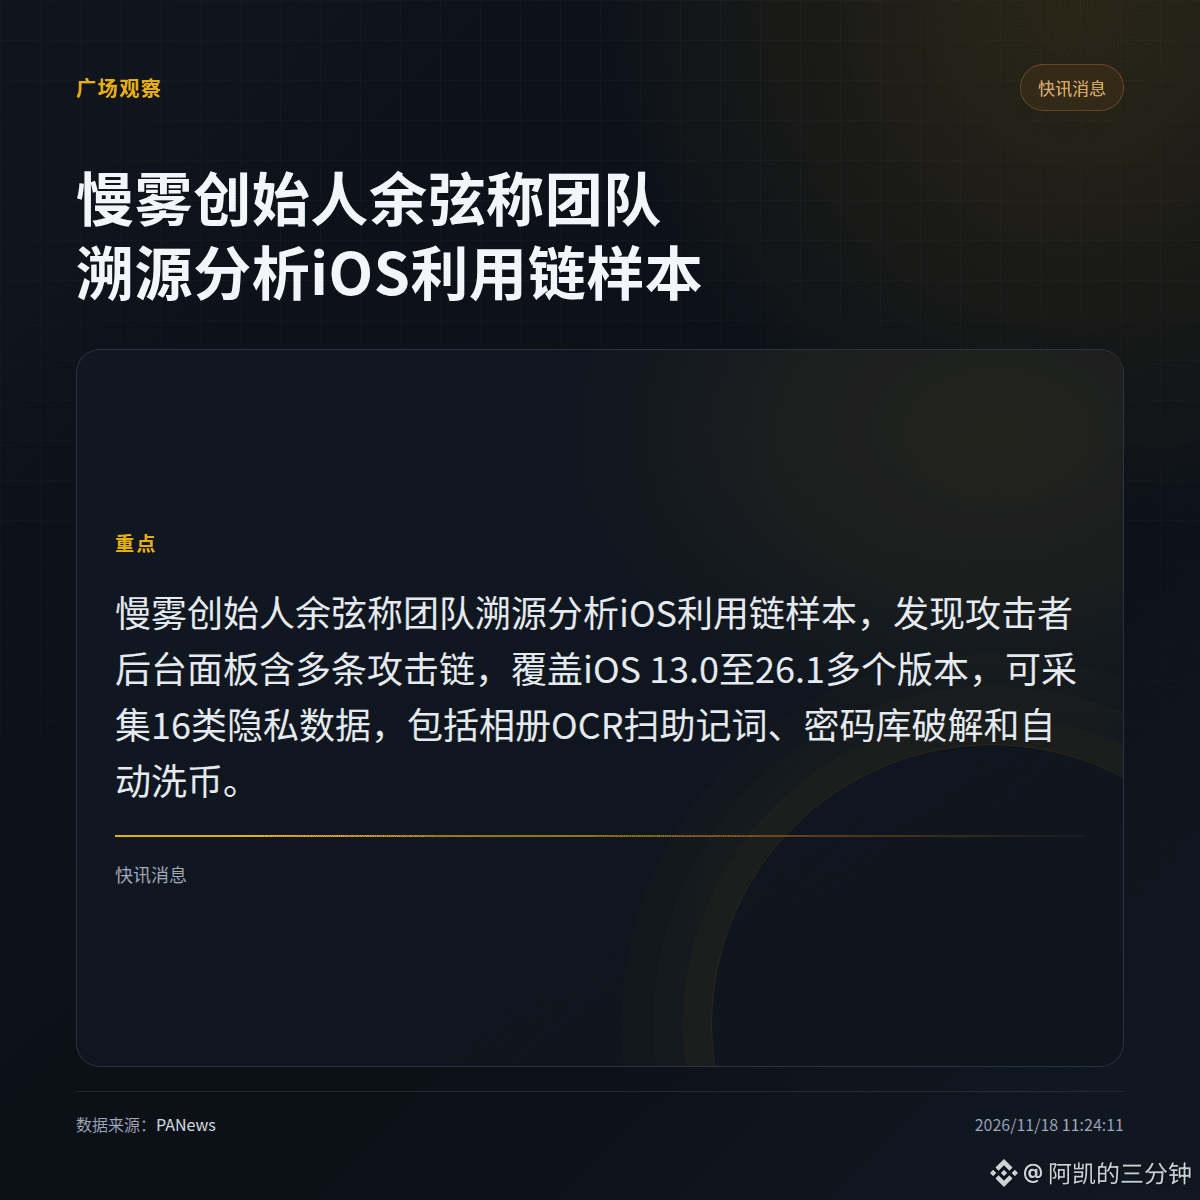
El 18 de noviembre, Yu Xian, fundador de SlowMist, dijo que, tras rastrear el origen de muestras de una cadena de explotación de iOS, el equipo descubrió que el panel de control de los atacantes incluía varias cadenas: desde cadenas de hooks para iOS 13.0 a 17.3 hasta cadenas de explotación del kernel para las versiones 18.4 a 18.7.2 y 26.0 a 26.1. Estas podían recopilar 16 tipos de datos privados. Entre sus funciones estaban escanear con OCR las fotos originales de los álbumes en busca de frases semilla, descifrar gestores de contraseñas y lavar automáticamente fondos en varias cadenas. La cadena de explotación del kernel para las versiones 18.4 a 18.7.2 también podía volcar íntegramente el llavero (Keychain) e inyectar código en SpringBoard. En mi caso, primero observo si la relación entre volumen y precio puede mantenerse; no conviene precipitarse a seguir una noticia aislada.
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono