Una plataforma de pruebas de sitios web fue envenenada; incluso la web oficial de una billetera de hardware podría convertirse en una puerta de entrada para el phishing.
Según informó Decrypt, Optimizely sufrió un ataque a la cadena de suministro. Se inyectó código malicioso en las páginas de 178 sitios web, incluidos Ledger y BBC, que reemplazaba sin que los visitantes lo notaran las direcciones de las billeteras receptoras por direcciones de los atacantes e intentaba robar información de tarjetas bancarias.
Esto significa que la superficie de ataque se desplaza del backend de los exchanges a los componentes de terceros del frontend: si se vulnera un SaaS de pruebas, pruebas A/B o análisis, la propia web oficial se convierte en un punto de riesgo. Para los titulares, ya no es seguro verificar una dirección simplemente copiándola y pegándola. Antes de transferir, hay que confirmar los primeros y últimos caracteres de la dirección en la pantalla de la billetera de hardware o con el destinatario. Esto se aplica a $BTC , $ETH y todos los activos en cadena.
Dos aspectos que conviene observar: primero, si avanza la reparación de Optimizely y aumenta la lista de sitios afectados; segundo, si aparecen nuevos casos de robo de billeteras.
¿Qué te preocupa más: los riesgos de la cadena de suministro de componentes de terceros o tus hábitos al verificar direcciones cuando haces transferencias?
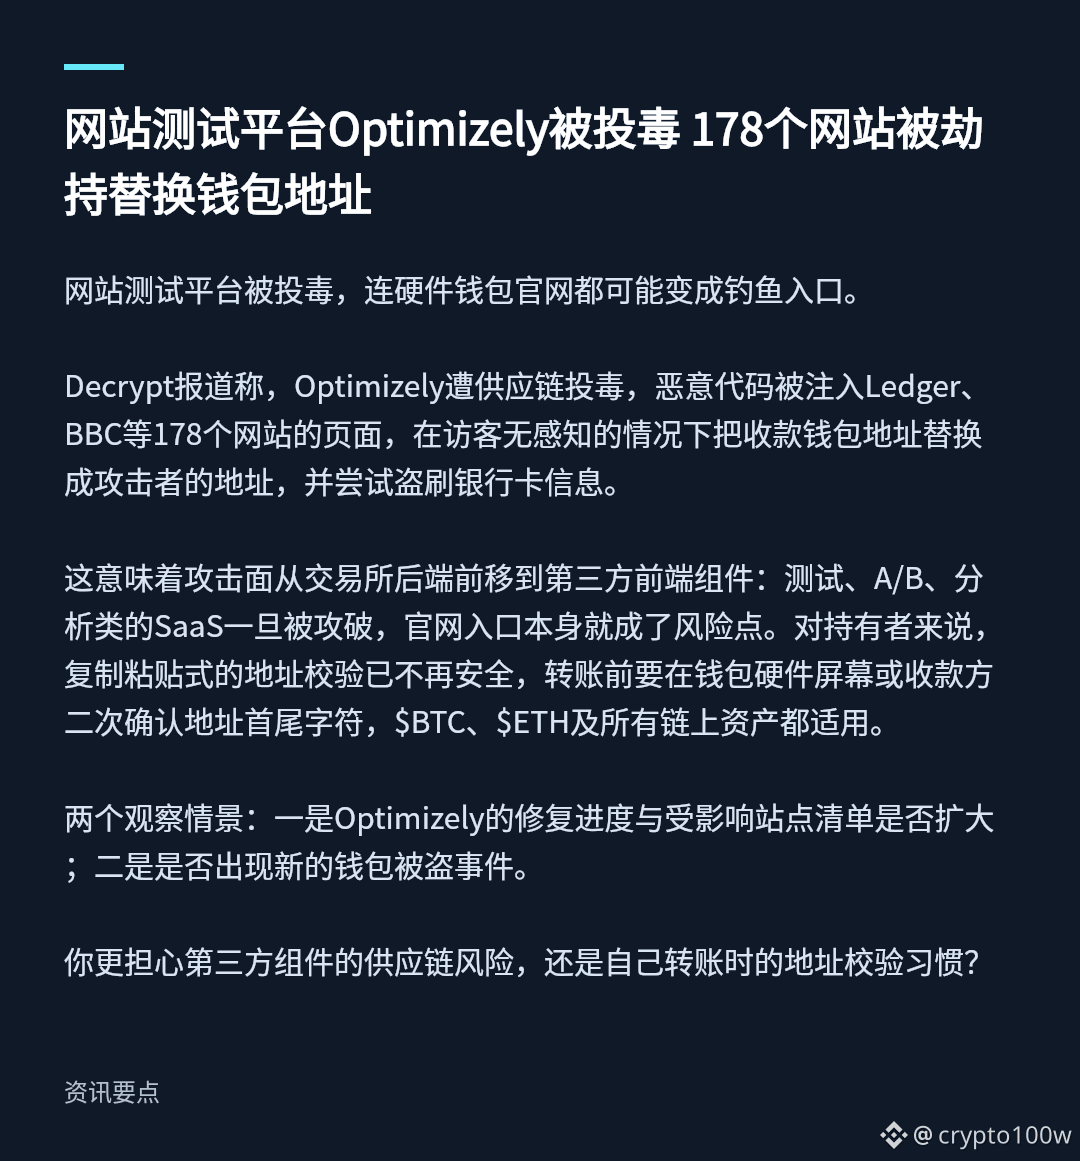
Imagen 1: La plataforma de pruebas de sitios web Optimizely fue envenenada; secuestraron 178 sitios web y sustituyeron direcciones de billeteras de criptomonedas · Puntos clave
Fuente de la imagen: https://decrypt.co/383414/optimizely-hack-hijacked-ledger-bbc-and-176-other-sites-to-swap-crypto-wallet-addresses
Según informó Decrypt, Optimizely sufrió un ataque a la cadena de suministro. Se inyectó código malicioso en las páginas de 178 sitios web, incluidos Ledger y BBC, que reemplazaba sin que los visitantes lo notaran las direcciones de las billeteras receptoras por direcciones de los atacantes e intentaba robar información de tarjetas bancarias.
Esto significa que la superficie de ataque se desplaza del backend de los exchanges a los componentes de terceros del frontend: si se vulnera un SaaS de pruebas, pruebas A/B o análisis, la propia web oficial se convierte en un punto de riesgo. Para los titulares, ya no es seguro verificar una dirección simplemente copiándola y pegándola. Antes de transferir, hay que confirmar los primeros y últimos caracteres de la dirección en la pantalla de la billetera de hardware o con el destinatario. Esto se aplica a $BTC , $ETH y todos los activos en cadena.
Dos aspectos que conviene observar: primero, si avanza la reparación de Optimizely y aumenta la lista de sitios afectados; segundo, si aparecen nuevos casos de robo de billeteras.
¿Qué te preocupa más: los riesgos de la cadena de suministro de componentes de terceros o tus hábitos al verificar direcciones cuando haces transferencias?
Imagen 1: La plataforma de pruebas de sitios web Optimizely fue envenenada; secuestraron 178 sitios web y sustituyeron direcciones de billeteras de criptomonedas · Puntos clave
Fuente de la imagen: https://decrypt.co/383414/optimizely-hack-hijacked-ledger-bbc-and-176-other-sites-to-swap-crypto-wallet-addresses