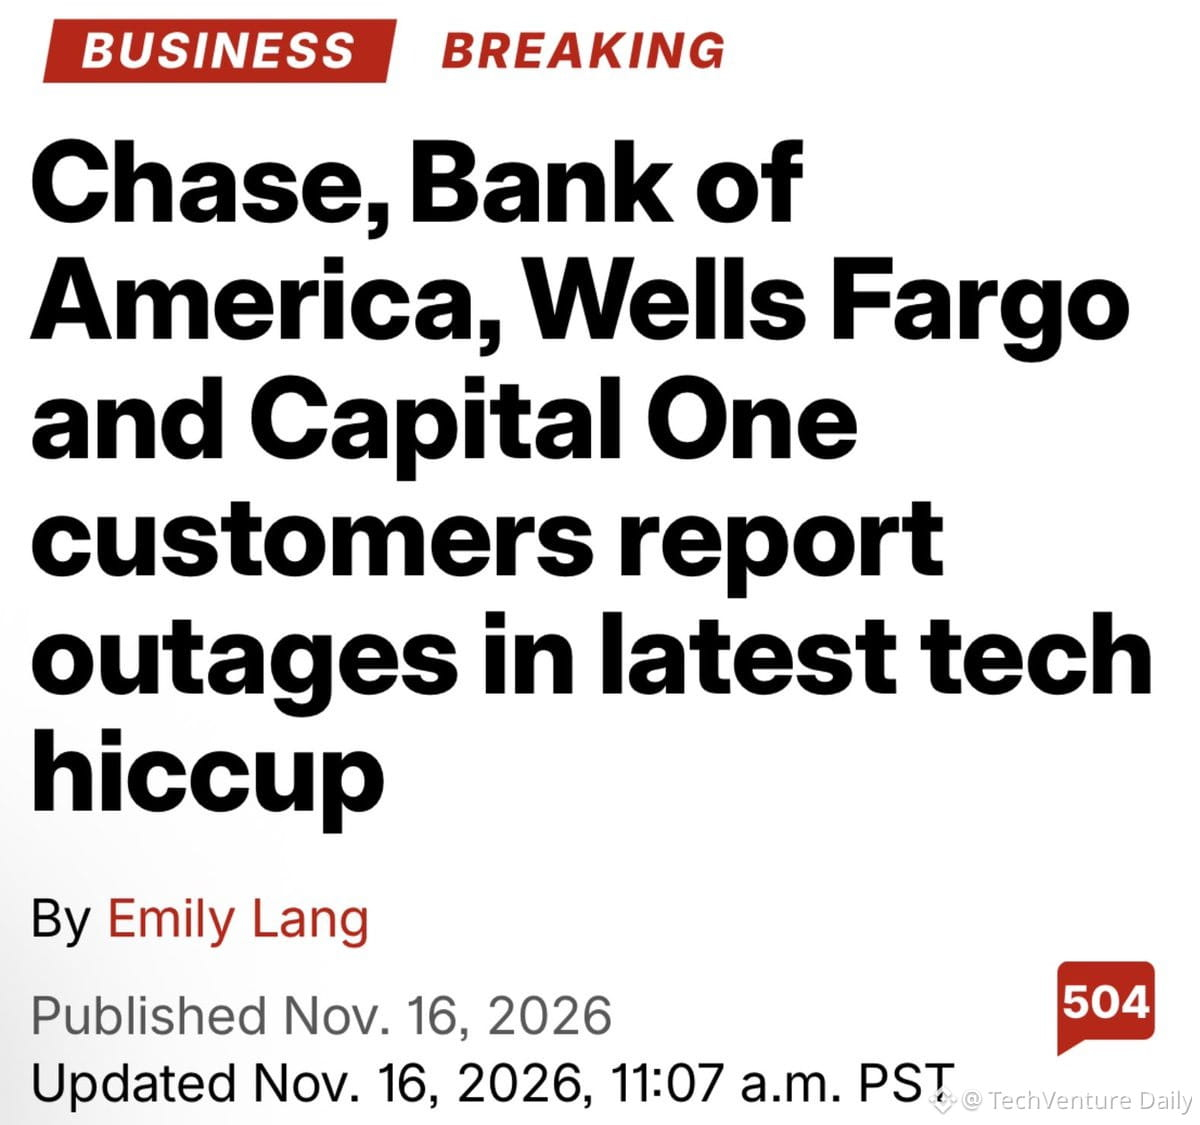
Los principales bancos de EE. UU. (Chase, BofA, Wells Fargo y Capital One) sufrieron interrupciones simultáneas. El patrón apunta claramente a un ataque coordinado, no a fallos técnicos aleatorios.
El verdadero problema: los bancos y los organismos reguladores siguen presentando estos incidentes como «fallos técnicos», cuando la infraestructura está claramente bajo una amenaza persistente. No hay transparencia sobre los vectores de ataque ni análisis forenses públicos de los incidentes; solo control de daños de relaciones públicas.
Lo que los desarrolladores deben saber:
- Las API bancarias son puntos únicos de fallo
- La mayoría de los sistemas de banca minorista funcionan con plataformas bancarias centrales heredadas (mainframes de los años 80 y 90) a las que se han añadido capas web modernas
- La protección contra ataques DDoS y la arquitectura de confianza cero deberían ser lo básico, no algo opcional
- El sector financiero debe adoptar los mismos estándares de divulgación de incidentes que las empresas tecnológicas
Sin análisis post mortem públicos, no podemos aprender de estos fallos. La confianza se erosiona cuando las instituciones fingen que las vulnerabilidades sistémicas no existen.
El verdadero problema: los bancos y los organismos reguladores siguen presentando estos incidentes como «fallos técnicos», cuando la infraestructura está claramente bajo una amenaza persistente. No hay transparencia sobre los vectores de ataque ni análisis forenses públicos de los incidentes; solo control de daños de relaciones públicas.
Lo que los desarrolladores deben saber:
- Las API bancarias son puntos únicos de fallo
- La mayoría de los sistemas de banca minorista funcionan con plataformas bancarias centrales heredadas (mainframes de los años 80 y 90) a las que se han añadido capas web modernas
- La protección contra ataques DDoS y la arquitectura de confianza cero deberían ser lo básico, no algo opcional
- El sector financiero debe adoptar los mismos estándares de divulgación de incidentes que las empresas tecnológicas
Sin análisis post mortem públicos, no podemos aprender de estos fallos. La confianza se erosiona cuando las instituciones fingen que las vulnerabilidades sistémicas no existen.