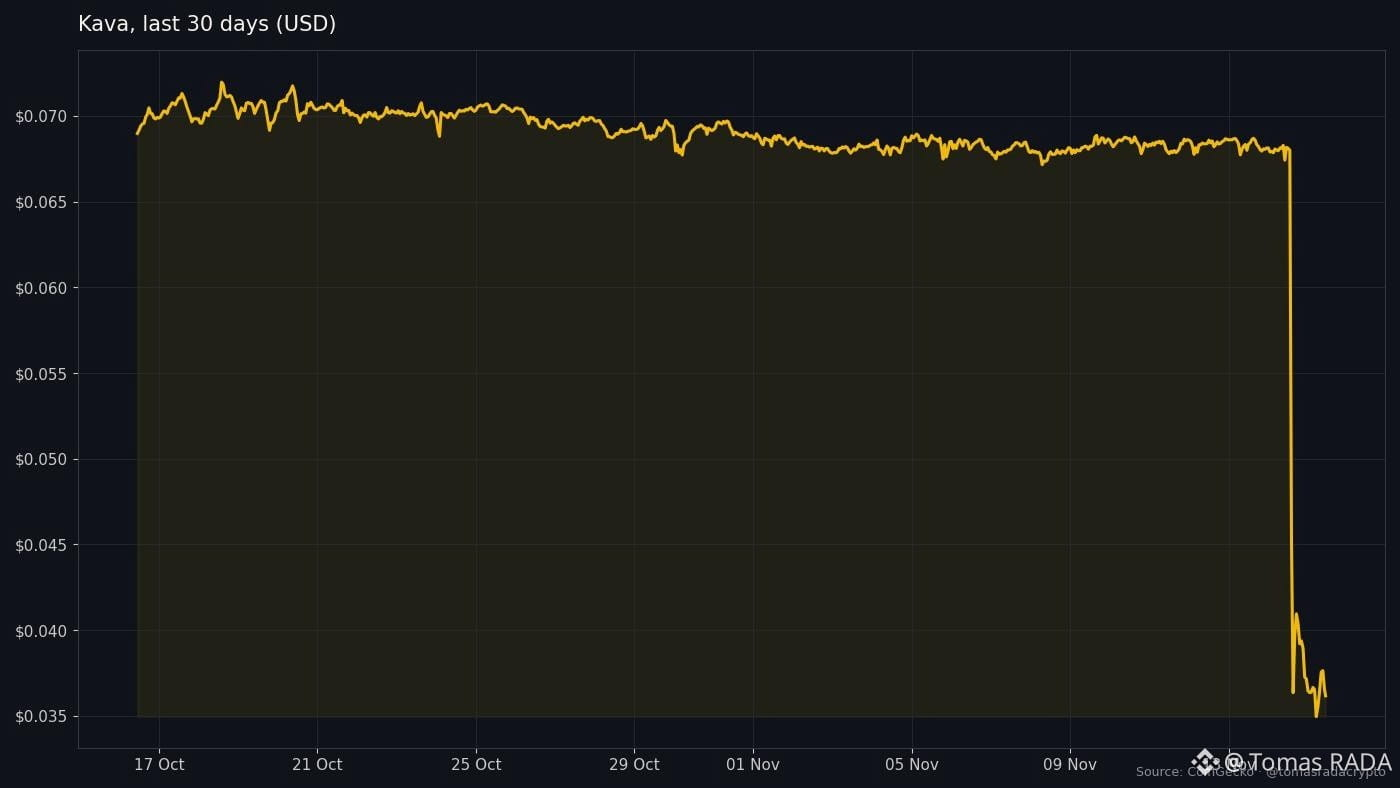
Un atacante drenó 55,2 millones $KAVA de Kava Lend el viernes por la noche, lo que provocó que el precio del token cayera casi un 40%. El exploit se dirigió a un mercado inactivo de BUSD, donde un error matemático permitió al atacante inflar el valor de la garantía 243.000 veces. Al manipular una cifra de oferta neta cercana a cero, el atacante convirtió un pequeño depósito en una garantía fantasma de 1.250 millones de dólares y luego pidió préstamos respaldándose en ella 127 veces.
Se transfirieron aproximadamente 49,2 millones de tokens a BNB Chain a través de LayerZero y se vendieron por unos 2,1 millones de dólares en $BNB y USDT. El equipo de Kava confirmó que el incidente se limitó al protocolo de préstamos y no se debió a un problema de emisión de tokens. Las plataformas de intercambio asociadas pausaron la actividad de KAVA mientras el equipo prepara un informe completo.
Mi opinión: este es un riesgo clásico de «mercado zombi», donde la baja liquidez crea un caso límite en las matemáticas del contrato inteligente que los desarrolladores olvidaron probar.
Artículo completo: https://app.binance.com/uni-qr/cart/388453413253533?r=KU1Z4N85&l=en-TR
Se transfirieron aproximadamente 49,2 millones de tokens a BNB Chain a través de LayerZero y se vendieron por unos 2,1 millones de dólares en $BNB y USDT. El equipo de Kava confirmó que el incidente se limitó al protocolo de préstamos y no se debió a un problema de emisión de tokens. Las plataformas de intercambio asociadas pausaron la actividad de KAVA mientras el equipo prepara un informe completo.
Mi opinión: este es un riesgo clásico de «mercado zombi», donde la baja liquidez crea un caso límite en las matemáticas del contrato inteligente que los desarrolladores olvidaron probar.
Artículo completo: https://app.binance.com/uni-qr/cart/388453413253533?r=KU1Z4N85&l=en-TR