
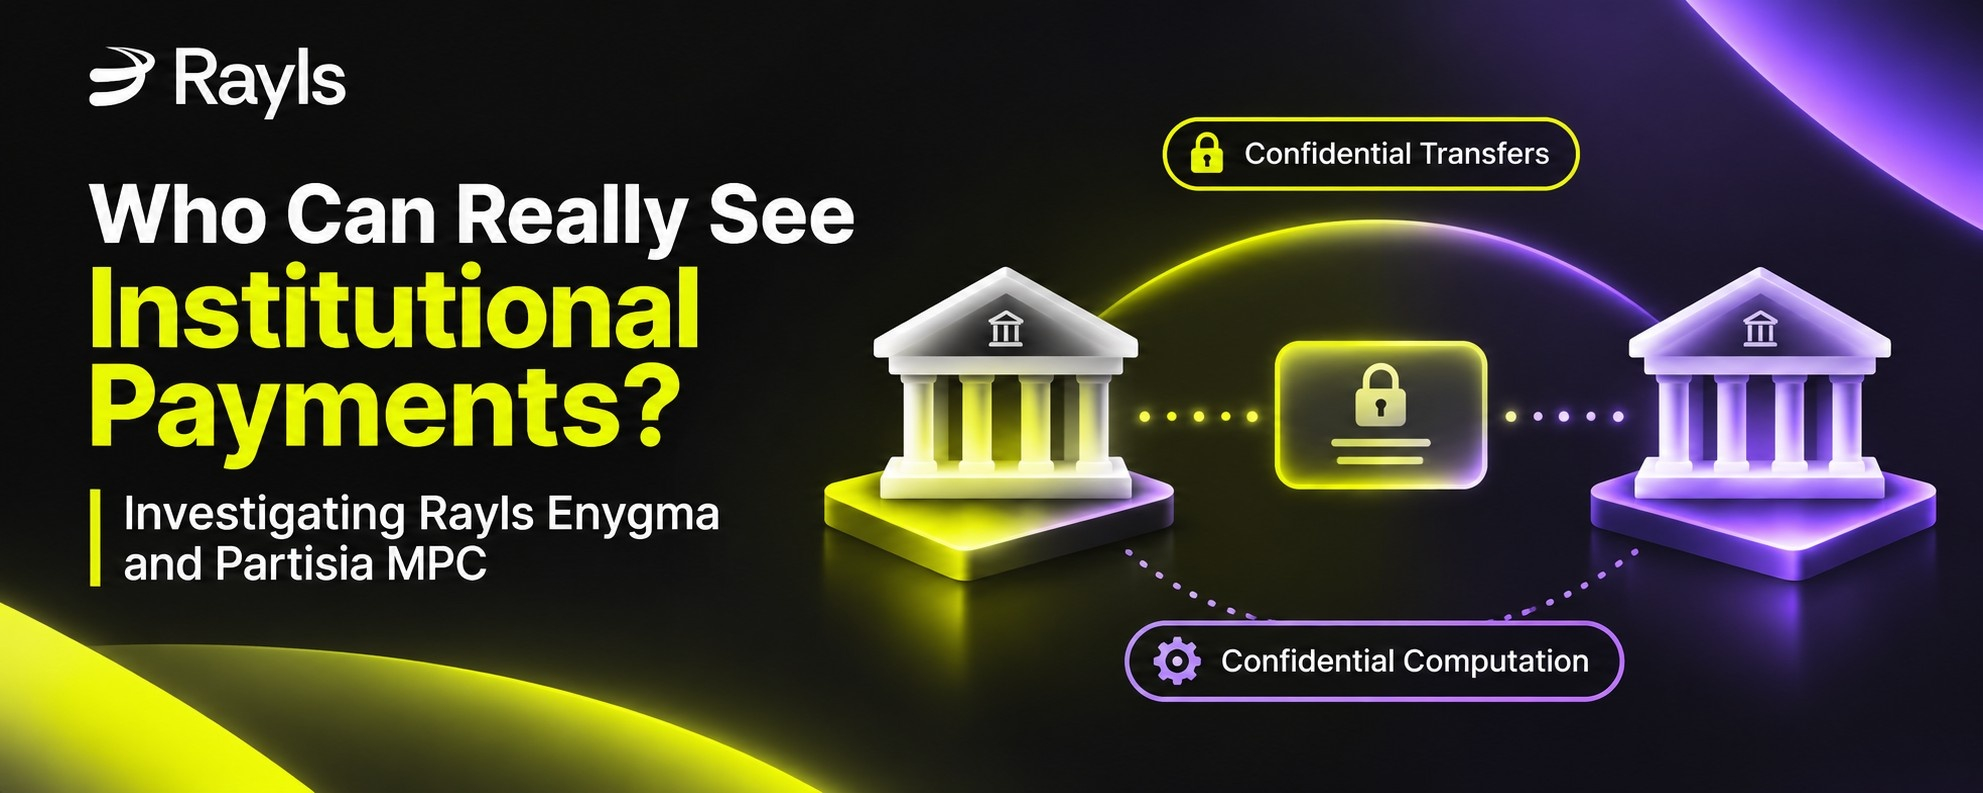
La privacidad en las finanzas institucionales no consiste simplemente en ocultar los detalles de las transacciones. Las preguntas más importantes son: ¿Quién puede ver los datos? ¿Qué sigue siendo visible para los participantes de la red? ¿Y quién tiene autoridad para acceder a la información confidencial?
Investigué dos enfoques diferentes para estas preguntas: Rayls Enygma y Partisia MPC.
Aunque ambos trabajan con datos privados, abordan problemas diferentes.
Rayls Enygma: transferencias institucionales confidenciales
Rayls Enygma está diseñado para admitir transferencias confidenciales entre instituciones que operan en cadenas soberanas independientes.
Su modelo de privacidad combina compromisos criptográficos y pruebas de conocimiento cero para verificar transacciones sin exponer detalles sensibles de las transferencias a los observadores habituales del Hub.
Sin embargo, la privacidad no significa que todos los participantes se vuelvan invisibles.
El remitente sigue siendo identificable en el Hub, mientras que el destinatario queda oculto dentro de un conjunto de anonimato de hasta seis participantes. Esta protección depende del tamaño de la red y no garantiza un anonimato significativo en una red muy pequeña.
También hay una distinción importante entre los observadores habituales y el operador de la red.
Los servicios de gobernanza del operador pueden descifrar la información de las transacciones entre cadenas mediante las claves de visualización cifradas de los participantes. Esto proporciona capacidades de auditoría y supervisión, pero también significa que el acceso del operador forma parte del modelo de privacidad.
Más allá de la documentación
Una parte importante de la investigación consistió en examinar el repositorio de Enygma, en lugar de basarse únicamente en descripciones generales de privacidad.
La implementación de referencia enygma_payments contiene un aviso Fix M-12 que indica que sus mecanismos de auditoría de la Sección 7 son solo de diseño y no están implementados en dicha implementación de referencia.
Este hallazgo debe interpretarse con cuidado. No significa que la auditoría esté ausente de todas las implementaciones integradas de Rayls Private Network. La arquitectura integrada documenta servicios de gobernanza y capacidades de auditoría independientes.
Otro aspecto importante es la configuración de confianza de Groth16. Su seguridad depende del proceso de configuración, y los parámetros de desarrollo del repositorio público no deben confundirse con los parámetros de la ceremonia de producción.
Partisia MPC: computación confidencial
Partisia adopta un enfoque diferente.
En lugar de centrarse específicamente en las transferencias de activos institucionales, su marco de Computación Multipartita permite que varias partes realicen cálculos sobre datos de entrada privados sin revelárselos entre sí.
Los datos de entrada se distribuyen entre los nodos MPC como partes secretas. El contrato determina cómo se inicia el cálculo y cómo se divulgan los resultados.
El ejemplo de subasta de Vickrey ofrece una ilustración útil a nivel de código.
Su callback auction_compute_complete usa ZkStateChange::OpenVariables para revelar las variables de salida seleccionadas. El callback siguiente lee esas variables y construye el resultado de la subasta.
Esto demuestra un principio importante: mantener privados los datos de entrada no implica necesariamente mantener privados todos los resultados del cálculo. La divulgación de resultados puede controlarse mediante la lógica del contrato.
Dos modelos de privacidad diferentes
La comparación pone de manifiesto una distinción importante.
Rayls Enygma se centra en las transferencias institucionales confidenciales, con un modelo definido de gobernanza y auditoría por parte del operador.
Partisia MPC se centra en la computación confidencial sobre datos de entrada privados, y la divulgación de resultados queda determinada por el contrato de la aplicación.
No son sistemas intercambiables, y sus garantías de privacidad no deben considerarse equivalentes. El marco de computación general de Partisia tampoco proporciona automáticamente liquidación institucional entre cadenas.
Reflexiones finales
El hallazgo más interesante es que la privacidad no es una característica única.
Un sistema puede ocultar los importes de las transacciones a los observadores habituales y, al mismo tiempo, permitir que un operador autorizado inspeccione la actividad entre cadenas. Otro sistema puede mantener secretos los datos de entrada durante el cálculo y revelar deliberadamente ciertos resultados.
Comprender estos límites es más útil que simplemente decir que una plataforma es privada.
En las finanzas institucionales, la pregunta real no es solo qué oculta un sistema, sino también qué revela, a quién y en qué condiciones.