Las herramientas para desarrolladores están en el punto de mira: esta vez, hasta una instalación normal de dependencias podría verse comprometida.
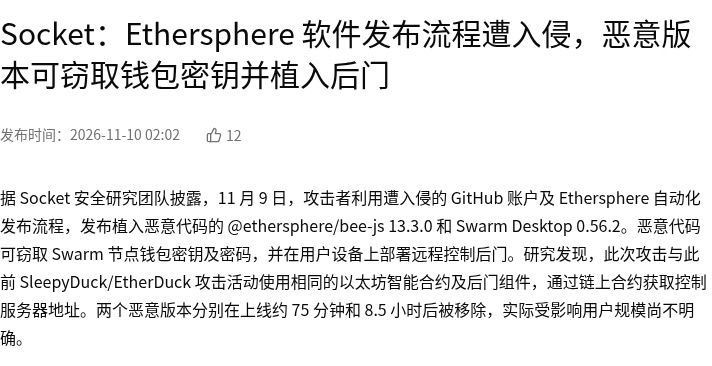
El equipo de seguridad de Socket reveló que el 9 de noviembre unos atacantes vulneraron la cuenta de GitHub de Ethersphere y su proceso de publicación automatizada, y subieron a npm versiones 13.x de @ethersphere/bee-js con código malicioso. El paquete malicioso roba, al instalarse o ejecutarse, las claves privadas de las billeteras locales de los desarrolladores, sus frases semilla y credenciales sensibles almacenadas en variables de entorno, además de instalar una puerta trasera. bee-js es el SDK central del ecosistema Swarm/Bee y muchas dApps y herramientas de nodos dependen de él.
Según Wu Shuo, los atacantes optaron por infiltrarse en el proceso de publicación en lugar de recurrir al phishing directo, por lo que incluso una instalación normal de dependencias podría verse comprometida. El impacto apunta a ser negativo, pero se concentra en los flujos de trabajo de los desarrolladores y en la seguridad de la cadena de suministro de software; a corto plazo, no supone un catalizador directo para el precio de BZZ.
Escenario a vigilar 1: si ya han robado claves privadas locales de desarrolladores, podrían sustraer sus fondos sin previo aviso. Escenario a vigilar 2: si no se revisa la cadena de publicación automatizada de CI, el riesgo podría seguir propagándose.
¿Revertirías primero a una versión anterior y fijarías la versión de bee-js, o rotarías primero las claves privadas de las billeteras y las claves API de los exchanges?
Imagen 1: El proceso de publicación de Ethersphere, vulnerado; una versión maliciosa de bee-js roba claves de billeteras · Captura de pantalla de la página de origen
Fuente de la imagen: https://www.wublock123.com/news/socket-ethersphere-software-supply-chain-compromise-steals-wallet-keys-71620
El equipo de seguridad de Socket reveló que el 9 de noviembre unos atacantes vulneraron la cuenta de GitHub de Ethersphere y su proceso de publicación automatizada, y subieron a npm versiones 13.x de @ethersphere/bee-js con código malicioso. El paquete malicioso roba, al instalarse o ejecutarse, las claves privadas de las billeteras locales de los desarrolladores, sus frases semilla y credenciales sensibles almacenadas en variables de entorno, además de instalar una puerta trasera. bee-js es el SDK central del ecosistema Swarm/Bee y muchas dApps y herramientas de nodos dependen de él.
Según Wu Shuo, los atacantes optaron por infiltrarse en el proceso de publicación en lugar de recurrir al phishing directo, por lo que incluso una instalación normal de dependencias podría verse comprometida. El impacto apunta a ser negativo, pero se concentra en los flujos de trabajo de los desarrolladores y en la seguridad de la cadena de suministro de software; a corto plazo, no supone un catalizador directo para el precio de BZZ.
Escenario a vigilar 1: si ya han robado claves privadas locales de desarrolladores, podrían sustraer sus fondos sin previo aviso. Escenario a vigilar 2: si no se revisa la cadena de publicación automatizada de CI, el riesgo podría seguir propagándose.
¿Revertirías primero a una versión anterior y fijarías la versión de bee-js, o rotarías primero las claves privadas de las billeteras y las claves API de los exchanges?
Imagen 1: El proceso de publicación de Ethersphere, vulnerado; una versión maliciosa de bee-js roba claves de billeteras · Captura de pantalla de la página de origen
Fuente de la imagen: https://www.wublock123.com/news/socket-ethersphere-software-supply-chain-compromise-steals-wallet-keys-71620