#JobsReportRaisesHikeOdds
Qué ocurrió: la brecha de seguridad de 6.300 millones de dólares
La noche del 29 de octubre de 2026, el exchange de criptomonedas Binance sufrió el mayor ciberrobo de la historia de los activos digitales, perdiendo aproximadamente 6.340 millones de dólares en varias redes blockchain en apenas unas horas.
Empresas de inteligencia blockchain (como TRM Labs) y la Oficina Federal de Investigación (FBI) identificaron a los responsables como TraderTraitor, una unidad cibernética de élite patrocinada por un Estado y vinculada a Corea del Norte.
mr)
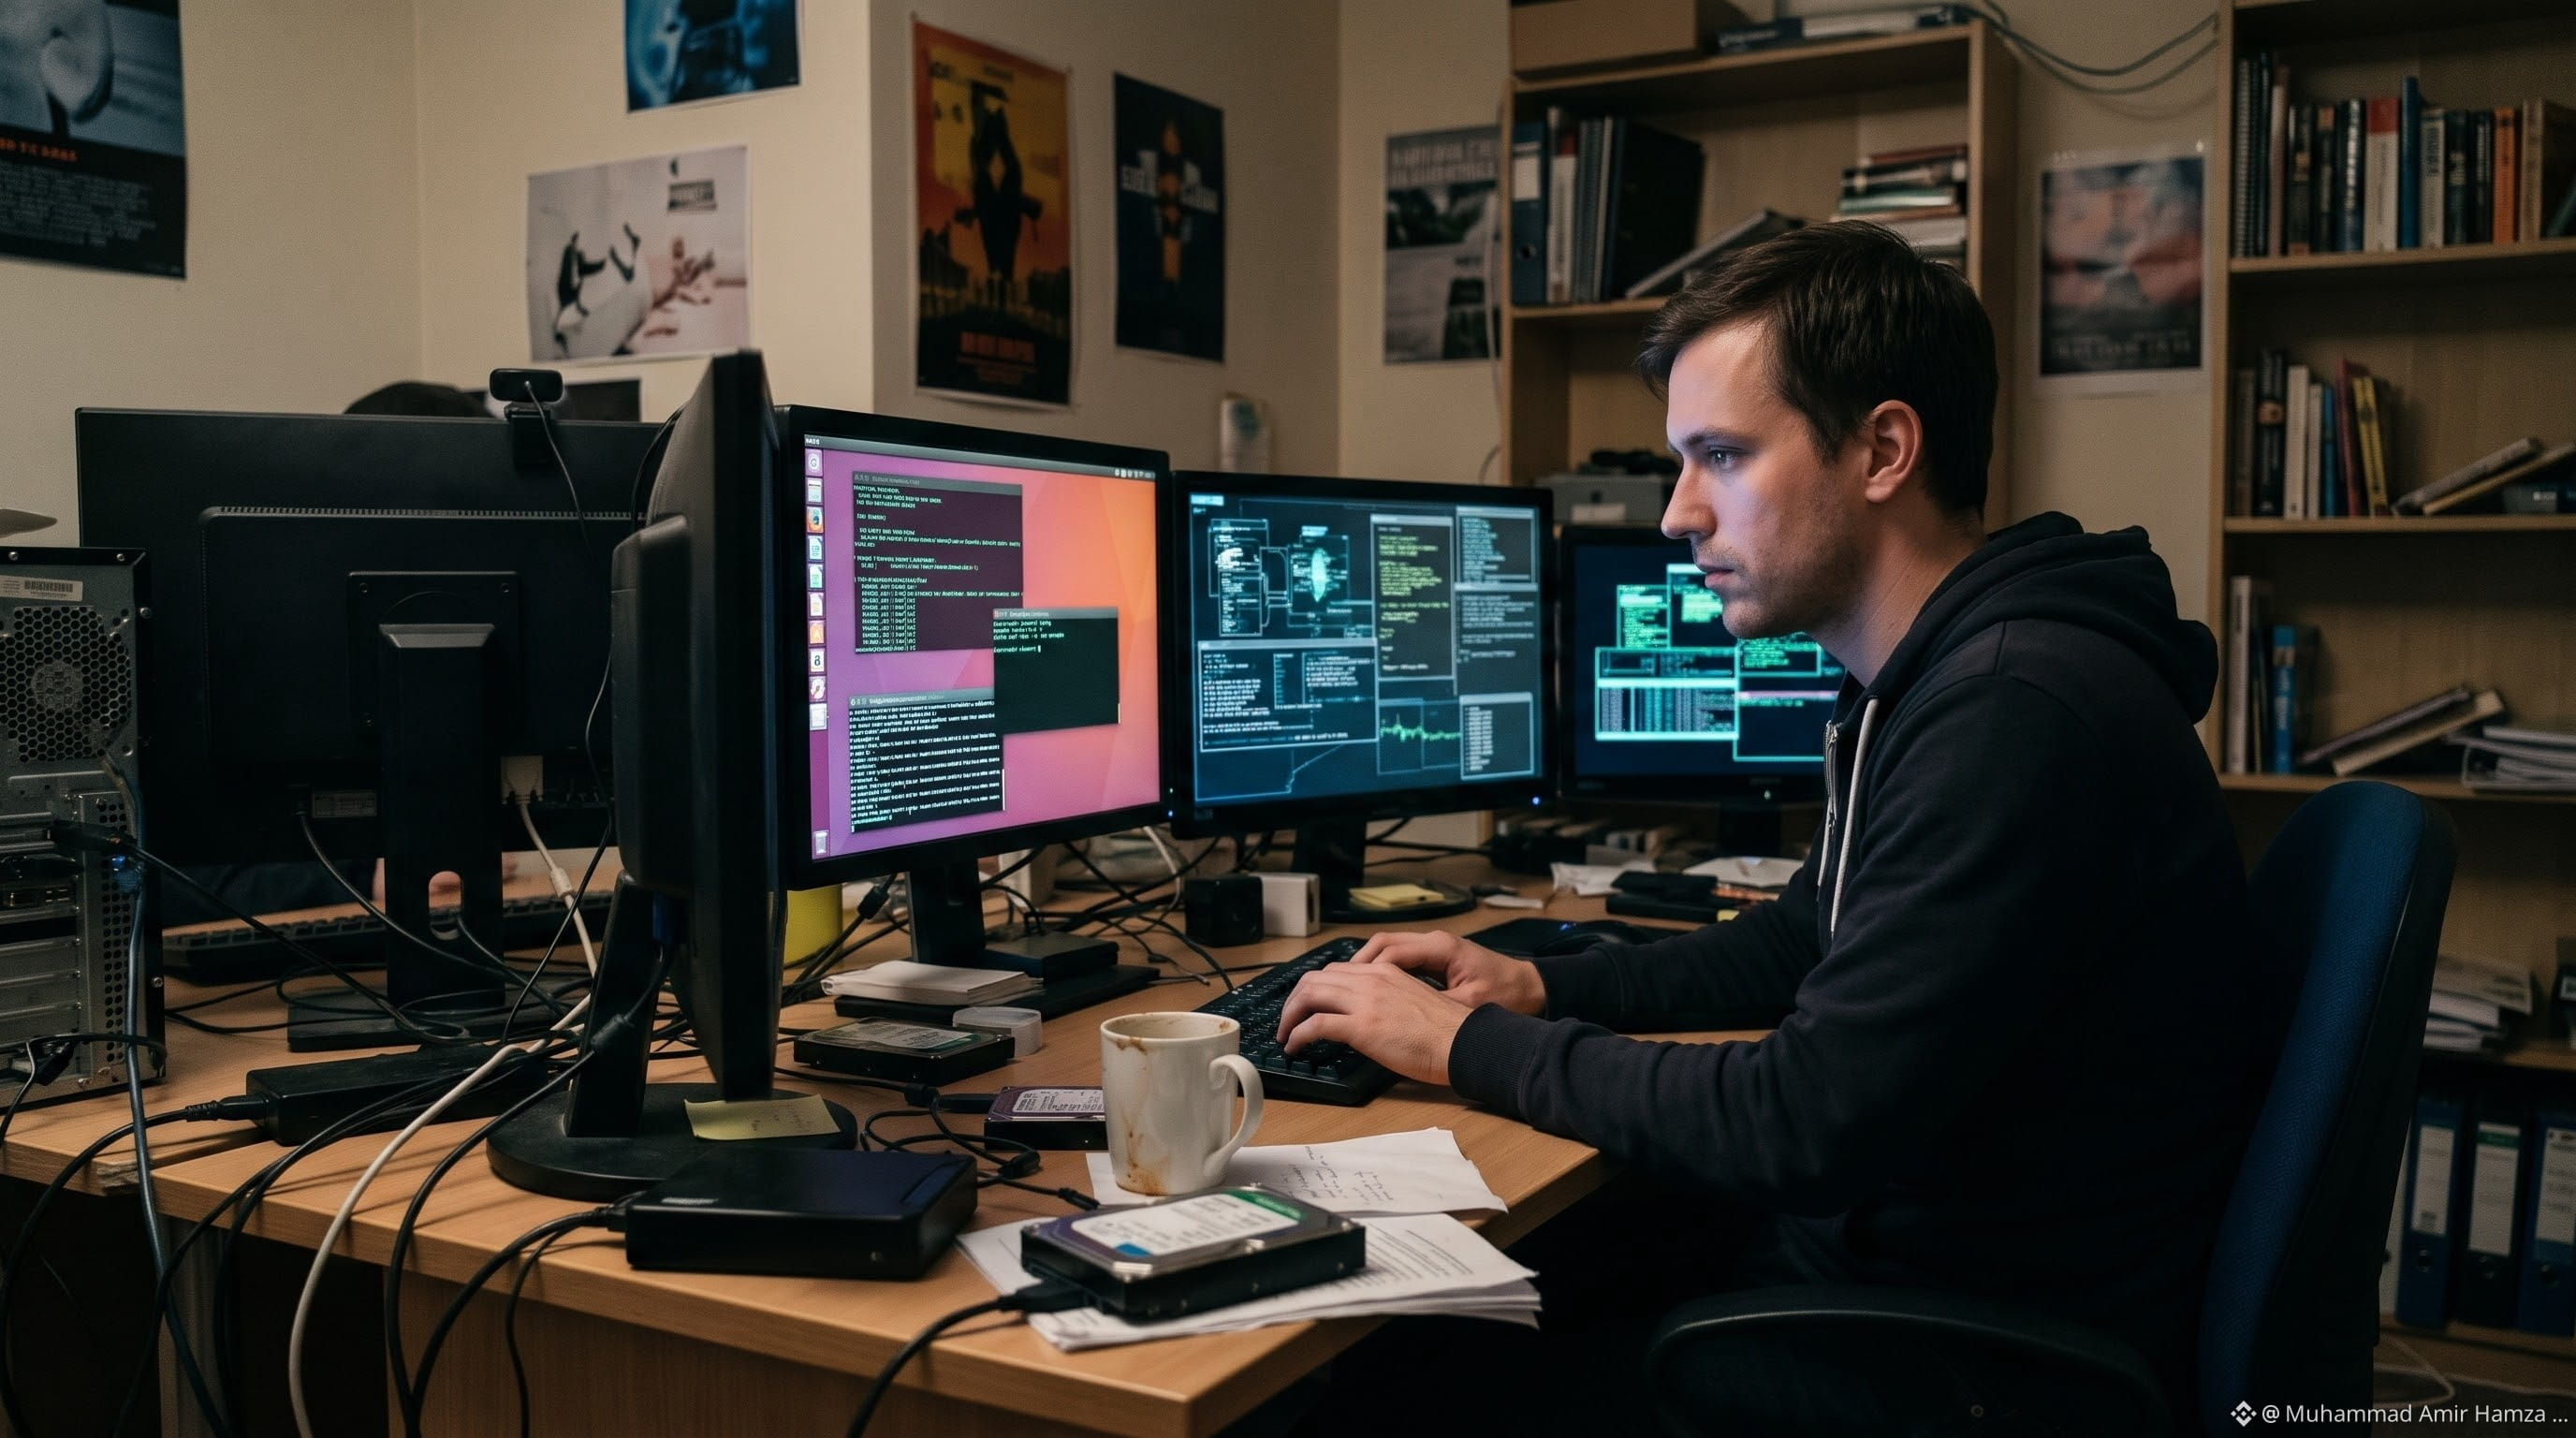
El incidente no fue un simple exploit del front-end ni un error en un contrato inteligente, sino una sofisticada campaña de ingeniería social y movimiento lateral que duró varios meses:
Reconocimiento inicial y compromiso de dispositivos (junio de 2026):
Un ingeniero de billeteras de Binance descargó una versión comprometida de una herramienta de programación con IA.
Aunque Binance aisló el equipo y renovó las credenciales, los atacantes mapearon la estructura del equipo e identificaron quiénes tenían acceso privilegiado a la infraestructura de las billeteras.
.
La falsa entrevista de trabajo y la prueba de programación (septiembre de 2026):
Los hackers contactaron a otro ingeniero clave a través de plataformas legítimas de contratación y networking, haciéndose pasar por un posible empleador ficticio.
Al ingeniero le enviaron una «prueba técnica de programación para realizar en casa» infectada con malware sigiloso que eludía el software de detección de endpoints.
.
Movimiento lateral por la red (octubre de 2026):
Aprovechando el acceso desde el equipo infectado y explotando los flujos de trabajo internos de desarrollo, los atacantes elevaron sus privilegios y comprometieron equipos de otros ingenieros.
A finales de octubre, los hackers llegaron al sistema interno automatizado de firma de billeteras $AMZNB $MSFTB $AAPLB #TetherPlans€28.8MForJuventusCapitalIncrease #KeplrAdvisesSocialLoginUsersToTransferAssets #CPITestsDecemberRateOutlook #WillAnthropicListOnTime
.
La ejecución (29 de octubre de 2026):
Delegación de cuentas EIP-7702: En Ethereum, los atacantes ejecutaron una transacción con autorizaciones prefirmadas mediante el estándar de abstracción de cuentas EIP-7702. Esto convirtió efectivamente la billetera caliente de Binance en
Qué ocurrió: la brecha de seguridad de 6.300 millones de dólares
La noche del 29 de octubre de 2026, el exchange de criptomonedas Binance sufrió el mayor ciberrobo de la historia de los activos digitales, perdiendo aproximadamente 6.340 millones de dólares en varias redes blockchain en apenas unas horas.
Empresas de inteligencia blockchain (como TRM Labs) y la Oficina Federal de Investigación (FBI) identificaron a los responsables como TraderTraitor, una unidad cibernética de élite patrocinada por un Estado y vinculada a Corea del Norte.
mr)
El incidente no fue un simple exploit del front-end ni un error en un contrato inteligente, sino una sofisticada campaña de ingeniería social y movimiento lateral que duró varios meses:
Reconocimiento inicial y compromiso de dispositivos (junio de 2026):
Un ingeniero de billeteras de Binance descargó una versión comprometida de una herramienta de programación con IA.
Aunque Binance aisló el equipo y renovó las credenciales, los atacantes mapearon la estructura del equipo e identificaron quiénes tenían acceso privilegiado a la infraestructura de las billeteras.
.
La falsa entrevista de trabajo y la prueba de programación (septiembre de 2026):
Los hackers contactaron a otro ingeniero clave a través de plataformas legítimas de contratación y networking, haciéndose pasar por un posible empleador ficticio.
Al ingeniero le enviaron una «prueba técnica de programación para realizar en casa» infectada con malware sigiloso que eludía el software de detección de endpoints.
.
Movimiento lateral por la red (octubre de 2026):
Aprovechando el acceso desde el equipo infectado y explotando los flujos de trabajo internos de desarrollo, los atacantes elevaron sus privilegios y comprometieron equipos de otros ingenieros.
A finales de octubre, los hackers llegaron al sistema interno automatizado de firma de billeteras $AMZNB $MSFTB $AAPLB #TetherPlans€28.8MForJuventusCapitalIncrease #KeplrAdvisesSocialLoginUsersToTransferAssets #CPITestsDecemberRateOutlook #WillAnthropicListOnTime
.
La ejecución (29 de octubre de 2026):
Delegación de cuentas EIP-7702: En Ethereum, los atacantes ejecutaron una transacción con autorizaciones prefirmadas mediante el estándar de abstracción de cuentas EIP-7702. Esto convirtió efectivamente la billetera caliente de Binance en