


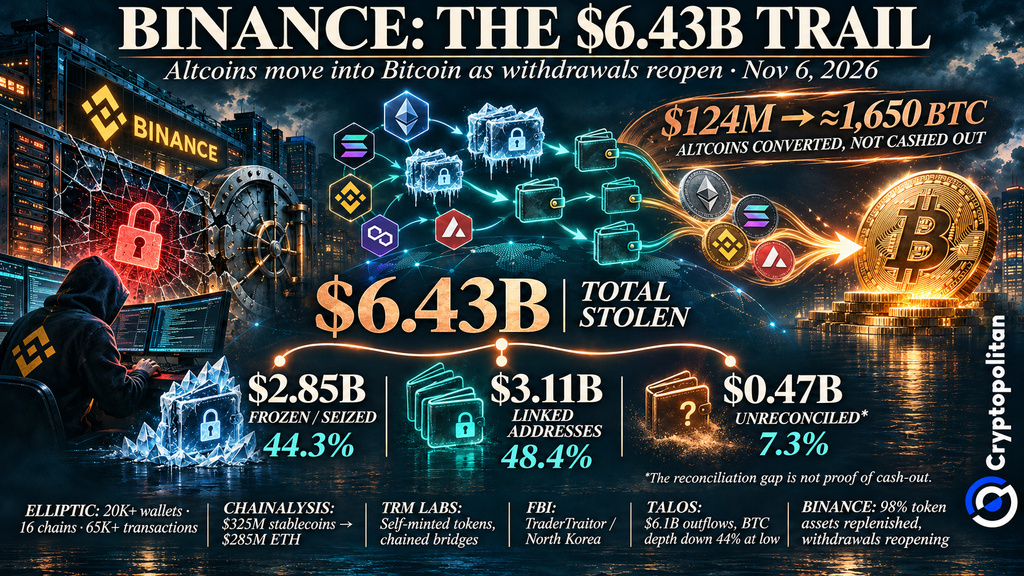
Según el informe de Elliptic del 6 de noviembre, los hackers responsables de robar monedas por valor de 6.430 millones de dólares de Binance han cambiado altcoins robadas por valor de 124 millones de dólares por bitcoin. Estas transacciones se están llevando a cabo al mismo tiempo que Binance vuelve a habilitar la función de retiro para sus clientes.
Cambian altcoins, no las convierten en efectivo
Los cambios de altcoins realizados por los hackers generaron aproximadamente 1.650 BTC. Son independientes de los 1.480 millones de dólares robados como resultado del ataque del 29 de octubre. Hasta ahora, se han movido alrededor de 50 millones de dólares en XRP, mientras que 226 millones de dólares siguen en las billeteras de los hackers. Casi todos los SOL robados, valorados en unos 87 millones de dólares, se han cambiado por otras criptomonedas, transferido entre cadenas de bloques o movido mediante transacciones diseñadas para ocultar su origen.
Sin embargo, las cifras recientes no ofrecen información completa sobre el estado de los fondos robados. La estimación de Elliptic indica que se han congelado 2.850 millones de dólares (el 44,3 % del total), mientras que 3.110 millones de dólares siguen en monederos vinculados (el 48,4 % del total). Estas cifras suman 5.960 millones de dólares de los 6.430 millones robados. Por lo tanto, todavía hay 470 millones de dólares (el 7,3 % del total) que no figuran en las cifras comunicadas. Las discrepancias en el valor de los activos y en el momento en que se comunicaron las cifras podrían explicar estas inconsistencias.
 Hackeo de Binance por 6.430 millones de dólares: se congelan 2.850 millones mientras los hackers convierten 124 millones en Bitcoin
Los 124 millones de dólares convertidos en Bitcoin no deben considerarse una cantidad aparte, ya que los hackers simplemente intercambiaron una criptomoneda por otra. En este contexto, es importante señalar que, según Elliptic, solo se ha retirado una pequeña parte del dinero robado.
Cómo sigue avanzando el blanqueo
Los fondos robados se han distribuido mediante varias transacciones. Según el análisis de Elliptic, se han rastreado más de 20.000 monederos de criptomonedas, 16 cadenas de bloques distintas y 65.000 transacciones. Aunque la actividad parece estar automatizada, no hay pruebas de que la controlen agentes de IA.
TRM Labs descubrió que los hackers crearon tokens y fondos de liquidez en Tron para ocultar las transferencias. También movieron fondos mediante tokens de recibo de préstamos y puentes entre cadenas de bloques, eludiendo los monederos en los que los activos podrían congelarse.
Anteriormente, Chainalysis rastreó 325 millones de dólares en monedas estables que se convirtieron en 285 millones de dólares en Ether en 20 minutos, aparentemente para evitar que se congelaran.
Algunas conversiones de XRP pasaron por THORChain. Según informó Cryptopolitan, su sitio web bloqueó las direcciones señaladas tras una solicitud del FBI, pero los nodos independientes siguieron procesando transacciones.
Reapertura de los retiros y prueba de liquidez
Binance está restableciendo los retiros mientras los fondos robados siguen en circulación. En una actualización del 6 de noviembre, la plataforma dijo que tenía previsto reabrir los retiros de HYPE, INJ, APT, PLASMA, NEAR y LTC antes de que terminara la semana siguiente.
Binance también informó que había repuesto el 98 % de los activos en tokens afectados para el 31 de octubre. Se comprometió a cubrir las pérdidas de sus clientes, aunque reemplazar los activos robados no significa recuperarlos.
La reapertura ha puesto bajo presión la liquidez de Binance. Talos registró salidas netas de 6.100 millones de dólares. La profundidad del libro de órdenes de Bitcoin dentro del 1 % cayó un 28 % el primer día y alcanzó un mínimo cercano al 44 % por debajo de los niveles previos al hackeo alrededor del 1 de noviembre, antes de recuperarse.
Bitcoin también cayó alrededor de un 5 % tras el ataque. Sin embargo, Talos encontró pocos indicios de un contagio más amplio en el mercado, en comparación con el colapso de FTX.
Qué implica para los exchanges y el cumplimiento normativo
El 31 de octubre, el FBI atribuyó el robo al grupo TraderTraitor de Corea del Norte. Publicó las direcciones vinculadas a los hackers e instó a los operadores de THORNode, los servicios DeFi y los exchanges instantáneos a bloquear las transacciones relacionadas.
A pesar de la sofisticación del blanqueo, el ataque comenzó con vulnerabilidades de seguridad conocidas. La investigación de Binance describió una falsa entrevista de trabajo, malware instalado en el ordenador de un ingeniero y el uso indebido de una herramienta interna de IA. Los atacantes acabaron obteniendo acceso a sistemas implicados en la firma de transacciones de monederos.
La brecha pone de relieve dos desafíos para los exchanges: proteger a los empleados y los sistemas sensibles frente a intrusiones, y evitar que los fondos robados circulen por redes descentralizadas.
Si estás leyendo esto, ya vas un paso por delante. Mantente así con nuestro boletín.