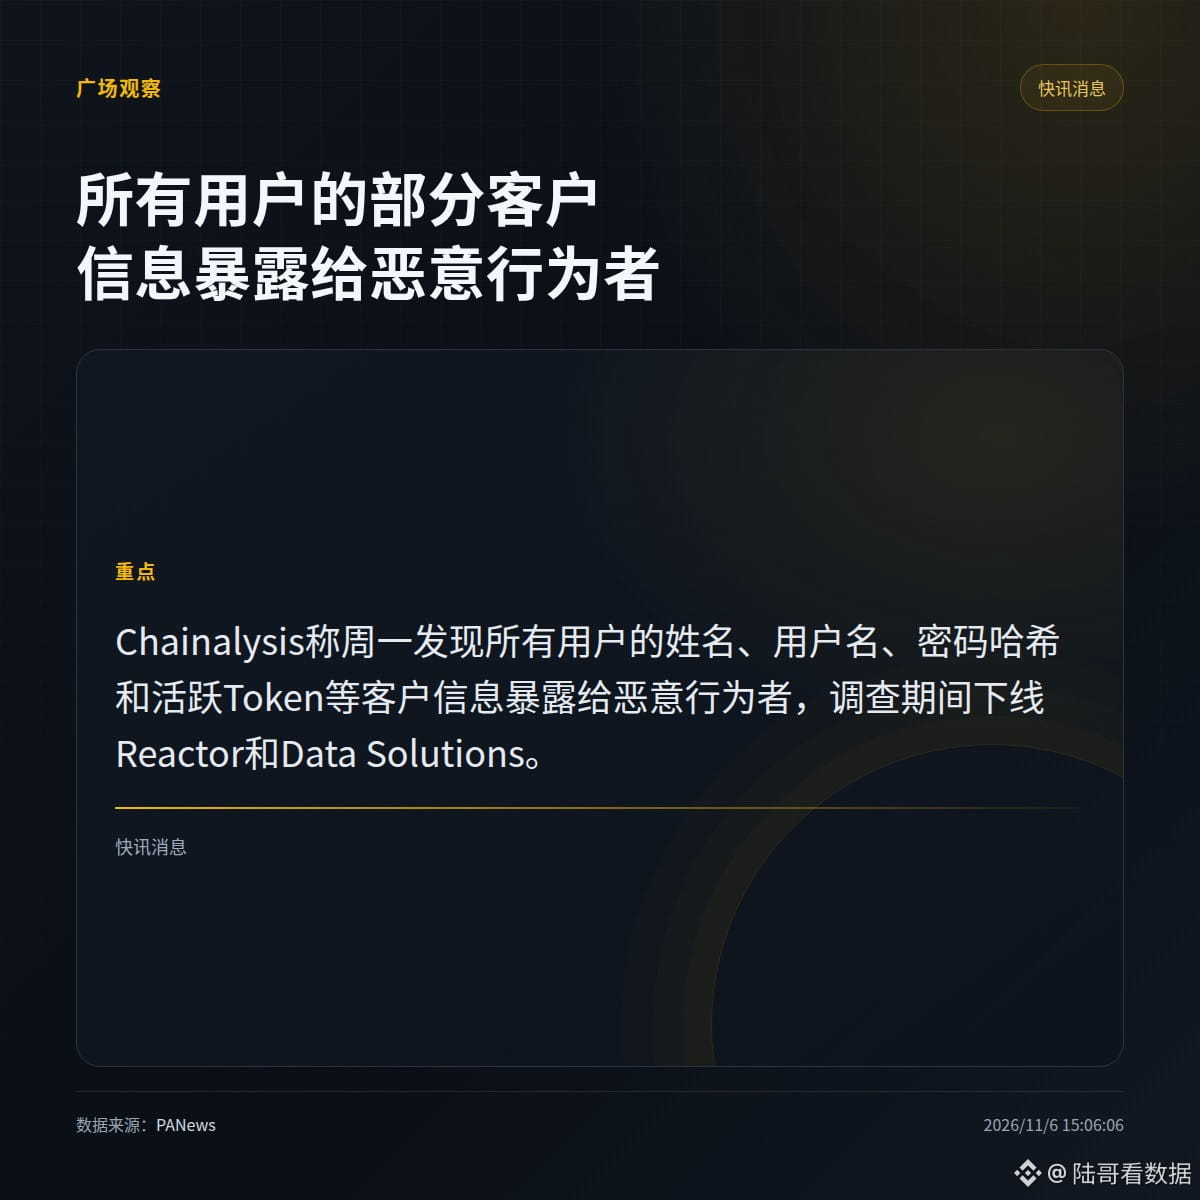
Chainalysis informó que el lunes descubrió que parte de la información de los clientes de todos los usuarios había quedado expuesta a actores maliciosos, incluidos nombres, nombres de usuario, hashes de contraseñas y tokens activos.
Durante la investigación, Chainalysis retiró el acceso a Reactor y Data Solutions. La empresa indicó que, por el momento, no hay pruebas de que se haya accedido a los datos de investigación ni de que se hayan manipulado los datos de atribución. Tras detectar actividad anómala hoy, se desconectaron KYT (la interfaz de usuario y la API), otros productos de análisis de direcciones y la página de inicio de sesión. También se notificó directamente a los clientes cuyas cuentas de KYT podrían haber sufrido accesos no autorizados.
· El alcance de la exposición abarca a «todos los usuarios»; los campos expuestos incluyen hashes de contraseñas y tokens activos.
· «No se accedió a los datos de investigación» es la versión actual de la empresa y aún no ha sido verificada por terceros.
Si no puedes iniciar sesión en tu herramienta de cumplimiento normativo, ¿te pondrías primero en contacto con tu gestor de cuenta o revisarías primero tu red local?
Durante la investigación, Chainalysis retiró el acceso a Reactor y Data Solutions. La empresa indicó que, por el momento, no hay pruebas de que se haya accedido a los datos de investigación ni de que se hayan manipulado los datos de atribución. Tras detectar actividad anómala hoy, se desconectaron KYT (la interfaz de usuario y la API), otros productos de análisis de direcciones y la página de inicio de sesión. También se notificó directamente a los clientes cuyas cuentas de KYT podrían haber sufrido accesos no autorizados.
· El alcance de la exposición abarca a «todos los usuarios»; los campos expuestos incluyen hashes de contraseñas y tokens activos.
· «No se accedió a los datos de investigación» es la versión actual de la empresa y aún no ha sido verificada por terceros.
Si no puedes iniciar sesión en tu herramienta de cumplimiento normativo, ¿te pondrías primero en contacto con tu gestor de cuenta o revisarías primero tu red local?