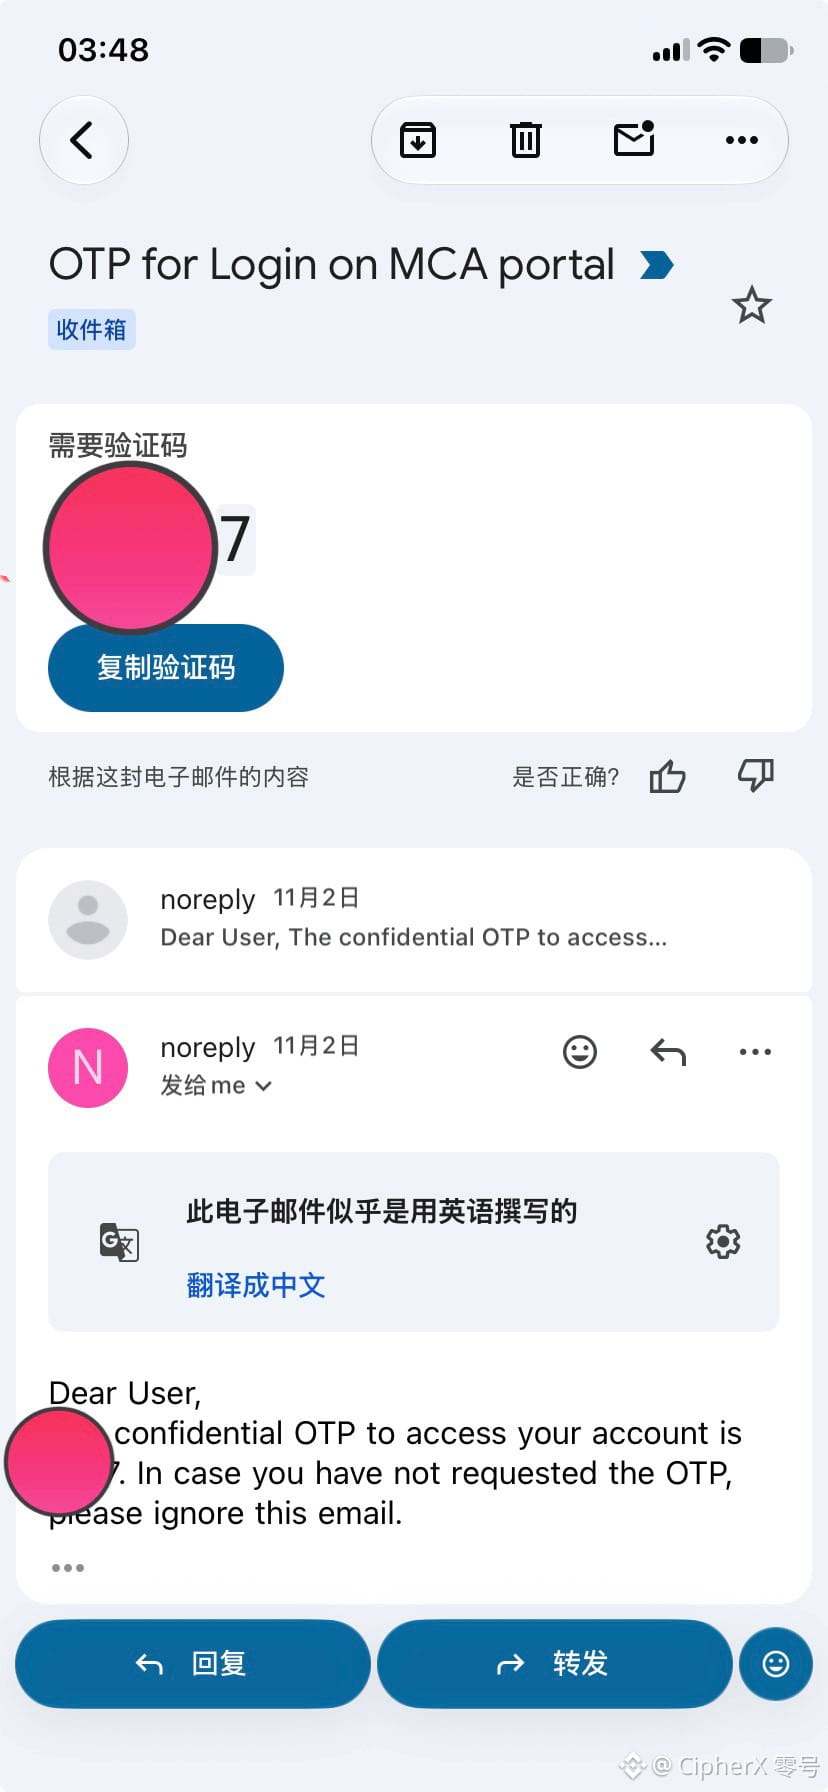
Mis sistemas sufrieron recientemente dos ataques dirigidos consecutivos, el 2 y el 4 de noviembre.
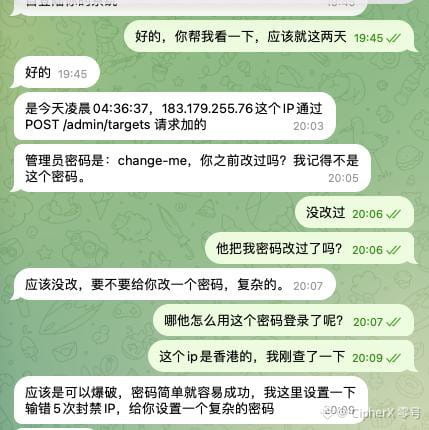
Mientras actualizaba mi sistema de seguridad de contraseñas del 3 al 4 de noviembre, un atacante aprovechó la ventana de mantenimiento para vulnerar mi sistema de IA a las 4:36 a. m. del día 4. No fue hasta las 7:40 p. m. de esa misma noche, durante la ejecución en vivo, que detecté que un nombre de usuario malicioso inyectado estaba ejecutando scripts de prueba en segundo plano en mi sistema.
Esto ha sido una seria llamada de atención sobre la seguridad de acceso. De inmediato completé una reconstrucción integral y reforcé la arquitectura de mis contraseñas, restablecí todas las credenciales e implementé una capa de protección prémium específica para proteger todo el entorno.
Mientras tanto, todavía estoy actualizando las contraseñas de mis cuentas en las principales plataformas, un proceso que tardará un poco más en completarse.
Mientras actualizaba mi sistema de seguridad de contraseñas del 3 al 4 de noviembre, un atacante aprovechó la ventana de mantenimiento para vulnerar mi sistema de IA a las 4:36 a. m. del día 4. No fue hasta las 7:40 p. m. de esa misma noche, durante la ejecución en vivo, que detecté que un nombre de usuario malicioso inyectado estaba ejecutando scripts de prueba en segundo plano en mi sistema.
Esto ha sido una seria llamada de atención sobre la seguridad de acceso. De inmediato completé una reconstrucción integral y reforcé la arquitectura de mis contraseñas, restablecí todas las credenciales e implementé una capa de protección prémium específica para proteger todo el entorno.
Mientras tanto, todavía estoy actualizando las contraseñas de mis cuentas en las principales plataformas, un proceso que tardará un poco más en completarse.