
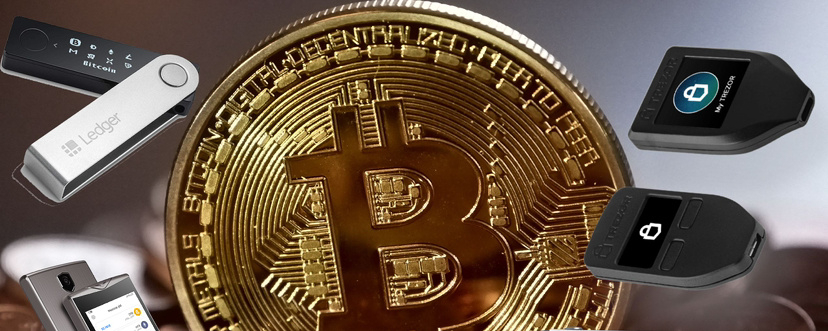
Compramos un monedero físico para proteger nuestras criptomonedas de los hackeos. Pero ¿qué pasa si el peligro está directamente en el dispositivo?
Varios incidentes recientes plantean una pregunta preocupante.
Trezor investiga un Safe 5 comprado a un antiguo distribuidor autorizado. Un usuario afirma haber descubierto un componente electrónico adicional capaz de leer la información mostrada en pantalla, incluida la frase de recuperación. El fabricante considera creíble la denuncia, pero el implante aún no ha sido confirmado en laboratorio.
En Singapur, la policía también informó de que se vendían dispositivos Ledger modificados en algunas tiendas, relacionados con pérdidas de unos 3,5 millones de dólares singapurenses.
Por su parte, Keystone anunció la destrucción de 18 835 dispositivos tras el robo de una clave que permitía verificar su autenticidad.
Así que el problema no solo afecta a los hackers que atacan Internet: también afecta a la fabricación, la distribución y la cadena de suministro.
Y tú, ¿volverías a comprar una billetera física a un distribuidor sin poder verificar todo su origen?
#Ledger #Trezor #Keystone #BilleteraHardware #SeguridadCripto #Autocustodia