


La conocida plataforma global de mercados de predicción Polymarket sufrió un grave incidente de seguridad informática el 29 de octubre. Algunos usuarios informaron que se habían transferido activos de sus cuentas sin autorización, lo que llevó a la plataforma a suspender las operaciones de emergencia.
Según un comunicado oficial de Polymarket, el incidente se originó cuando un proveedor de servicios externo fue víctima de una intrusión, que afectó a su plataforma internacional de negociación Polymarket.com. Polymarket anunció posteriormente que había solucionado el problema y reanudó el servicio aproximadamente una hora después de suspender las operaciones, con el compromiso de compensar íntegramente a los usuarios afectados. Sin embargo, aún están por esclarecerse la magnitud real de los daños y los detalles del método de ataque.
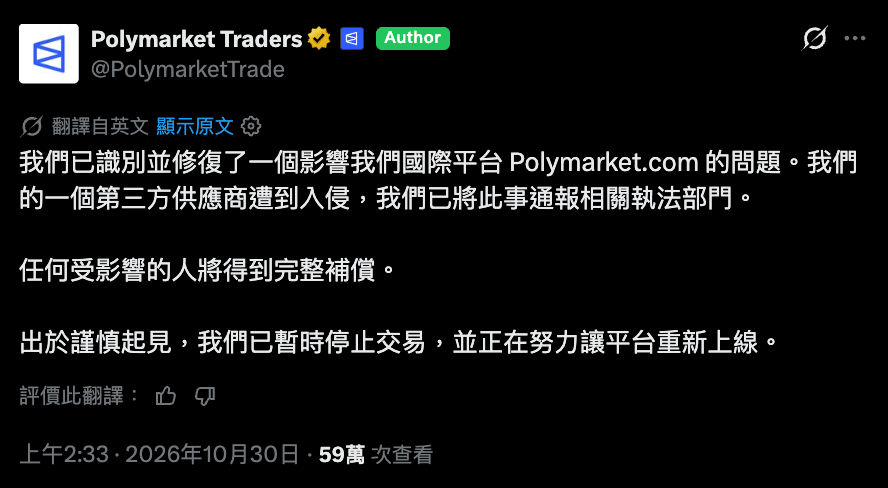 Fuente de la imagen: X/@PolymarketTrade. Según el anuncio oficial de Polymarket, el incidente se originó por la vulneración de un proveedor externo de servicios.
Polymarket suspendió temporalmente las operaciones de emergencia y restableció el servicio aproximadamente una hora después.
Según la página oficial de estado del sistema de Polymarket, la plataforma anunció que entraba en el modo «Solo cancelación de órdenes» (Cancel-only Mode) el 29 de octubre a las 18:05 UTC. La medida restringió las nuevas operaciones y suspendió el servicio de retransmisión de transacciones (Relayer).
Relayer se encarga principalmente de enviar a la cadena de bloques las transacciones firmadas por los usuarios. Suspender las funciones relacionadas puede reducir el riesgo de nuevas transacciones anómalas mientras se investiga el incidente. Unos 32 minutos después, Polymarket anunció que había confirmado y resuelto el problema de seguridad que afectaba a su plataforma internacional, y señaló que uno de sus proveedores externos de servicios había sido vulnerado. Para confirmar la seguridad del sistema, la plataforma mantuvo temporalmente las restricciones a las operaciones.
Más tarde, a las 18:55, Polymarket anunció que se preparaba para restablecer el servicio y, a las 19:05, actualizó el estado del incidente a «resuelto». Según la hora de Taiwán, la interrupción de las operaciones tuvo lugar el 30 de octubre, entre las 2:05 y las 3:05 de la madrugada, y duró aproximadamente una hora.
Polymarket afirmó que había remitido el caso a las autoridades y se comprometió a compensar a los operadores afectados. Por el momento, la plataforma no ha publicado el número total de usuarios afectados ni un calendario concreto de compensación.
El presunto atacante habría controlado unos 2,65 millones de dólares en POL; las pérdidas reales aún están por confirmar
Según informaron (CoinDesk) y (Decrypt), después del incidente, varios usuarios de Polymarket señalaron en la red social X que había actividad inusual en los activos y las posiciones de sus cuentas. Parte de los fondos se transfirió sin autorización.
La plataforma de análisis de cadenas de bloques Arkham rastreó una dirección identificada como posiblemente controlada por un atacante, que llegó a tener unos 2,65 millones de dólares en $POL, el token nativo de Polygon. Los registros en cadena muestran que los fondos implicaron varias operaciones de intercambio de $USDC.e por $POL. Algunas se realizaron a través del servicio de intercambio entre cadenas Relay y, posteriormente, los fondos se transfirieron gradualmente a otras direcciones.
Por otro lado, la estimación preliminar de pérdidas de DeFiLlama ronda los 2,7 millones de dólares, una cifra similar al volumen de fondos observado por Arkham. Sin embargo, los dos datos representan, respectivamente, el valor de los activos de la dirección sospechosa y una estimación preliminar de las pérdidas. No deben sumarse directamente y Polymarket aún no los ha confirmado oficialmente.
La herramienta de monitorización de terceros DebugBear habría sido vulnerada; código malicioso afectó a las operaciones
Según fuentes conocedoras del caso citadas por medios de comunicación, el proveedor externo de servicios que habría sido vulnerado sería DebugBear, una empresa británica de monitorización del rendimiento de sitios web.
DebugBear ofrece principalmente servicios de monitorización de la velocidad y el rendimiento de sitios web, así como de la experiencia de usuario. Su herramienta de monitorización de usuarios reales (Real User Monitoring, RUM) permite insertar código JavaScript en sitios web para recopilar datos sobre el rendimiento de las páginas y su uso.
Tras el incidente, DebugBear declaró públicamente que estaba respondiendo a un incidente de ciberseguridad y recomendó a los clientes que utilizaran el producto RUM retirar de inmediato de sus sitios web el código integrado correspondiente.
La firma de investigación de ciberseguridad Hudson Rock señaló que sus investigadores habían detectado un fragmento de código sospechoso cargado por DebugBear que, al parecer, podía identificar a usuarios de Polymarket con sesión iniciada, intentar vender sus posiciones y transferir los fondos a una dirección determinada.
Hudson Rock indicó que el código incluía una dirección de billetera que presuntamente utilizaba el atacante, lo que coincide con los datos del rastreo en cadena. Sin embargo, aún no se ha confirmado cómo obtuvo el atacante el acceso inicial al sistema.
Changpeng Zhao (CZ), cofundador de Binance, también compartió un análisis preliminar en la red social X y señaló que el incidente podría estar relacionado con un ataque de inyección de código en el frontend (Frontend Injection Attack).
Según esta hipótesis, el atacante podría haber manipulado, mediante código de terceros comprometido, la información de las operaciones que veían los usuarios o el proceso de firma de transacciones, induciéndolos a aprobar operaciones distintas de las previstas.
Sin embargo, Polymarket aún no ha publicado un informe técnico completo de la investigación, por lo que todavía no se puede confirmar la vía concreta del ataque. Tampoco hay pruebas de que la cadena de bloques subyacente o todos los contratos inteligentes hayan sido vulnerados.
Un nuevo incidente relacionado con una vulnerabilidad de terceros este año pone de relieve los retos de ciberseguridad de los mercados de predicción
No es la primera vez que una vulnerabilidad de un proveedor externo afecta a la seguridad de los activos de los usuarios de Polymarket.
Según informó (CoinDesk), en junio de este año, la vulneración de un proveedor externo permitió a un atacante insertar código malicioso en el frontend del sitio web de Polymarket y afectó a menos de 15 cuentas. En aquella ocasión, Polymarket también se comprometió a compensar a los usuarios afectados.
A medida que aumenta el volumen de operaciones en los mercados de predicción, las plataformas deben gestionar numerosas autorizaciones de transacciones, conexiones de billeteras y liquidaciones de fondos. Por ello, el código de terceros integrado en el frontend de los sitios web se ha convertido también en un aspecto clave de la gestión de seguridad.
Aunque el sistema central de operaciones no sea vulnerado directamente, el código externo puede afectar a las operaciones de los usuarios y a la seguridad de sus activos si obtiene permisos excesivos.
Polymarket ya ha completado una reparación preliminar y reanudado las operaciones, pero aún debe esclarecer cómo se vulneró al proveedor externo, qué cuentas resultaron afectadas y cuál será la compensación real por los activos perdidos.
Para el sector de los mercados de predicción, además de la regulación legal de los contratos de eventos, la seguridad de la cadena de suministro de terceros, los procesos de autorización de transacciones y la protección de los activos de los usuarios seguirán siendo cuestiones clave en la gestión de riesgos de las plataformas.
El artículo «Un proveedor externo de Polymarket fue vulnerado; la plataforma suspendió las operaciones durante una hora y prometió una compensación total» se publicó originalmente en «加密城市».