

#xrpledgerpatchesxrpcreationbug
Un error oculto en código de 2015 permaneció sin detectar durante cada $XRP ciclo alcista, cada caída y cada titular. Hasta que dos investigadores lo encontraron. Esto es exactamente lo que estaba en juego y lo cerca que estuvo de llegar a importar.
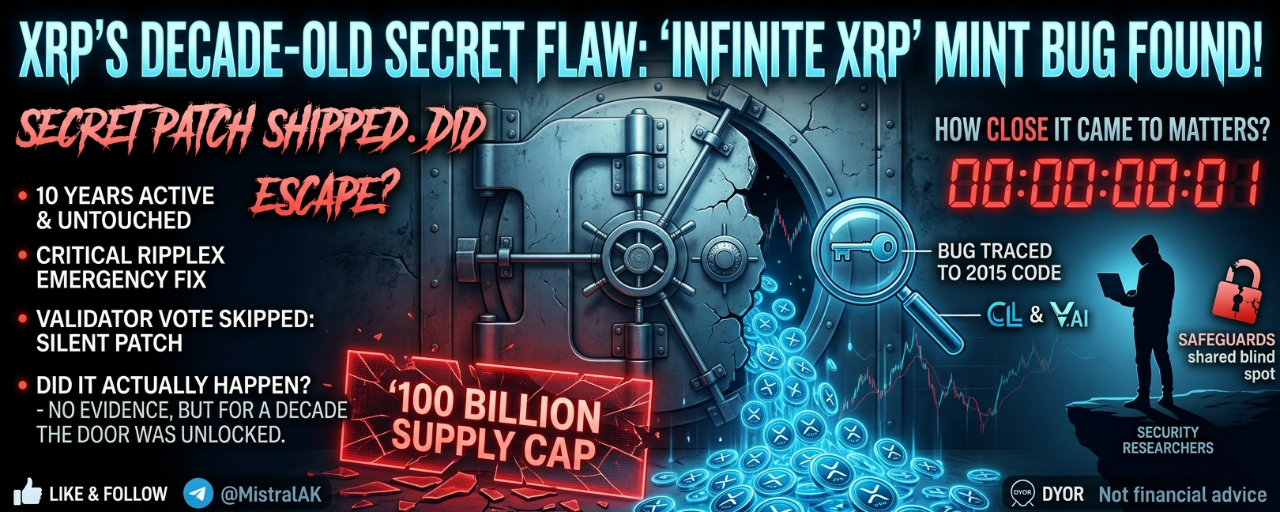
En algún lugar del código de liquidación de hace una década del $XRP Ledger, un único error de cálculo podía romper discretamente la promesa de la que depende cada titular: que nunca habrá más de 100.000 millones de XRP. Ni uno más. Jamás. El 9 de octubre de 2026, RippleX finalmente le contó al mundo qué se había corregido en secreto tres semanas antes: un fallo que, si alguien lo hubiera descubierto primero, podría haberle permitido crear XRP con valor de gasto de la nada.
DATOS CLAVE
▪️ El error se remonta a código escrito alrededor de 2015: pasó aproximadamente una década sin ser detectado
▪️ Lo descubrieron los investigadores de seguridad Cayden Liao y Veria AI, y lo notificaron a través del Programa oficial de recompensas por errores de XRPL el 22 de septiembre de 2026
▪️ RippleX lo reprodujo en menos de 24 horas (el 23 de septiembre) e inmediatamente elevó su gravedad a crítica
▪️ El parche de emergencia silencioso —xrpld 3.4.1— se publicó el 25 de septiembre, sin explicación pública de lo que corregía realmente
▪️ Más del 80 % de los validadores ya se habían actualizado antes de que la mayoría del mundo cripto supiera siquiera que había algo que actualizar
▪️ La historia completa no se contó hasta el 9 de octubre: dos semanas de silencio mientras la corrección se propagaba discretamente por la red
EL MECANISMO: CÓMO SE PODRÍAN HABER FALSIFICADO XRP
El fallo estaba en el exchange descentralizado integrado en XRP Ledger, en el código que suma los pagos que se ejecutan simultáneamente a través de varias ofertas. Ese código utilizaba operaciones matemáticas de 64 bits sin comprobaciones: al llevarlas al límite, se desbordan y vuelven silenciosamente a un número mucho menor.
Esta es la parte peligrosa: en ese escenario, los vendedores habrían recibido el pago completo, mientras que al comprador solo se le habría cobrado la cantidad reducida artificialmente tras el desbordamiento. ¿La diferencia entre lo que debería haberse pagado y lo que realmente se pagó? XRP que nunca debería haber existido.
Y la propia salvaguarda del libro mayor —la comprobación de que «no se creen ni destruyen XRP», diseñada específicamente para detectar este tipo de problema— tampoco pudo detectarlo, porque se basaba en la misma aritmética defectuosa. El sistema de alarma tenía el mismo punto ciego que la vulnerabilidad.
¿REALMENTE OCURRIÓ?
Esta es la parte más importante, y la respuesta es tranquilizadora: nunca hubo pruebas confirmadas, en ningún lugar. RippleX solo demostró que el exploit era real al ejecutarlo en un servidor de pruebas aislado: un laboratorio, no la red activa. XRPL Operations afirma que no encontró indicios de que el fallo se hubiera activado jamás en una red pública. No se falsificaron XRP para los titulares. Pero durante una década, la puerta nunca estuvo cerrada con llave.
¿ES ESTO PARTE DE ALGO MÁS GRANDE?
Es una pregunta razonable, sobre todo justo después de la noticia sobre la exposición cuántica de Bitcoin. La respuesta sincera: no hay pruebas que los relacionen. Son redes distintas, con clases de vulnerabilidad distintas, descubiertas por medios totalmente diferentes: la de Bitcoin es un riesgo futuro conocido y de evolución lenta; esta era un error de cálculo de software de los de toda la vida, detectado como debe funcionar la investigación de seguridad. La conclusión menos emocionante, pero más precisa: cuanto más se examinan estas redes, más fallos antiguos salen a la luz.
LA PARTE QUE AÚN DEBERÍA HACERTE LEVANTAR UNA CEJA
Los cambios en XRPL normalmente se someten a una votación de enmienda por parte de los validadores: un proceso lento, transparente y basado en el consenso. Esta vez se omitió. La corrección se implementó directamente en el código y se desplegó en silencio a medida que los operadores actualizaban sus sistemas, mientras los detalles técnicos se mantuvieron ocultos hasta que todo estuvo hecho. Es defendible dadas las consecuencias en juego, pero sirve para recordar que el «confía en el proceso» tiene una salida de emergencia, y que se utilizó discretamente antes de que el público pudiera opinar.
QUÉ OBSERVAR AHORA
▪️ El informe técnico más completo de RippleX
▪️ Si otras áreas del código que tienen una década reciben el mismo nivel de escrutinio
▪️ Los titulares individuales no tienen que hacer nada: se corrigió a nivel de protocolo/validadores
EN RESUMEN
Un fallo capaz de romper el límite máximo de suministro de XRP estuvo activo durante aproximadamente diez años antes de que alguien lo detectara; y cuando por fin lo descubrieron, lo corrigieron y mantuvieron en secreto antes de que el público pudiera opinar. No se robó nada. No se incumplió ninguna promesa. Pero el margen entre «todo bien» y «crisis» era más estrecho de lo que probablemente suponían la mayoría de los titulares.
¿Una corrección rápida y silenciosa como esta te tranquiliza o te preocupa más que el propio error que se haya omitido la votación habitual?
Fuente: divulgación de RippleX, Programa de recompensas por errores de XRPL, CoinGape, Bitcoin.com, TokenPost, TheCryptoBasic.
Esto no es asesoramiento financiero. Haz siempre tu propia investigación (DYOR).
Dale a Me gusta y síguenos para recibir análisis diarios de operaciones y noticias exclusivas. @MistralAK