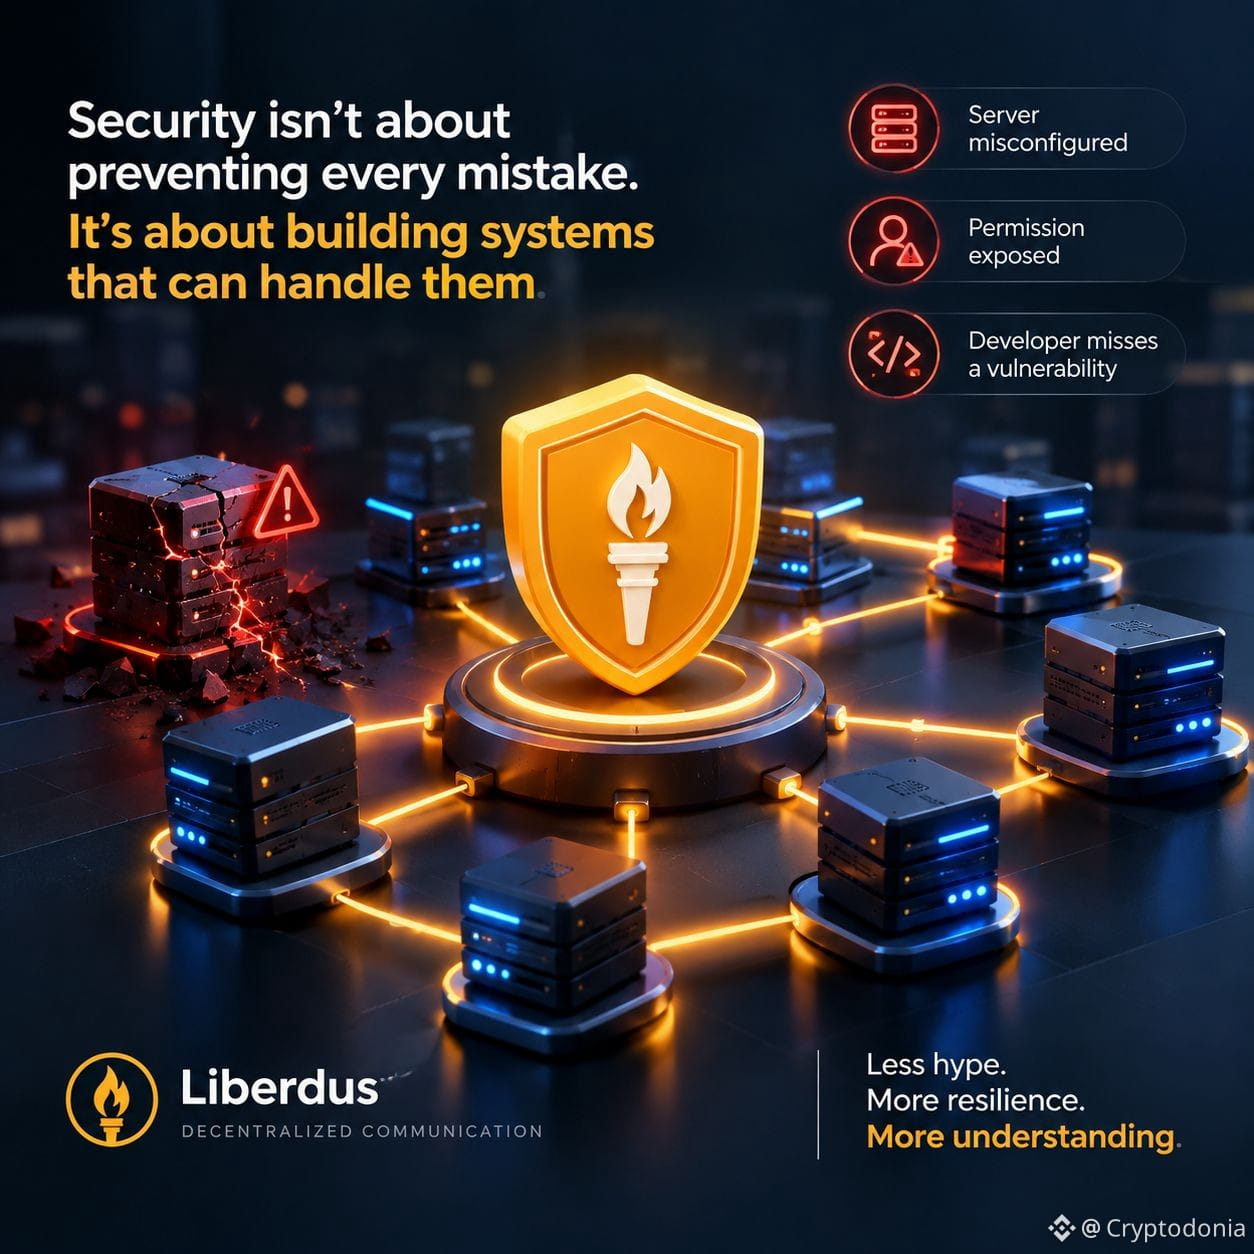
¿Y si la prueba real de la seguridad no fuera evitar cada error, sino asegurarse de que un solo error no derribe todo el sistema? Un servidor se configura mal. Se expone un permiso. Un desarrollador pasa por alto una vulnerabilidad. A veces, basta con un solo error para crear un problema que afecta a miles de usuarios. Por eso creo que la seguridad no se trata solo de detener a los hackers. También se trata de cómo se diseña un sistema para gestionar el fallo. Porque los errores son inevitables. El fallo catastrófico no debería ser el predeterminado. Aquí es donde la descentralización se vuelve una conversación interesante. Distribuir la infraestructura puede reducir ciertos puntos de concentración, pero no hace que un sistema sea invulnerable. Aún pueden ocurrir fallos en el software, nodos comprometidos y errores humanos. Esa es una de las razones por las que @Liberdus me interesa. La comunicación descentralizada plantea una pregunta importante: ¿cómo construimos sistemas que den a las personas más control y, al mismo tiempo, sigan siendo resilientes cuando las cosas salen mal? No creo en vender la perfección. Creo en comprender la arquitectura, reconocer las compensaciones y hacer las preguntas correctas. Porque la confianza real no se construye con promesas de seguridad perfecta. Se construye con sistemas diseñados teniendo el fallo en mente. Menos exageraciones. Más resiliencia. Más comprensión. #Seguridad $KII #Privacidad $QNT


Publicar
Aviso legal: Incluye opiniones de terceros. No debe interpretarse como asesoramiento. Binance AI puede usarse sin garantía. Lee los TyC.