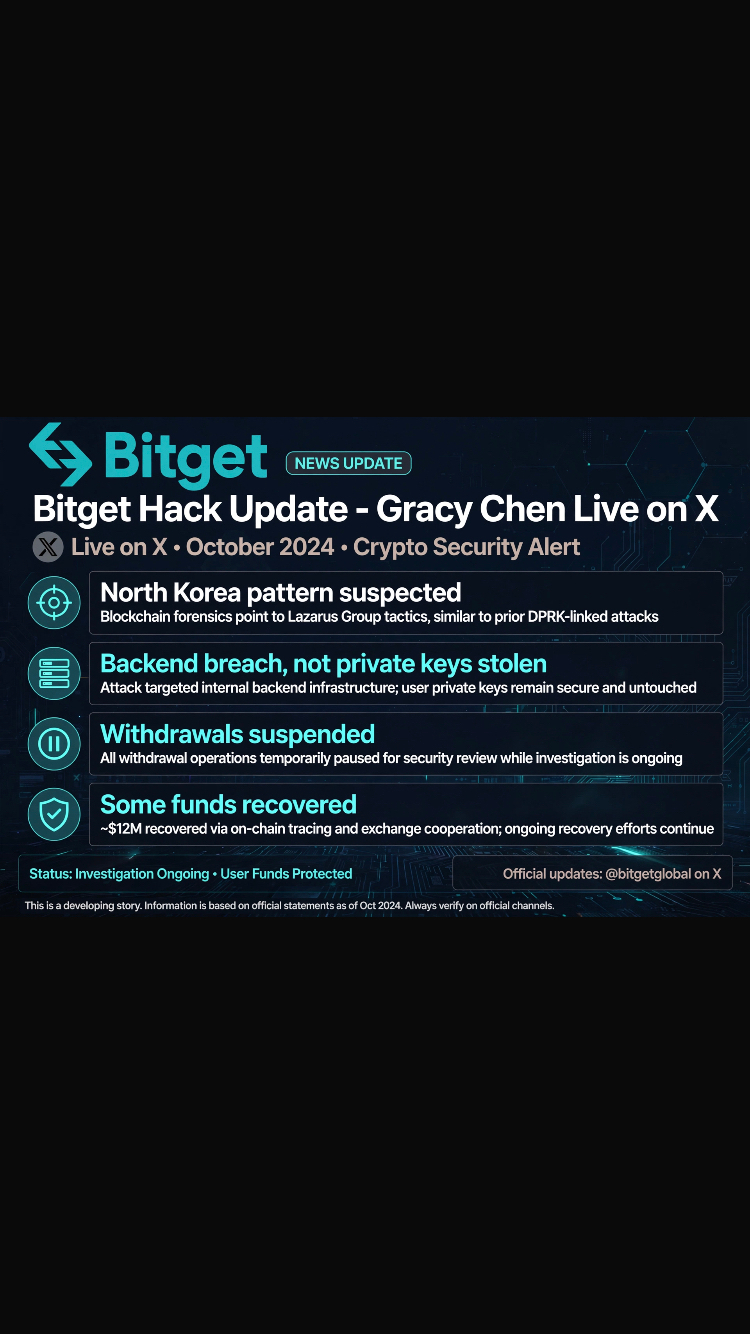
El CEO de Bitget, Gracy Chen, dijo que los hackers norcoreanos podrían estar detrás de la brecha de seguridad de 351,6 millones de dólares sufrida el jueves por el exchange, citando hallazgos preliminares que vinculan direcciones IP con servicios VPN utilizados por un grupo norcoreano. Durante una sesión de preguntas y respuestas en directo en X tras el incidente, Chen dijo que los investigadores de seguridad habían detectado similitudes con ataques norcoreanos anteriores. Añadió que el exchange no creía que se tratara de un trabajo interno. «Hemos identificado algunas direcciones IP que coinciden con las opciones de VPN de cierto grupo de la RPDC», dijo Chen, en referencia a la República Popular Democrática de Corea. A los hackers norcoreanos se les atribuyeron robos de criptomonedas por un valor estimado de 2.020 millones de dólares en 2025, incluido el hackeo de Bybit, de unos 1.500 millones de dólares, que el FBI atribuyó a Corea del Norte. El CEO de Bitget, Gracy Chen, presenta una transmisión en directo en X horas después del hackeo. Fuente: Bitget. «El patrón se parece mucho a lo que hizo antes el equipo norcoreano», dijo. Chen también reveló que los hackers vulneraron los sistemas de Bitget y transfirieron fondos directamente, en vez de falsificar solicitudes de retiro de los usuarios. «No falsificaron solicitudes de retiro de usuarios, ni obtuvieron nuestras claves privadas de la cartera fría ni de ninguna cartera caliente o templada», dijo. Chen señaló que los investigadores aún estaban determinando qué sistemas se habían visto comprometidos y cómo habían conseguido acceder los atacantes. Sus declaraciones se producen después de que Bitget informara el jueves de transferencias no autorizadas que afectaron a parte de la infraestructura de sus carteras calientes y templadas. Los retiros siguen suspendidos al momento de la publicación. Durante la sesión de preguntas y respuestas, Chen también dijo que se habían recuperado algunos de los fondos robados, sin especificar el monto. Añadió que el exchange estaba colaborando con fundaciones de blockchain y otros socios en las labores de recuperación. Revista: Asia lidera el índice de adopción de criptomonedas; el hackeo de 351 millones de dólares a Bitget: Asia Express. El CEO de Bitget, Gracy Chen, presenta una transmisión en directo en X horas después del hackeo. Fuente: Bitget
«El patrón se parece mucho a lo que hizo antes el equipo norcoreano», dijo.
Chen también reveló que los hackers vulneraron los sistemas de Bitget y transfirieron los fondos directamente, en lugar de falsificar solicitudes de retiro de los usuarios.
«No falsificaron solicitudes de retiro de los usuarios ni obtuvieron nuestras claves privadas de la billetera fría ni de ninguna billetera caliente o tibia», dijo.
Chen dijo que los investigadores aún estaban determinando qué sistemas habían sido vulnerados y cómo habían conseguido acceder los atacantes.
Las declaraciones se producen después de que Bitget informara el jueves de transferencias no autorizadas que afectaron a parte de su infraestructura de billeteras calientes y tibias. Los retiros siguen suspendidos al momento de la publicación.
Durante la sesión de preguntas y respuestas, Chen también dijo que se habían recuperado algunos de los fondos robados, sin especificar una cantidad. Añadió que el exchange estaba colaborando con fundaciones de blockchain y otros socios en las labores de recuperación.
Revista: Asia domina el Índice de Adopción de Criptomonedas; el hackeo de 351 millones de dólares a Bitget: Asia Express