Bitget被盗3.5亿: los hackers primero hicieron esto, y le desnudaron la industria por completo
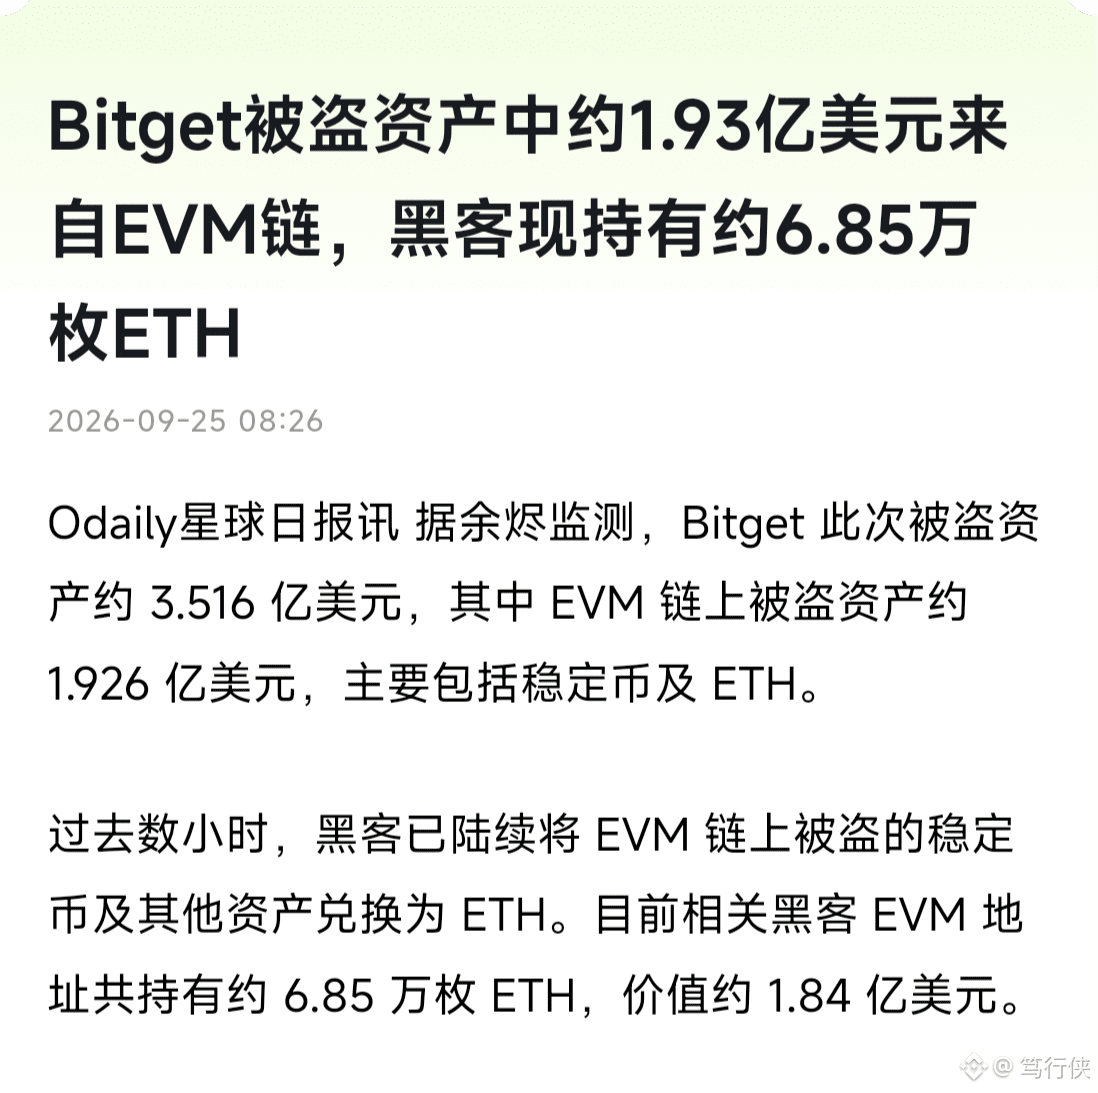
A las 2:31 a. m. del 25 de septiembre, el sistema de seguridad de Bitget activó una alarma: transferencias anómalas desde una wallet caliente. Las pérdidas preliminares calculadas por la empresa rondan los 351.6 millones de dólares
Los analistas on-chain lo detectaron antes: en unas dos horas, alrededor de 190 millones de dólares en activos entraron desde varias wallets con etiquetas a una misma dirección nueva; 15 transferencias involucraron 7 tipos de activos, y el ETH representó hasta el 44.4%
¿Por qué? El modus operandi del hacker es casi de manual
Paso 1: robar tiempo
Una wallet recién creada usó 19.67 millones de dólares en USDT en 6 minutos y, aun con una prima del 5%, lo cambió por 7,111 ETH. ¿Por qué cambiar perdiendo? Las stablecoins como USDT son "dinero con dueño": los emisores (Tether, Circle) pueden congelarlo con una sola frase; en cambio, ETH no tiene emisor, nadie puede pausar el botón. Así que el hacker primero convierte el dinero "congelable" en dinero "no congelable".
Paso 2: dividir entre cadenas
El dinero se dispersa a seis o siete direcciones nuevas mediante puentes entre cadenas como Stargate y Celer; después pasa por canales de mezcla como THORChain, que no requieren KYC. Cuando Bybit fue robada por 1,400 millones de dólares, el hacker también siguió esta ruta.
Entonces, ¿qué pasa con tu dinero? La versión oficial es
Solo una parte de las wallets calientes quedó comprometida; las wallets frías están intactas. Los saldos de los usuarios no fueron modificados. La totalidad de la pérdida queda cubierta por el fondo de protección de usuarios de 464 millones de dólares: se suspenden los retiros, pero las operaciones de recarga siguen funcionando.
Esta vez probablemente se gestione sin mayores sobresaltos, pero la lección vale más que el monto
Cuando Bitget sufrió un hack el año pasado contra Bybit, fue el primero en aportar 40,000 ETH para ayudar; esta respuesta de emergencia también fue rápida.
Pero recuerda una ley de hierro
Cuando guardas dinero en un exchange, en esencia estás entregando las llaves del coche a otra persona; por muy rápido y generosa que sea la compensación del seguro, los retiros igual pueden detenerse de un momento a otro.
En los exchanges solo se mantiene el dinero para operar; los activos para mantener a largo plazo van a wallets frías autocustodiadas.
Usuarios de Bitget: no se apresuren a recargar a corto plazo; esperen a que salga el informe completo del incidente del 26 de septiembre antes de moverse.
Hay rumores que apuntan al grupo norcoreano Lazarus, pero la empresa no lo ha confirmado; no saquen conclusiones aún.
Aviso de riesgo: gran cantidad de ETH en manos del hacker podría venderse o seguir mezclándose en cualquier momento; a corto plazo, el sentimiento del mercado se verá afectado. La composición de los activos del fondo de protección no ha sido auditada de forma independiente; "cubrir" es, por ahora, solo la versión del propio exchange. No uses tu propio dinero real para apostar por la credibilidad de otros.
#Bitget被盗
#Bitget遭黑客攻击损失3.52亿美元
A las 2:31 a. m. del 25 de septiembre, el sistema de seguridad de Bitget activó una alarma: transferencias anómalas desde una wallet caliente. Las pérdidas preliminares calculadas por la empresa rondan los 351.6 millones de dólares
Los analistas on-chain lo detectaron antes: en unas dos horas, alrededor de 190 millones de dólares en activos entraron desde varias wallets con etiquetas a una misma dirección nueva; 15 transferencias involucraron 7 tipos de activos, y el ETH representó hasta el 44.4%
¿Por qué? El modus operandi del hacker es casi de manual
Paso 1: robar tiempo
Una wallet recién creada usó 19.67 millones de dólares en USDT en 6 minutos y, aun con una prima del 5%, lo cambió por 7,111 ETH. ¿Por qué cambiar perdiendo? Las stablecoins como USDT son "dinero con dueño": los emisores (Tether, Circle) pueden congelarlo con una sola frase; en cambio, ETH no tiene emisor, nadie puede pausar el botón. Así que el hacker primero convierte el dinero "congelable" en dinero "no congelable".
Paso 2: dividir entre cadenas
El dinero se dispersa a seis o siete direcciones nuevas mediante puentes entre cadenas como Stargate y Celer; después pasa por canales de mezcla como THORChain, que no requieren KYC. Cuando Bybit fue robada por 1,400 millones de dólares, el hacker también siguió esta ruta.
Entonces, ¿qué pasa con tu dinero? La versión oficial es
Solo una parte de las wallets calientes quedó comprometida; las wallets frías están intactas. Los saldos de los usuarios no fueron modificados. La totalidad de la pérdida queda cubierta por el fondo de protección de usuarios de 464 millones de dólares: se suspenden los retiros, pero las operaciones de recarga siguen funcionando.
Esta vez probablemente se gestione sin mayores sobresaltos, pero la lección vale más que el monto
Cuando Bitget sufrió un hack el año pasado contra Bybit, fue el primero en aportar 40,000 ETH para ayudar; esta respuesta de emergencia también fue rápida.
Pero recuerda una ley de hierro
Cuando guardas dinero en un exchange, en esencia estás entregando las llaves del coche a otra persona; por muy rápido y generosa que sea la compensación del seguro, los retiros igual pueden detenerse de un momento a otro.
En los exchanges solo se mantiene el dinero para operar; los activos para mantener a largo plazo van a wallets frías autocustodiadas.
Usuarios de Bitget: no se apresuren a recargar a corto plazo; esperen a que salga el informe completo del incidente del 26 de septiembre antes de moverse.
Hay rumores que apuntan al grupo norcoreano Lazarus, pero la empresa no lo ha confirmado; no saquen conclusiones aún.
Aviso de riesgo: gran cantidad de ETH en manos del hacker podría venderse o seguir mezclándose en cualquier momento; a corto plazo, el sentimiento del mercado se verá afectado. La composición de los activos del fondo de protección no ha sido auditada de forma independiente; "cubrir" es, por ahora, solo la versión del propio exchange. No uses tu propio dinero real para apostar por la credibilidad de otros.
#Bitget被盗
#Bitget遭黑客攻击损失3.52亿美元